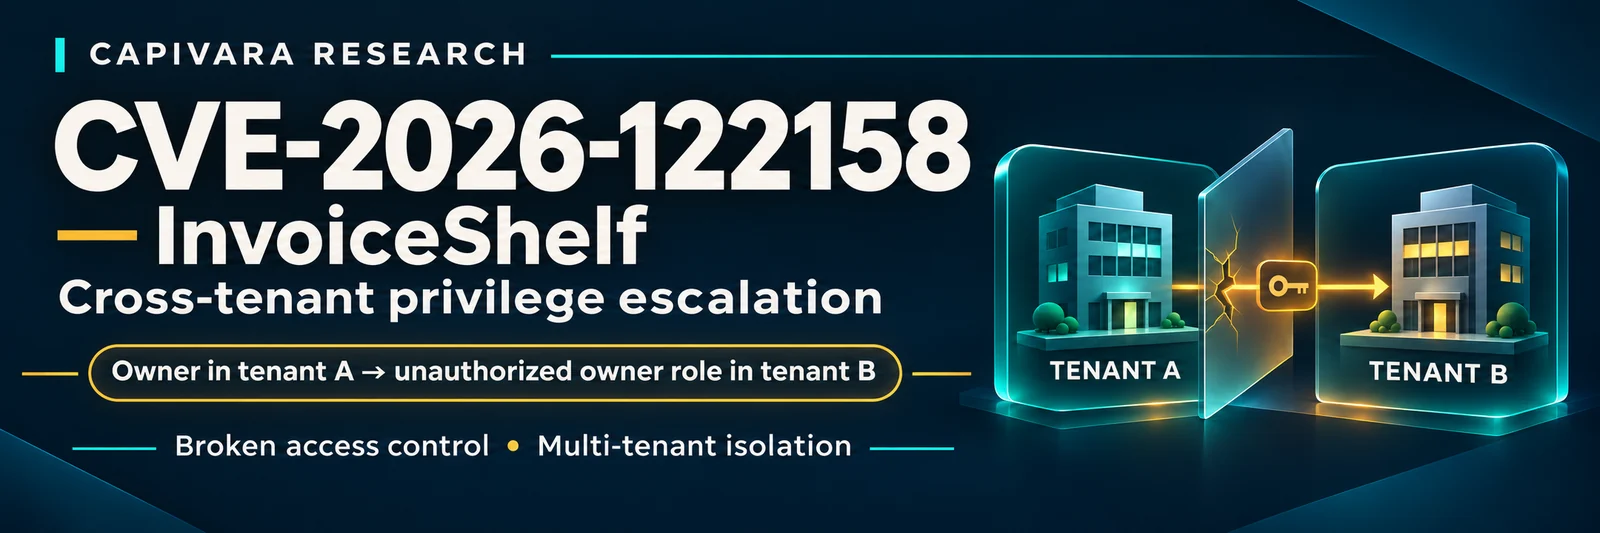
Analysis and loopback-restricted PoC for CVE-2026-122158, a cross-tenant privilege escalation in InvoiceShelf allowing an owner to assign arbitrary roles in another tenant.

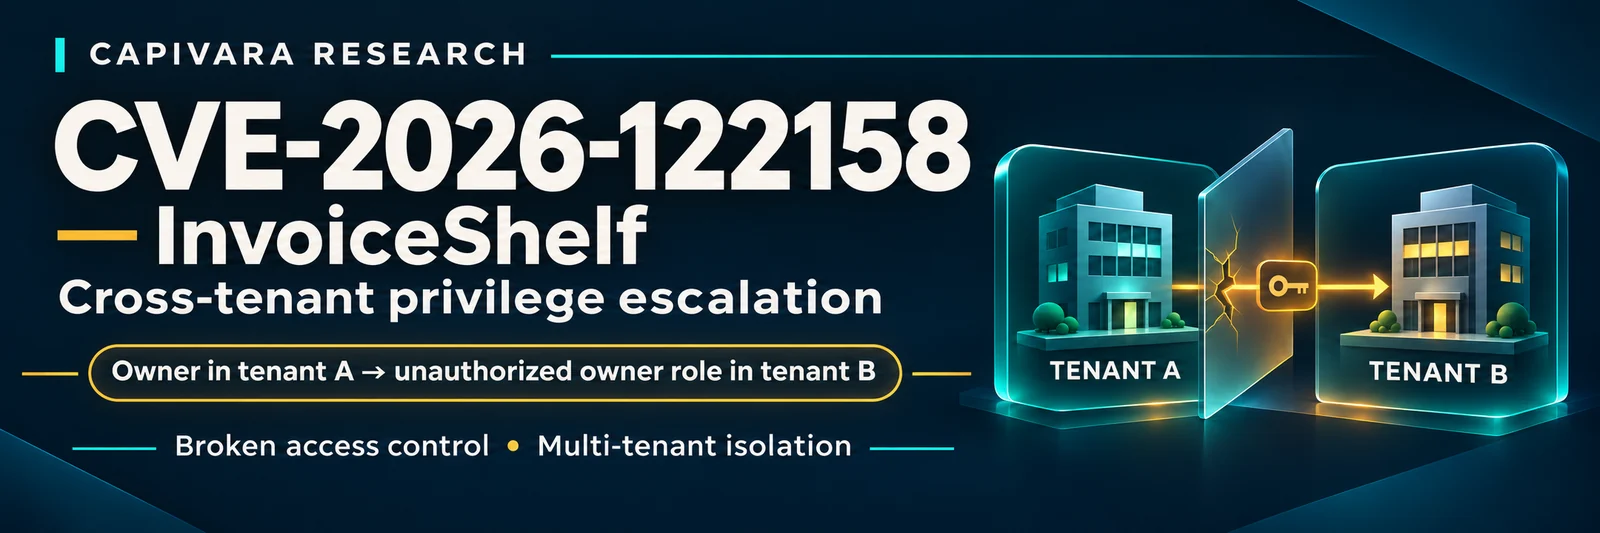
O proprietário de uma empresa pode inserir uma conta controlada pelo atacante em outro tenant com qualquer papel, inclusive
owner.
English · Advisory oficial · Correção 2.x · Correção 3.x
A VulDB aceitou a submissão #1028117, criou a entrada VDB-431158 e atribuiu CVE-2026-122158. O registro canônico da CVE foi publicado em 5 de novembro de 2026.
| Item | Valor |
|---|---|
| Produto | InvoiceShelf |
| Versões afetadas | <= 2.4.3; 3.0.0-alpha.1 até 3.0.0-alpha.3 |
| Versões corrigidas | 2.4.4; 3.0.0-alpha.4 |
| Severidade no GHSA | Crítica |
| Fraquezas | CWE-284, CWE-863 (GHSA); CWE-284, CWE-266 (CVE) |
| CVSS v3.1 da VulDB | 4.7 — CVSS:3.1/AV:N/AC:L/PR:H/UI:N/S:U/C:L/I:L/A:L/E:P/RL:O/RC:C |
| CVSS v3.1 do pesquisador | 9.1 — CVSS:3.1/AV:N/AC:L/PR:H/UI:N/S:C/C:H/I:H/A:H |
| Advisory | GHSA-c9cx-7r7m-264v |
| CVE | CVE-2026-122158 |
| VulDB | VDB-431158 |
MemberRequest verifica somente o formato do array companies controlado pelo cliente. Não verifica se o usuário possui a empresa indicada nem se pode conceder o papel solicitado. Em seguida, MemberService::create() e update() usam diretamente os IDs em companies()->sync() e grantRoles() muda o escopo do Bouncer para a empresa escolhida pelo atacante.
A autorização do controller comprova apenas que o solicitante é proprietário da empresa ativa no cabeçalho. Essa decisão não é vinculada ao companies[].id presente no corpo da requisição.
proprietário da Empresa A
        │ autorizado a criar membro em A
        ▼
POST /api/v1/members
companies[0].id = Empresa B
companies[0].role = owner
        │ valores aceitos pelo serviço
        ▼
conta do atacante torna-se proprietária da Empresa B
A reprodução fornecida é exclusiva para laboratório: recusa alvos que não sejam loopback e não envia nada sem --execute. Ela não foi executada durante a preparação desta publicação.
Pré-requisitos:
2.4.3 ou 3.0.0-alpha.3.Visualização sem enviar a requisição:
python3 poc/poc.py \
  --base-url http://127.0.0.1:8080 \
  --token LAB_TOKEN \
  --active-company-id 1 \
  --victim-company-id 2 \
  --email [email protected]
Depois de revisar a requisição, um pesquisador autorizado pode acrescentar --execute. Em uma versão vulnerável, o resultado esperado é HTTP 200/201, com a nova conta associada à Empresa B como owner. A versão corrigida deve rejeitar a associação, normalmente com HTTP 403 ou 422, sem criar o relacionamento.
O proprietário de um tenant legítimo pode obter controle administrativo de outro tenant na mesma instalação. Isso permite acesso ou alteração de faturas, clientes, pagamentos e outros registros financeiros, além das demais capacidades do papel escolhido.
A VulDB classifica a falha como Média (4.7), com escopo inalterado e impacto Baixo em confidencialidade, integridade e disponibilidade. O GHSA público a classifica como Crítica, enquanto o vetor do pesquisador representa a quebra da fronteira administrativa entre tenants como mudança de escopo e impacto Alto. São modelos de risco diferentes para a mesma causa raiz; cada organização deve aplicar o vetor compatível com sua implantação e política de gestão de vulnerabilidades.
Atualize para 2.4.4, 3.0.0-alpha.4 ou versão posterior. A correção limita os IDs às empresas realmente possuídas pelo solicitante, valida os papéis no escopo correto e preserva associações fora da autoridade do usuário.
0076ab9c5b1840d53690e721a1a4e7a91a068795| Data | Evento |
|---|---|
| 16/09/2026 | Auditoria do commit 0076ab9c5b1840d53690e721a1a4e7a91a068795 do InvoiceShelf |
| 23/09/2026 | O fornecedor publicou GHSA-c9cx-7r7m-264v e creditou capivara-research como reporter |
| 04/11/2026 | A VulDB aceitou a submissão #1028117, criou VDB-431158 e reservou CVE-2026-122158 |
| 05/11/2026 | Publicação do registro canônico da CVE |
Créditos de pesquisa e divulgação:
O GHSA público atualmente identifica capivara-research como Reporter e gdarko como Coordinator.
Utilize este material somente em sistemas próprios ou com autorização explícita. A PoC é limitada a alvos locais de laboratório. Não teste instalações públicas ou de terceiros.