
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
jsleak — Ferramenta CLI concorrente para descobrir segredos, chaves de API e links em arquivos JavaScript durante o reconhecimento web, com suporte a padrões regex personalizados e verificação de status de URL. | Kitploit
Ferramentas/GitHubGitHub/byt3hx/jsleak
ReconhecimentoColeta de InformaçõesSegurança WebDetecção de Segredos
GitHubbyt3hx/jsleak

jsleak

Ferramenta CLI concorrente para descobrir segredos, chaves de API e links em arquivos JavaScript durante o reconhecimento web, com suporte a padrões regex personalizados e verificação de status de URL.

Ver Repositório
5936934há 1 anoRevisado pelo Kitploit
Compartilhar

Descrição

Eu estava desenvolvendo o jsleak durante a maior parte do meu tempo livre para minha própria necessidade. É uma ferramenta de linha de comando fácil de usar projetada para descobrir segredos e links em arquivos JavaScript ou código-fonte. O jsleak foi inspirado por Linkfinder e as regexes são coletadas de várias fontes.

Características:

  • Descubra segredos em arquivos JS, como chaves de API, tokens e senhas.
  • Identifique links no código-fonte.
  • Função de URL completa
  • Processamento concorrente para escaneamento de múltiplas URLs
  • Verifique o código de status se a URL está ativa ou não

Última Atualização

O jsleak agora suporta padrões de regex do secrets-patterns-db https://github.com/mazen160/secrets-patterns-db.

Se você quiser usar seus próprios padrões de regex personalizados, pode colocá-los em um arquivo YAML seguindo o modelo abaixo.

patterns:
  - pattern:
      name: Amazon MWS Auth Token
      regex: "amzn\\.mws\\.[0-9a-f]{8}-[0-9a-f]{4}-[0-9a-f]{4}-[0-9a-f]{4}-[0-9a-f]{12}"
      confidence: low

Instalação

Se você está usando uma versão antiga do golang (go 1.15, 1.16), use o seguinte comando para instalar o jsleak.

go get github.com/channyein1337/jsleak

Se você está usando a versão mais recente do go (1.17+), use o seguinte comando para instalar.

go install github.com/channyein1337/jsleak@latest

Uso

Escolha um arquivo YAML do secrets-patterns-db. Se você não tem certeza de qual escolher, considere usar: https://raw.githubusercontent.com/mazen160/secrets-patterns-db/refs/heads/master/datasets/trufflehog-v3.yaml

Execute o jsleak com seu arquivo de regex selecionado

echo "http://testphp.vulnweb.com/" | jsleak -t trufflehog-v3.yaml -s

Para exibir a mensagem de ajuda

jsleak -h
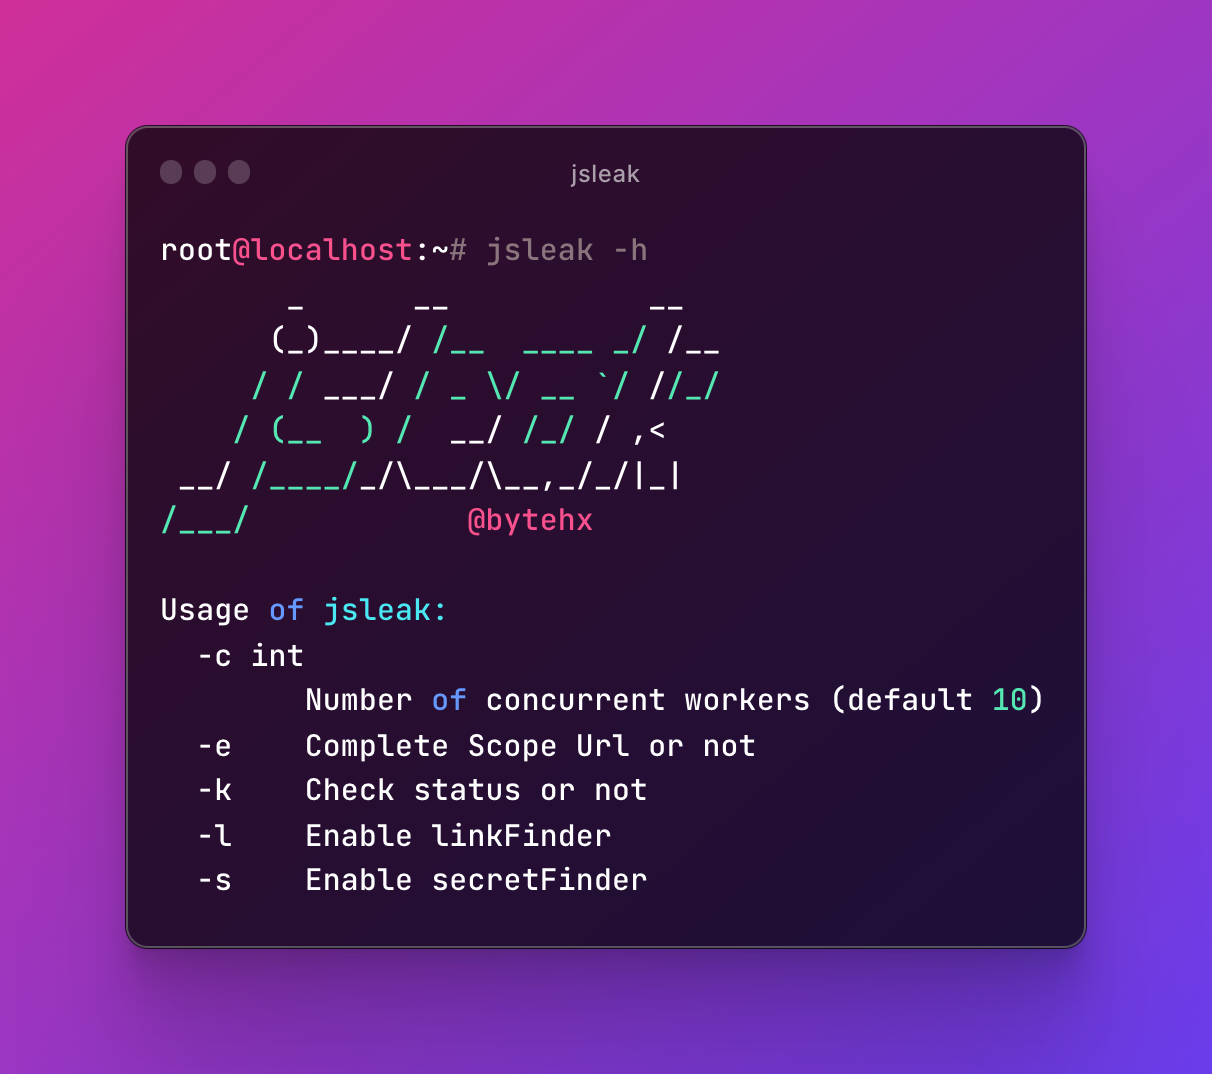
Localizador de Segredos

echo http://testphp.vulnweb.com/ | jsleak  -t secret.yaml -s

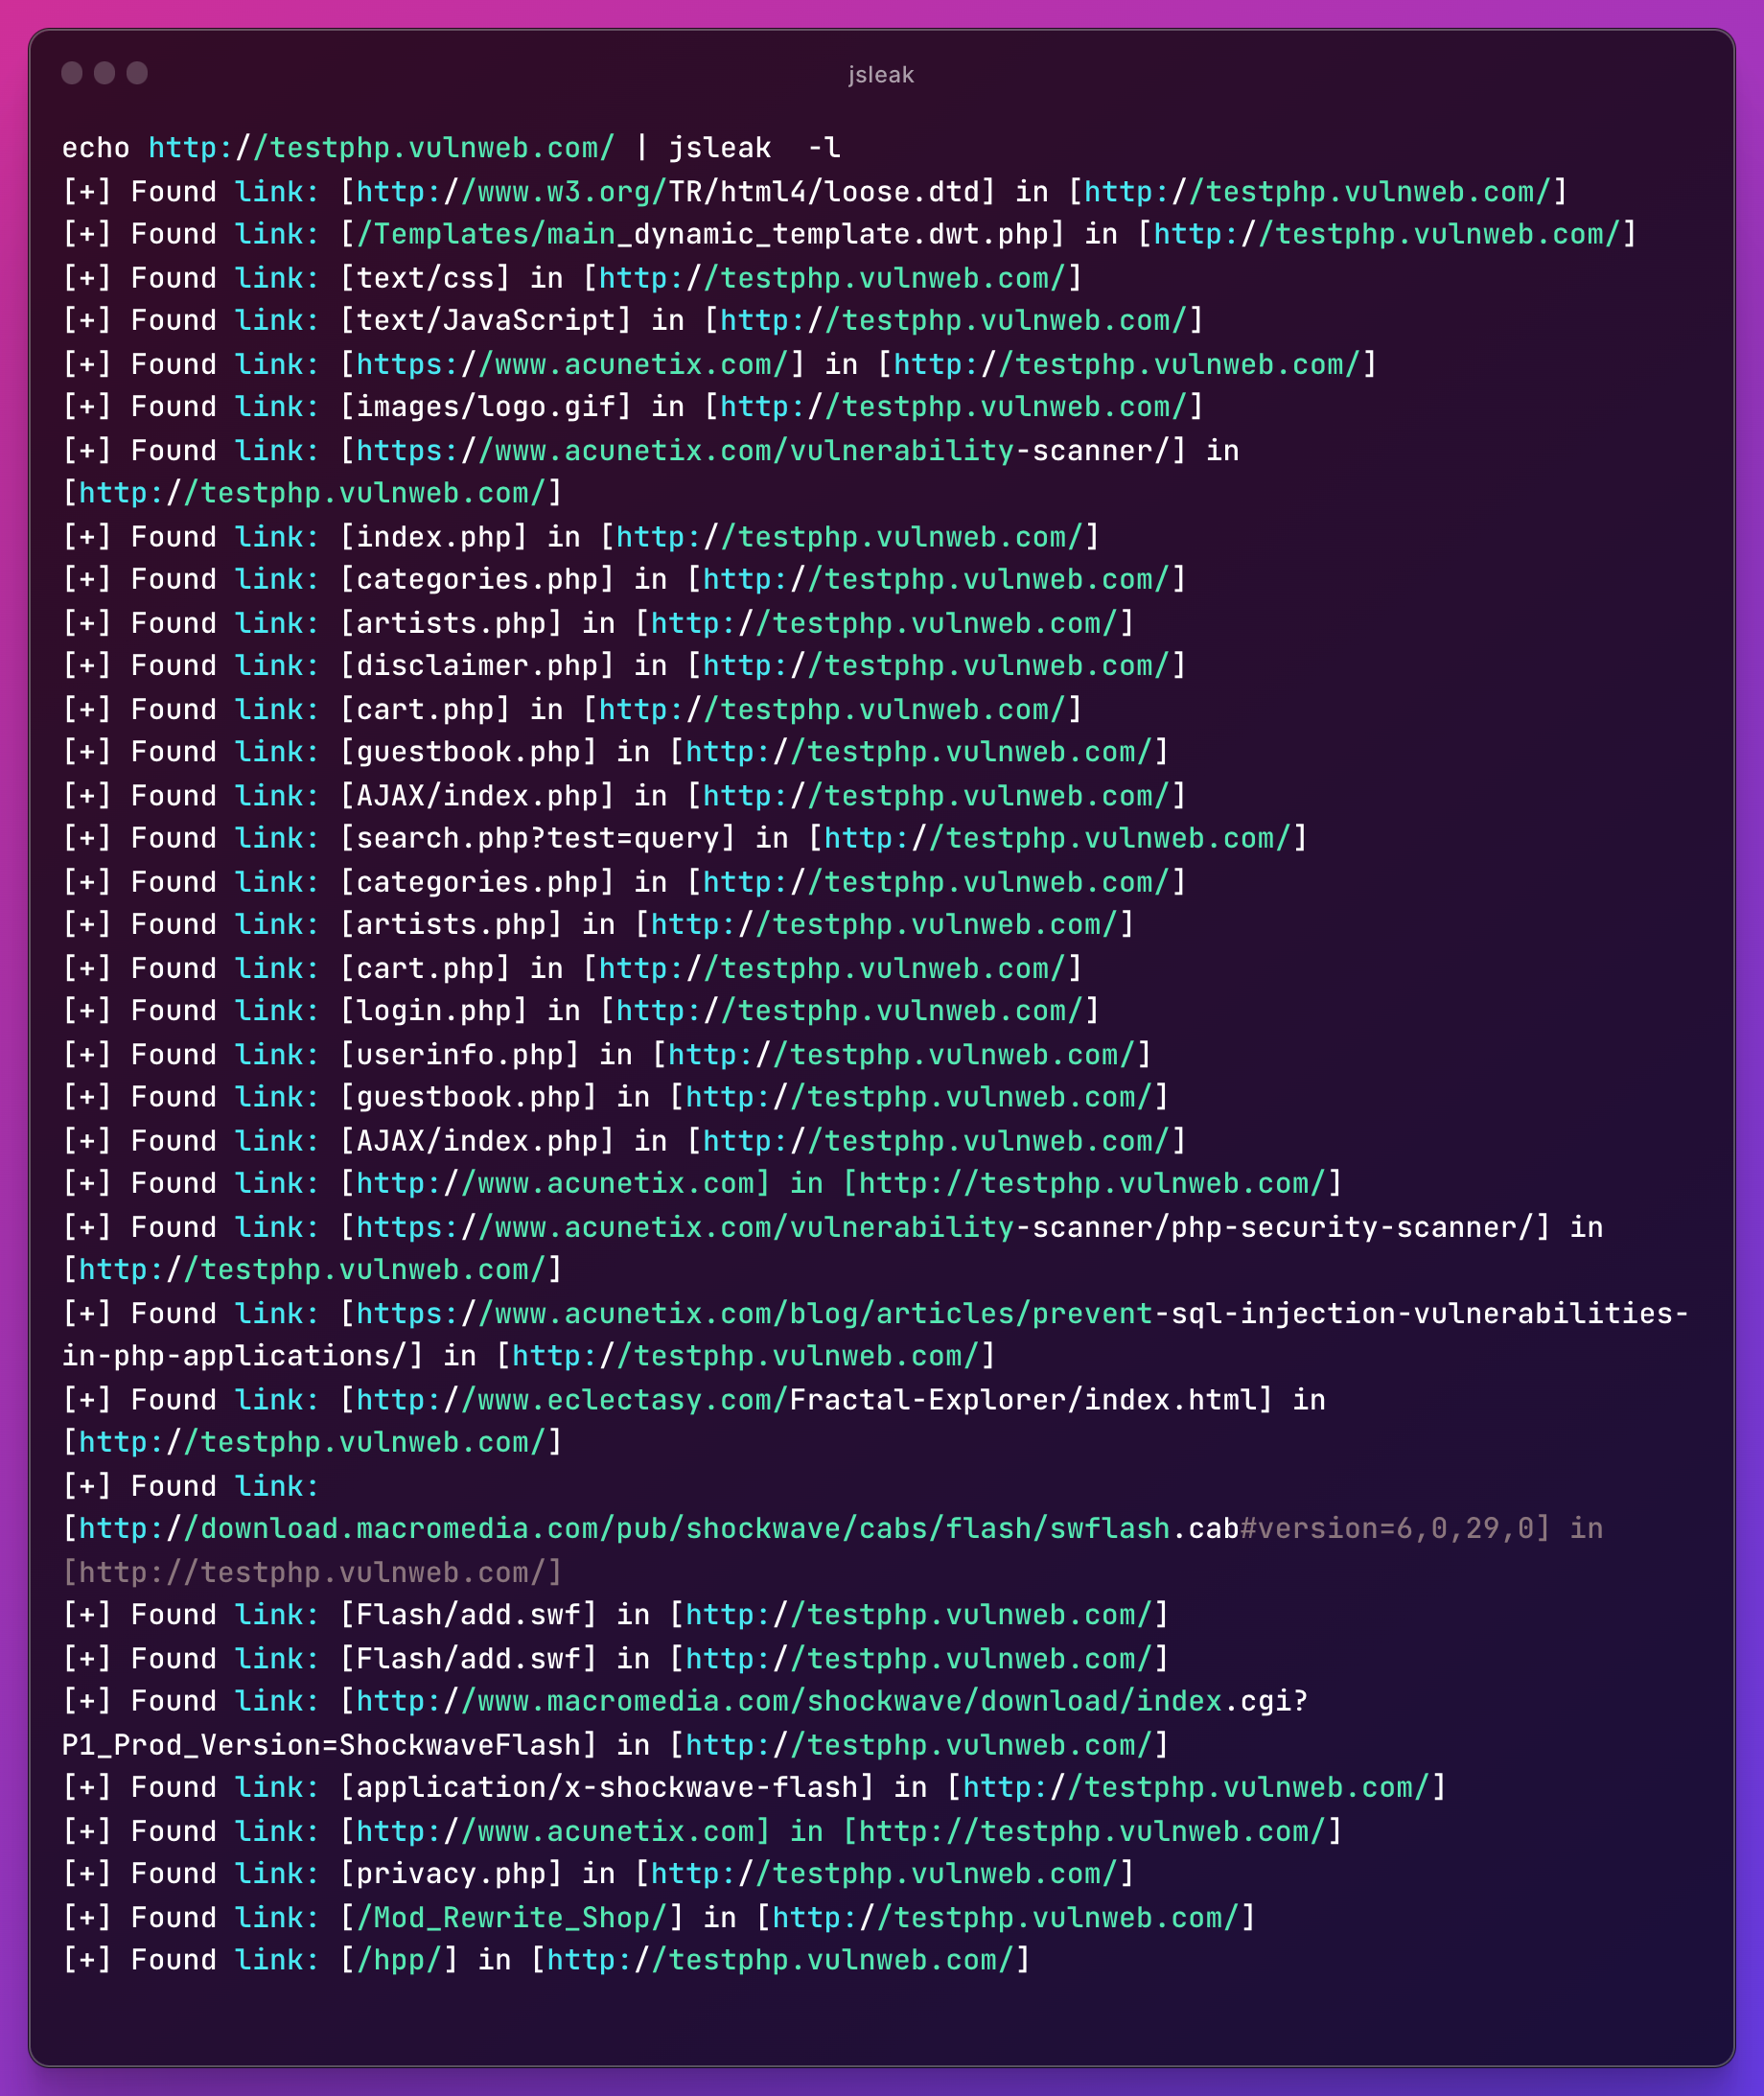
Localizador de Links

echo http://testphp.vulnweb.com/ | jsleak -l
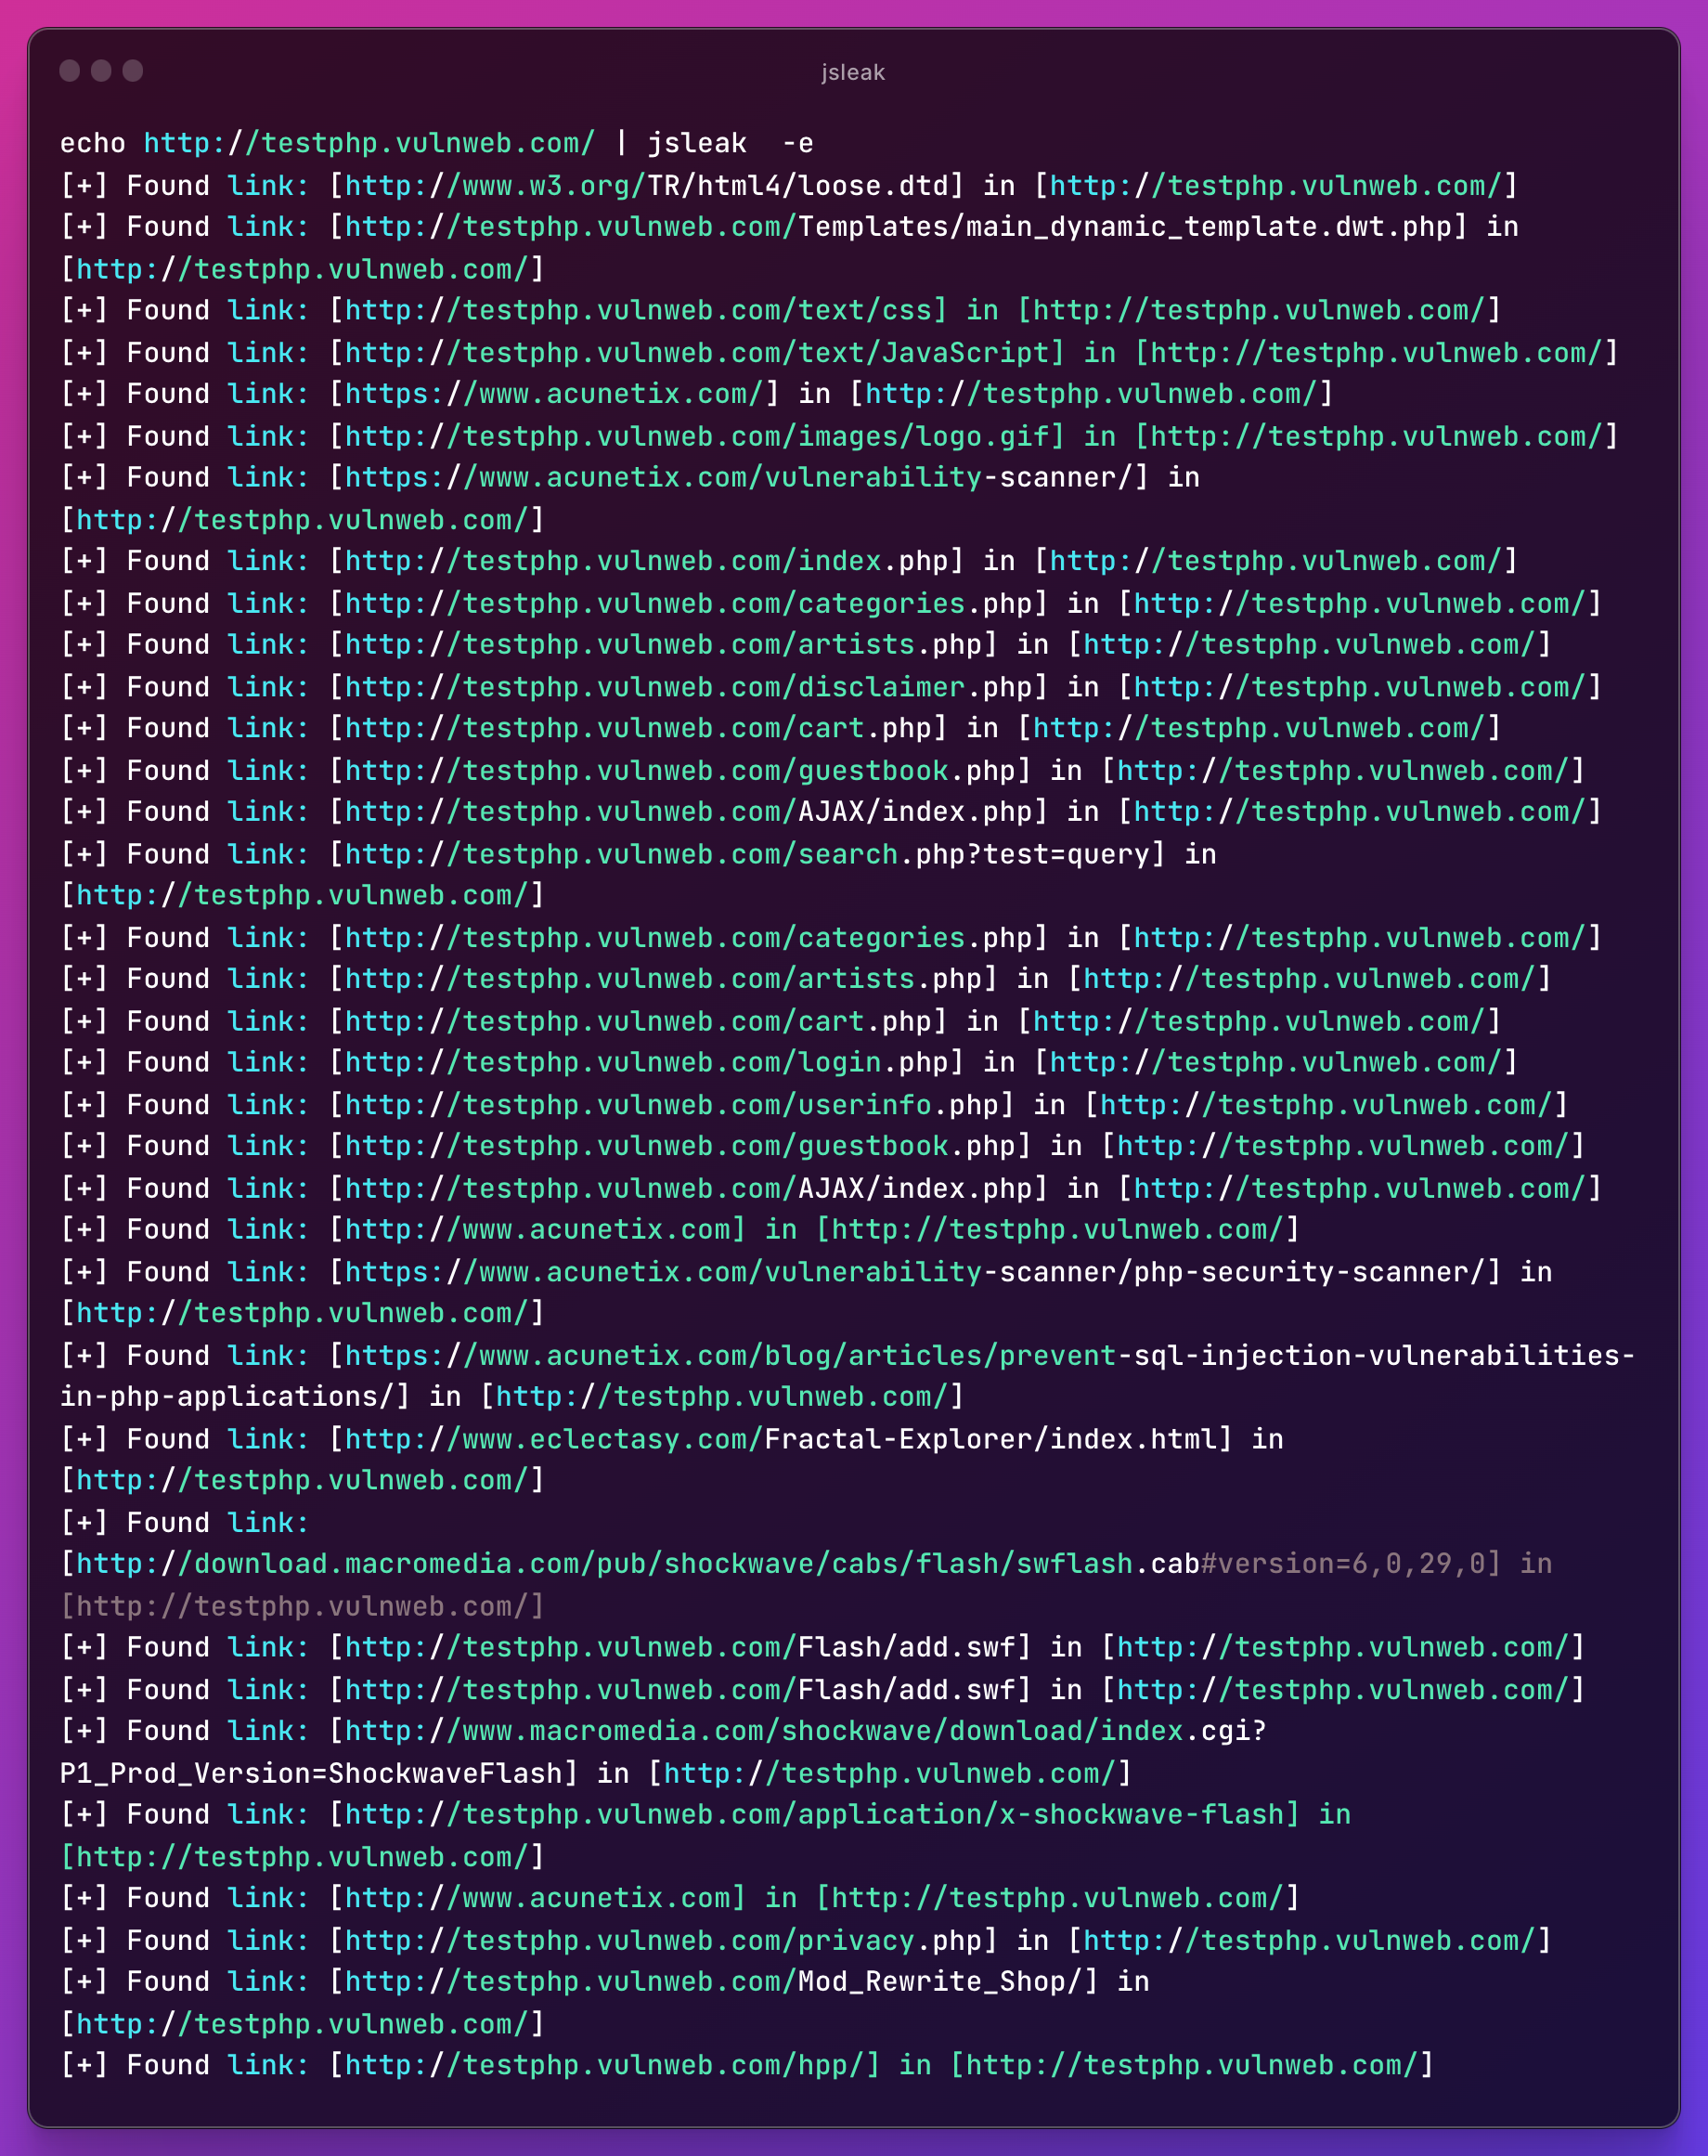
URL Completa

echo http://testphp.vulnweb.com/ | jsleak -e
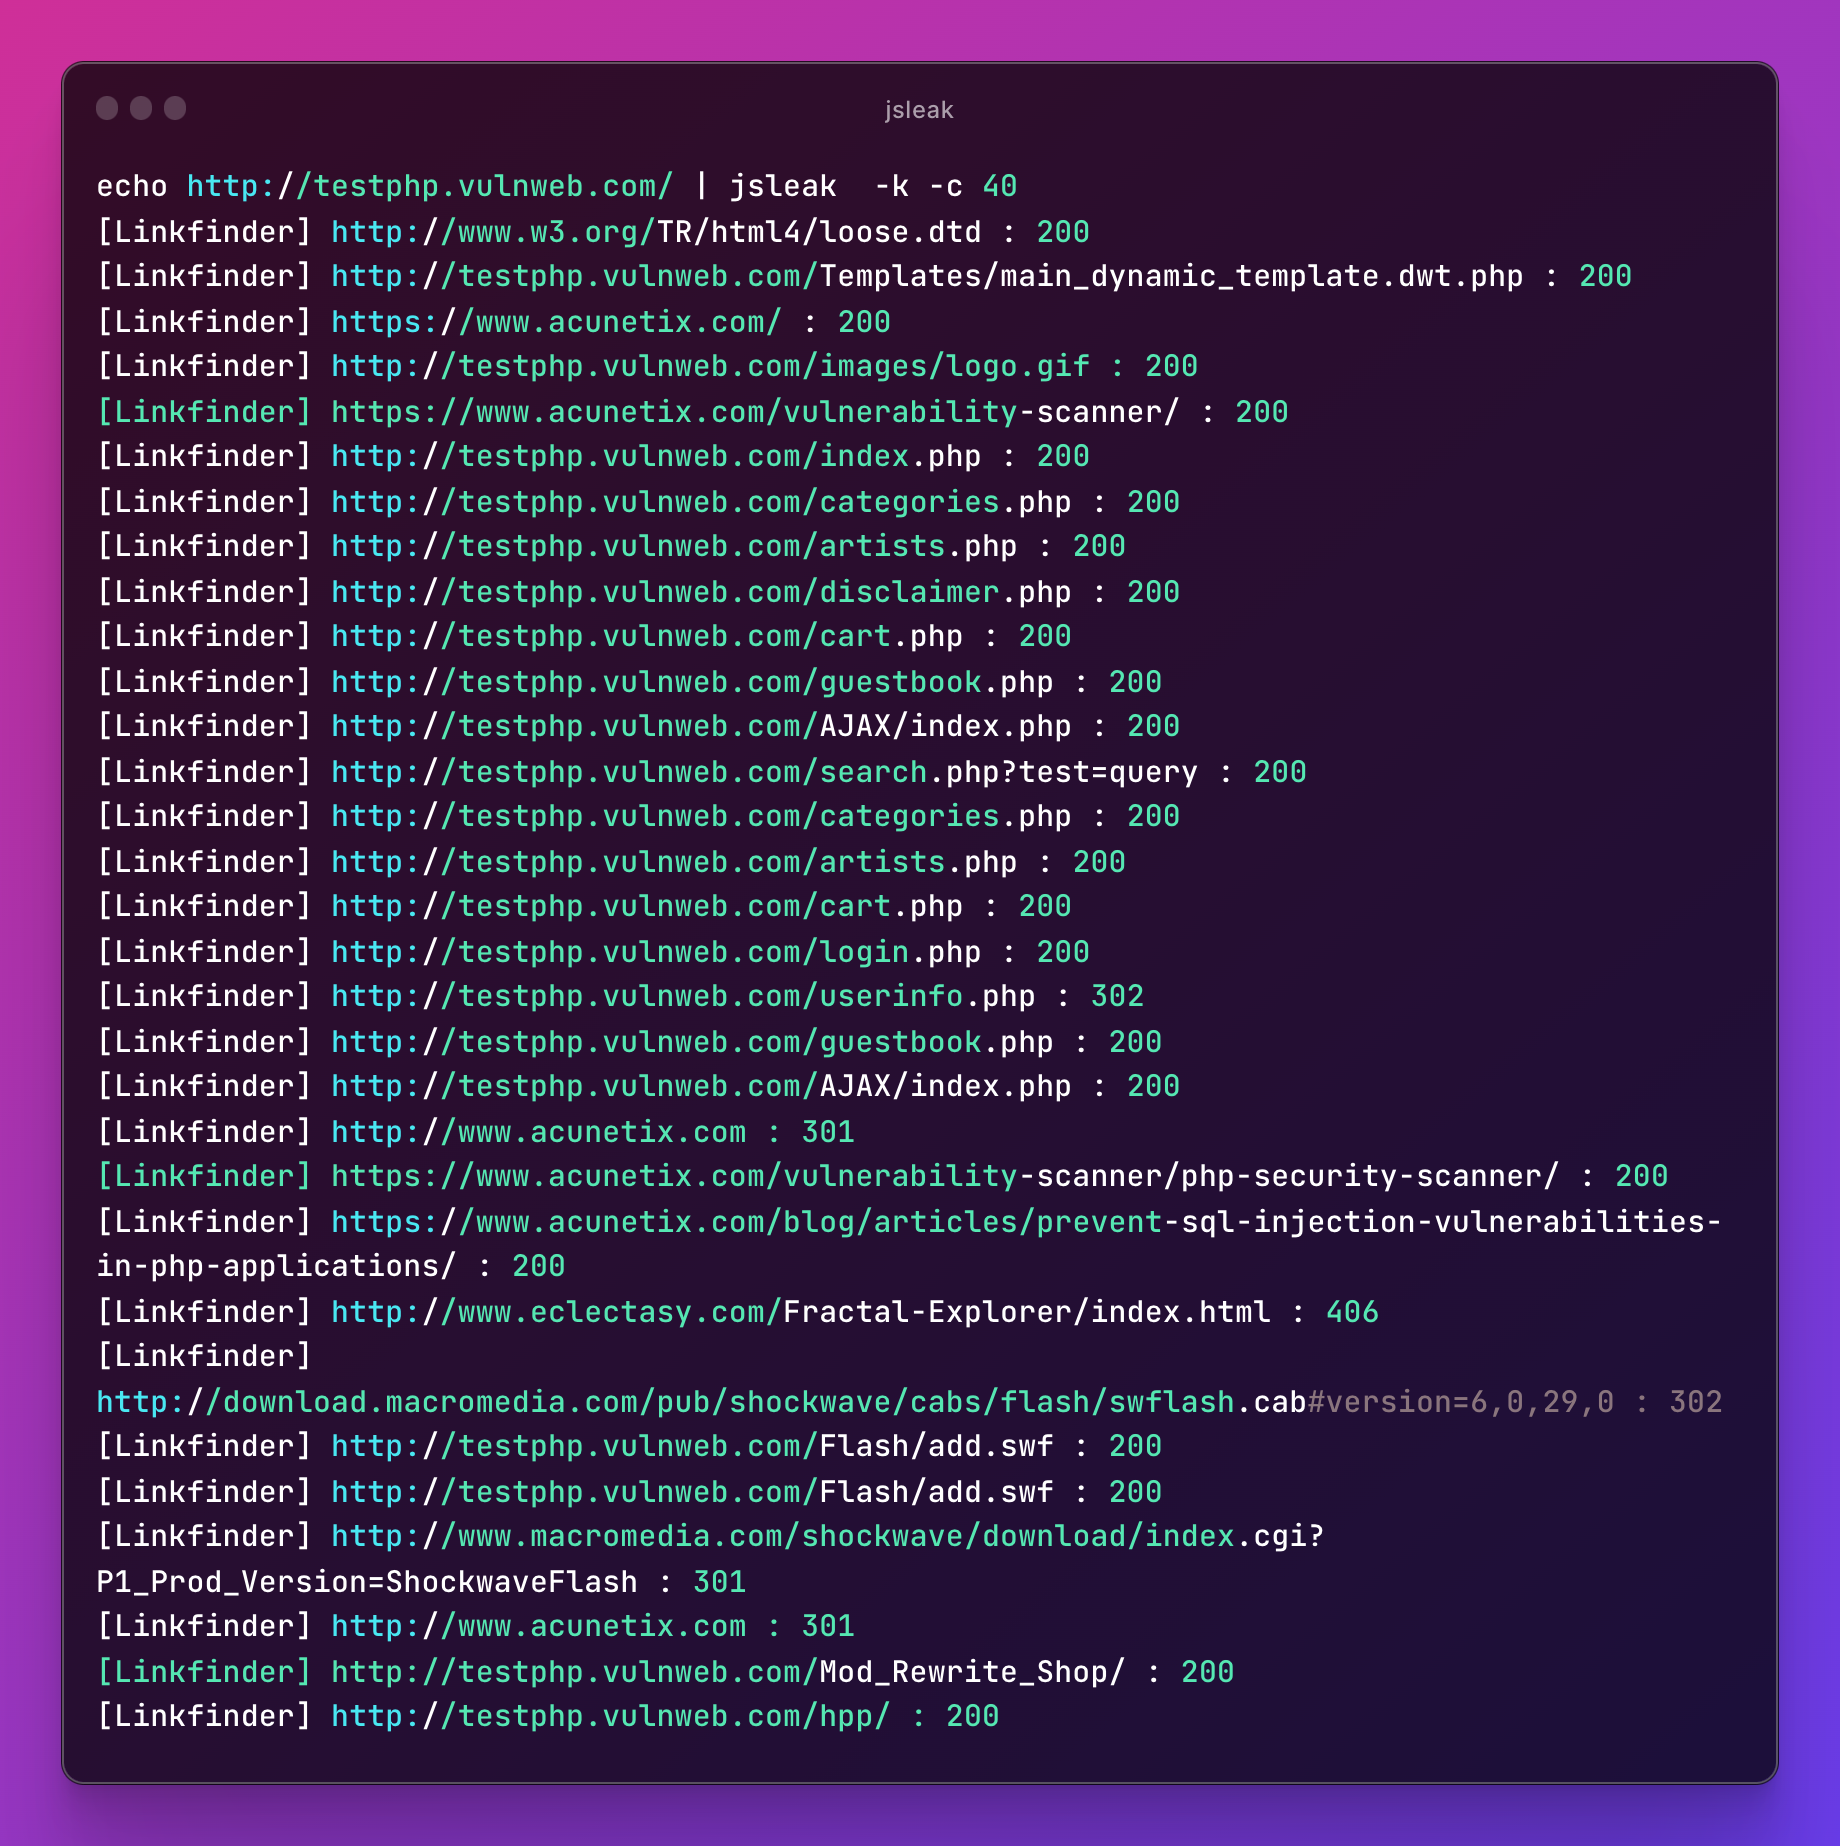
Verificar Status

echo http://testphp.vulnweb.com/ | jsleak -c 20 -k
Você também pode usar múltiplas flags

echo http://testphp.vulnweb.com/ | jsleak -c 20 -l -s 
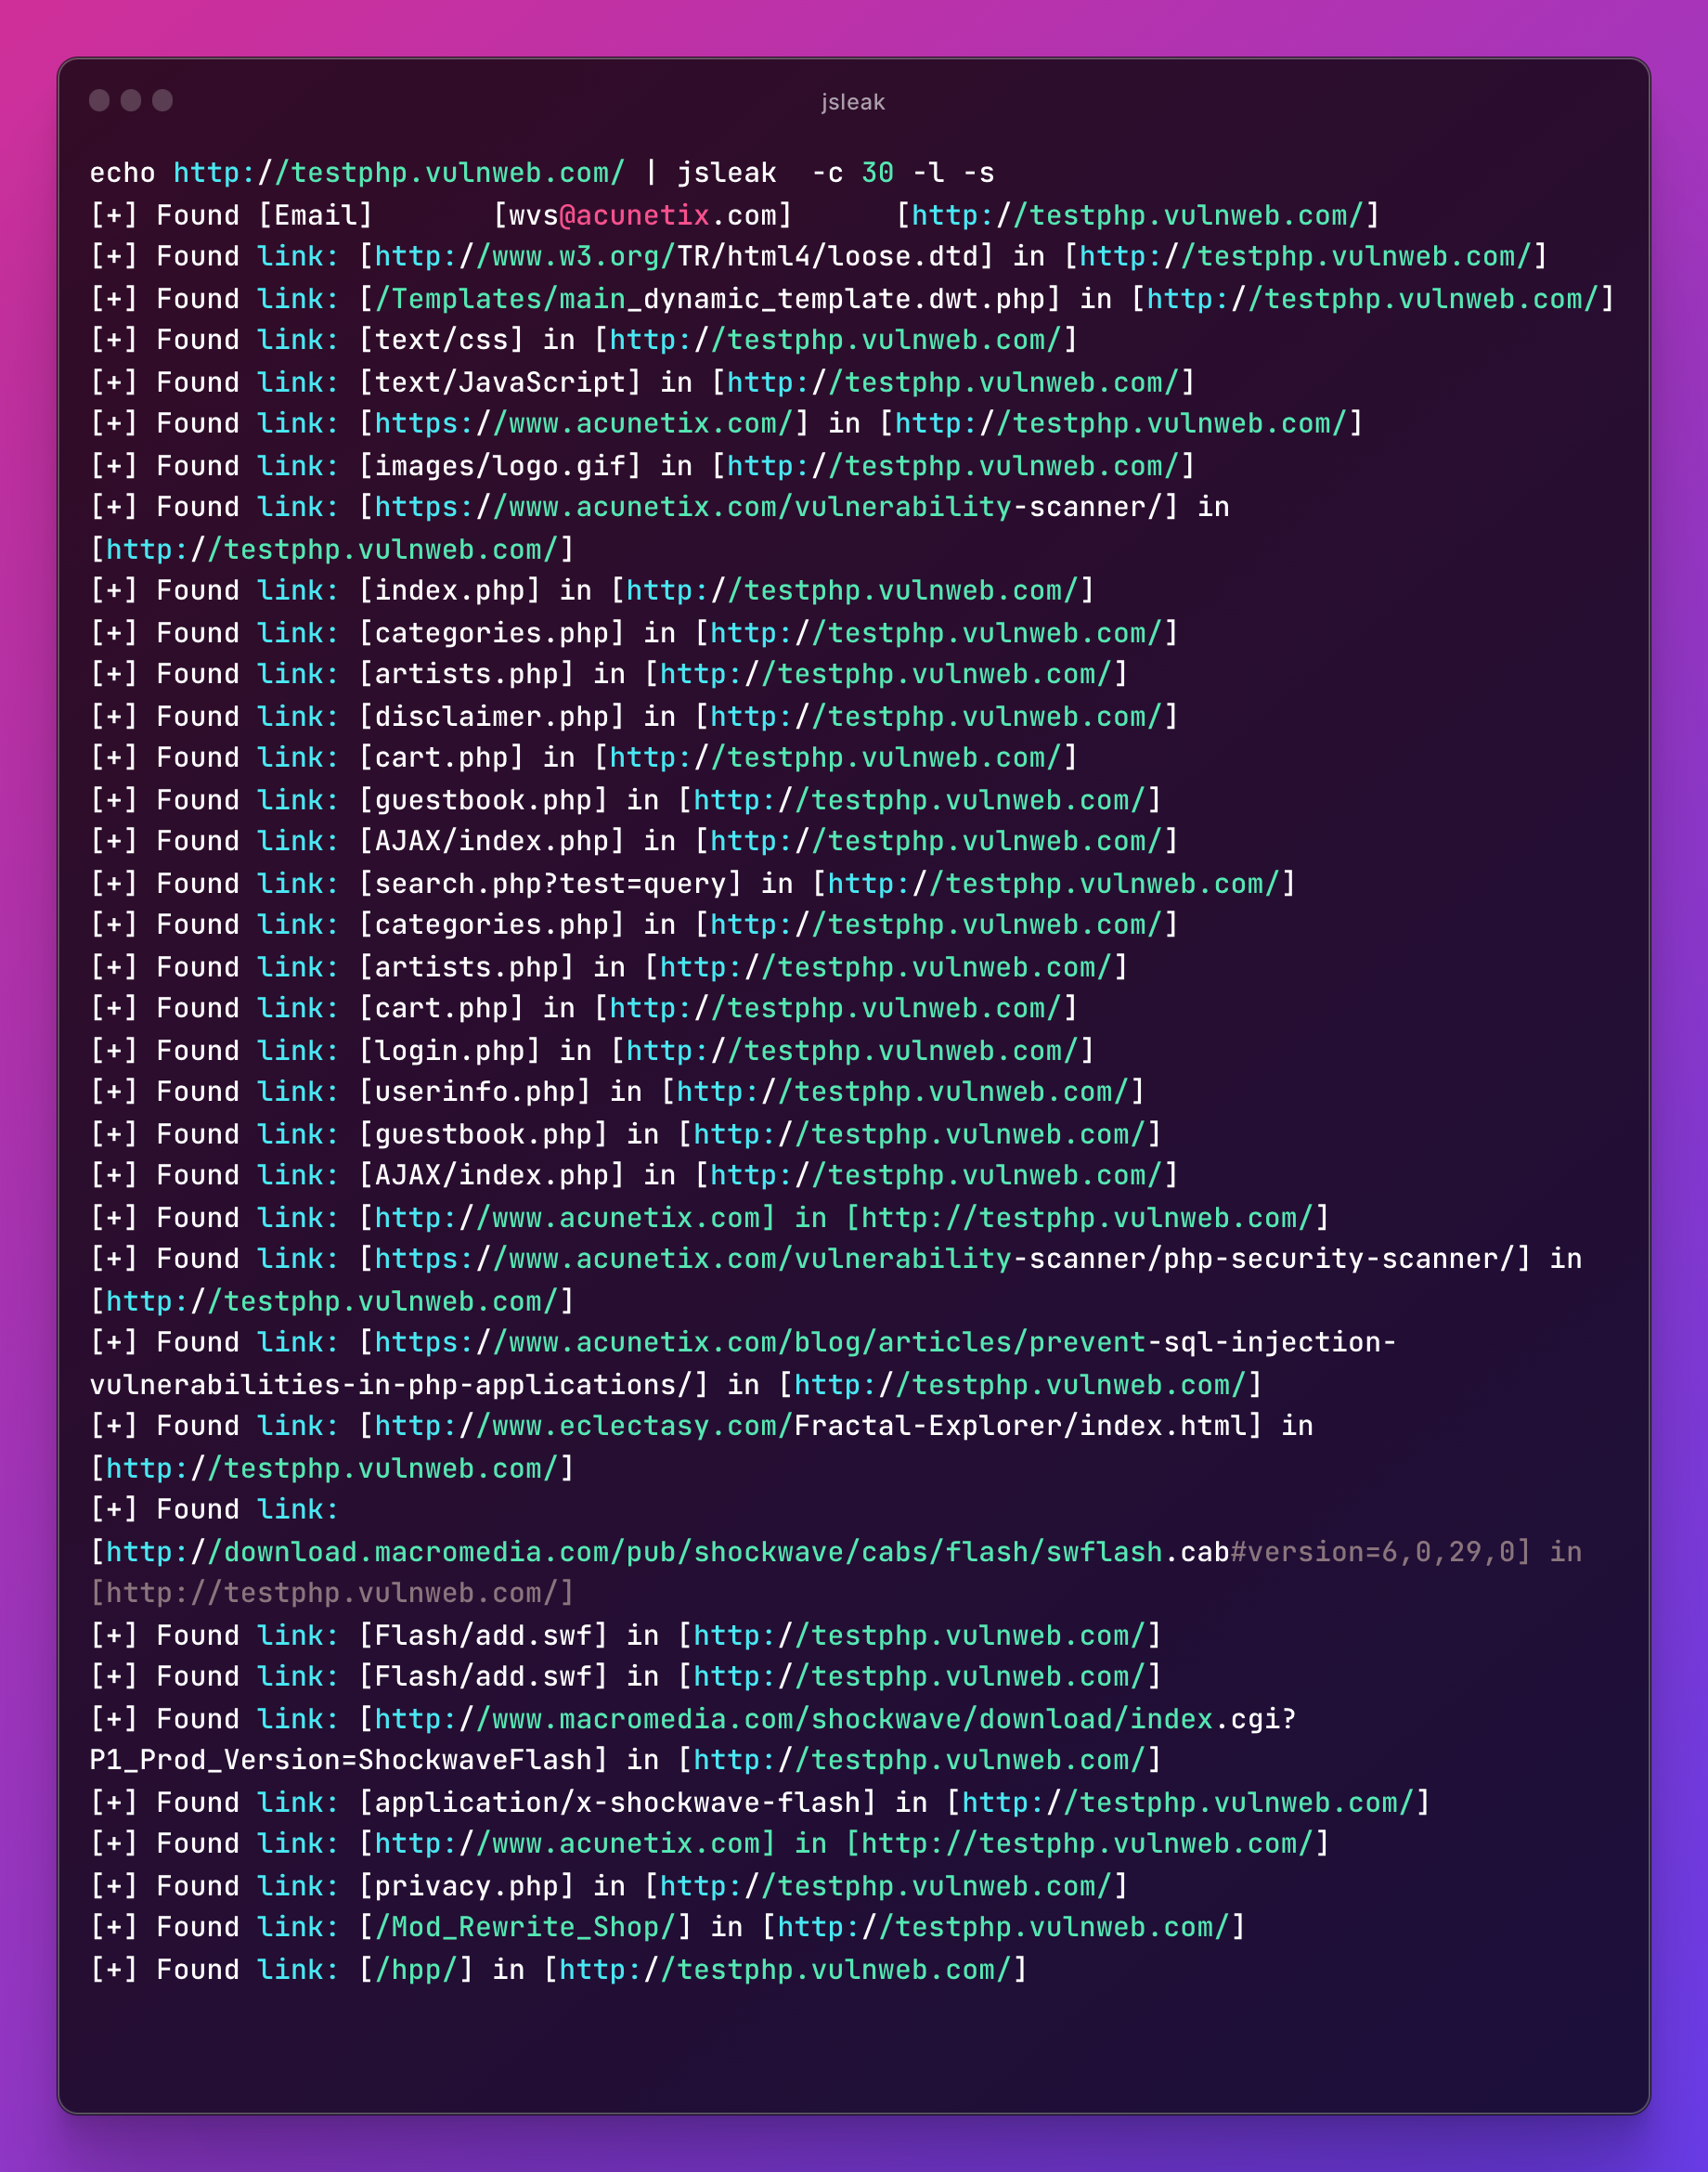
Executando com URLs

cat urls.txt | jsleak -l -s -c 30

A Fazer

  • Escaneie segredo na URL completa com resposta 200.
  • Adicione flag de versão.
  • Suporte para escaneamento de arquivos locais.
  • Suporte para escaneamento de arquivos apk.
  • Atualizar regex.
  • Suporte para múltiplos user agents.
  • Suporte para saída colorida

Créditos e agradecimentos a todos os seguintes recursos

  • https://github.com/GerbenJavado/LinkFinder
  • https://github.com/0xsha/GoLinkFinder
Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    366
  • 4

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    287

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →






