 brandon7cc/mac-monitor
Monitor de sistema macOS avançado que utiliza o Apple Endpoint Security para coletar, enriquecer e exibir eventos de processos, arquivos, memória e XPC para triagem de malware, caça a ameaças e análise forense.


Mac Monitor é uma ferramenta de monitoramento de sistema avançada e independente, feita sob medida para pesquisa de segurança macOS, triagem de malware e solução de problemas do sistema. Aproveitando as APIs Apple's Endpoint Security (ES) e System Extension, ele coleta e enriquece eventos do sistema, exibindo-os graficamente, com um conjunto expansivo de recursos projetado para exibir apenas os eventos relevantes para você. A telemetria coletada inclui eventos de processo, interprocesso, memória, XPC, arquivos e mais, além de metadados ricos, permitindo que os usuários contextualizem eventos e contem uma história com facilidade. Com uma interface intuitiva e um conjunto rico de recursos de análise, o Mac Monitor foi projetado para uma ampla gama de níveis de habilidade e experiências, a fim de detectar ameaças macOS que de outra forma passariam despercebidas.
Apresentando a Próxima Geração do Mac Monitor:
Apple Silicon, mas Intel também funciona!4GB+ é recomendado13.1+ (Ventura)☕️ (Recomendado) Homebrew
brew install --cask mac-monitor📦 Pacote de instalação
Instalar
Mac Monitor.appAcesso Total ao Disco -- você precisará ativar a chave para habilitar isso para a Mac Monitor Security Extension. O Acesso Total ao Disco é um requisito do Endpoint Security.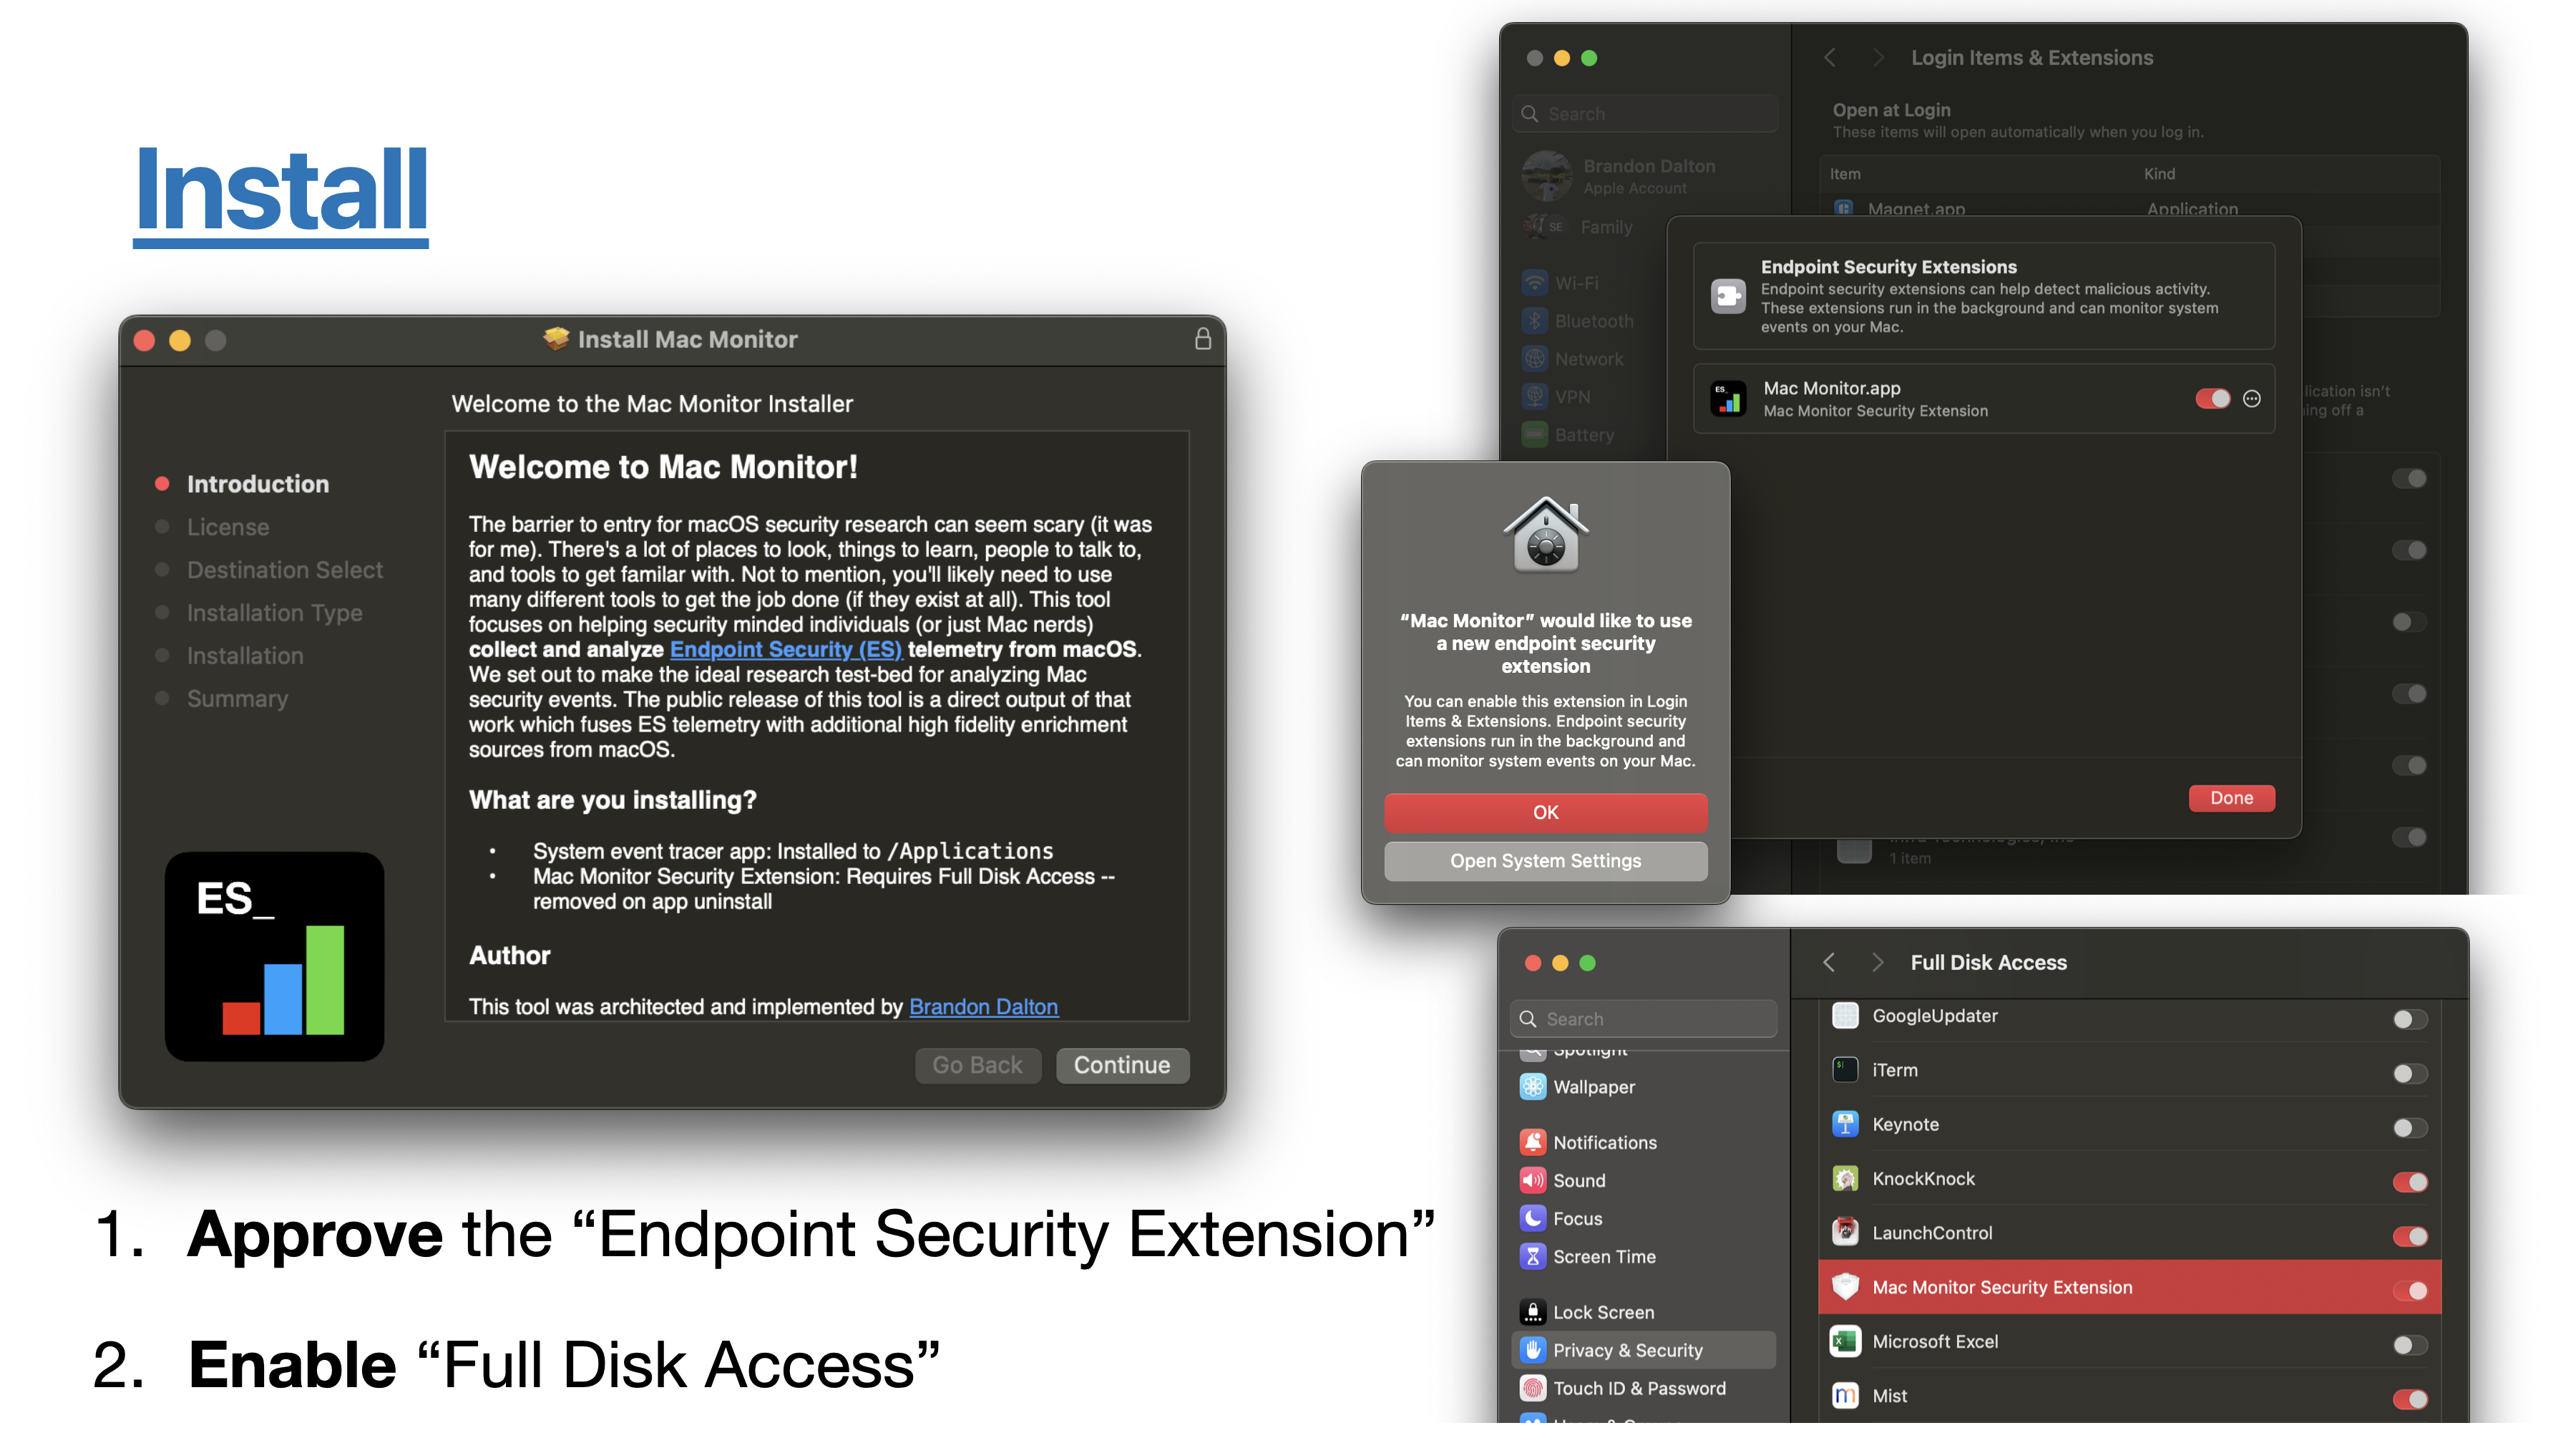
/Applications/Mac Monitor.app com identificador de assinatura com.swiftlydetecting.agent./Library/SystemExtensions/../com.swiftlydetecting.agent.securityextension.systemextension com identificador de assinatura com.swiftlydetecting.agent.securityextension.systemextension.1.0.3+) Suporta remoção usando o script ../Contents/SharedSupport/uninstall.sh.Eventos ES de alta fidelidade modelados e enriquecidos com alguns eventos contendo enriquecimento adicional. Por exemplo, um processo que reconhece a Quarentena de Arquivos, um arquivo em quarentena, certificados de assinatura de código, etc.
Assinaturas de eventos ES dinâmicas em tempo de execução. Você tem a capacidade de modificar suas assinaturas de eventos em tempo real -- permitindo reduzir o ruído enquanto trabalha com rastreamentos.
Silenciamento de caminhos no nível da API -- A equipe de Endpoint Security da Apple tem se dedicado recentemente a habilitar recursos avançados de silenciamento/inversão de caminhos. Aqui, cobrimos a maioria dos recursos da API: es_mute_path e es_mute_path_events junto com os tipos ES_MUTE_PATH_TYPE_PREFIX, ES_MUTE_PATH_TYPE_LITERAL, ES_MUTE_PATH_TYPE_TARGET_PREFIX e ES_MUTE_PATH_TYPE_TARGET_LITERAL. Atualmente não suportamos inversão. Eu adoraria se a equipe ES adicionasse inversão por evento em vez de por cliente.

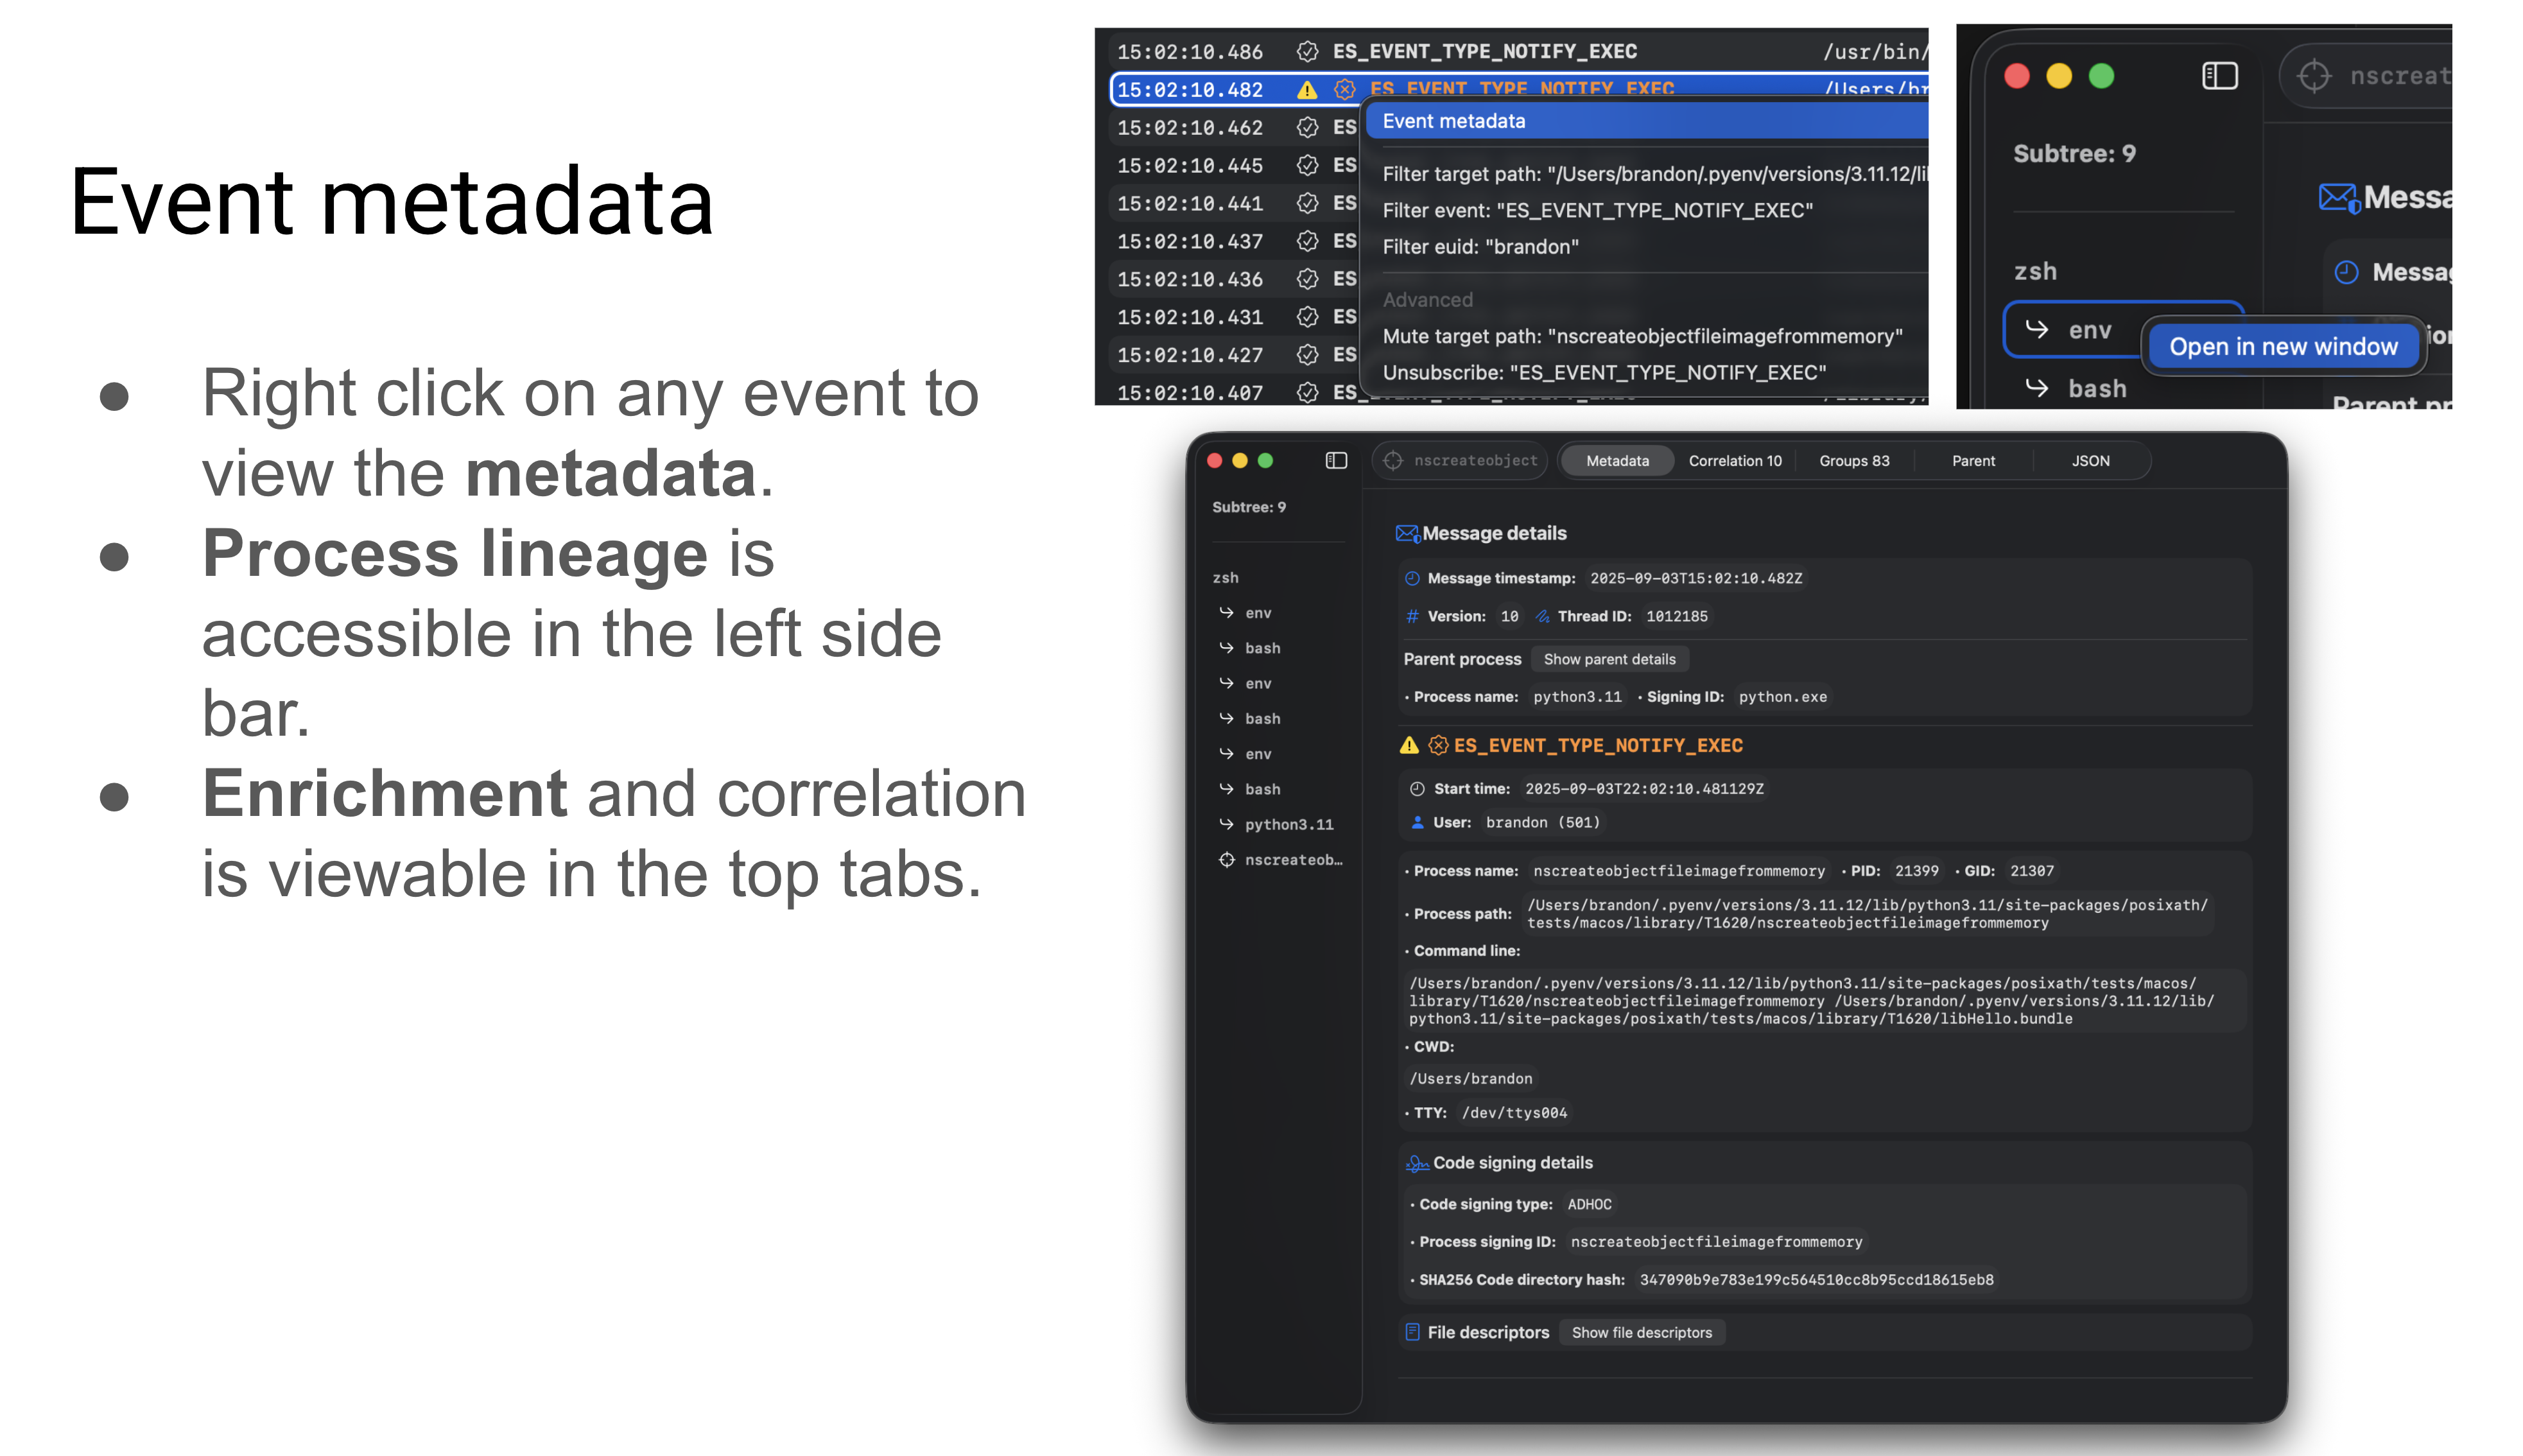
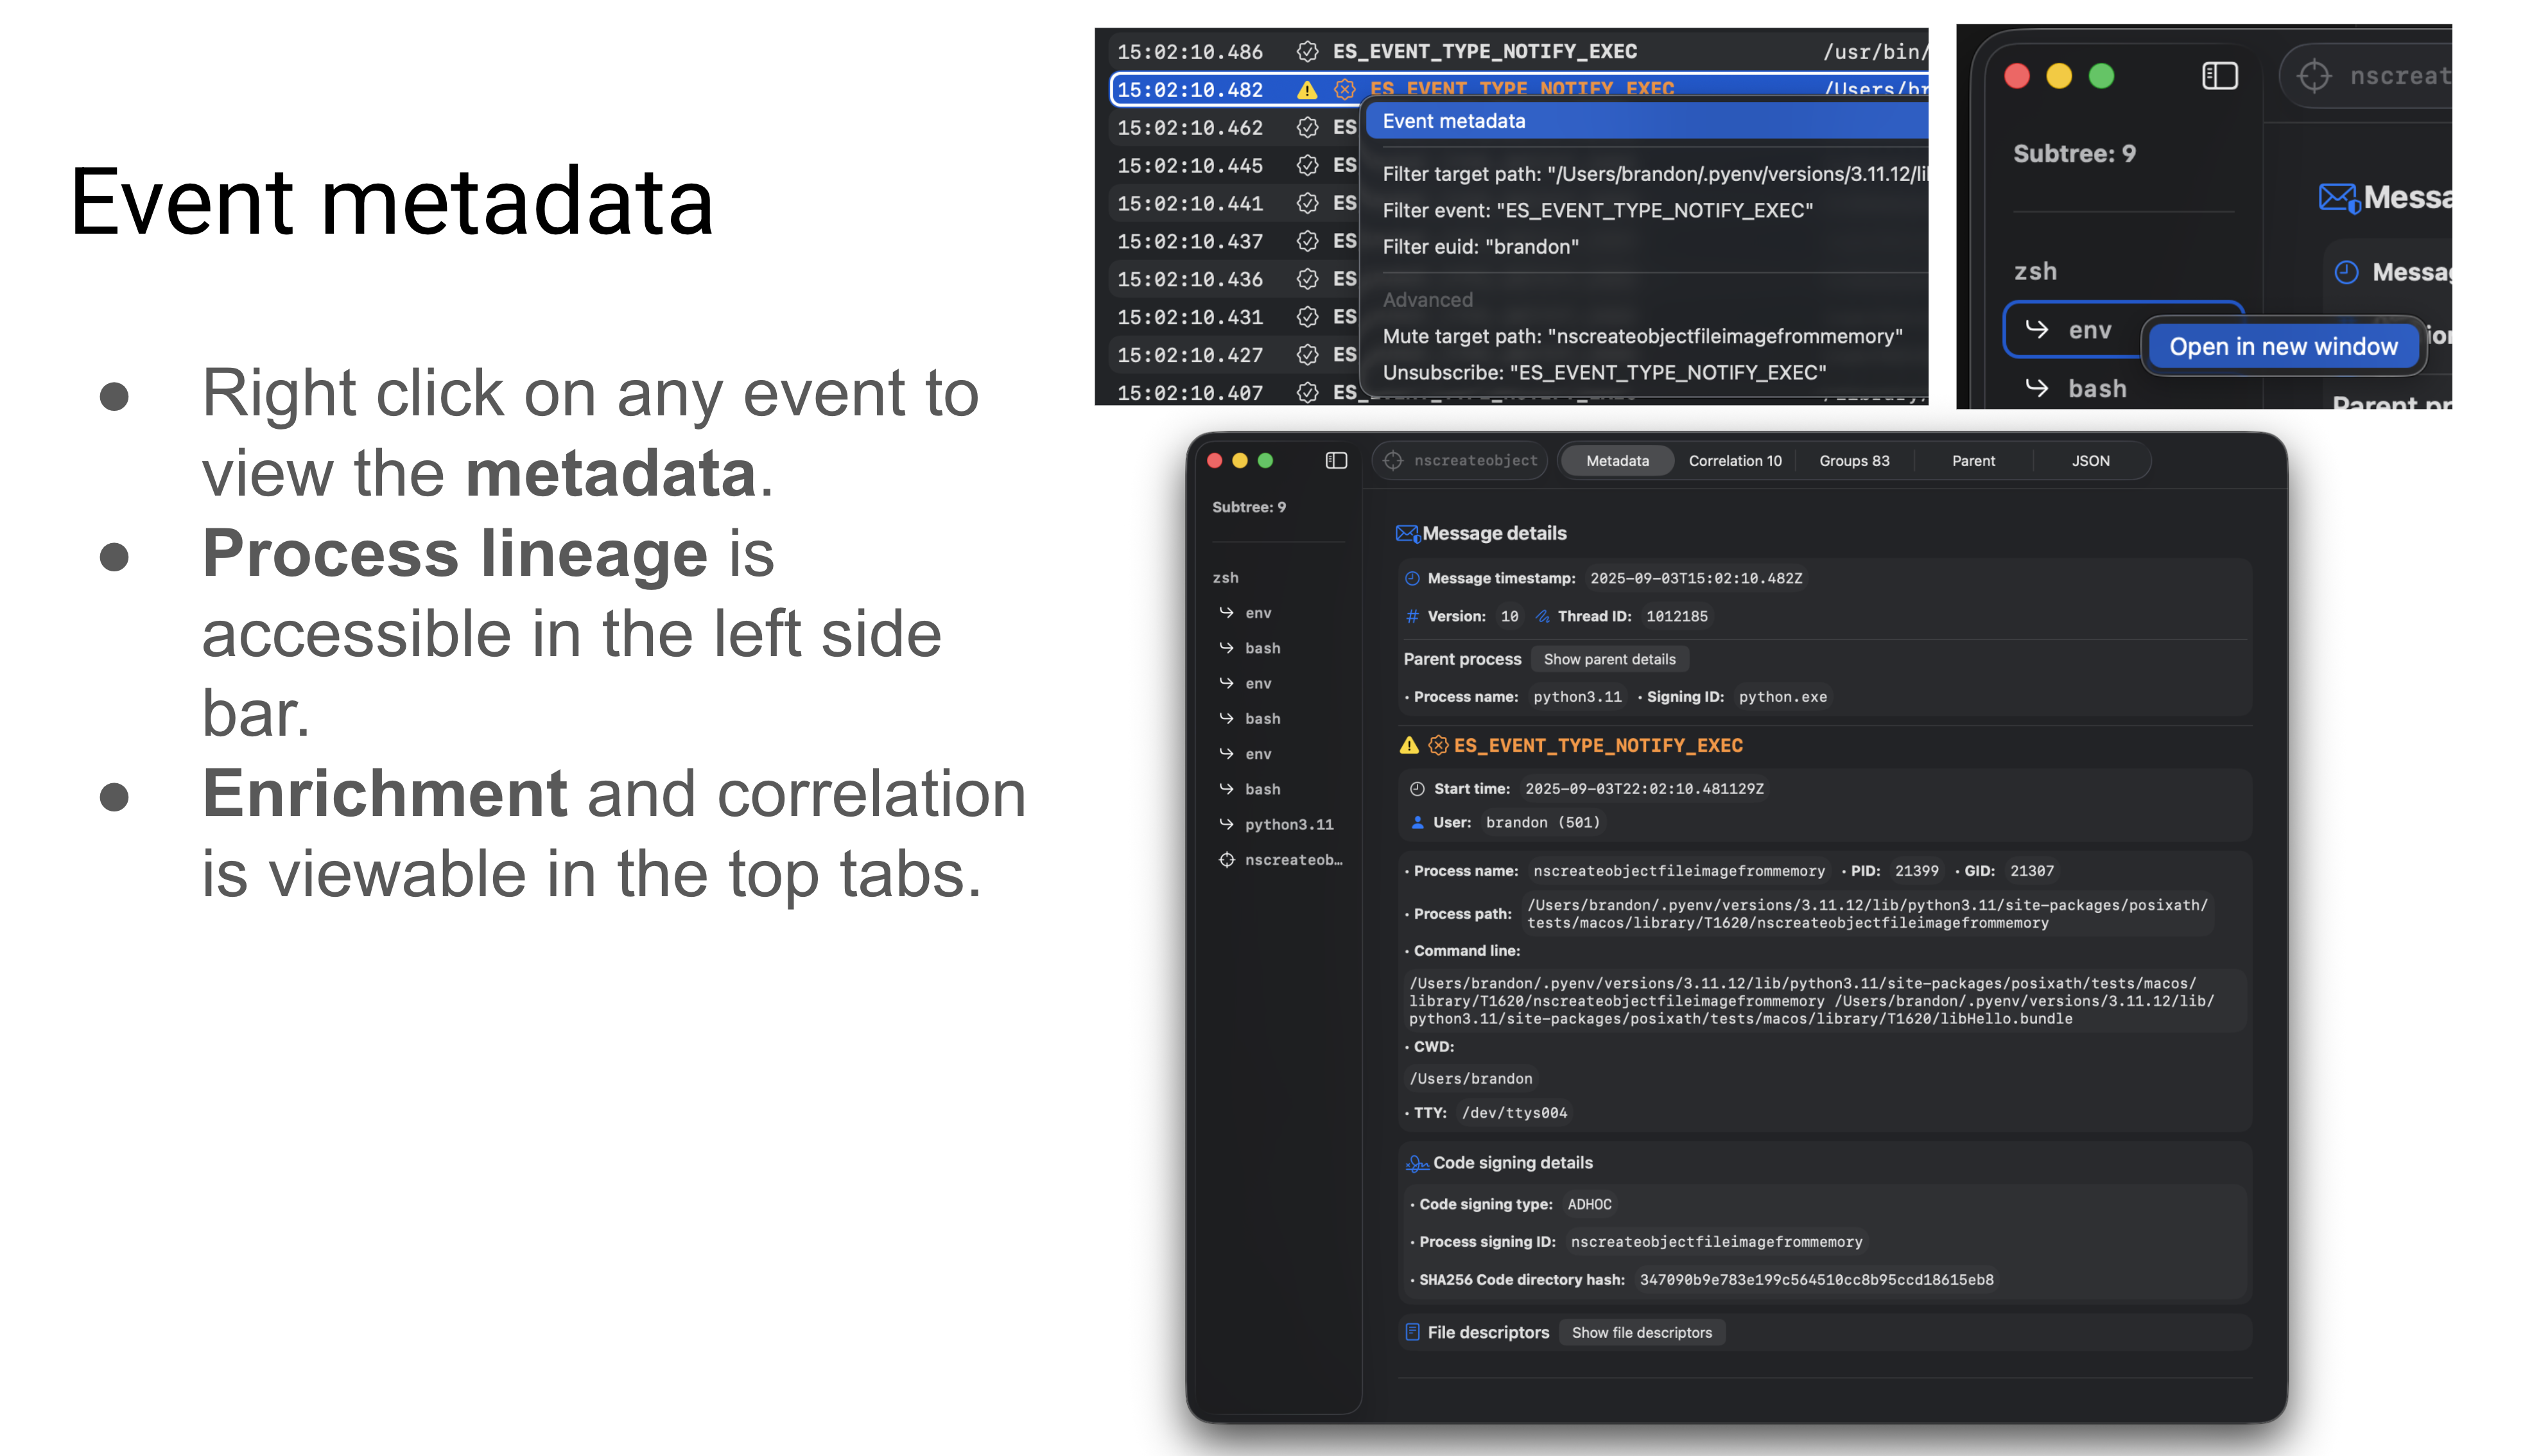
Detalhes dos eventos. Clique com o botão direito em qualquer evento em uma linha da tabela para acessar metadados do evento, filtragem, silenciamento e opções de cancelamento de assinatura. Essencial para a experiência do usuário é a capacidade de aprofundar em qualquer evento ou conjunto de eventos. Para habilitar essa funcionalidade, desenvolvemos janelas de 'Detalhes do evento' que contêm metadados / enriquecimento adicional sobre qualquer evento. Cada evento tem um conjunto de metadados curados que é exibido. Por exemplo, eventos de execução de processo geralmente contêm informações de assinatura de código, variáveis de ambiente, eventos correlacionados, etc. Abaixo você vê exemplos de criação de arquivo e detalhes de evento de item de lançamento BTM adicionado.
Correlação de eventos é um componente excepcionalmente importante no arsenal de qualquer analista. A capacidade de ver quais eventos estão 'relacionados' entre si permite manipular a telemetria de forma lógica (além de simplesmente despejar em JSON ou representar um evento individual). Realizamos correlação de eventos no nível do processo -- isso significa que para qualquer evento (que tenha um processo iniciador e/ou alvo) podemos vincular profundamente os eventos que qualquer processo instigou.
Agrupamento de processos é outra forma útil de representar a telemetria de processos em torno de um determinado evento ES_EVENT_TYPE_NOTIFY_EXEC ou ES_EVENT_TYPE_NOTIFY_FORK. Ao agrupar processos dessa forma, você pode identificar facilmente a cadeia de atividades.
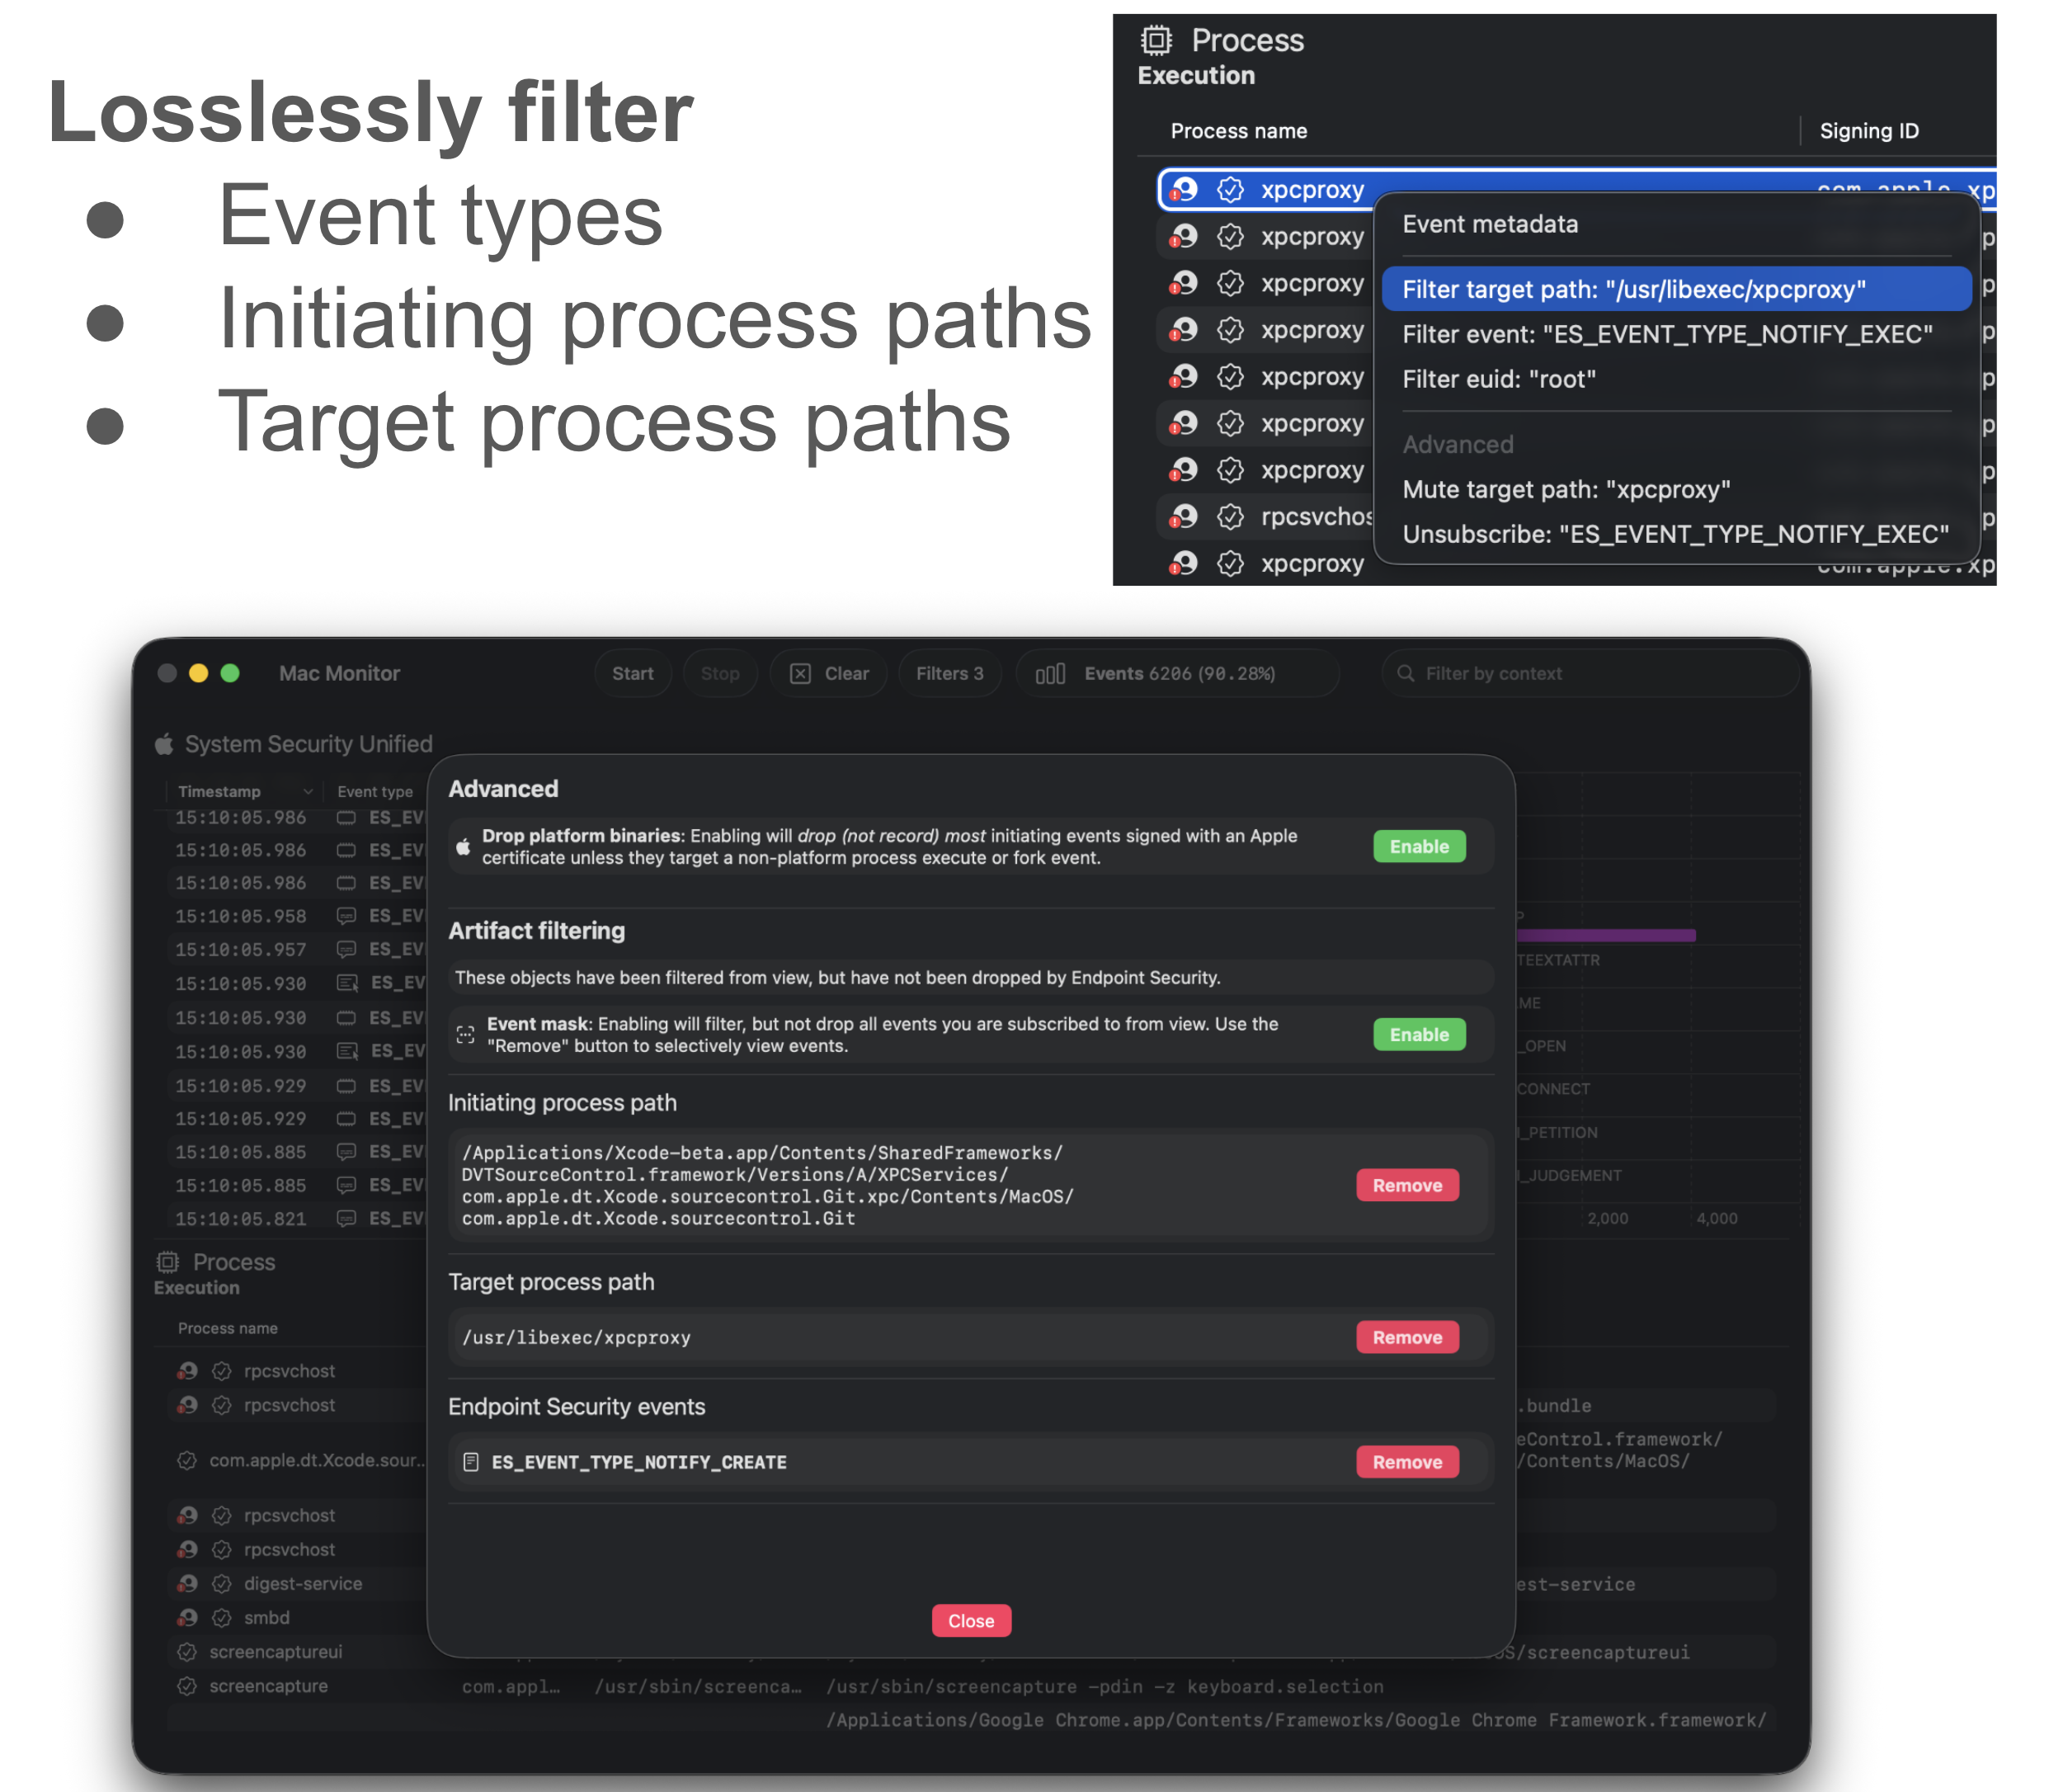
Filtragem de artefatos permite que os usuários removam (mas não destruam) eventos da visualização com base em: tipo de evento, caminho do processo iniciador ou caminho do processo alvo. Esse recurso de destaque permite que analistas cortem o ruído rapidamente, mantendo todos os dados.