blackarrowsec/pivotnacci
Uma ferramenta para fazer conexões SOCKS através de agentes HTTP.

Pivô na rede interna através da implantação de agentes HTTP. Pivotnacci permite criar um servidor socks que se comunica com agents HTTP. A arquitetura é a seguinte:
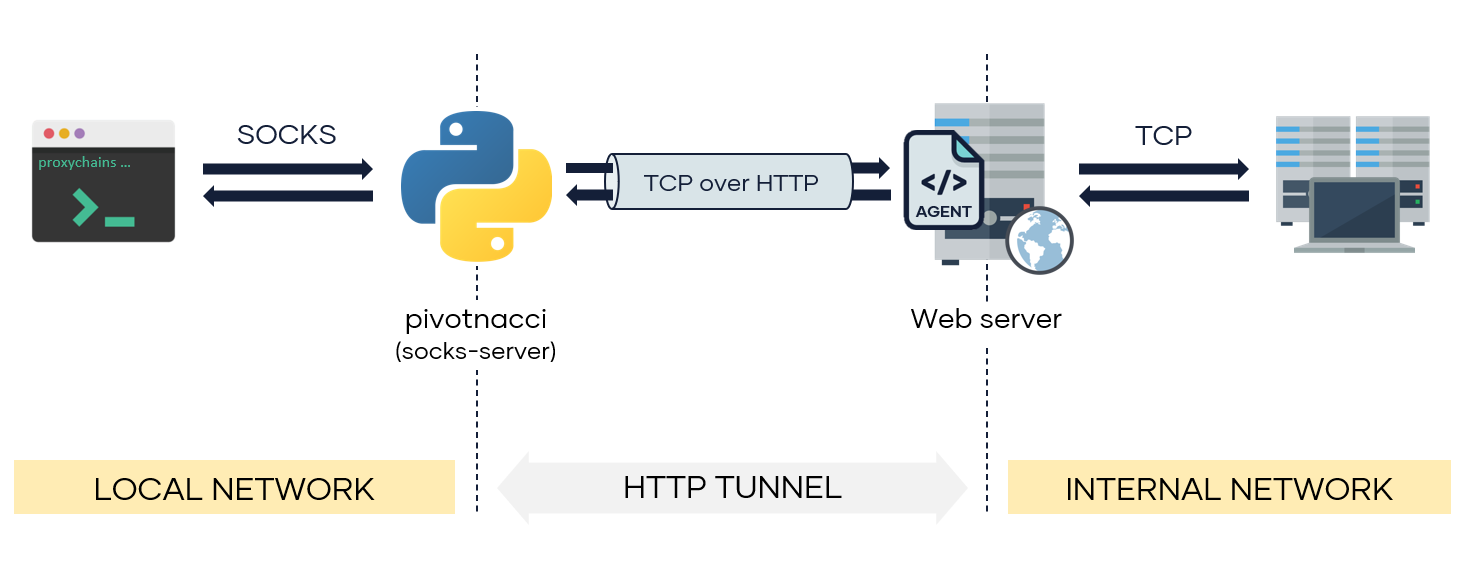
Esta ferramenta foi inspirada pelo grande reGeorg. No entanto, inclui algumas melhorias:
A partir de pacotes python:
pip3 install pivotnacci
A partir do repositório:
git clone https://github.com/blackarrowsec/pivotnacci.git
cd pivotnacci/
pip3 install -r requirements.txt # to avoid installing on the OS
python3 setup.py install # to install on the OS
$ pivotnacci -h
usage: pivotnacci [-h] [-s addr] [-p port] [--verbose] [--ack-message message]
                  [--password password] [--user-agent user_agent]
                  [--header header] [--proxy [protocol://]host[:port]]
                  [--type type] [--polling-interval milliseconds]
                  [--request-tries number] [--retry-interval milliseconds]
                  url

Socks server for HTTP agents

positional arguments:
  url                   The url of the agent

optional arguments:
  -h, --help            show this help message and exit
  -s addr, --source addr
                        The default listening address (default: 127.0.0.1)
  -p port, --port port  The default listening port (default: 1080)
  --verbose, -v
  --ack-message message, -a message
                        Message returned by the agent web page (default:
                        Server Error 500 (Internal Error))
  --password password   Password to communicate with the agent (default: )
  --user-agent user_agent, -A user_agent
                        The User-Agent header sent to the agent (default:
                        pivotnacci/0.0.1)
  --header header, -H header
                        Send custom header. Specify in the form 'Name: Value'
                        (default: None)
  --proxy [protocol://]host[:port], -x [protocol://]host[:port]
                        Set the HTTP proxy to use.(Environment variables
                        HTTP_PROXY and HTTPS_PROXY are also supported)
                        (default: None)
  --type type, -t type  To specify agent type in case is not automatically
                        detected. Options are ['php', 'jsp', 'aspx'] (default:
                        None)
  --polling-interval milliseconds
                        Interval to poll the agents (for recv operations)
                        (default: 100)
  --request-tries number
                        The number of retries for each request to an agent. To
                        use in case of balanced servers (default: 50)
  --retry-interval milliseconds
                        Interval to retry a failure request (due a balanced
                        server) (default: 100)
Usando um agente com senha s3cr3t (a variável AGENT_PASSWORD também deve ser modificada no lado do agente):
pivotnacci https://domain.com/agent.php --password "s3cr3t"
Usando um cabeçalho HTTP Host personalizado e um User-Agent CustomAgent personalizado:
pivotnacci https://domain.com/agent.jsp -H 'Host: vhost.domain.com' -A 'CustomAgent'
Definindo uma mensagem de agente diferente 418 I'm a teapot (a variável ACK_MESSAGE também deve ser modificada no lado do agente):
pivotnacci https://domain.com/agent.aspx --ack-message "418 I'm a teapot"
Reduza a taxa de detecção (ex: WAF) definindo o intervalo de polling para 2 segundos:
pivotnacci https://domain.com/agent.php --polling-interval 2000
Eloy Pérez (@Zer1t0) [ www.blackarrow.net - www.tarlogic.com ]
Todo o código incluído neste projeto está licenciado sob os termos da licença GNU AGPLv3.