
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Ferramentas/GitHubGitHub/bilalz5-github/erlang-otp-ssh-cve-2025-32433
Análise de VulnerabilidadesExploraçãoTestes de PenetraçãoAprendizado e EducaçãoFerramenta de Acesso Remoto
GitHubbilalz5-github/erlang-otp-ssh-cve-2025-32433

Erlang-OTP-SSH-CVE-2025-32433

CVE-2025-32433 – Vulnerabilidade SSH no Erlang/OTP que permite RCE pré-autenticação

Ver Repositório
123há 1 anoAinda não revisado

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    994
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    656
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    422
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer é uma plataforma de código aberto de Gerenciamento de Acesso Privilegiado (PAM) que fornece às equipes de DevOps e TI acesso seguro e sob demanda a endpoints SSH, RDP, Kubernetes, Banco de Dados e RemoteApp através de um navegador web.

    389
  • 5

    SafeLine

    chaitin/safeline

    WAF auto-hospedado e proxy reverso que filtra tráfego HTTP malicioso, bloqueia injeção SQL, XSS e ataques de bots, com limitação de taxa e criptografia dinâmica de HTML/JS.

    333
  • 6

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    330

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Compartilhar

✅ Resultado

O servidor respondeu a um SSH message ID 80 (0x50) — que é reservado para pós-autenticação. Isso prova que o servidor aceita mensagens inválidas durante a fase de pré-autenticação, indicando comportamento vulnerável conforme definido em CVE-2025-32433.
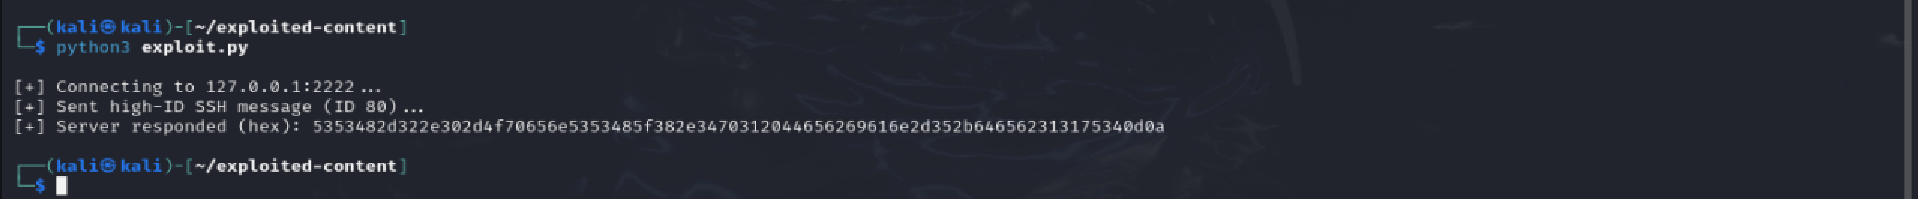
Código Python é executado

📖 Resumo da Pesquisa

Construí este laboratório após estudar Erlang/OTP e a CVE de várias fontes confiáveis.

Erlang/OTP é um ambiente poderoso originalmente desenvolvido pela Ericsson para construir sistemas distribuídos escaláveis e tolerantes a falhas. Ele inclui sua própria implementação de servidor SSH. O módulo SSH dentro do Erlang/OTP é vulnerável a execução remota de código não autenticada (RCE) devido ao tratamento incorreto de tipos de mensagens SSH ≥ 80 durante a fase de pré-autenticação.

Em vez de rejeitar essas mensagens inválidas, o servidor as processa — o que permite que um atacante crie mensagens maliciosas e potencialmente obtenha acesso de execução de código não autorizado.


🔍 Principais Coisas que Aprendi

  • Erlang/OTP SSH permite acesso seguro a shell/arquivos dentro de sistemas Erlang
  • Message ID 80+ é reservado para pós-autenticação, mas pode ser abusado na pré-autenticação
  • Detecção: Suricata ou NIDS podem detectar “SSH_MSG_CHANNEL_REQUEST” com comandos “exec”
  • Versões Afetadas:
    • OTP-27.3.2 e anteriores
    • OTP-26.2.5.10 e anteriores
    • OTP-25.3.2.19 e anteriores
  • Versões Corrigidas:
    • OTP-27.3.3
    • OTP-26.2.5.11
    • OTP-25.3.2.20

📚 Créditos e Referência

  • Advertência de Segurança do GitHub – GHSA-37cp-fgq5-7wc2
  • PoC de pesquisa e artigos por Matthew Keeley
  • Insights de detecção da comunidade via Suricata, Wireshark e FortiGate
  • Documentação oficial do Erlang/OTP e páginas da CVE

💬 Nota Final

Nem todo o conteúdo aqui é 100% original — construí o laboratório & PoC eu mesmo, mas estudei de várias fontes para entender Erlang, OTP, SSH e CVE-2025-32433 claramente. Este README reflete meu próprio resumo e aprendizado. 🤝


Baixar ferramenta


