
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Ferramentas/GitHubGitHub/bigb0x/cve-2024-24919-sniper
ReconhecimentoScanners de VulnerabilidadesExploraçãoColeta de InformaçõesSegurança WebTestes de Penetração
GitHubbigb0x/cve-2024-24919-sniper

CVE-2024-24919-Sniper

CVE-2024-24919 Sniper - Uma ferramenta poderosa para escanear a vulnerabilidade CVE-2024-24919 do Check Point Security Gateway. Suporta varredura única e em massa, multithreading e gera relatórios CSV detalhados. Ideal para testadores de penetração e pesquisadores de segurança.

Compartilhar
Ver Repositório
3129há 2 anosAinda não revisado

CVE-2024-24919-Sniper

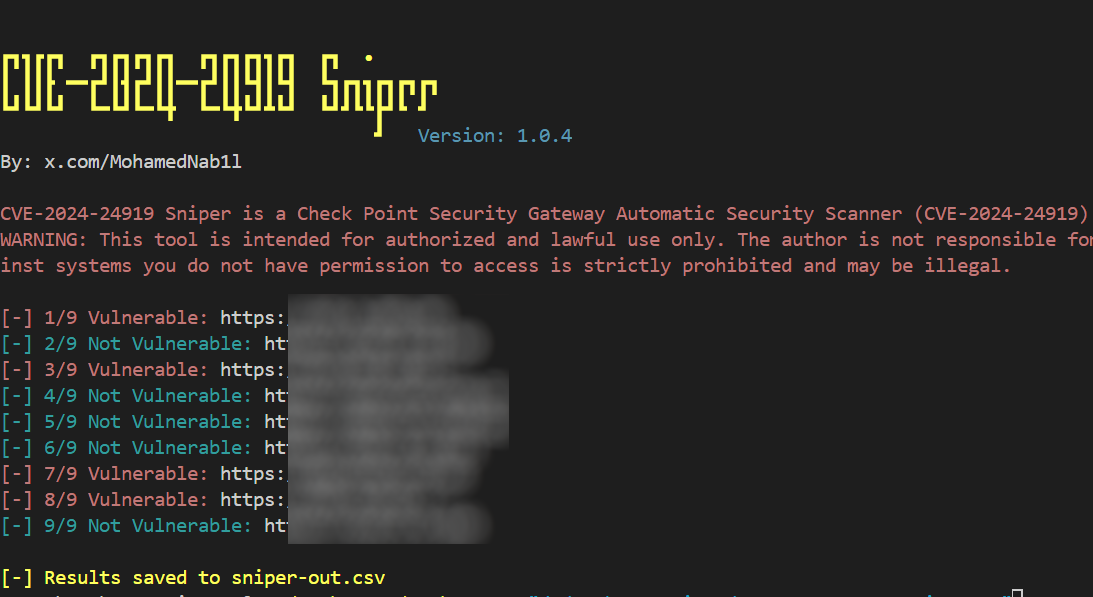
Captura de tela do CVE-2024-24919 Sniper

Visão geral

O CVE-2024-24919 Sniper é um script Python projetado para escanear vulnerabilidades de divulgação de informações do Check Point Security Gateway. Este script pode realizar escaneamento tanto de alvo único quanto em lote, utilizando multithreading para melhorar a velocidade de escaneamento. Ele suporta várias opções de linha de comando para especificar alvos e controlar o comportamento do escaneamento.

Funcionalidades

  • Escaneia e explora a vulnerabilidade CVE-2024-24919
  • Suporta escaneamento de alvo único e em lote
  • Escaneamento multithread para melhor desempenho
  • Gera um relatório CSV com os resultados do escaneamento
  • Saída codificada por cores ANSI para melhor legibilidade

Instalação

Pré-requisitos

  • Python 3.6+
  • pip (Python package installer)

Instalar Dependências

  1. Clone o repositório:

    git clone https://github.com/yourusername/CVE-2024-24919-Sniper.git
    cd CVE-2024-24919-Sniper
    
  2. Instale os pacotes Python necessários:

    pip install -r requirements.txt
    

Uso

Opções de Linha de Comando

O script suporta várias opções de linha de comando para especificar o alvo, o modo e outros parâmetros.

  • -u, --url: URL ou endereço IP do alvo
  • -r, --remote-path: Caminho do arquivo remoto para leitura (padrão: /etc/passwd)
  • -f, --file: Arquivo contendo uma lista de URLs ou IPs alvo (um por linha)
  • -t, --threads: Número de threads para usar no escaneamento (padrão: 3)

Exemplos

Explorando um Alvo Único

Para escanear um único alvo:

python3 cve-2024-24919-sniper.py -u TARGET-IP -r remote-file-to-read -t number-of-threads
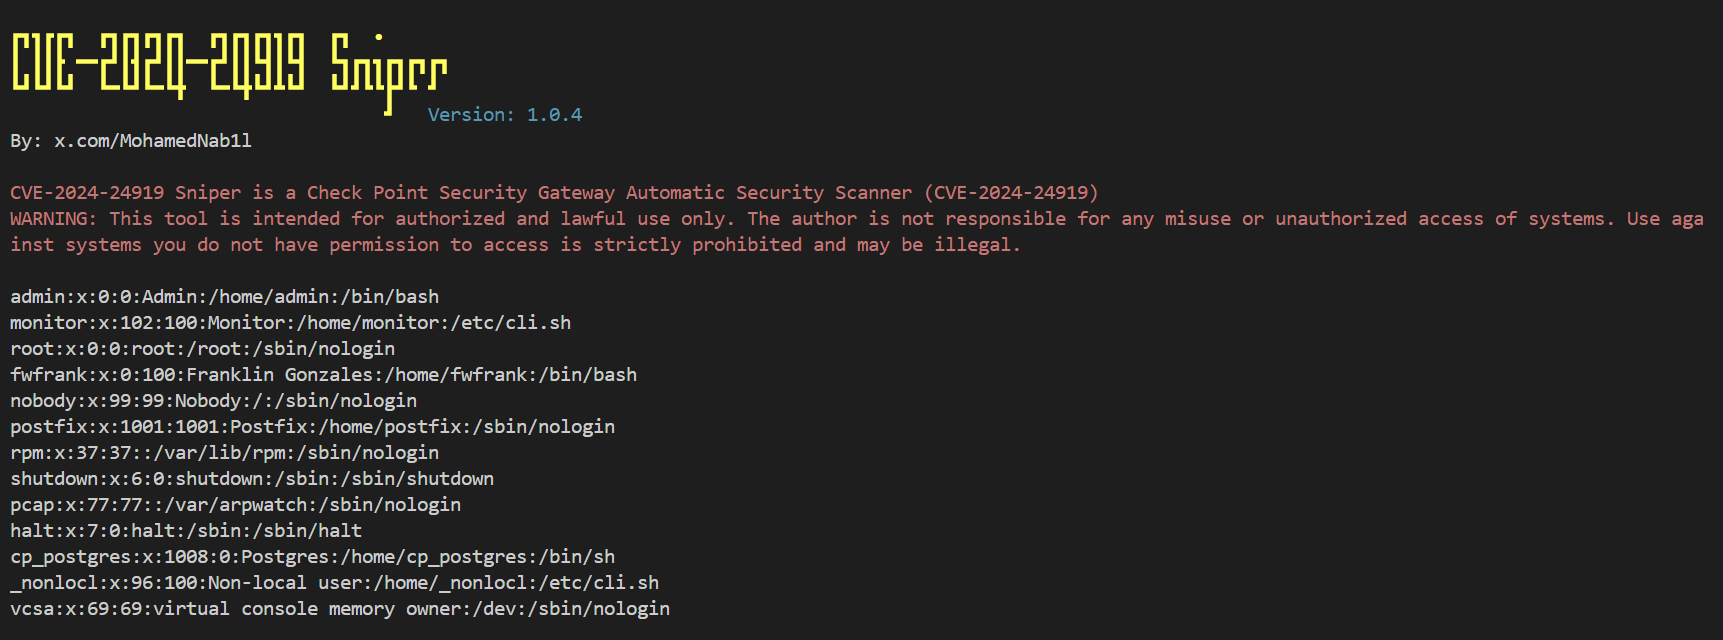
Captura de tela do CVE-2024-24919 Sniper

Escaneamento em Lote

Para escanear vários alvos de um arquivo:

python3 cve-2024-24919-sniper.py -f targets.txt

Número Personalizado de Threads

Para especificar o número de threads:

python3 cve-2024-24919-sniper.py -f targets.txt -t 5

Relatório de Saída

O script gerará um relatório CSV chamado sniper-out.csv contendo os resultados do escaneamento com as seguintes colunas:

  • Host
  • Vulnerável
  • Status
  • Data do Último Escaneamento

Lidando com Interrupções

Você pode parar o script a qualquer momento pressionando Ctrl+C. O script lidará com a interrupção de forma segura e será encerrado.

Contato

Para quaisquer dúvidas ou feedback, você pode entrar em contato com o autor:

  • Twitter: @MohamedNab1l

Aviso Legal

Esta ferramenta é destinada apenas para fins educacionais e de teste autorizado. Use-a por sua conta e risco. Não escaneie ou ataque alvos que você não tenha permissão explícita para testar.


Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    627
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    413
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer é uma plataforma de código aberto de Gerenciamento de Acesso Privilegiado (PAM) que fornece às equipes de DevOps e TI acesso seguro e sob demanda a endpoints SSH, RDP, Kubernetes, Banco de Dados e RemoteApp através de um navegador web.

    350
  • 5

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    329
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    Mecanismo OSINT com IA para descobrir e mapear mais de 7.700 identidades em redes sociais na web

    283

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →



