Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2024-3094 — Configuração do ambiente de prática e relatório para CVE-2024-3094 | Kitploit
Ferramentas/GitHubGitHub/been22426/cve-2024-3094
Segurança de ContêineresAnálise de VulnerabilidadesExploraçãoSegurança da Cadeia de SuprimentosAprendizado e EducaçãoLabs e Prática
GitHubbeen22426/cve-2024-3094

CVE-2024-3094

Configuração do ambiente de prática e relatório para CVE-2024-3094

Ver Repositório
35há 1 anoAinda não revisado
Compartilhar

CVE-2024-3094

CVE-2024-3094 Construção e relatório do ambiente de laboratório

CVE-2024-3094 Prática

Reprodução do backdoor inserido no XZ Utils 5.6.0 e 5.6.1 no ambiente de laboratório, com análise de hooking da autenticação SSH e riscos

Ambiente

  • SO do Host : - Windows 11
  • Docker : Docker Desktop 28.0.1
  • Imagem Base do Dockerfile : debian:experimental-20240311
  • Versão do liblzama5 : 5.6.0
  • Porta SSH : 2222 (root / senha: whs)

Dockerfile
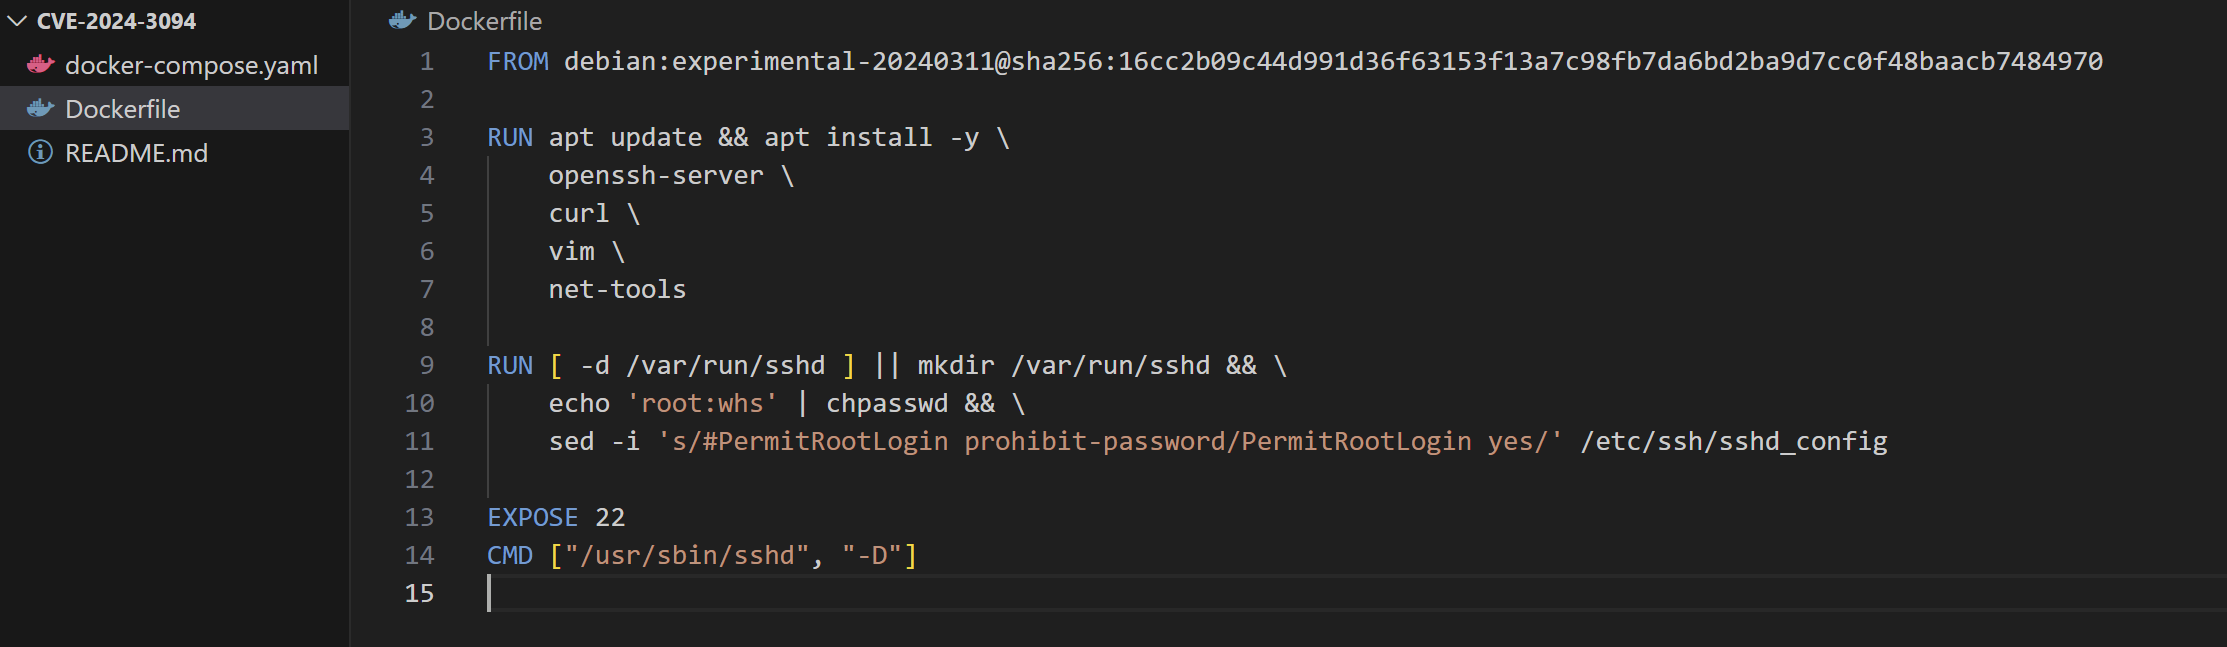
imagem

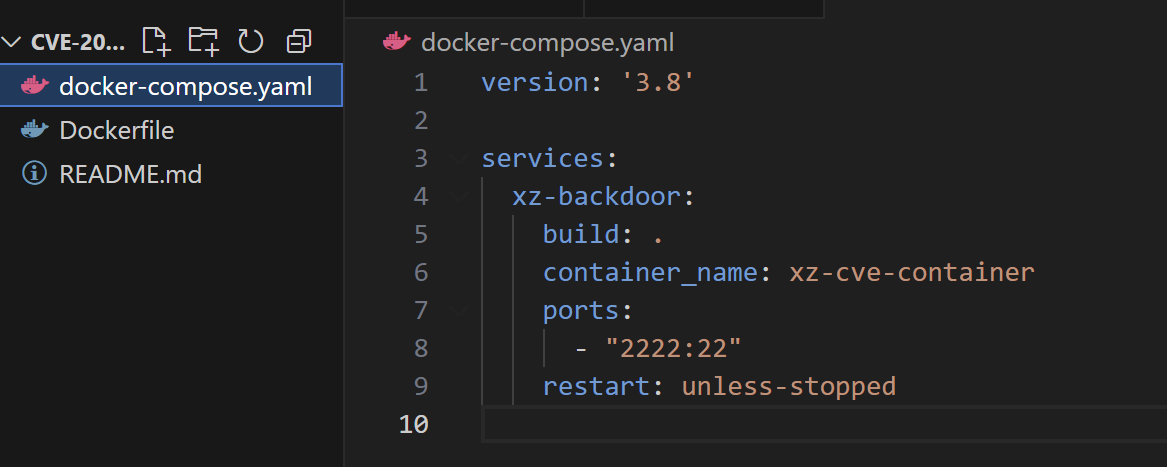
docker-compose.yaml

imagem

Processo de laboratório

  1. Criação do Dockerfile + docker-compose.yaml

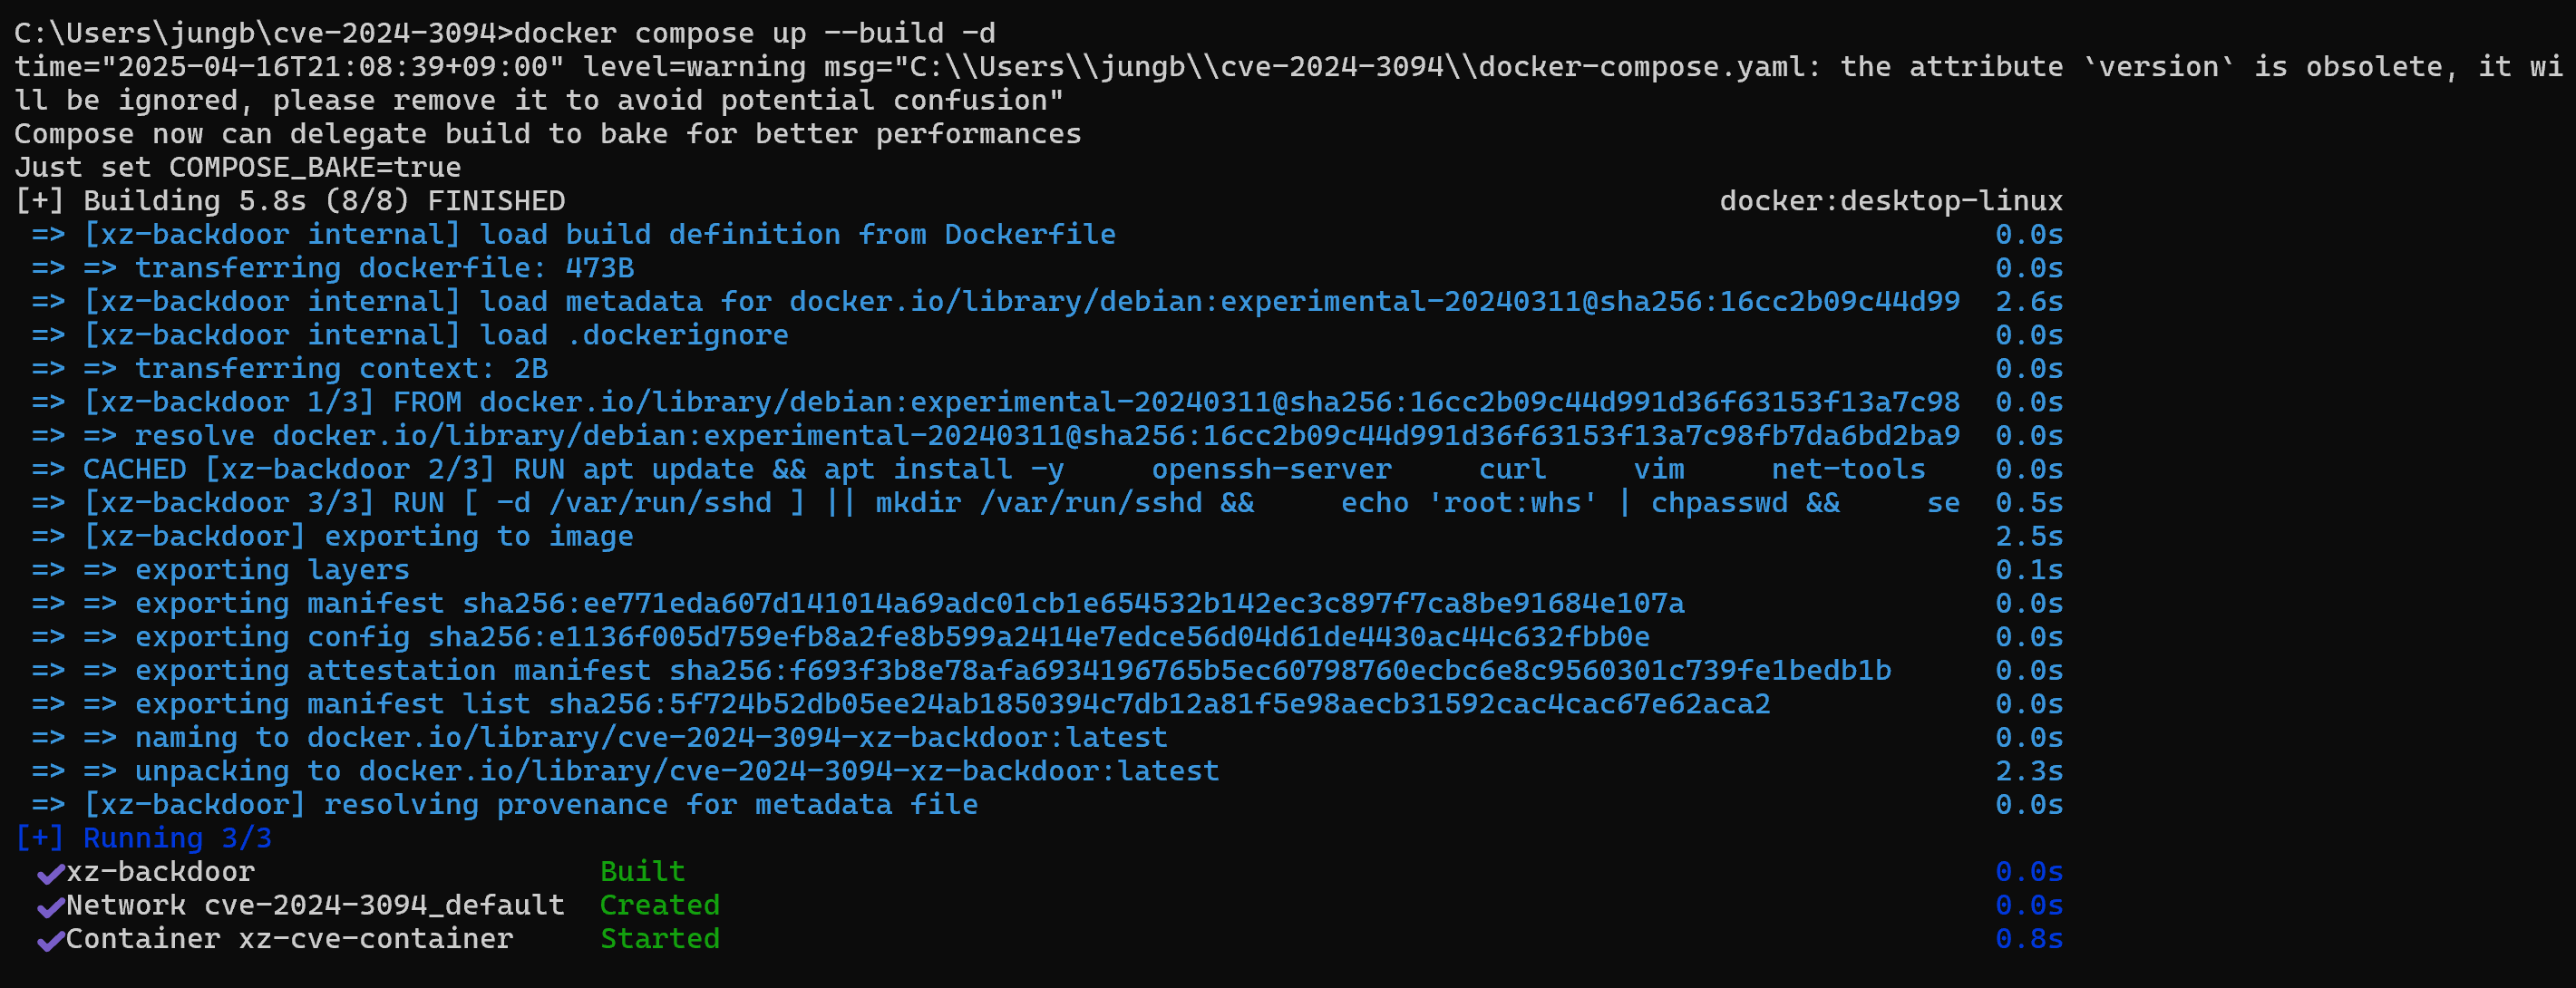
  2. Build e execução do container docker compose up --build -d imagem
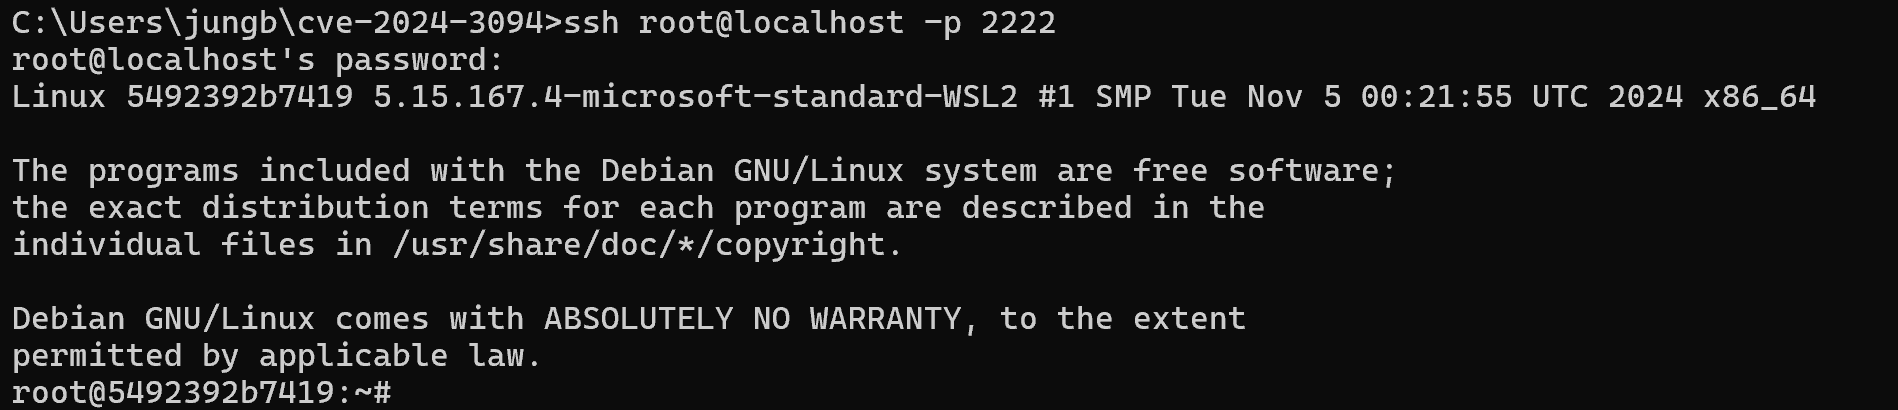
  3. Acesso ao sistema via SSH ssh root@localhost -p 2222 #password : whs imagem
  4. Verificar que a versão do libzma5 é 5.6.0 com dpkg dpkg -l | grep libzlma imagem

  5. Verificar se o sshd está usando liblzma.so ldd /usr/sbin/sshd | grep lzma imagem

  • Sem saída -> Neste ambiente de laboratório, parece que o binário sshd não está vinculado dinamicamente ao liblzma.so, mas foi confirmado que a versão vulnerável do liblzma5 está instalada. Além disso, foi possível confirmar a possibilidade de execução do PoC.
  1. Criação do script PoC file name : poc_detect_backdoor.sh imagem

  2. Resultado da execução chmod +x poc_detect_backdoor.sh ./poc_detect_backdoor.sh imagem

Através desses resultados, foi possível confirmar que o script PoC foi executado corretamente dentro do container, e que foi possível demonstrar que o ambiente de laboratório foi configurado corretamente apenas com o Dockerfile e docker-compose.yaml.

Conclusão

  • Configuramos o ambiente Docker com base na versão vulnerável contendo o backdoor XZ, verificamos se o sshd estava referenciando essa biblioteca e, em seguida, realizamos a verificação do comportamento com uma simples execução do PoC.
  • Confirmamos que é possível reproduzir apenas com o Dockerfile e docker-compose.yaml.
  • A forma de corrigir essa vulnerabilidade é remover a versão vulnerável do XZ ou atualizar para uma versão corrigida.

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    501
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    467
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    340
  • 4

    opencti

    opencti-platform/opencti

    Plataforma Aberta de Inteligência de Ameaças Cibernéticas

    314
  • 5

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    307
  • 6

    estorides

    grisuno/estorides

    Agrega mais de 99 fontes OSINT gratuitas em paralelo, resolve entidades em um grafo de conhecimento e exporta STIX 2.1, MISP ou GraphML com análise assistida por LLM.

    295

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →