
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

··Feeds·Contato·Privacidade·© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Azure-Sentinel — SIEM nativo da nuvem para análises de segurança inteligentes para toda a sua empresa. | Kitploit
Ferramentas/GitHubGitHub/azure/azure-sentinel
Ferramentas DefensivasSegurança na NuvemInteligência de AmeaçasDetecção de IntrusãoAprendizado e EducaçãoResposta a IncidentesRecursos CuradosAnálise de Logs
GitHubazure/azure-sentinel

Azure-Sentinel

SIEM nativo da nuvem para análises de segurança inteligentes para toda a sua empresa.

Ver Repositório
6.1k3.8k25há 5h 31mRevisado pelo Kitploit

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Site
Compartilhar

Microsoft Sentinel e Microsoft 365 Defender

Bem-vindo ao repositório unificado do Microsoft Sentinel e do Microsoft 365 Defender! Este repositório contém detecções prontas para uso, consultas de exploração, consultas de caça, workbooks, playbooks e muito mais para ajudar você a se familiarizar com o Microsoft Sentinel e fornecer conteúdo de segurança para proteger seu ambiente e caçar ameaças. As consultas de caça também incluem consultas de caça do Microsoft 365 Defender para cenários de caça avançados tanto no Microsoft 365 Defender quanto no Microsoft Sentinel. Você também pode enviar para issues quaisquer amostras ou recursos que gostaria de ver aqui ao embarcar no Microsoft Sentinel. Este repositório aceita contribuições e consulte o wiki deste repositório para começar. Para perguntas e feedback, entre em contato pelo e-mail [email protected]

Recursos

  • Documentação do Microsoft Sentinel
  • Documentação do Microsoft 365 Defender
  • Webinars da Comunidade de Segurança
  • Primeiros passos com o GitHub

Valorizamos seu feedback. Aqui estão alguns canais para ajudar a expressar suas dúvidas ou comentários:

  1. Perguntas e respostas gerais sobre produtos para SIEM e SOAR - Participe das conversas da Comunidade Tech do Microsoft Sentinel
  2. Perguntas e respostas gerais sobre produtos para XDR - Participe das conversas da Comunidade Tech do Microsoft 365 Defender
  3. Solicitações de funcionalidades específicas de produtos - Vote ou publique novas nos fóruns de feedback do Microsoft Sentinel
  4. Reportar bugs do produto ou de contribuição - Abra uma Issue no GitHub usando o modelo de Bug
  5. Feedback geral sobre a comunidade e o processo de contribuição - Abra uma Issue no GitHub usando o modelo de Solicitação de Funcionalidade

Diretrizes de contribuição

Este projeto aceita contribuições e sugestões. A maioria das contribuições exige que você concorde com um Contrato de Licença de Contribuinte (CLA) declarando que você tem o direito de, e de fato nos concede, os direitos de usar sua contribuição. Para detalhes, visite https://cla.microsoft.com.

Adicione suas contribuições novas ou atualizadas ao GitHub

Nota: Se você é um contribuidor pela primeira vez neste repositório, siga o guia geral de Fork do repositório no GitHub antes de clonar ou etapas específicas para o repositório do Sentinel.

Passos gerais

Contribuição totalmente nova ou atualização através destes métodos:

  • Envie para revisão diretamente no site do GitHub
    • Navegue até a pasta onde deseja enviar seu arquivo
    • Escolha Upload Files e navegue até seu arquivo.
    • Você precisará criar seu próprio branch e depois enviar o Pull Request para revisão.
  • Use o GitHub Desktop ou Visual Studio ou VSCode
    • Fork o repositório
    • Clone o repositório
    • Crie seu próprio branch
    • Faça suas adições/atualizações no GitHub Desktop
    • Certifique-se de fazer merge do master de volta para seu branch antes de enviar.
    • Envie suas alterações para o GitHub

Pull Request

  • Após enviar suas alterações, você precisará enviar o Pull Request (PR)
  • Detalhes sobre as alterações propostas são necessários; certifique-se de incluir um nível mínimo de detalhes para que uma revisão possa entender claramente o motivo da alteração e a qual parte do código ela se relaciona.
  • Após o envio, verifique o Pull Request quanto a comentários
  • Faça alterações conforme sugerido e atualize seu branch ou explique por que nenhuma alteração é necessária. Resolva o comentário quando concluído.

Verificação de validação da estrutura do modelo de detecção do Pull Request

Como parte das verificações do PR, executamos uma validação de estrutura para garantir que todas as partes necessárias da estrutura YAML estejam incluídas. Para Detecções, há uma nova seção que deve ser incluída. Consulte as diretrizes de contribuição para mais informações. Se esta seção ou qualquer outra seção obrigatória não for incluída, ocorrerá um erro de validação semelhante ao abaixo. O exemplo é especificamente se o YAML não tiver a seção entityMappings:

A total of 1 test files matched the specified pattern.
[xUnit.net 00:00:00.95]     Kqlvalidations.Tests.DetectionTemplateStructureValidationTests.Validate_DetectionTemplates_HaveValidTemplateStructure(detectionsYamlFileName: "ExcessiveBlockedTrafficGeneratedbyUser.yaml") [FAIL]
  X Kqlvalidations.Tests.DetectionTemplateStructureValidationTests.Validate_DetectionTemplates_HaveValidTemplateStructure(detectionsYamlFileName: "ExcessiveBlockedTrafficGeneratedbyUser.yaml") [104ms]
  Error Message:
   Expected object to be <null>, but found System.ComponentModel.DataAnnotations.ValidationException with message "An old mapping for entity 'AccountCustomEntity' does not have a matching new mapping entry."

Verificação de validação KQL do Pull Request

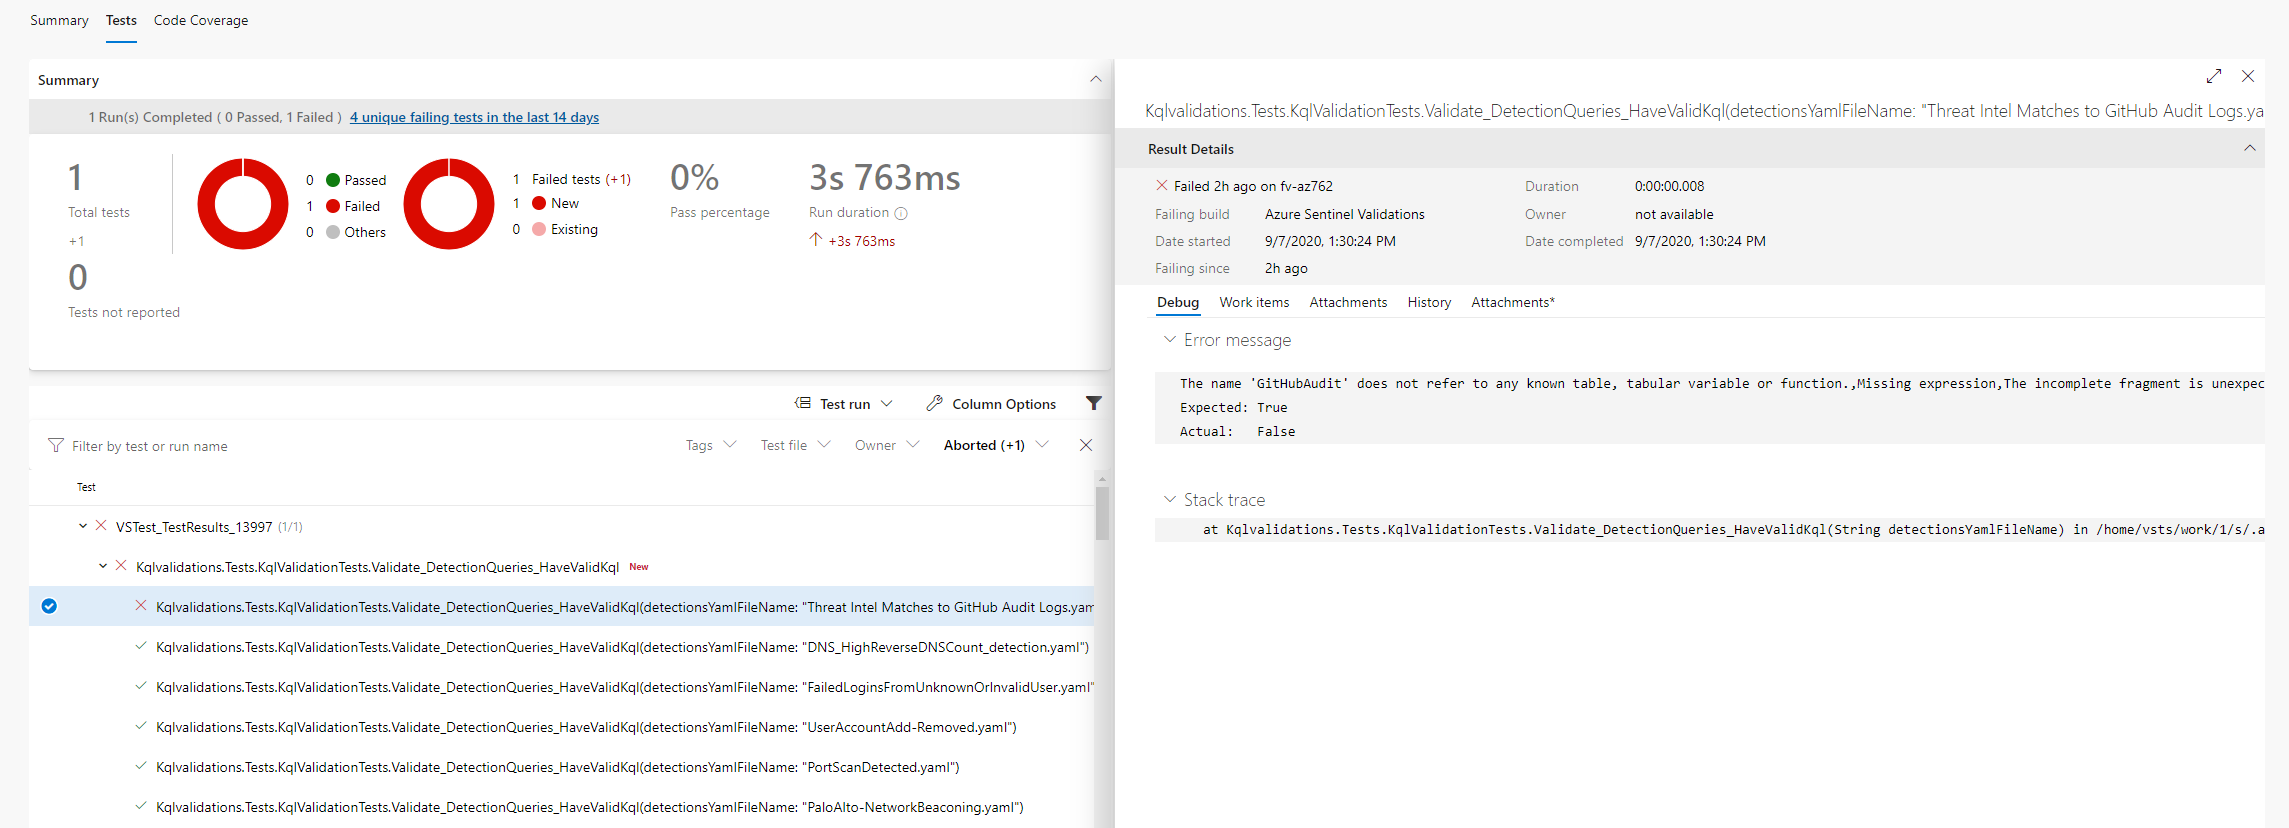
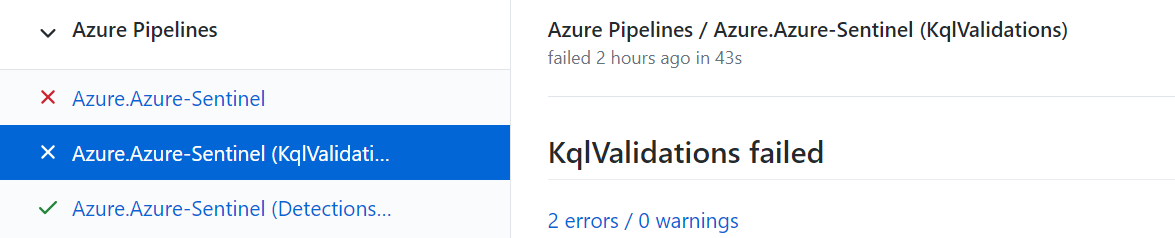
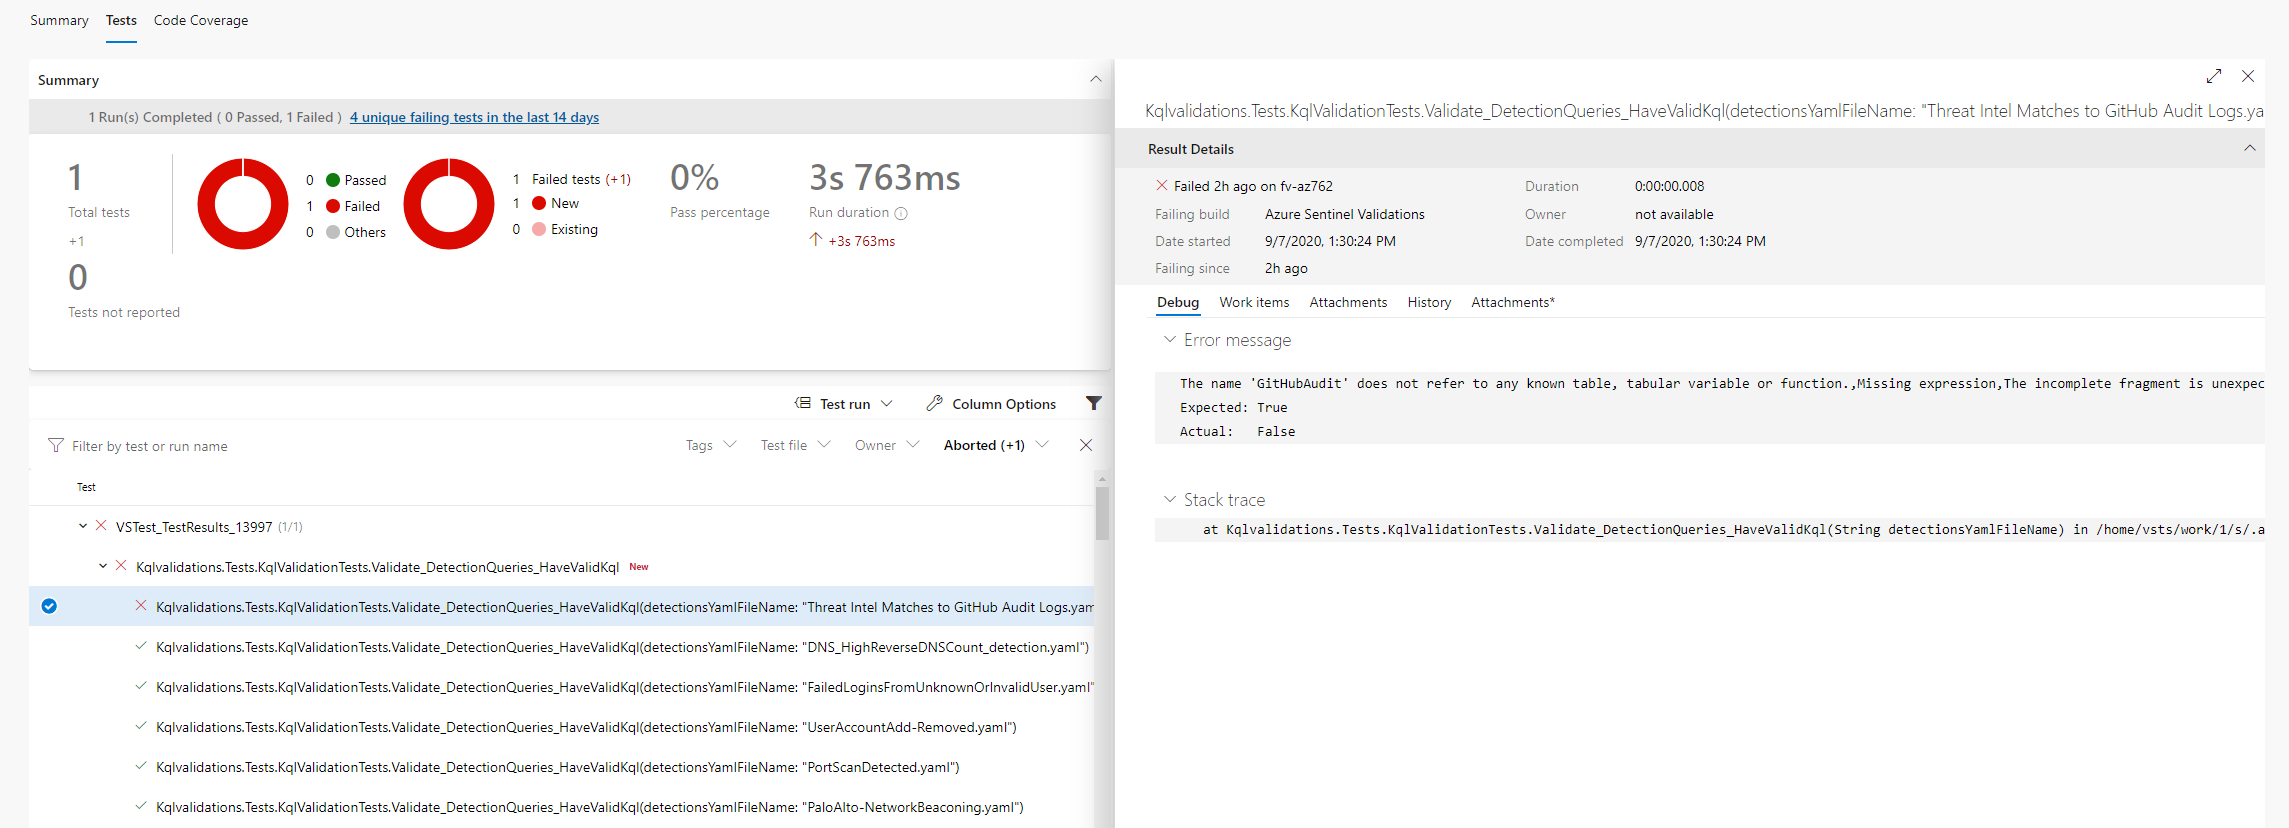
Como parte das verificações do PR, executamos uma validação de sintaxe das consultas KQL definidas no modelo. Se esta verificação falhar, vá para o Azure Pipeline (clicando no link de erros na guia de verificações do seu PR) Azurepipeline No pipeline, você pode ver qual teste falhou e qual é a causa: Aba de Testes do Pipeline
Baixar ferramenta