

Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
splinter — Kit de análise em tempo de execução da JVM para inspecionar classes, métodos, campos, pool de constantes e bytecode | Kitploit
Ferramentas/GitHubGitHub/awrped/splinter
Análise Dinâmica (Sandboxing)Forensia de MemóriaAnálise Dinâmica de Código (DAST)Engenharia ReversaDepuradoresAnálise de MalwareAnálise de Binários
GitHubawrped/splinter

splinter

Kit de análise em tempo de execução da JVM para inspecionar classes, métodos, campos, pool de constantes e bytecode

Ver Repositório
8062há 3 mesesRevisado pelo Kitploit
Compartilhar

splinter

splinter é um kit de ferramentas de análise da jvm, permitindo ao usuário visualizar classes, métodos, campos, constant pools e bytecode em tempo de execução. isto foi feito e testado no openjdk build 22.0.2+9-70

o que é splinter?

normalmente, quando você pensa em um kit de ferramentas de análise para a jvm, você pensaria que ele usa jni ou jvmti, mas não o splinter!

splinter é na verdade externo e tem estas capacidades agora:

  • pode ler vmstructs do hotspot a partir de um processo em execução
  • pode decodificar bytecode ao vivo sobre Method e ConstMethod

o objetivo de longo prazo é que seja um kit de ferramentas de análise da jvm em tempo de execução para:
  • inspeção de classes carregadas
  • inspeção de métodos e campos
  • decodificação do constant-pool
  • desmontagem de bytecode
  • análise de gráfico de classes e metadados

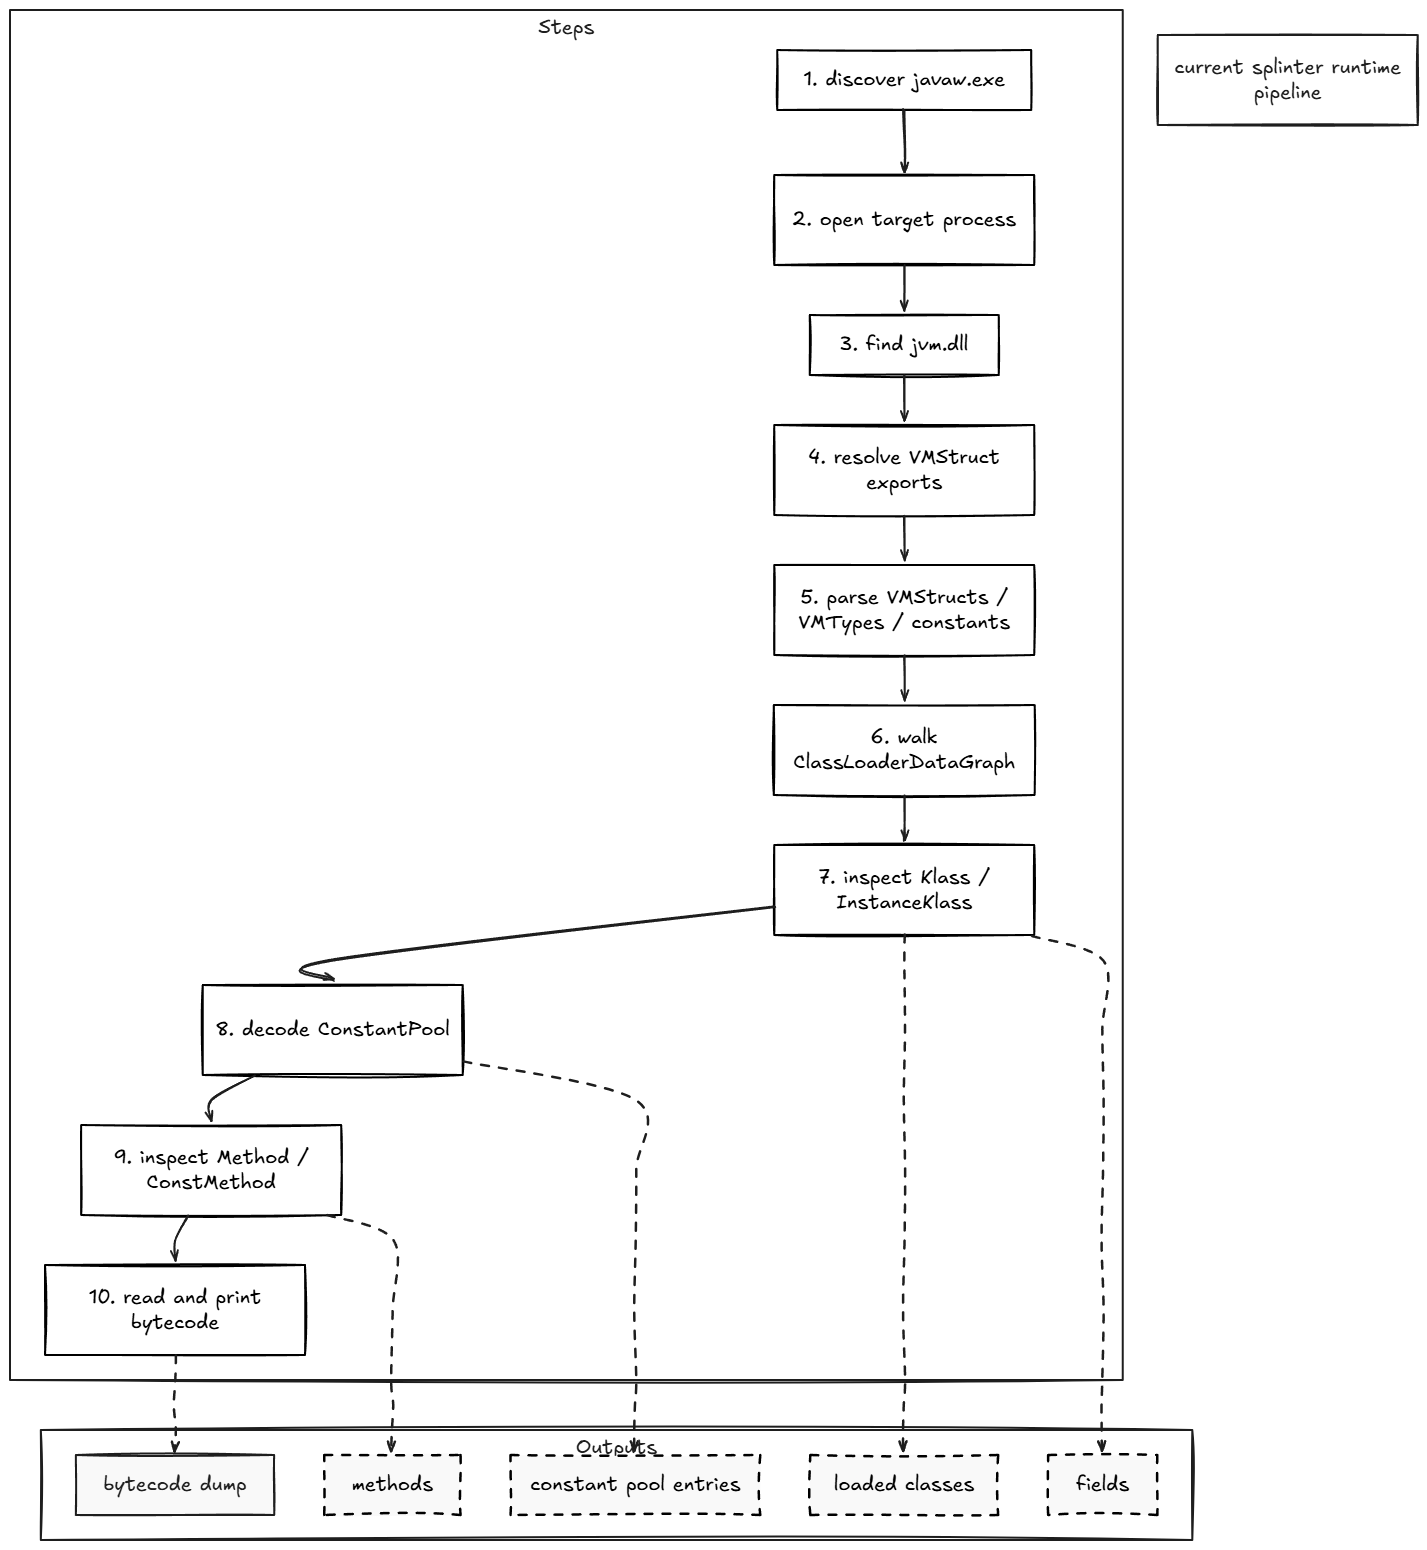
splinter current runtime pipeline

estado atual

a base de código atual é atualmente uma fundação, mas ainda funciona

a partir da escrita deste (3/11/2026), splinter pode:

  • anexar-se a um processo legível javaw.exe automaticamente
  • localizar jvm.dll no processo alvo
  • resolver tabelas VMStruct exportadas pelo HotSpot de jvm.dll
  • analisar:
    • campos VMStruct
    • VMTypes
    • constantes int do HotSpot
    • constantes long do HotSpot
  • listar classes carregadas através de ClassLoaderDataGraph
  • inspecionar Klass e InstanceKlass
  • decodificar entradas do constant-pool
  • decodificar streams de campo do HotSpot de InstanceKlass::_fieldinfo_stream
  • inspecionar Method / ConstMethod
  • ler bytecodes ao vivo
  • desmontar bytecode com suporte a bytecode reescrito/em tempo de execução do HotSpot

bytecode

uma das partes mais legais do splinter é que ele não usa bytecode no formato classfile, ele na verdade usa instruções de bytecode em tempo de execução do interpretador do hotspot que são posteriormente lidas de volta para você como referências simbólicas de classe/método/campo.

isso importa porque o hotspot tende a reescrever algumas instruções em tempo de execução. atualmente estamos lidando com:

  • índices codificados de invokedynamic
  • hotpsot fast bytecodes como:
    • fast_iaccess_0
    • fast_igetfield
    • fast_aldc
    • invokehandle

splinter rewritten bytecode resolution

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    405
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    261
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    259

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →






