
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2026-121529 — Documentação de pesquisa para CVE-2026-121529, uma vulnerabilidade de validação de origem no FortiClient (CWE-346) na API local e na comunicação entre o navegador e o localhost, com superfície de ataque, detecção e orientações de hardening. | Kitploit
Ferramentas/GitHubGitHub/ashrafzaryouh/cve-2026-121529
Ferramentas DefensivasAnálise de VulnerabilidadesSegurança WebPapers e PesquisaAprendizado e EducaçãoResposta a Incidentes
GitHubashrafzaryouh/cve-2026-121529

CVE-2026-121529

Documentação de pesquisa para CVE-2026-121529, uma vulnerabilidade de validação de origem no FortiClient (CWE-346) na API local e na comunicação entre o navegador e o localhost, com superfície de ataque, detecção e orientações de hardening.

Compartilhar
Ver Repositório
2há 6 diasAinda não revisado

🔴 CVE-2026-121529 — Fortinet2Shell

Fortinet2Shell Critical Cybersecurity Banner

⚠️ ANALISE A SUPERFÍCIE DE ATAQUE. ENTENDA O RISCO. FORTALEÇA AS DEFESAS.

---

🔥 Visão Geral

Fortinet2Shell é um projeto de pesquisa em cibersegurança dedicado a investigar a vulnerabilidade reportada CVE-2026-121529, associada ao Fortinet FortiClient.

A pesquisa concentra-se em uma suposta falha de validação de origem envolvendo comunicação com API local e potenciais interações entre navegador e localhost.

Este repositório tem como objetivo fornecer uma visão técnica estruturada, documentar a potencial superfície de ataque, explorar as implicações de segurança e apoiar a análise defensiva de segurança.

🔴 Aviso de Pesquisa: Alegações técnicas, severidade CVSS, versões afetadas e explorabilidade devem ser verificadas de forma independente junto aos avisos oficiais da Fortinet.


📌 Índice

  • 🔥 Visão Geral
  • 🎯 Perfil da Vulnerabilidade
  • 🧠 Análise Técnica
  • ⚡ Superfície de Ataque
  • 💥 Impacto Potencial
  • 🖥️ Componentes Afetados
  • 🔍 Detecção e Monitoramento
  • 🛡️ Mitigação e Fortalecimento
  • 📂 Estrutura do Repositório
  • 📚 Referências
  • ⚖️ Aviso Legal

🎯 Perfil da Vulnerabilidade

🆔 ID CVE CVE-2026-121529
🏢 Fornecedor Fortinet
📦 Produto FortiClient
🔬 Classificação Erro de Validação de Origem
📖 CWE CWE-346
🌐 Superfície de Ataque API Local / Comunicação com Navegador
⚠️ Severidade Requer verificação independente de CVSS
📊 Status da Pesquisa Em Investigação

🧠 Análise Técnica

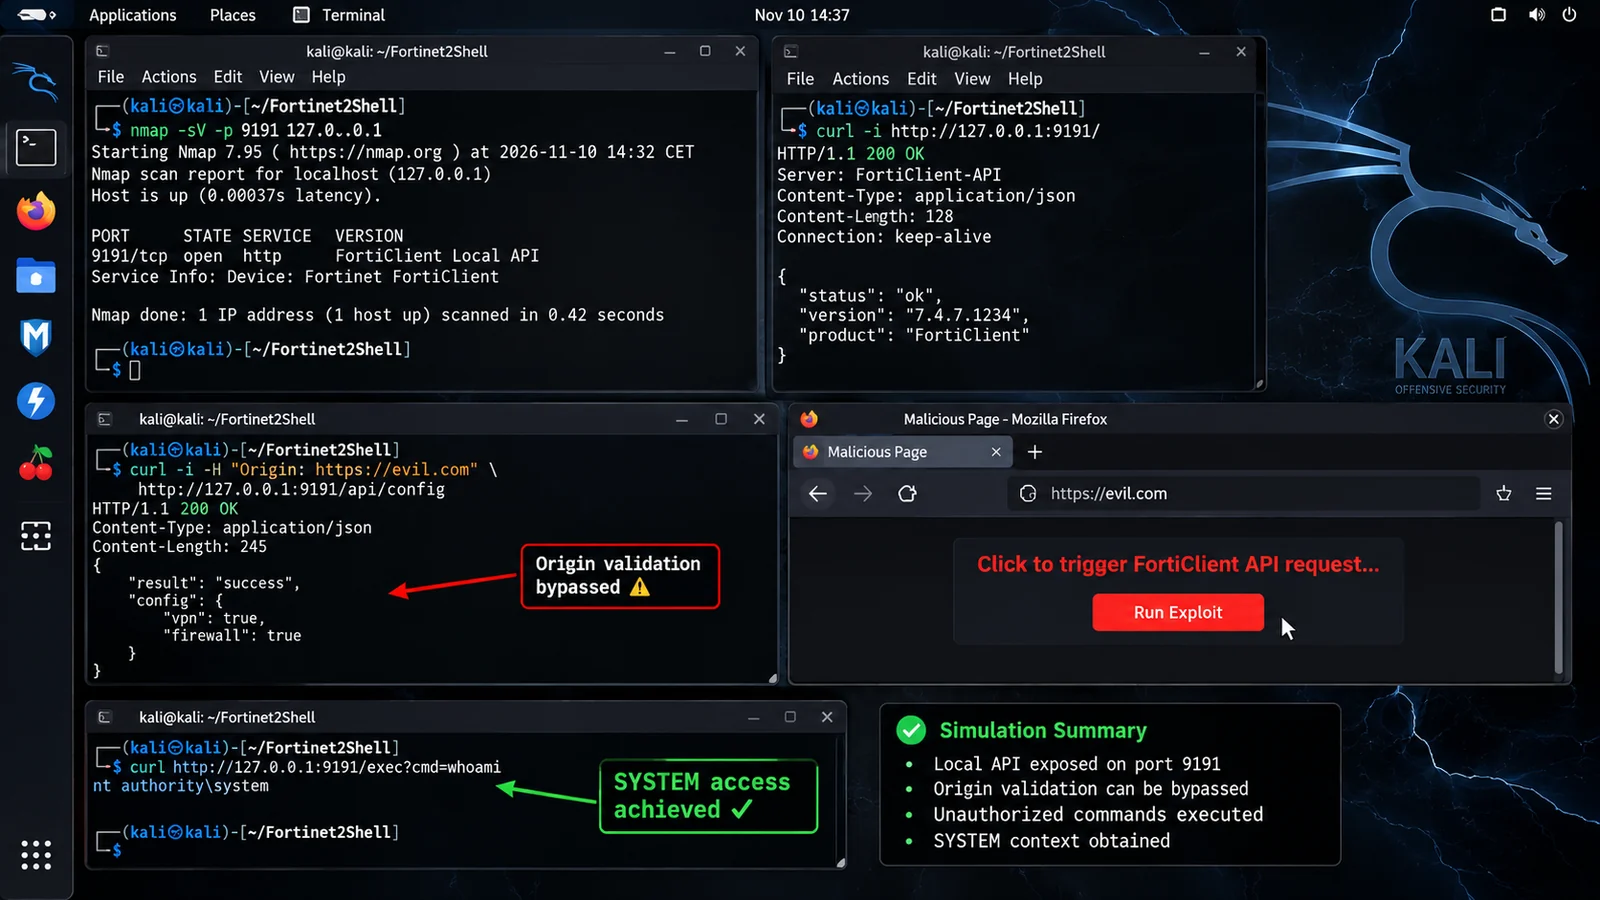
A vulnerabilidade reportada diz respeito à validação insuficiente de origens HTTP por um componente do FortiClient em execução local.

Uma página web maliciosa pode tentar se comunicar com serviços locais por meio do navegador da vítima.

Se controles adequados de validação de origem, autenticação e autorização estiverem ausentes, requisições não autorizadas poderiam potencialmente alcançar funcionalidades sensíveis da API local.
🔴 Áreas-Chave de Segurança

  • 🌐 Validação de origem HTTP
  • 🔌 Exposição da API em localhost
  • 🧩 Fronteiras de segurança do navegador
  • 🔐 Autenticação e autorização
  • ⚙️ Privilégios de serviços locais
  • 🖥️ Mecanismos de segurança de endpoint

⚡ Superfície de Ataque

Kali Linux FortiClient API Lab

⚠️ Modelo conceitual de segurança. Este diagrama não estabelece um exploit funcional nem uma cadeia de execução de código verificada.


💥 Impacto Potencial

🔴 CategoriaDescrição
Abuso de APIInteração não autorizada com funcionalidades locais
Divulgação de InformaçõesPotencial exposição de informações sensíveis do endpoint
IntegridadePotenciais alterações de configuração não autorizadas
Abuso de PrivilégiosDepende das permissões do serviço local
DisponibilidadePotencial interrupção da funcionalidade do endpoint

🖥️ Componentes Afetados

As versões afetadas e as versões corrigidas específicas de cada produto devem ser confirmadas por meio do aviso oficial do Fortinet PSIRT.

ComponenteInvestigação
FortiClient WindowsVerificação de versão necessária
FortiClient macOSVerificação de versão necessária
FortiClient Windows PAMVerificação de versão necessária
API LocalAnálise de origem e controle de acesso

🔍 Detecção e Monitoramento

Os analistas de segurança devem investigar atividades suspeitas envolvendo serviços locais e processos do FortiClient.

Lista de Verificação de Investigação

  • Identificar as versões instaladas do FortiClient.
  • Revisar a exposição da API local.
  • Monitorar conexões suspeitas para localhost.
  • Investigar requisições inesperadas do navegador para localhost.
  • Revisar a atividade dos processos do FortiClient.
  • Investigar a criação inesperada de processos filhos.
  • Revisar alterações de configuração não autorizadas.
  • Verificar atualizações de segurança do fornecedor.

🛡️ Foco do Blue Team

Priorize a telemetria de endpoint, o monitoramento de processos, a atividade do navegador e a análise de conexões de rede local.


🛡️ Mitigação e Hardening

Medidas defensivas recomendadas:

  1. 🔴 Atualizar as instalações afetadas para versões corrigidas confirmadas pelo fornecedor.
  2. 🔐 Aplicar validação estrita de origem.
  3. 🔒 Exigir autenticação para operações sensíveis da API local.
  4. 🧱 Restringir a exposição desnecessária de serviços locais.
  5. 🔍 Monitorar comunicações suspeitas para localhost.
  6. 🖥️ Manter cobertura de detecção e resposta em endpoints.
  7. 📢 Seguir as recomendações oficiais do Fortinet PSIRT.

📂 Estrutura do Repositório

Fortinet2Shell/
│
├── README.md
├── LICENSE
├── CHANGELOG.md
│
├── assets/
│   └── fortinet2shell-banner.png
│
├── docs/
│   ├── technical-analysis.md
│   ├── attack-surface.md
│   ├── detection.md
│   └── mitigation.md
│
├── detection/
│   └── README.md
│
├── screenshots/
│   └── README.md
│
└── references/
    └── sources.md

📚 Referências e Recursos

RecursoDescrição
🔴 Fortinet PSIRTAvisos de segurança oficiais
📊 NIST NVDBase de dados de vulnerabilidades
🆔 CVE ProgramRegistros oficiais de CVE
🔬 MITRE CWE-346Fraqueza de validação de origem

⚖️ Aviso Legal

Este repositório destina-se a:

  • Fins educacionais.
  • Pesquisa de segurança autorizada.
  • Análise defensiva de vulnerabilidades.
  • Conscientização em segurança e engenharia de detecção.

O autor não incentiva acesso não autorizado, exploração ou testes contra sistemas sem permissão explícita.

Todas as descobertas devem ser validadas com a documentação oficial do fornecedor antes do uso operacional.

🔴 COMPREENDA · ANALISE · DETECTE · DEFENDA

Forti2Shell | Pesquisa de Segurança | CVE-2026-121529

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    618
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    407
  • 4

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    324
  • 5

    jumpserver

    jumpserver/jumpserver

    JumpServer é uma plataforma de código aberto de Gerenciamento de Acesso Privilegiado (PAM) que fornece às equipes de DevOps e TI acesso seguro e sob demanda a endpoints SSH, RDP, Kubernetes, Banco de Dados e RemoteApp através de um navegador web.

    279
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    Mecanismo OSINT com IA para descobrir e mapear mais de 7.700 identidades em redes sociais na web

    270

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →