
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2026-114595 — Aviso para CVE-2026-114595, um estouro de inteiro crítico no EPICS Base (≤7.0.10) que permite corrupção de memória, DoS e potencial RCE não autenticado; inclui detalhes de CVSS e correções. | Kitploit
Ferramentas/GitHubGitHub/ashrafzaryouh/cve-2026-114595
Forensia de MemóriaAnálise de VulnerabilidadesExploraçãoSegurança SCADA/ICSRecursos Curados
GitHubashrafzaryouh/cve-2026-114595

CVE-2026-114595

Aviso para CVE-2026-114595, um estouro de inteiro crítico no EPICS Base (≤7.0.10) que permite corrupção de memória, DoS e potencial RCE não autenticado; inclui detalhes de CVSS e correções.

Compartilhar
Ver Repositório
há 24 diasAinda não revisado

CVE-2026-114595: RCE / Corrupção de Memória no EPICS Base

Aviso de Vulnerabilidade Crítica do EPICS

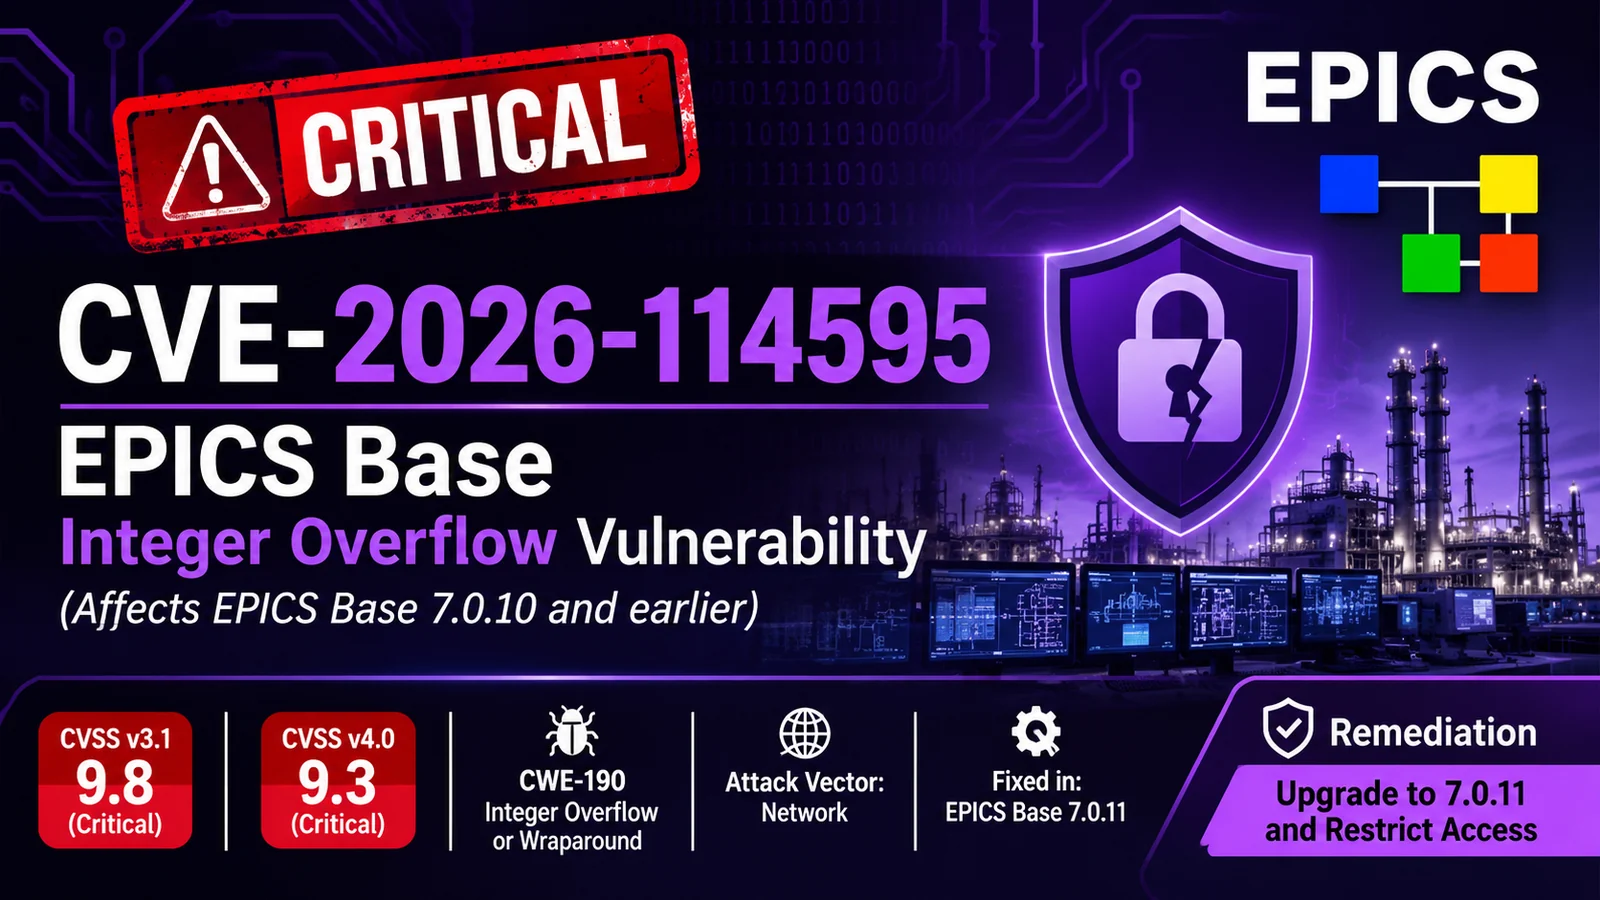
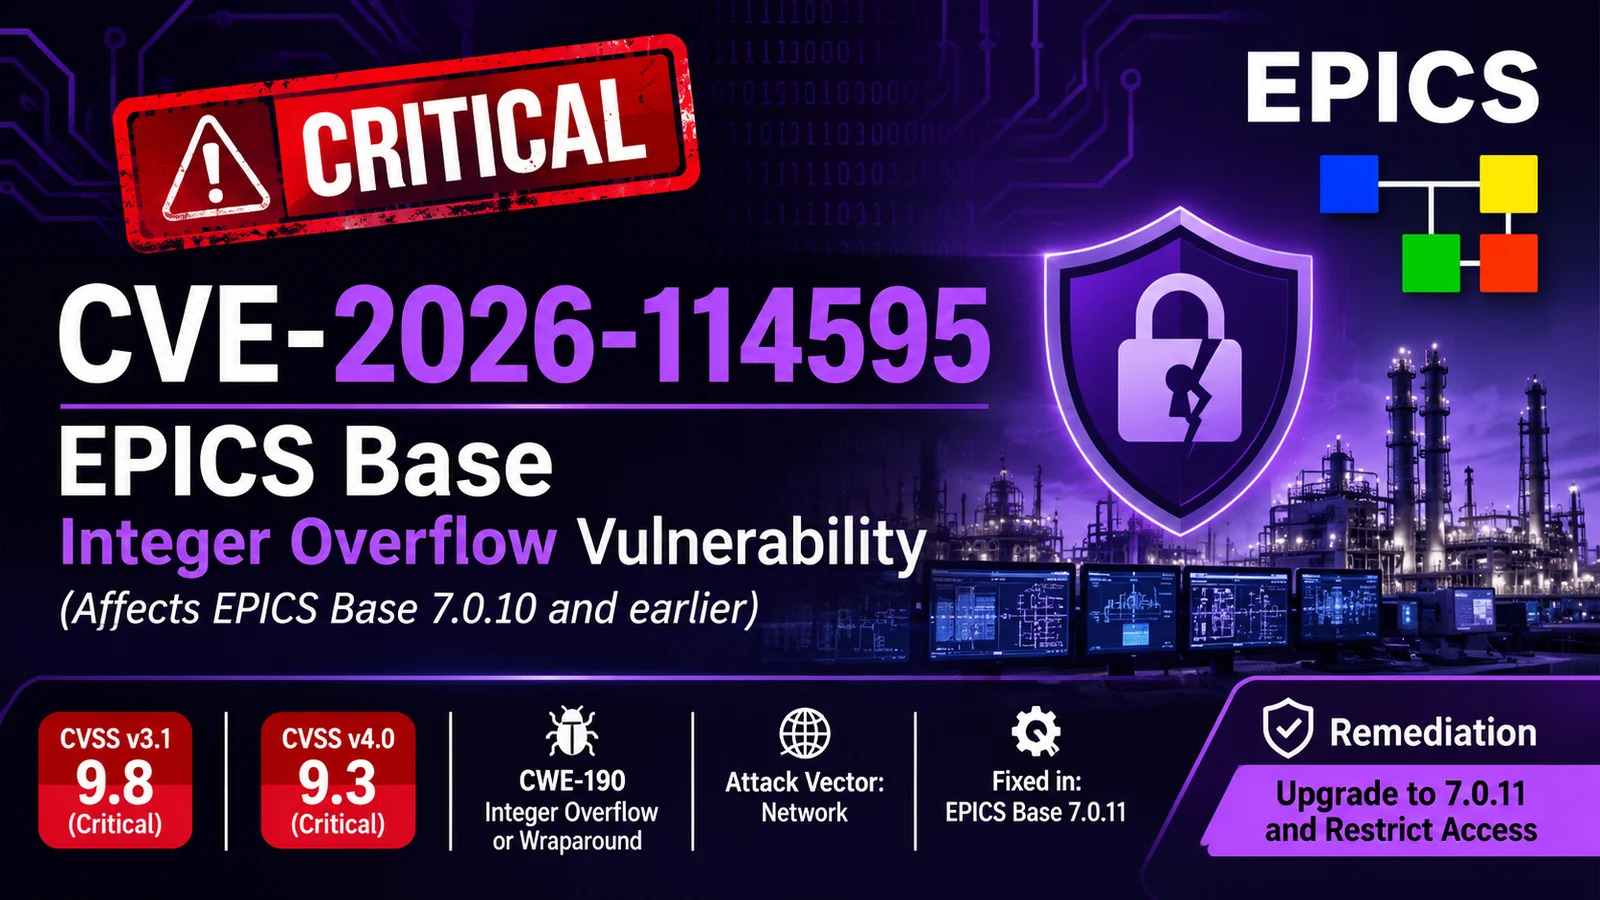
CVE-2026-114595 CVSS 9.8 CVSS 9.3 CWE-190

Uma visão geral, detalhes do aviso e diretrizes de mitigação para CVE-2026-114595, uma vulnerabilidade crítica de estouro de inteiro no EPICS Base (Experimental Physics and Industrial Control System).


Resumo

Na versão 7.0.10 e anteriores do EPICS Base, um estouro de inteiro no processamento de requisições de rede pode fazer com que a memória seja alocada com um tamanho incorreto. O tratamento subsequente de dados fornecidos pelo atacante pode resultar em corrupção de memória, negação de serviço ou potencial execução remota de código.

Esta vulnerabilidade é explorável remotamente pela rede, sem necessidade de autenticação ou interação do usuário.


Produtos Afetados

FornecedorProdutoVersões AfetadasVersão Corrigida
The EPICS CommunityEPICS Base≤ 7.0.10 (todas as anteriores)7.0.11

O EPICS (Experimental Physics and Industrial Control System) é um conjunto de ferramentas de código aberto amplamente utilizado para construir sistemas de controle distribuídos. Ele alimenta grandes instalações científicas em todo o mundo, incluindo aceleradores de partículas, síncrotrons e experimentos de fusão (por exemplo, ITER).


Detalhes Técnicos

  • Fraqueza: CWE-190: Estouro de Inteiro ou Wraparound
  • Vetor de Ataque: Rede (AV:N)
  • Complexidade do Ataque: Baixa (AC:L)
  • Privilégios Necessários: Nenhum (PR:N)
  • Interação do Usuário: Nenhuma (UI:N)
  • Escopo: Inalterado (S:U)
  • Impacto: Alto em Confidencialidade, Integridade e Disponibilidade

Um atacante capaz de enviar requisições de rede especialmente criadas a um processo do EPICS Base pode acionar um estouro de inteiro durante o cálculo do tamanho da requisição. Isso leva a uma alocação de memória subdimensionada, possibilitando gravações fora dos limites subsequentes quando dados controlados pelo atacante são processados.


Pontuações CVSS

VersãoPontuaçãoSeveridadeString do Vetor
3.19.8CríticaCVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H
4.09.3CríticaCVSS:4.0/AV:N/AC:L/AT:N/PR:N/UI:N/VC:H/VI:H/VA:H/SC:N/SI:N/SA:N

Impacto

A exploração bem-sucedida pode permitir que um atacante remoto não autenticado:

  • Cause travamentos de processos (Negação de Serviço)
  • Corrompa a memória do processo
  • Potencialmente alcance execução remota de código em sistemas que executam o EPICS Base

Como o EPICS é usado em ambientes críticos de controle científico e industrial, ataques bem-sucedidos podem interromper experimentos ou afetar a segurança operacional.


Correção

Ação Imediata

Atualize para o EPICS Base 7.0.11 ou posterior.

A The EPICS Community lançou correções nos repositórios oficiais:

  • epics-base Pull Request #934
  • epics-base Pull Request #937
  • pvDataCPP Pull Request #109

Mitigações Temporárias (se a atualização não for imediatamente possível)

  • Restrinja o acesso de rede aos serviços do EPICS apenas a hosts confiáveis
  • Coloque os sistemas EPICS atrás de firewalls e isole-os das redes corporativas / de internet
  • Monitore tráfego de rede anômalo e travamentos inesperados de processos
  • Aplique segmentação de rede rigorosa para ambientes de tecnologia operacional (OT)

Para orientações adicionais, entre em contato com a equipe de suporte do EPICS Controls.


Vulnerabilidades Relacionadas

Esta CVE faz parte de um conjunto de quatro problemas divulgados no aviso da CISA ICSA-26-300-01:

CVESeveridadeDescrição
CVE-2026-114595Crítica (9.8)Estouro de inteiro → potencial RCE
CVE-2026-114596Alta (8.2)Validação inadequada do comprimento da mensagem
CVE-2026-114597Alta (7.5)Verificação de limites insuficiente
CVE-2026-114598Alta (7.5)Confusão de tipos

Todas são corrigidas no EPICS Base 7.0.11.


Linha do Tempo

DataEvento
2026-10-27CISA publica ICSA-26-300-01
2026-10-27EPICS Base 7.0.11 lançado com correções
2026-10-27CVE-2026-114595 publicada

Referências

  • Aviso ICS da CISA ICSA-26-300-01
  • Entrada no NVD
  • Registro no CVE.org
  • EPICS Controls
  • EPICS Base no GitHub

Créditos

  • Relator: Shubham Raj da Cipher / Causal Security
    Descoberto usando o agente autônomo de IA Cipher

Aviso Legal

Este documento é fornecido para fins informativos e educacionais. Sempre verifique os detalhes junto às fontes oficiais (CISA, NVD, EPICS Community) antes de tomar qualquer ação em ambientes de produção.


Última atualização: 28 de outubro de 2026

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    628
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    413
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer é uma plataforma de código aberto de Gerenciamento de Acesso Privilegiado (PAM) que fornece às equipes de DevOps e TI acesso seguro e sob demanda a endpoints SSH, RDP, Kubernetes, Banco de Dados e RemoteApp através de um navegador web.

    366
  • 5

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    329
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    Mecanismo OSINT com IA para descobrir e mapear mais de 7.700 identidades em redes sociais na web

    287

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →