
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
wuzz — Ferramenta CLI interativa para inspeção de HTTP | Kitploit

Ferramentas/GitHubGitHub/asciimoo/wuzz
Utilitários de Propósito GeralProxies Web e InterceptaçãoScripting e Automação
GitHubasciimoo/wuzz

wuzz

Ferramenta CLI interativa para inspeção de HTTP

Ver Repositório
10.7k410241há 3 mesesRevisado pelo Kitploit
Compartilhar

wuzz

Ferramenta cli interativa para inspeção HTTP.

Os argumentos de linha de comando do Wuzz são similares aos argumentos do cURL, portanto, pode ser usada para inspecionar/modificar requisições copiadas do inspetor de rede do navegador com o recurso "copy as cURL".
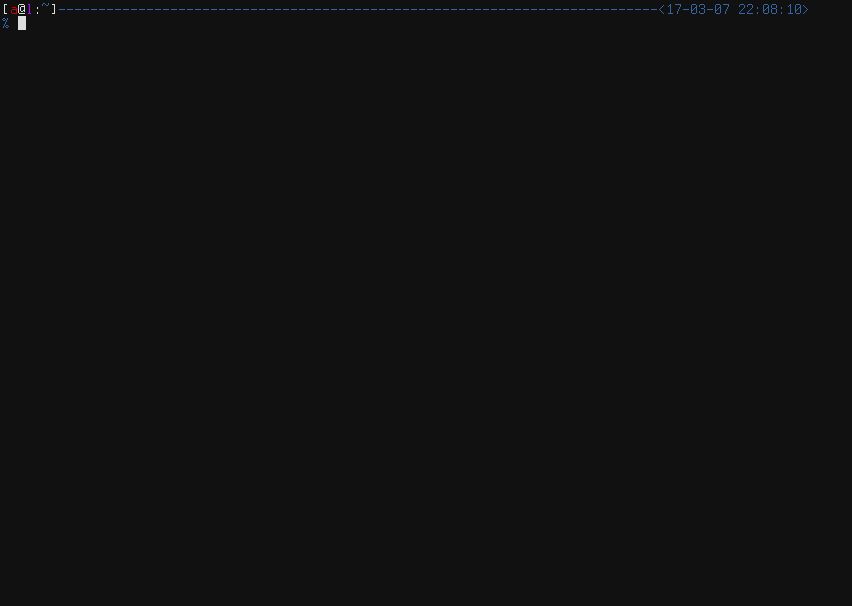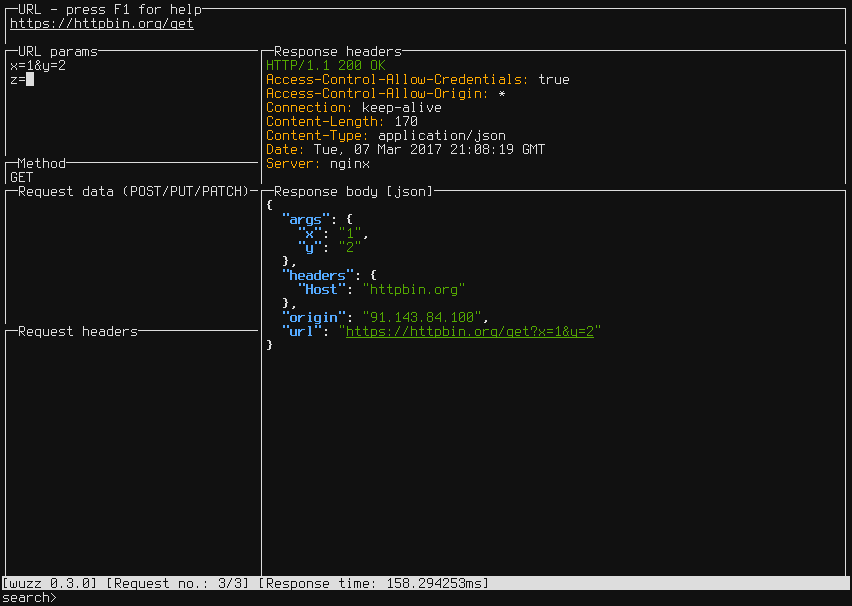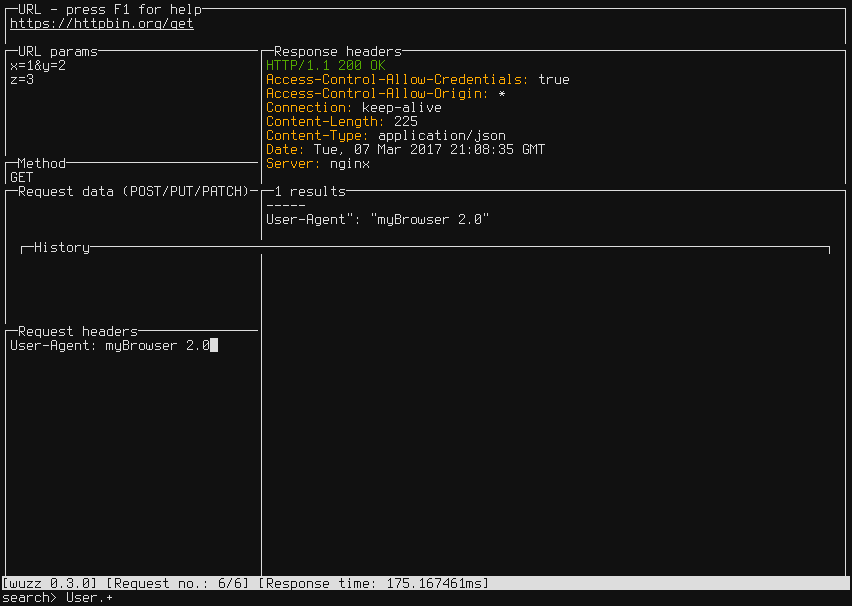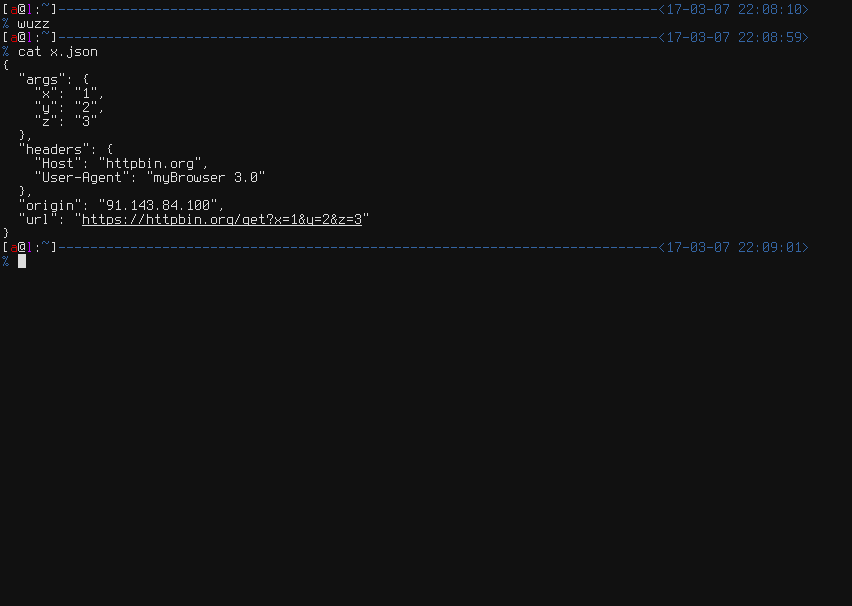
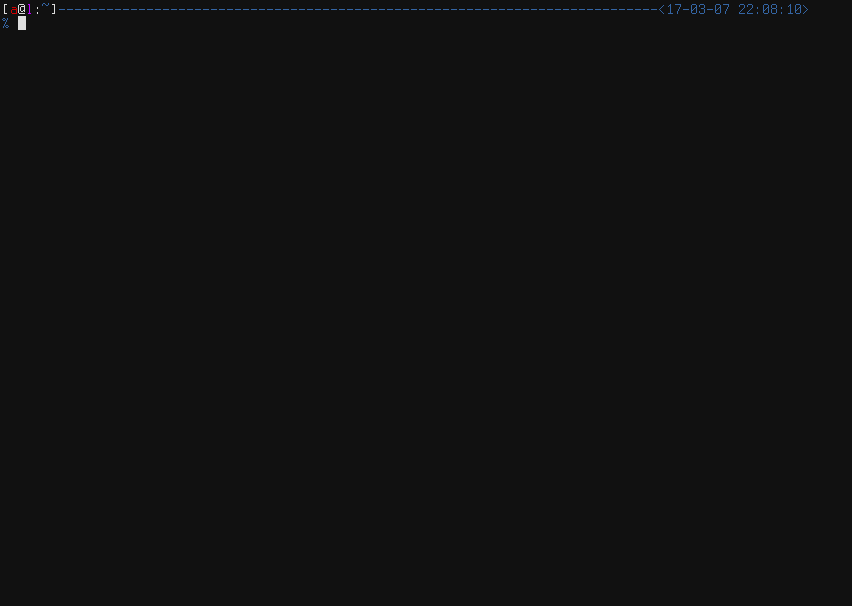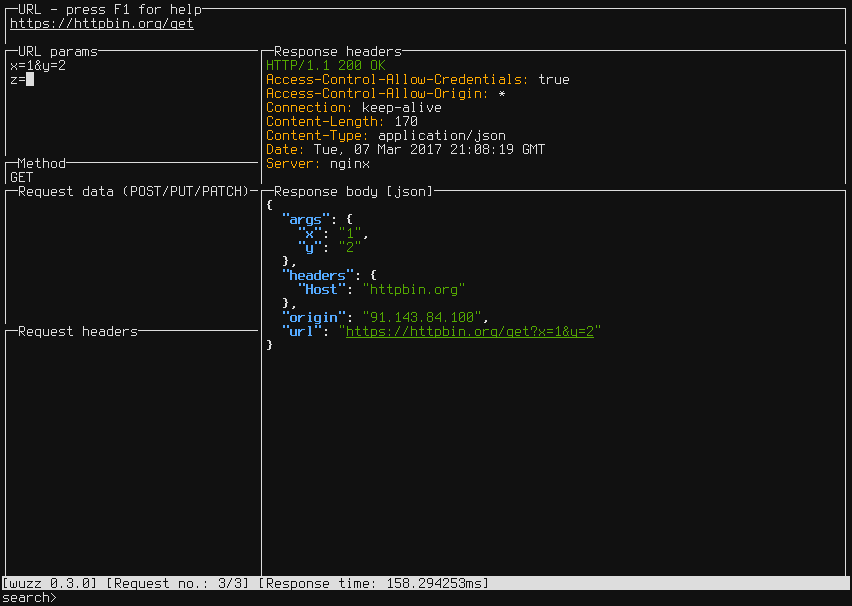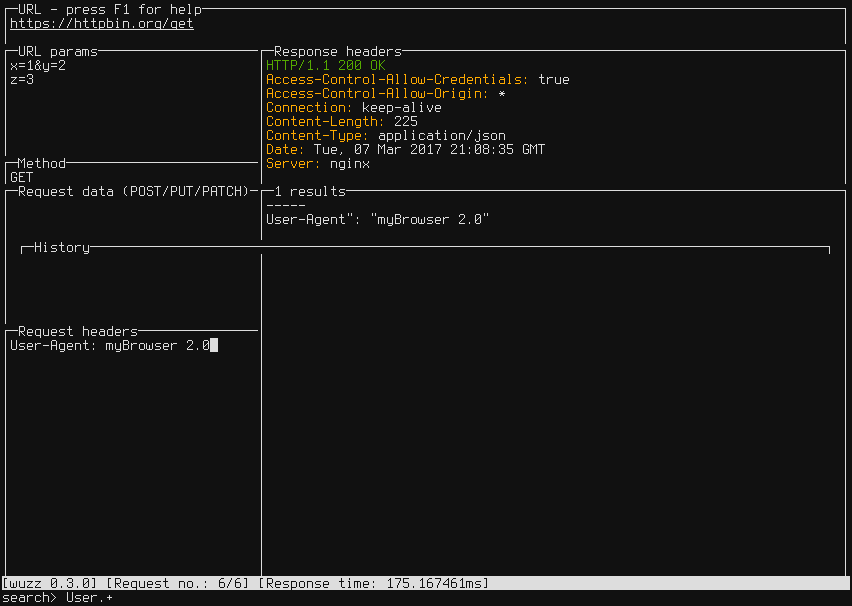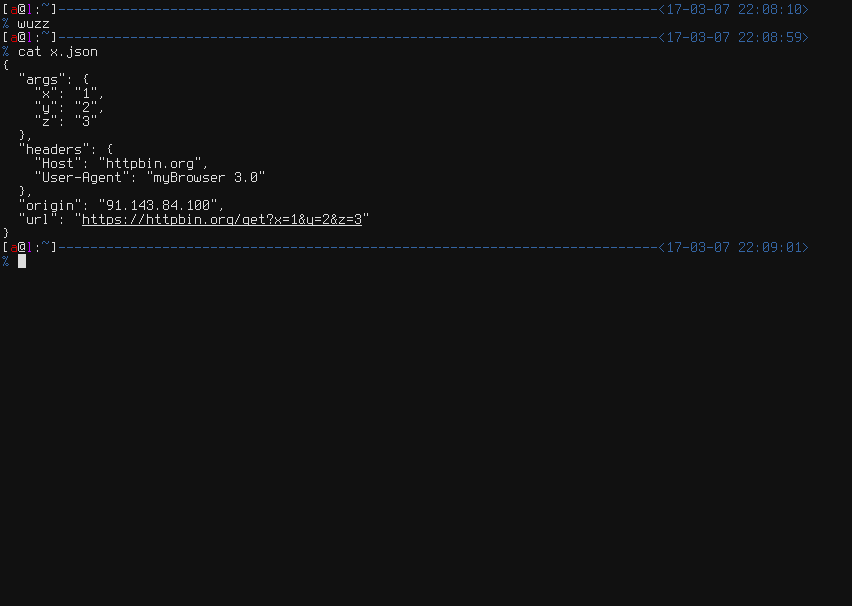
wuzz screencast

Instalação e uso

GO

$ go get github.com/asciimoo/wuzz
$ "$GOPATH/bin/wuzz" --help

Nota: golang >= 1.10 é necessário.

Lançamentos binários também estão disponíveis.

Apt

$ apt install wuzz

Apk

$ apk add wuzz

Scoop

$ scoop bucket add main
$ scoop install main/wuzz

X-CMD

$ x env use wuzz

Nix

$ nix-shell -p wuzz

Configuração

É possível sobrescrever as configurações padrão em um arquivo de configuração. O local padrão é "$XDG_CONFIG_HOME/wuzz/config.toml" no linux e ~/.wuzz/config.toml em outras plataformas. As opções -c/--config podem ser usadas para carregar o arquivo de configuração de um local personalizado.

Consulte a configuração de exemplo para mais detalhes.

Comandos

Atalho de tecladoDescrição
F1Exibir ajuda
Ctrl+REnviar requisição
RetEnviar requisição (somente da visão de URL)
Ctrl+SSalvar resposta
Ctrl+ESalvar requisição
Ctrl+FCarregar requisição
Ctrl+CSair
Ctrl+K, Shift+TabVisão anterior
Ctlr+J, TabPróxima visão
Ctlr+TAlternar busca específica de contexto
Ctrl+LRestaurar todas as abas para o padrão
Alt+HAlternar histórico
DownMover para baixo uma linha da visão
UpMover para cima uma linha da visão
Page downMover para baixo uma página da visão
Page upMover para cima uma página da visão
F2Ir para URL
F3Ir para parâmetros de consulta
F4Ir para método HTTP
F5Ir para corpo da requisição
F6Ir para cabeçalhos
F7Ir para busca
F8Ir para cabeçalhos da resposta
F9Ir para corpo da resposta
F11Modo de restrição de redirecionamentos

Busca específica de contexto

O Wuzz aceita expressões regulares por padrão para filtrar o corpo da resposta. A sintaxe de consulta personalizada pode ser alternada pressionando Ctrl+T. Os seguintes formatos possuem sintaxe de busca específica de contexto:

Formato da respostaSintaxe de consulta
HTMLhttps://github.com/PuerkitoBio/goquery
JSONhttps://github.com/tidwall/gjson

TODO

  • Melhor navegação
  • Autocompletar
  • Testes

Bugs / Sugestões

Bugs ou sugestões? Visite o rastreador de problemas ou entre no #wuzz na freenode

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    654
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    490
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    395
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    336
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    258
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    252

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →





