
 artusec/pivotool
Ferramenta de pós-exploração baseada em Bash para pivô de rede semi-automatizado, permitindo movimento lateral através de sistemas comprometidos durante testes de penetração.


pivotool, como esperado, é uma ferramenta simples escrita em bash que pode ajudar na fase de pós-exploração para pivotar para outros sistemas.
Pivotool é uma ferramenta que não pretende revolucionar a fase de pós-exploração de um teste de penetração, mas pode ajudar a economizar tempo e ser mais organizado.
Consiste em um único script escrito em bash, com algumas dependências que geralmente estão instaladas em qualquer sistema Unix-like (uma versão Go da ferramenta com um binário autossuficiente está em andamento :)).
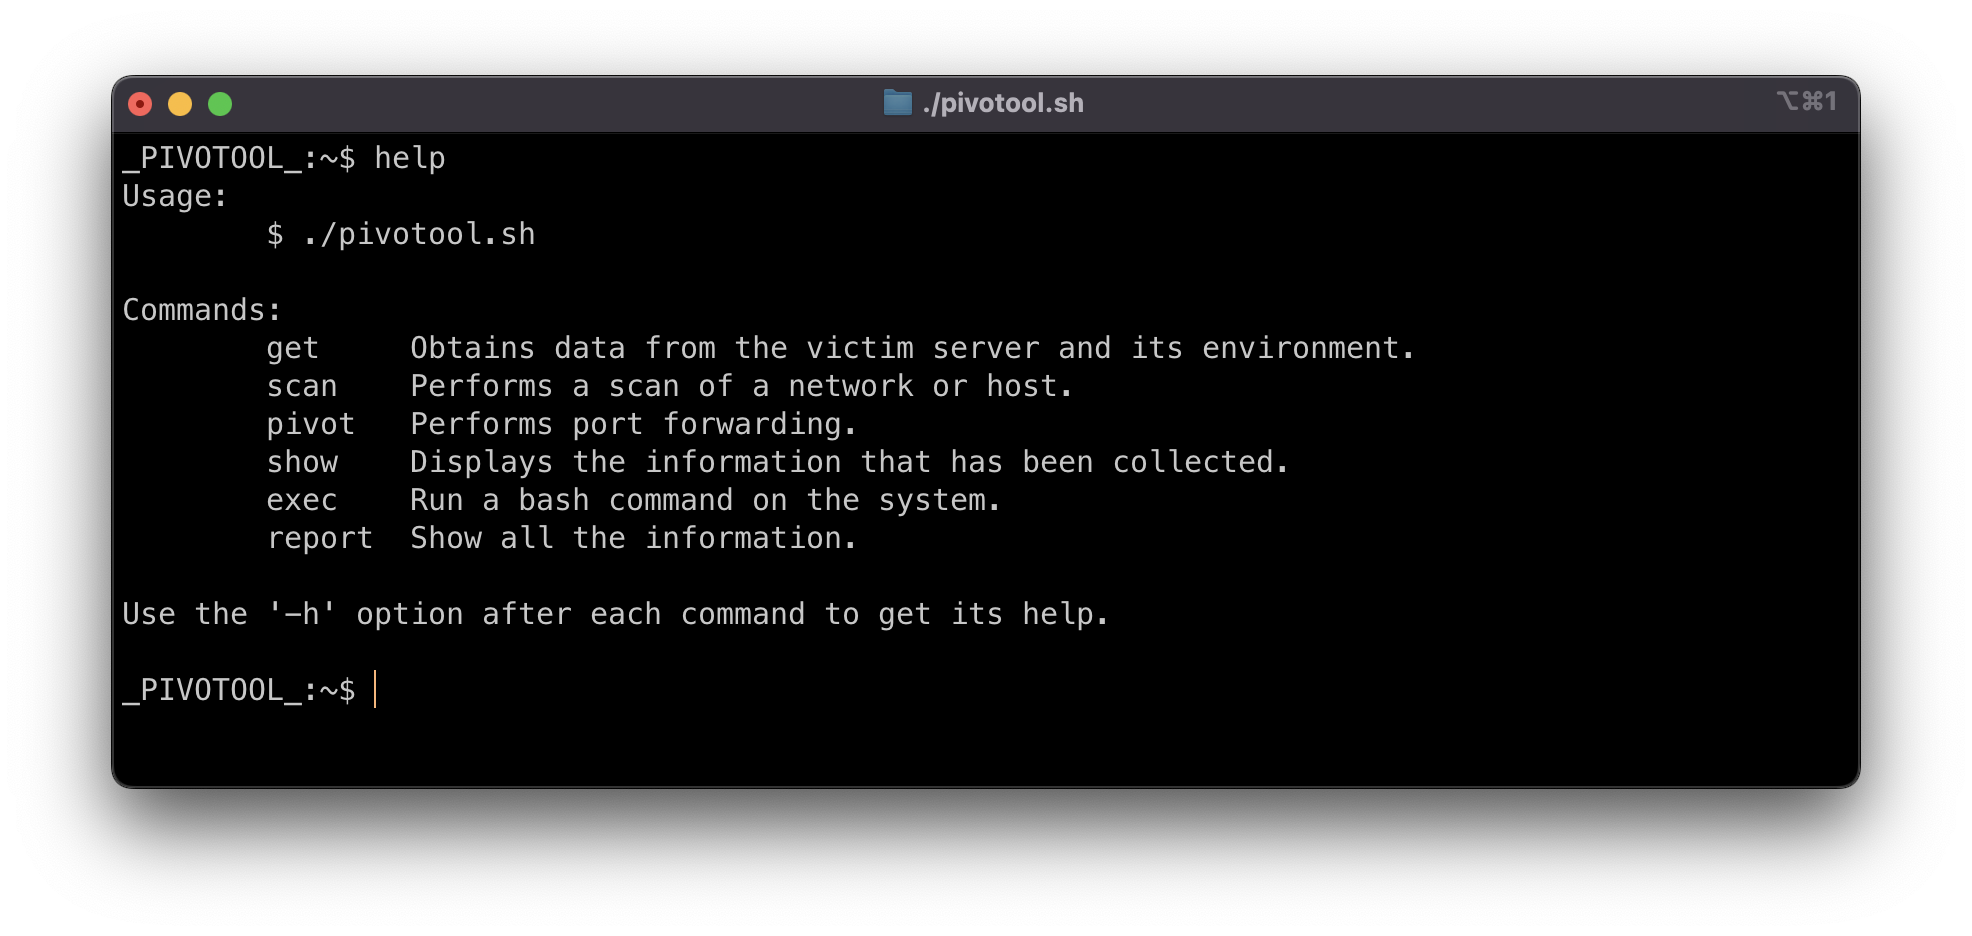
O modo de operação é semiautomático. Ele apresenta um novo prompt no qual você indica as ações que deseja realizar.
Tenho certeza de que conterá muitos bugs e muitas oportunidades de melhoria, eficiência, etc. Sinta-se à vontade para indicá-los na seção de issues.
Obrigado! :D
version: "3.9"
services:
    attacker:
        hostname: attacker
        build:
            context: .
            dockerfile: ./Dockerfile_Attacker
        stdin_open: true
        container_name: attacker
        restart: always
        networks:
            internet:
                ipv4_address: 172.16.0.11
        init: true

    http_server:
        image: httpd:2.4
        hostname: http-server
        container_name: http-server
        restart: always
        expose:
            - "80"
        networks:
            internet:
                ipv4_address: 172.16.0.12
            internal_network:
                ipv4_address: 10.11.12.11

    ssh_server:
        build:
            context: .
            dockerfile: ./Dockerfile_SSH
        hostname: ssh-server
        container_name: ssh-server
        restart: always
        environment:
          - PUID=1000
          - PGID=1000
          - TZ=Europe/Madrid
          - PASSWORD_ACCESS=true
          - USER_PASSWORD=password
          - USER_NAME=arturo
        networks:
            internet:
                ipv4_address: 172.16.0.13
            internal_network:
                ipv4_address: 10.11.12.12

    backend:
        build:
            context: .
            dockerfile: ./Dockerfile_SSH
        hostname: backend
        container_name: backend
        restart: always
        environment:
          - PUID=1000
          - PGID=1000
          - TZ=Europe/Madrid
          - PASSWORD_ACCESS=true
        networks:
            internal_network:
                ipv4_address: 10.11.12.13

networks:
    internet:
        name: internet
        ipam:
            config:
                - subnet: 172.16.0.0/24
    internal_network:
        name: internal_network
        ipam:
            config:
                - subnet: 10.11.12.0/24
docker compose up -d
docker exec -it ssh-server bash



Veja o arquivo LICENSE.







