Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Ferramentas/GitHubGitHub/aranfarzami/cve-2026-89026
Scanners de VulnerabilidadesAnálise de VulnerabilidadesExploraçãoExploração de Aplicações WebSegurança WebTestes de PenetraçãoAutenticaçãoRed Teaming
GitHubaranfarzami/cve-2026-89026

CVE-2026-89026

PoC de exploit e scanner para CVE-2026-89026, validando o bypass de autenticação da PBXAPI do Issabel por meio de JWTs HS256 forjados em alvos únicos ou listados.

130há 2 mesesAinda não revisado
Ver Repositório
Compartilhar

CVE-2026-89026 --- Exploit e Scanner do Issabel PBXAPI


Sobre

CVE-2026-89026 é o problema de segurança alvo deste projeto.

Este repositório contém um exploit PoC e scanner para pesquisar e validar o comportamento de autenticação afetado do Issabel PBXAPI.

O projeto foi concebido para investigação de segurança autorizada, validação de vulnerabilidades, laboratórios de testes de penetração e avaliação defensiva.

Importante: Teste apenas sistemas que lhe pertencem ou para os quais tem autorização explícita para avaliar.


Funcionalidades

Exploit

O PoC implementa o fluxo de investigação de falsificação de autenticação contra o endpoint Issabel PBXAPI.

Inclui:

  • Descoberta do endpoint PBXAPI
  • Construção de JWT HS256
  • Validação da aceitação da autenticação
  • Relatório do estado da vulnerabilidade
  • Funcionalidade opcional de exploit incluída no PoC original

Scanner

O scanner suporta dois modos de entrada:

[1] Single URL
[2] IP:PORT List
[0] Back

Alvo Único

Pode ser fornecido um único alvo autorizado, por exemplo:

https://target.example.com:8443

Lista de Alvos

Um ficheiro de texto pode conter alvos neste formato:

http://192.168.1.10:8443
http://192.168.1.20:443
http://10.0.0.15:8080

Os alvos são processados sequencialmente.


Deteção

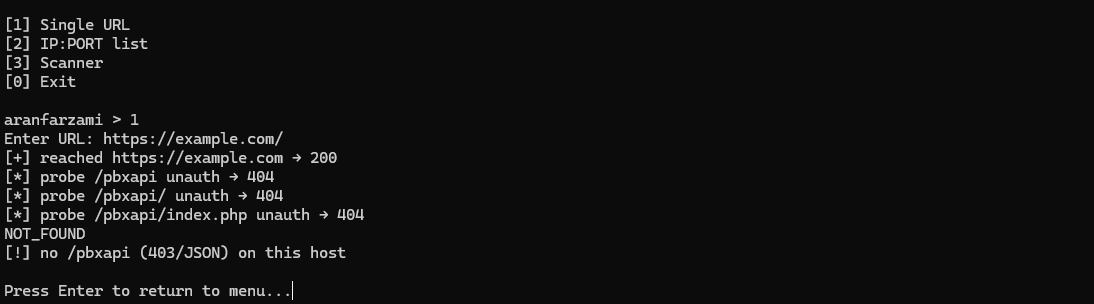
O scanner verifica o endpoint /pbxapi do Issabel e determina se a condição de autenticação investigada está presente.

Resultados típicos:

VULNERABLE

ou:

NOT_VULNERABLE

O percurso de deteção do scanner destina-se a validar o problema de autenticação sem utilizar o percurso opcional de execução de comandos.


Capturas de Ecrã

Coloque as suas capturas de ecrã no diretório screenshots/ do repositório.
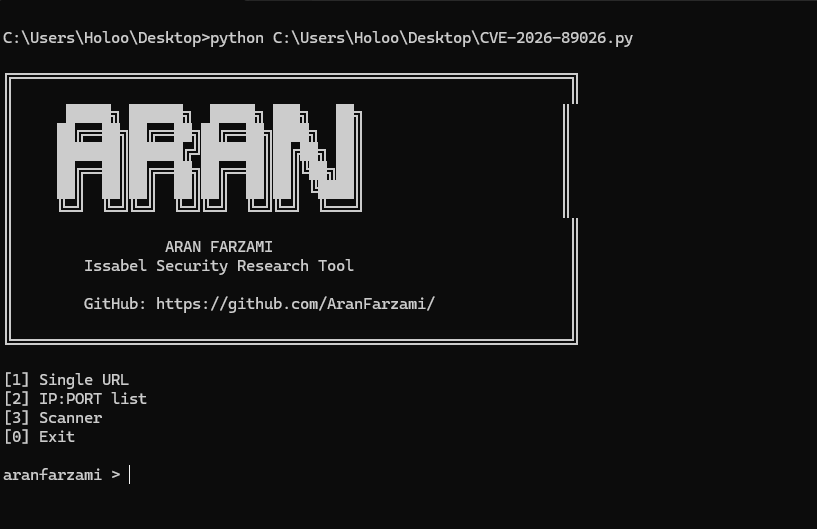
Interface Principal

Main Interface

Scanner

Exploit

Resultado da Deteção

Detection Result


Estrutura do Projeto

.
├── aranfarzami_issabel_cve_2026_89026_final.py
├── README.md
├── screenshots/
│   ├── main.png
│   ├── scanner.png
│   └── result.png
└── targets.txt

Autor

Aran Farzami

Investigador de Segurança e Programador

GitHub:
https://github.com/AranFarzami/


Aviso Legal

Este projeto é fornecido para investigação de segurança autorizada e fins educativos.

Não utilize este PoC ou scanner contra sistemas sem permissão explícita.

O autor não autoriza nem assume responsabilidade por acesso não autorizado, interrupção, acesso a dados ou outro uso ilegal deste projeto.


Licença

Escolha e adicione uma licença open-source apropriada antes de publicar este repositório.

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    972
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    666
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    424
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer é uma plataforma de código aberto de Gerenciamento de Acesso Privilegiado (PAM) que fornece às equipes de DevOps e TI acesso seguro e sob demanda a endpoints SSH, RDP, Kubernetes, Banco de Dados e RemoteApp através de um navegador web.

    389
  • 5

    SafeLine

    chaitin/safeline

    WAF auto-hospedado e proxy reverso que filtra tráfego HTTP malicioso, bloqueia injeção SQL, XSS e ataques de bots, com limitação de taxa e criptografia dinâmica de HTML/JS.

    337
  • 6

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    331

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →