 anonmoty/xxstrike
Scanner XSS baseado no XSStrike com funcionalidades personalizadas. Detecta vulnerabilidades XSS em aplicações web.

Desenvolvido por: Maxod anonmoty 🔰
Repositório Oficial: https://github.com/anonmoty/XXStrike
Visão Geral • Principais Recursos • Módulos • Instalação • Uso • Comparação • Aviso Legal
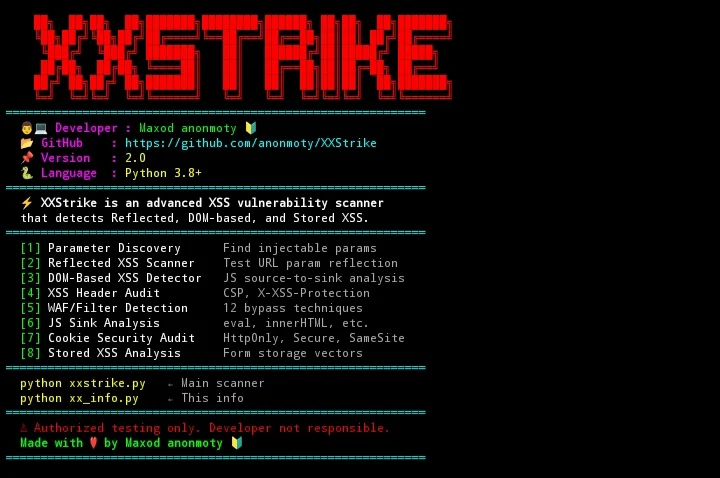
XXStrike é um framework avançado e multi-threaded de detecção e avaliação de vulnerabilidades de Cross-Site Scripting (XSS), projetado para testadores de penetração, caçadores de bug bounty, engenheiros de segurança de aplicações e profissionais de DevSecOps.
Projetado como uma alternativa moderna, leve e de alta velocidade aos scanners XSS legados, o XXStrike combina descoberta inteligente de parâmetros, rastreamento de fluxo source-to-sink no DOM, fuzzing de payloads com reconhecimento de contexto e heurísticas de bypass de WAF/filtros em uma única interface de terminal coesa.
Otimizado nativamente tanto para Android (Termux) quanto para distribuições Linux padrão.
innerHTML, document.write, eval(), postMessage).| # | Nome do Módulo | Método e Capacidades |
|---|---|---|
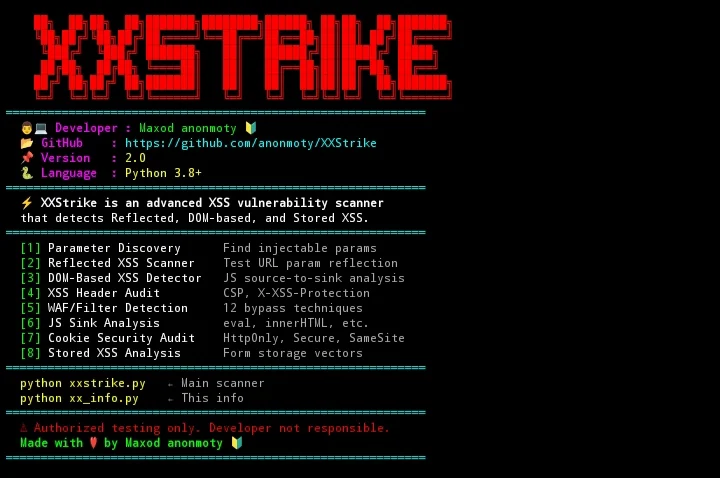
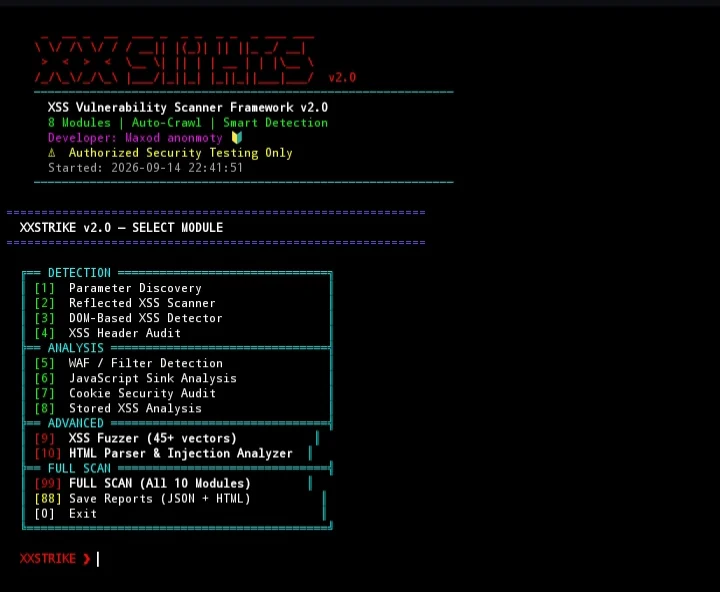
01 | Descoberta de Parâmetros | Descobre parâmetros de consulta, campos ocultos de formulários e argumentos refletidos. |
02 | Scanner de XSS Refletido | Verificação contextual de injeção com testes de quebra de limites. |
03 | Detector de XSS Baseado em DOM | Rastreamento de fluxo source-to-sink em JavaScript e extração de padrões perigosos. |
04 | Auditoria de Cabeçalhos XSS | Avalia Content-Security-Policy (CSP), X-XSS-Protection e X-Content-Type-Options. |
05 | Detecção de WAF / Filtros | Testa 12 transformações de bypass (Unicode, Hex, Dupla codificação, casos mistos). |
06 | Análise de Sinks em JavaScript | Examina scripts externos e blocos inline em busca de APIs inseguras. |
07 | Auditoria de Segurança de Cookies | Verifica flags de tokens de sessão (HttpOnly, Secure, SameSite) para exfiltração assistida por XSS. |
08 | Analisador de Vetores de XSS Armazenado | Detecta pontos de entrada de armazenamento persistente (formulários, textareas, campos de comentários). |
09 | Fuzzer Avançado de XSS | Mais de 45 vetores categorizados testando codificação, manipuladores de protocolo (javascript:, data:) e tags aninhadas. |
10 | Analisador de HTML e Pontos de Injeção | Analisa meta tags, iframes em sandbox, atributos de eventos e sanitizadores (DOMPurify, Bleach). |
| Capacidade | XSStrike Legado | Scanners Genéricos | ⚡ XXStrike v2.0 |
|---|---|---|---|
| Suporte a Termux / Linux Mobile | ⚠️ Instável | ❌ Não | ✅ Nativo (100% Otimizado) |
| Rastreador de Sinks do DOM Integrado | Parcial | ❌ Não | ✅ Source-to-Sink Completo |
| Pontuação de Segurança de Flags de Cookies e CSP | ❌ Não | Parcial | ✅ Abrangente (A+ a F) |
| CLI Interativa + Varredura Totalmente Automática | ❌ Apenas CLI | ❌ Apenas CLI | ✅ Duplo (Menu + Lote 99) |
| Auto-Relatório HTML / JSON | ❌ Não | Parcial | ✅ Exportador Integrado |
| Desenvolvimento Ativo | Estagnado | Varia | ✅ Ativo (Lançamento 2025) |
# Update repository lists
pkg update && pkg upgrade -y

# Install dependencies
pkg install python git -y

# Clone repository
git clone https://github.com/anonmoty/XXStrike.git

# Navigate to project directory
cd XXStrike

# Install required Python packages
pip install -r requirements.txt

# Launch XXStrike
python XSStrike.py