Comprometimento da CA eMudhra CVE-2026-111943 CVE-2026-114406 CVE-2026-91403 CVE-2026-113812
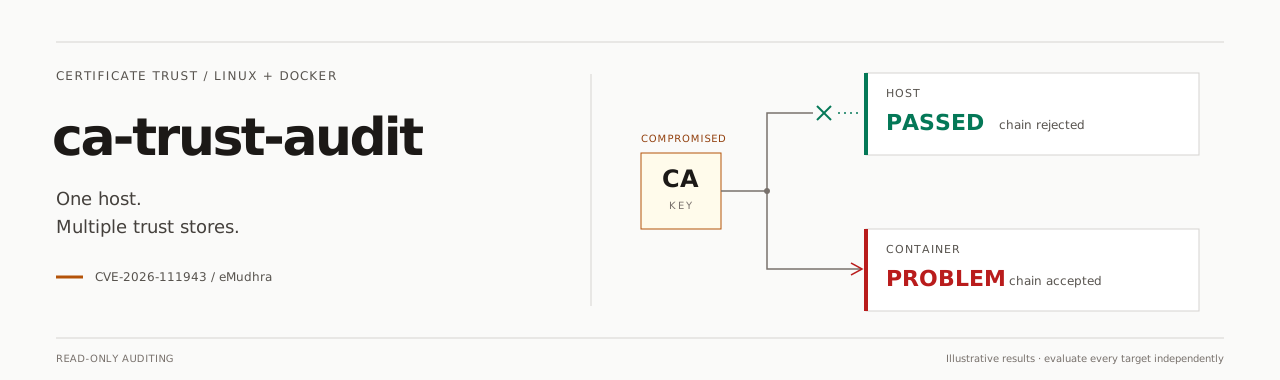


Auditoria de confiança de certificados somente leitura para hosts Linux e contêineres Docker em execução. Um único binário Go autônomo para AMD64 / ARM64, incluindo WSL; também disponível como biblioteca Go reutilizável.
Instalação · Uso · Resultados · Cobertura · API Go · Referência técnica
[!IMPORTANT] Comprometimento da CA intermediária eMudhra — CVE-2026-111943 (outubro de 2026). O aviso do incidente relata chaves de assinatura comprometidas para seis CAs intermediárias TLS e duas CAs de assinatura de código, incluindo cadeias com assinatura cruzada. Sistemas que ainda aceitam uma cadeia TLS afetada podem confiar em certificados HTTPS emitidos pelo atacante.
| Risco | Por que agir prontamente? |
|---|---|
| Falsificação de HTTPS / MITM | Um atacante capaz de interceptar ou redirecionar tráfego pode se passar por serviços, roubar credenciais/tokens de sessão ou ler e alterar o tráfego. |
| Novos certificados fraudulentos | Uma chave de CA comprometida pode assinar novos certificados. Renovar o certificado do seu próprio site não remove essa confiança. |
| Pacotes de CA obsoletos em contêineres ou aplicações | Atualizar o host não substitui os pacotes de CA incorporados nas imagens existentes. PHP, curl, Python/certifi e Node.js podem usar fontes de confiança diferentes. |
Resposta recomendada:
Palavras-chave do incidente: CVE-2026-111943 · eMudhra · emSign · assinatura cruzada Sectigo · CA comprometida · CA intermediária · validação de certificado TLS/SSL · auditoria de repositório de confiança · Linux · segurança Docker.
Instale a versão mais recente com seleção automática de AMD64/ARM64:
curl -qfsSL https://github.com/andersundsehr/ca-trust-audit/releases/latest/download/install.sh | sh
Em seguida, escaneie o host e todos os contêineres em execução:
ca-trust-audit
| Instalação | Comportamento |
|---|---|
| Destino | /usr/local/bin; sudo é usado apenas quando necessário. |
| Requisitos do instalador | curl e utilitários POSIX comuns; HTTPS verificado, sem download de checksums. |
| Requisitos do scanner | Não é necessária a instalação de Go, Python, OpenSSL, curl ou Java para executar o binário. Os clientes instalados fornecem evidências opcionais em tempo de execução. |
| Atualização falhada | Os downloads concluídos são preparados; a substituição é atómica. |
curl -qfsSL https://github.com/andersundsehr/ca-trust-audit/releases/latest/download/install.sh | sh -s -- --install-dir "$HOME/.local/bin"
curl -qfsSL https://github.com/andersundsehr/ca-trust-audit/releases/latest/download/install.sh | sh -s -- --version v0.2.2
Adicione $HOME/.local/bin a PATH para uma instalação local do usuário. Consulte detalhes do instalador ou inspecione install.sh.
ca-trust-audit self-update --check    # check only
ca-trust-audit self-update            # update; use sudo if the directory requires it
ca-trust-audit self                   # short alias for self-update
self e selfupdate são aliases de self-update, com as mesmas opções (--check, --force, --timeout, --color). Os comandos sugeridos em erros de permissão são destacados em ciano nos terminais; NO_COLOR, redirecionamento ou --color never mantêm-nos simples. Este comando explícito substitui o executável; as varreduras normais permanecem somente leitura. Ele seleciona a arquitetura correspondente, valida metadados Go/ELF autónomos e instala atomicamente através de HTTPS verificado. Não são necessárias ferramentas externas nem ficheiro de checksum. Opções de atualização e limite de confiança.
| Tarefa | Comando |
|---|---|
| Host + contentores em execução | ca-trust-audit |
| Apenas host | ca-trust-audit --host (--host-only é equivalente) |
| Apenas contentores em execução | ca-trust-audit --containers-only |
| Um contentor em execução | ca-trust-audit --container webapp |
| Análise de cadeia agrupada offline | ca-trust-audit --offline |
| Ficheiros/diretórios CA públicos adicionais | --ca-file /opt/app/ca.pem / --ca-dir /opt/app/public-cas (repetível) |
| Terminal + ficheiro JSON | ca-trust-audit --json report.json |
| stdout apenas JSON | ca-trust-audit --json - |
| Exigir cobertura suficiente | ca-trust-audit --strict |
| Resultados detalhados por cadeia | ca-trust-audit --verbose |
| Predefinição / controlo | Significado |
|---|---|
--workers | CPUs lógicas disponíveis (equivalente a nproc, usando Go); substitua por qualquer inteiro positivo. Limita os contentores concorrentes e o total de verificações TLS simultâneas em todos os alvos. |
--timeout 10s | Prazo por operação, intervalo de 1ms–5m; os sinais cancelam a varredura. |
--progress auto | Progresso no stderr do terminal; always ativa registos CI simples, never desativa-o. |
--color auto | Cores significativas no terminal; NO_COLOR, redirecionamento e TERM=dumb desativam as cores automáticas. always / never substituem a deteção. |
Progresso: os contadores e tempos ficam primeiro, o alvo fica por último. As atualizações do terminal estão limitadas a quatro por segundo e ajustadas à largura do terminal.
[progress] 2/4 targets processed | elapsed 18s | ETA ~12s | checking PHP cURL | container webapp
Verificações paralelas: o host é escaneado primeiro, depois os containers em execução em paralelo. Dentro de cada cliente, as requisições em cadeia também são executadas em paralelo; seu limite global compartilhado é --workers, de modo que um único alvo também se beneficia. Os clientes dentro de um alvo são testados um após o outro, cada um com seu próprio controle positivo.
ETA conservador: usa o dobro da duração do container concluído mais lento, acrescido de um buffer de 10 segundos, a concorrência de workers e o trabalho enfileirado. Antes das medições, começa com um orçamento generoso (normalmente 1 minuto por alvo online, 15 segundos offline). Alvos de longa duração ampliam a estimativa; ela nunca fica travada em ~1s. Antes da descoberta do Docker, target ETA cobre apenas o alvo ativo. As estimativas podem aumentar e não são prazos. O JSON permanece livre de progresso e escapes de cor.