

Skip to content
KitploitKITPLOIT
FerramentasBlog
Log in
Enviar
FerramentasBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Ferramentas/GitHubGitHub/alperenugurlu/ad_enumeration_hunt
Escalada de PrivilégiosMovimento LateralColeta de InformaçõesPós-ExploraçãoTestes de PenetraçãoRed Teaming
GitHubalperenugurlu/ad_enumeration_hunt

AD_Enumeration_Hunt

Ferramenta PowerShell para testes de penetração em Active Directory, apresentando enumeração de domínios/usuários/grupos, análise de relações de confiança, configuração de RDP e automação de avaliação de segurança.

Compartilhar
Ver Repositório
921897há 3 anosRevisado pelo Kitploit

AD_Enumeration_Hunt

communityIcon_vo91tomlegn41

Descrição

Bem-vindo ao AD Pentesting Toolkit! Este repositório contém uma coleção de scripts e comandos PowerShell que podem ser usados para testes de penetração e avaliação de segurança do Active Directory (AD). Os scripts cobrem vários aspectos de enumeração de AD, gerenciamento de usuários e grupos, enumeração de computadores, análise de rede e segurança, e muito mais.

O kit de ferramentas é destinado a testadores de penetração, membros de equipes vermelhas e profissionais de segurança que desejam testar e avaliar a segurança de ambientes Active Directory. Certifique-se de ter a devida autorização e permissão antes de usar esses scripts em qualquer ambiente de produção.

Todos estão olhando para o que você está olhando; Mas será que todos conseguem ver o que ele vê? Você é a única diferença entre eles… Por Mevlânâ Celâleddîn-i Rûmî
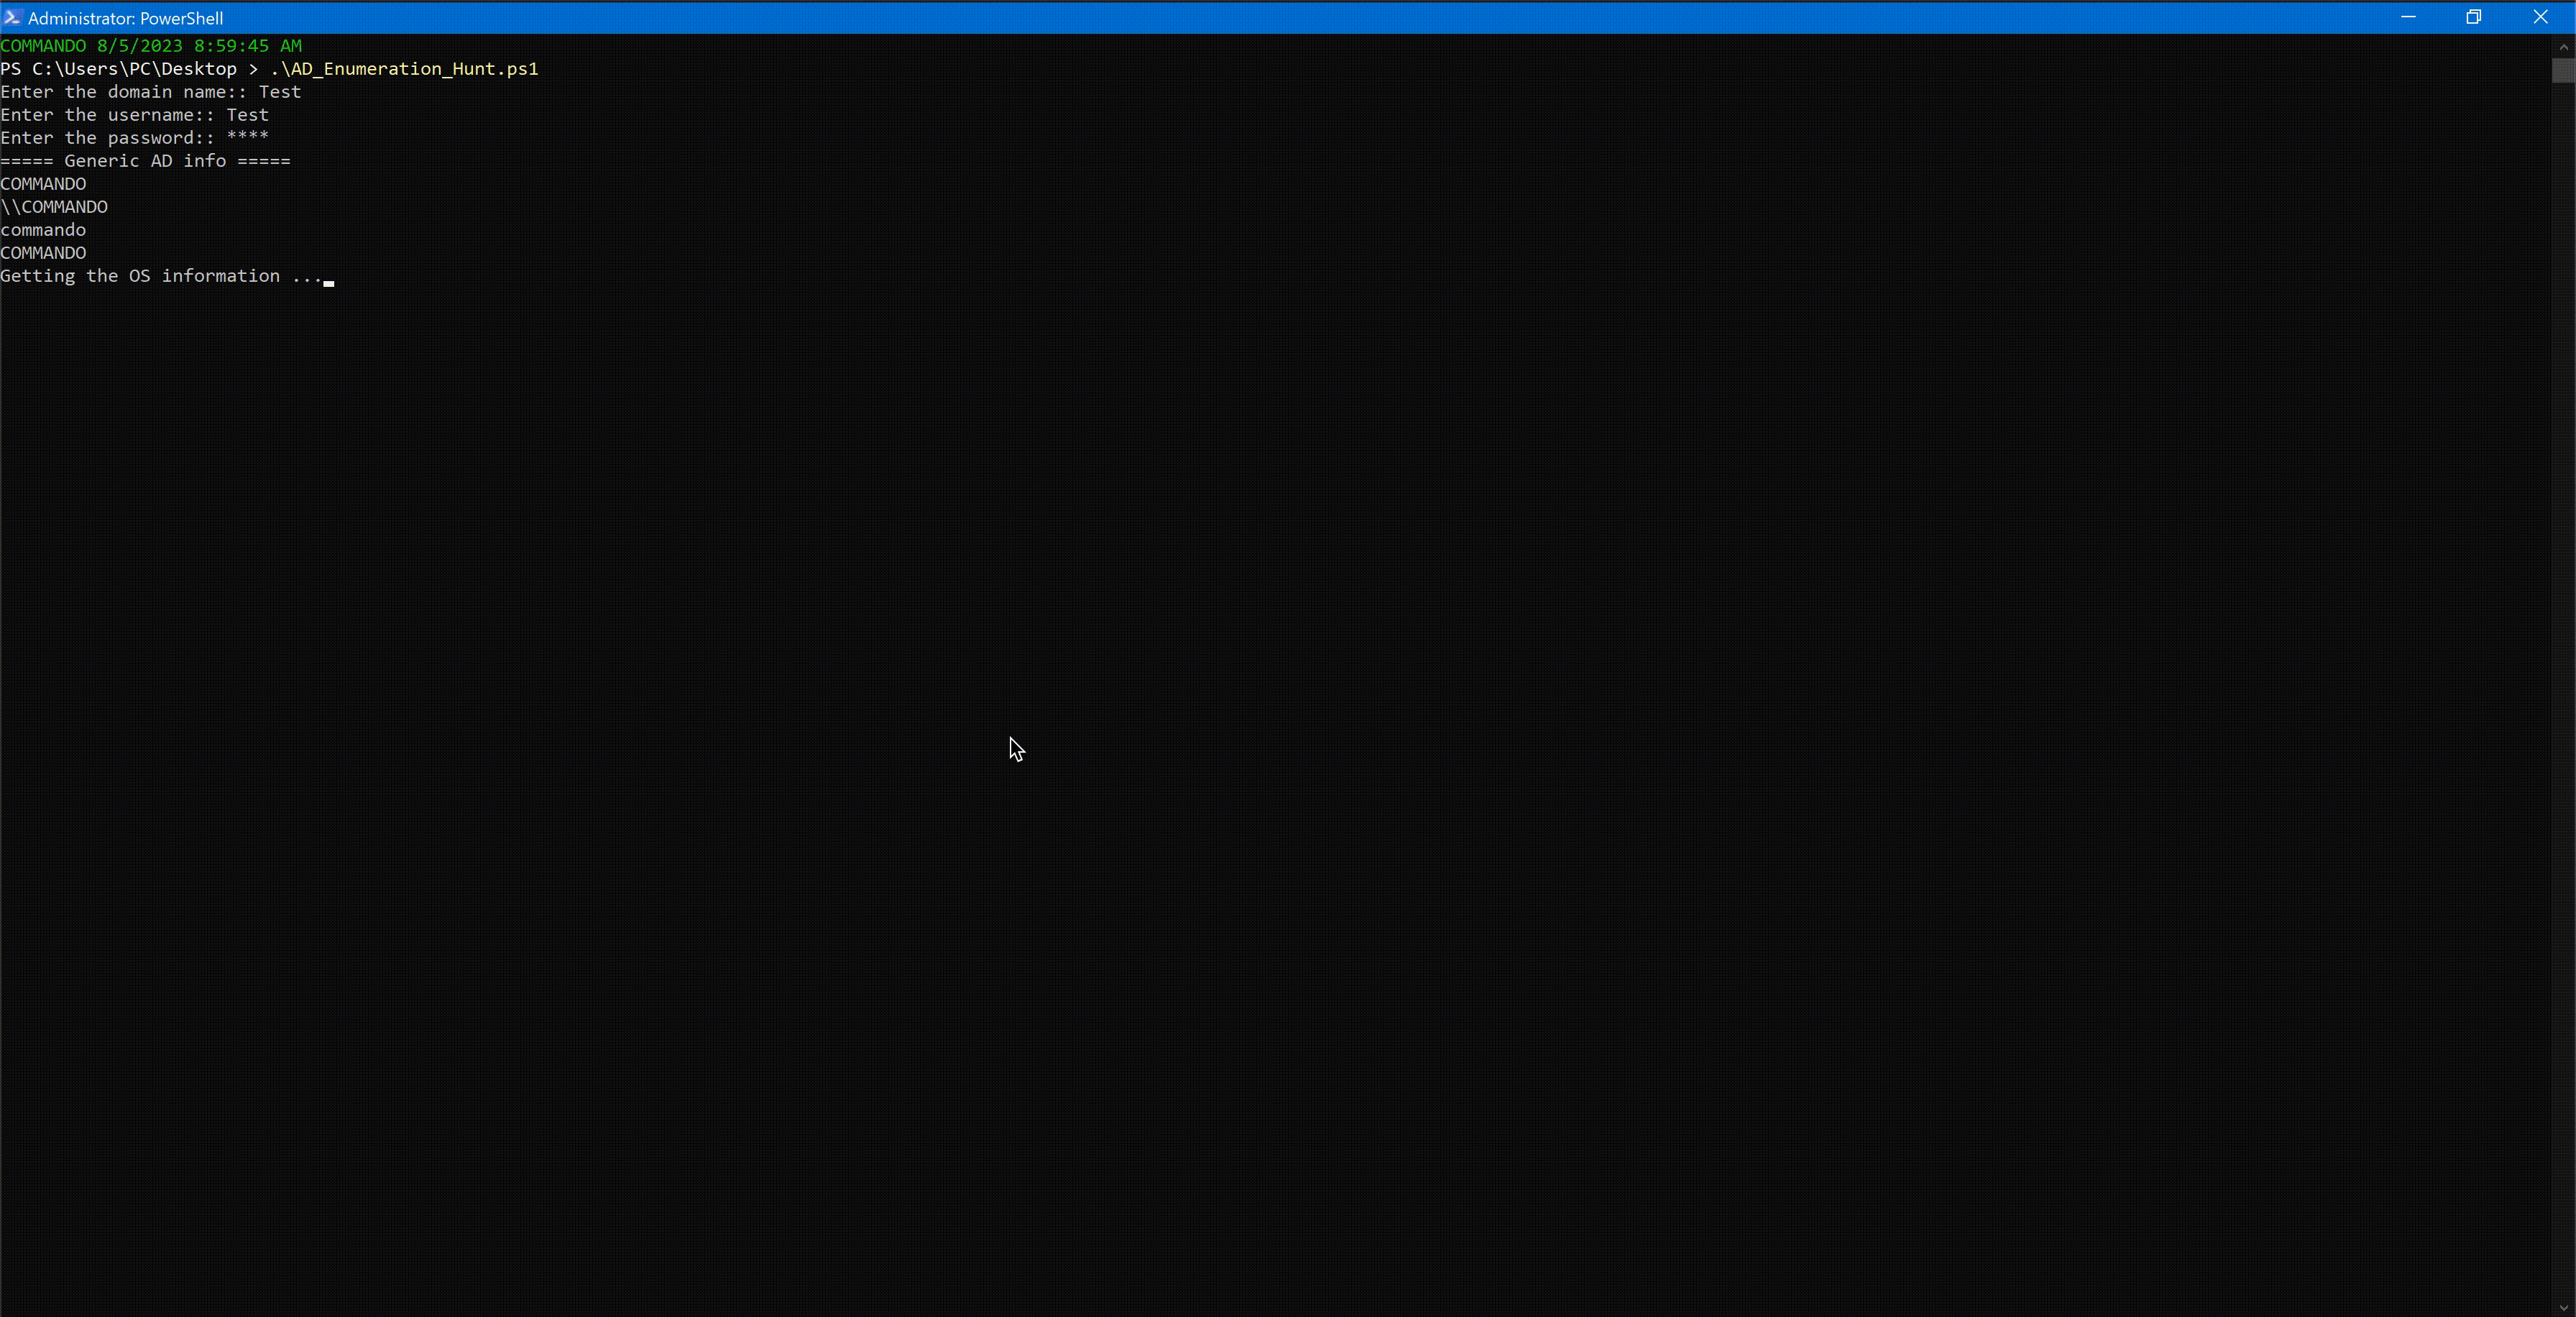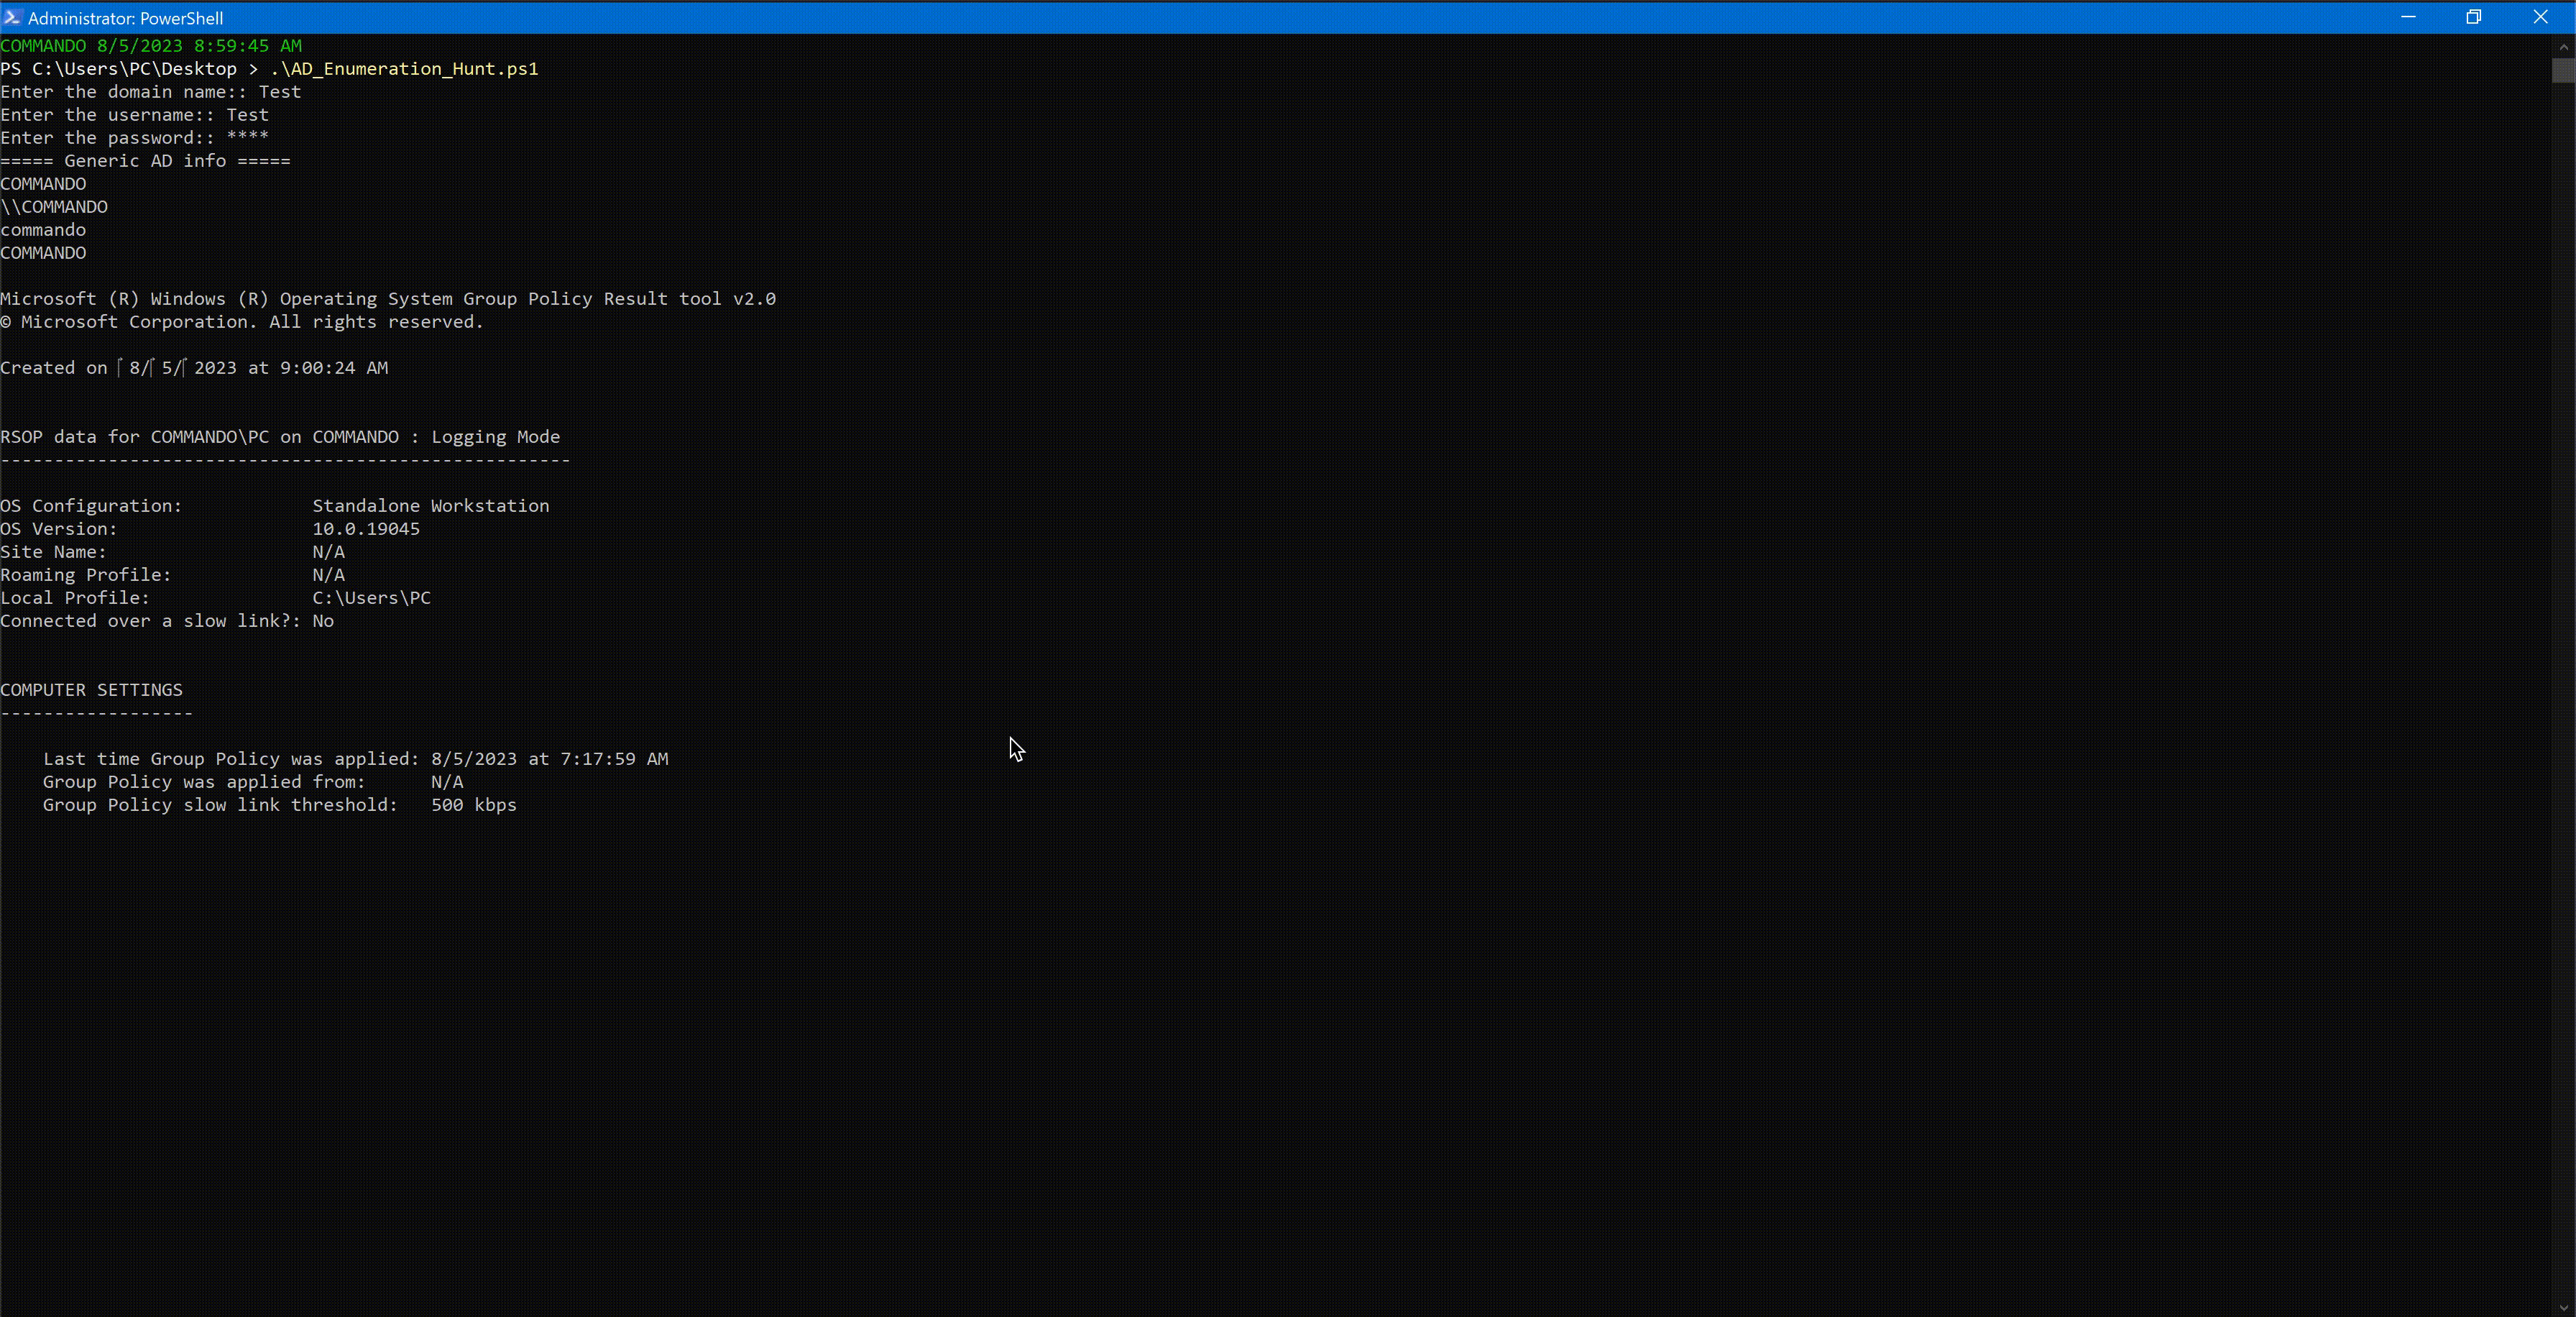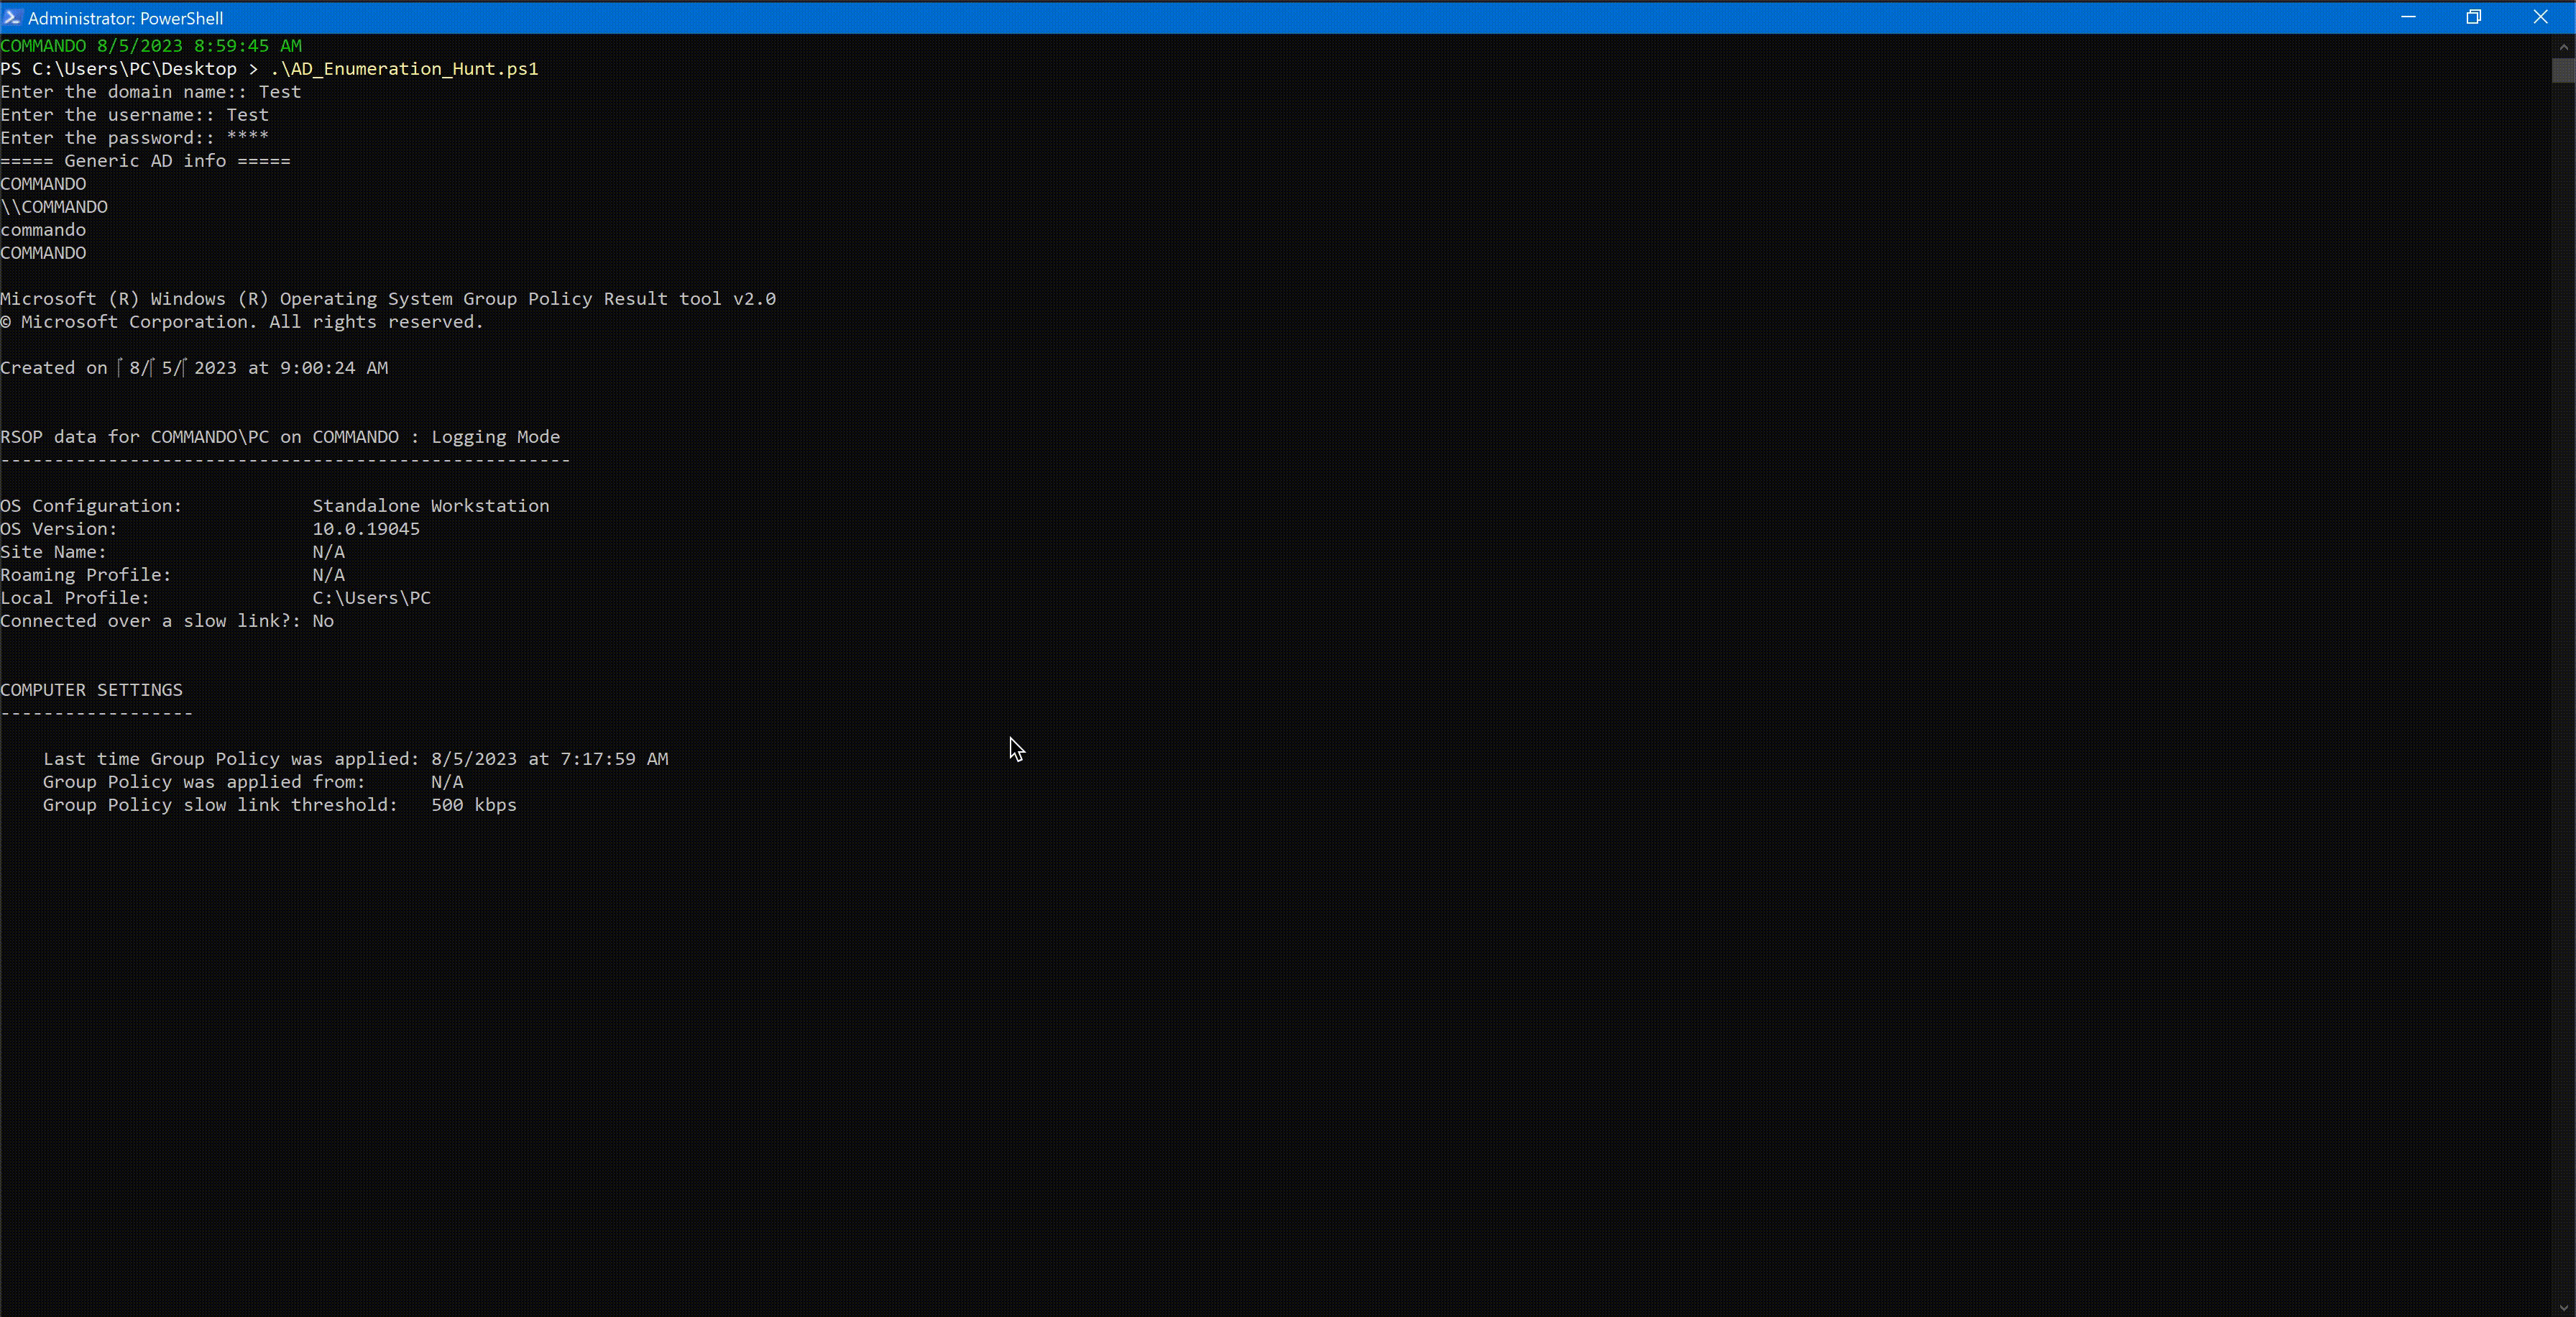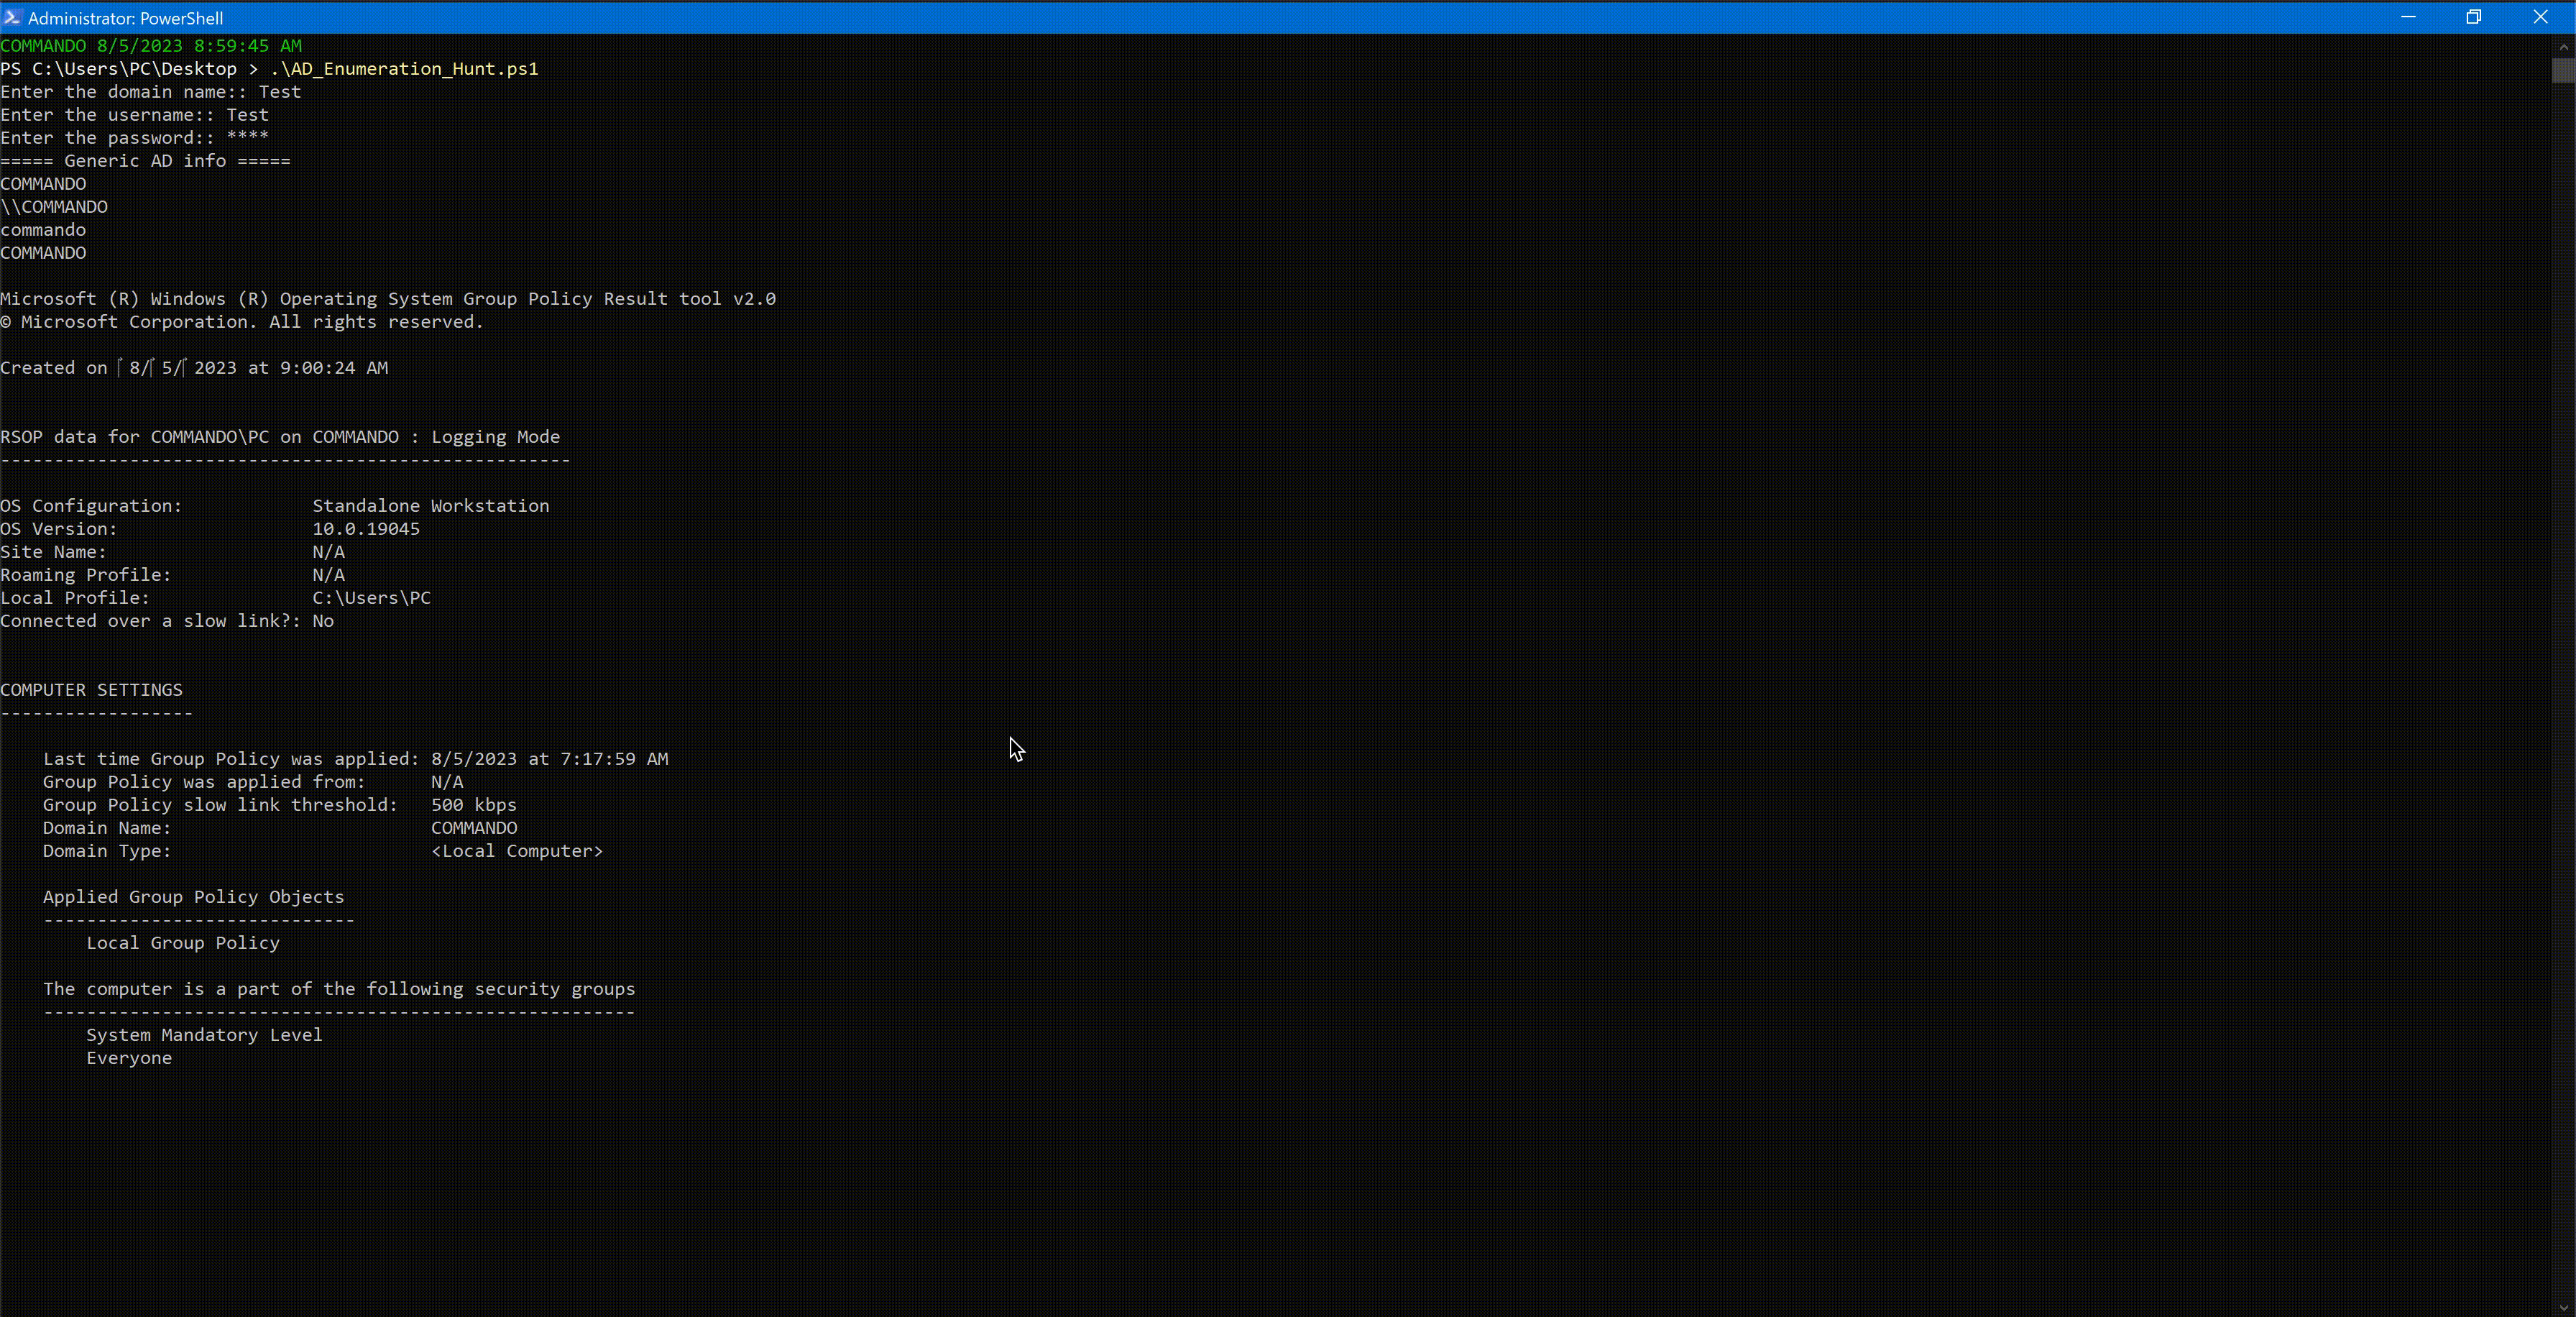
Funcionalidades

AD_Enum_Hunt

  • Enumerar e coletar informações sobre domínios, usuários, grupos e computadores do AD.
  • Verificar relações de confiança entre domínios.
  • Listar todos os objetos dentro de uma Unidade Organizacional (OU) específica.
  • Recuperar informações sobre o usuário atualmente logado.
  • Realizar várias operações relacionadas a usuários e grupos locais.
  • Configurar regras de firewall e ativar a Área de Trabalho Remota (RDP).
  • Conectar-se a máquinas remotas usando RDP.
  • Coletar informações de rede e segurança.
  • Verificar o status do Windows Defender e exclusões configuradas via GPO.
  • ...e mais!

Uso

  1. Clone o repositório ou baixe os scripts conforme necessário.
  2. Execute o script PowerShell usando o ambiente PowerShell apropriado.
  3. Siga as instruções na tela para fornecer domínio, nome de usuário e senha quando solicitado.
  4. Aproveite para explorar o AD Pentesting Toolkit e use os scripts com responsabilidade!

Aviso de Isenção

O AD Pentesting Toolkit é apenas para fins educacionais e de teste. Os autores e colaboradores não são responsáveis por qualquer uso indevido ou danos causados pelo uso destes scripts. Sempre certifique-se de ter a devida autorização e permissão antes de realizar qualquer atividade de teste de penetração ou avaliação de segurança em qualquer sistema ou rede.

Licença

Este projeto está licenciado sob a Licença MIT. A arte ASCII do Mewtwo é propriedade de Alperen Ugurlu. Todos os direitos reservados.


Consultor de Segurança Cibernética

Alperen Ugurlu

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    927
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    360
  • 4

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    357
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    289

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →





