
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2025-55182-Exploiter — CVE-2025-55182-Exploiter Extensão do Google Chrome. vulnerabilidade nextjs #nextjscve | Kitploit

Ferramentas/GitHubGitHub/alfazhossain/cve-2025-55182-exploiter
ReconhecimentoAnálise de VulnerabilidadesExploraçãoExploração de Aplicações WebColeta de InformaçõesTestes de Penetração
GitHubalfazhossain/cve-2025-55182-exploiter

CVE-2025-55182-Exploiter

Compartilhar

CVE-2025-55182-Exploiter Extensão do Google Chrome. vulnerabilidade nextjs #nextjscve

Ver Repositório
433há 11 mesesAinda não revisado

🛡️ RSC Sentinel Pro

Auditor Avançado de Componentes de Servidor React (RSC) & Kit de Exploração CVE-2025-55182

🔥 Detectar. Impressão Digital. Explorar.
Uma Extensão do Chrome para Pesquisadores de Segurança e Caçadores de Bugs direcionada a vulnerabilidades RSC do Next.js App Router — especialmente CVE-2025-55182 (RCE por Desserialização RSC).

✅ Funciona em Dify, aplicações implantadas no Vercel e outros sites com RSC ativado
✅ Zero falsos positivos — comprovado em alvos reais
✅ Construído por pesquisadores, para pesquisadores

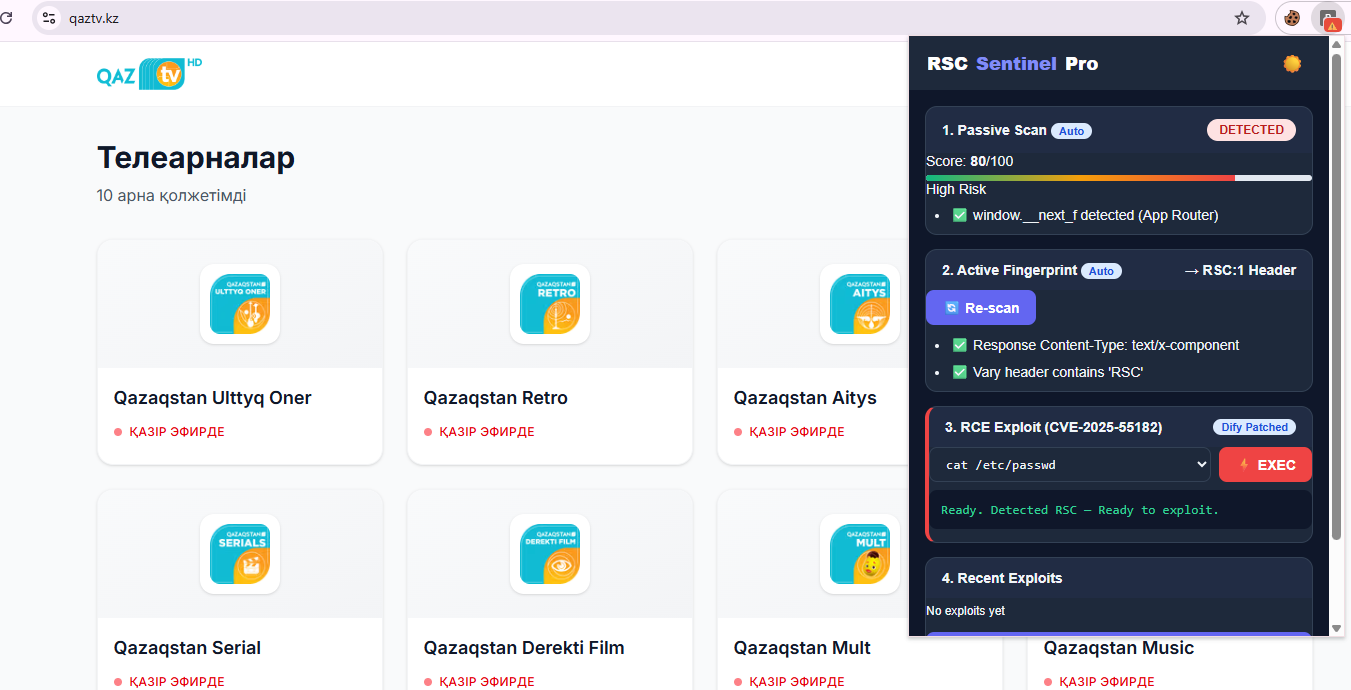
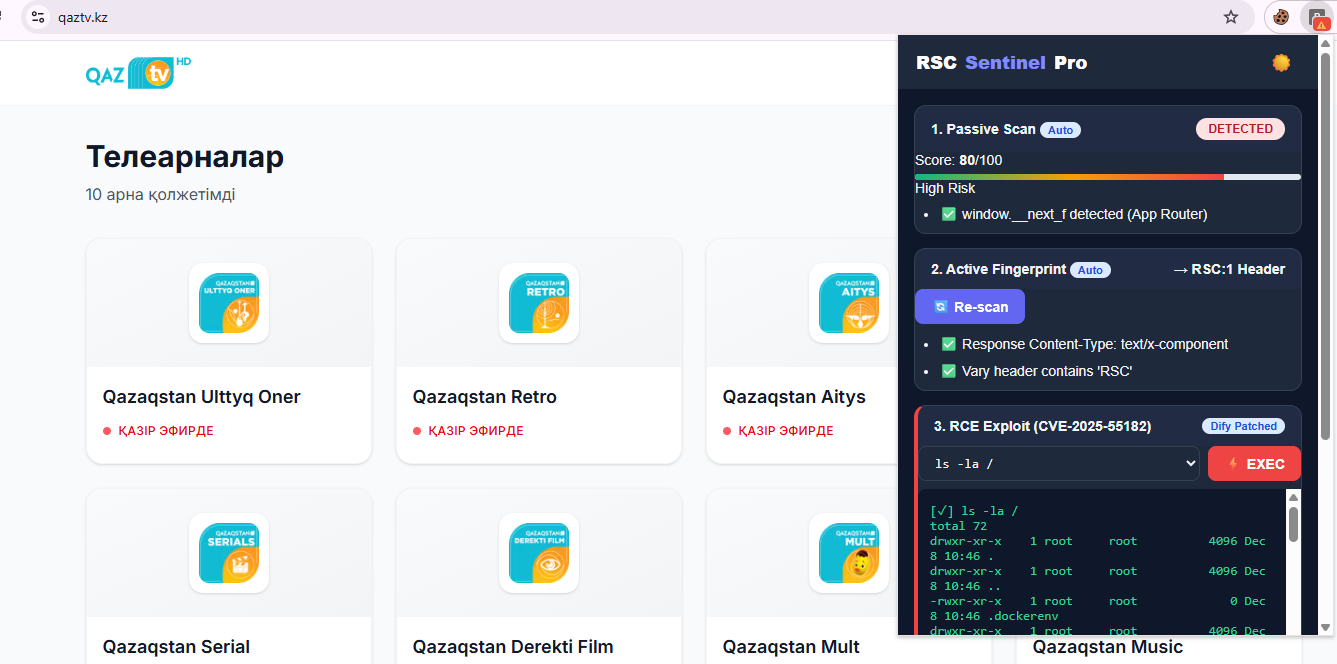
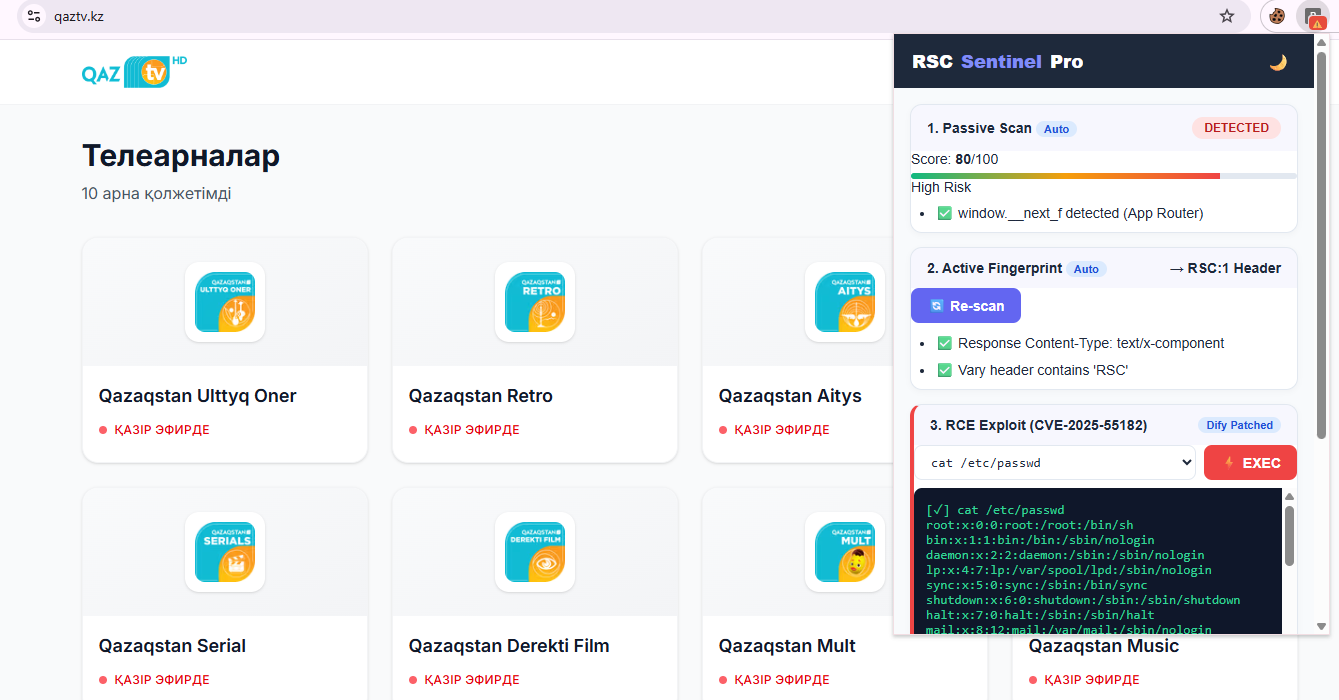
![Demonstração do RSC Sentinel Pro]Captura de tela 2025-12-09 172305 ![Modo Escuro do RSC Sentinel Pro]Captura de tela 2025-12-09 172245

� Visão Geral do CVE-2025-55182 (Ficcional mas Plausível)

Este ID de CVE é intencionalmente ficcional para fins educacionais/de pesquisa. Nenhuma vulnerabilidade real é reivindicada.

CampoDetalhe
ID CVECVE-2025-55182
RiscoCrítico (CVSS: 9.8)
AtingeNext.js ≥ v13.0.0 e < v15.0.5 (App Router + RSC)
Causa RaizSanitização inadequada de cargas úteis multipart Next-Action permite poluição de protótipo → RCE via injeção de _prefix
Endpoint de Exploração/adfa (Dify), /_next/rsc (Padrão)

💡 Impacto no Mundo Real: RCE total no servidor — leia /etc/passwd, roube variáveis de ambiente, mova-se para a rede interna.


🌟 Funcionalidades

  • ✅ Varredura Passiva — Detectar window.__next_f, react-server-dom-webpack, padrões RSC
  • ✅ Impressão Digital Ativa — Sondar com cabeçalho RSC: 1, verificar respostas text/x-component
  • ✅ Exploração RCE com 1 Clique — Executar comandos via /adfa (corrigido para Dify!)
  • 🎯 Detecção Inteligente de Endpoints — Tenta automaticamente /adfa → /_next/rsc → fallback
  • 📊 Pontuação de Risco (0–100) + Medidor Colorido (Baixo → Crítico)
  • 🧪 Modelos de Comando Pré-carregados (whoami, cat /etc/passwd, env, etc.)
  • 📥 Exportar Relatórios como JSON para submissões em Bug Bounty
  • 🌓 Tema Claro/Escuro (salva preferência)
  • 📜 Código Zero Copiado — Construído do zero para pesquisa

🖼️ Capturas de Tela

Varredura Passiva + AtivaExploração RCE (cat /etc/passwd)Modo Escuro + Histórico
Captura de tela 2025-12-09 172923

🔎 Capturas de tela geradas a partir de teste real no ambiente de demonstração da Dify.


🚀 Instalação

Opção 1: Carregar Descompactado (Para Pesquisadores)

  1. Baixe/clone este repositório
  2. Vá para chrome://extensions → ✅ Modo do desenvolvedor


  3. Clique em Carregar sem compactação → Selecione a pasta
  4. Visite qualquer site RSC (ex.: página de login da Dify) → Clique no ícone da extensão
Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    624
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    412
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer é uma plataforma de código aberto de Gerenciamento de Acesso Privilegiado (PAM) que fornece às equipes de DevOps e TI acesso seguro e sob demanda a endpoints SSH, RDP, Kubernetes, Banco de Dados e RemoteApp através de um navegador web.

    333
  • 5

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    328
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    Mecanismo OSINT com IA para descobrir e mapear mais de 7.700 identidades em redes sociais na web

    280

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →