
Execute comandos interativamente em máquinas Windows remotas usando o protocolo WinRM (apenas mais rápido)


evil-winrm-py é uma ferramenta baseada em Python para executar comandos em máquinas Windows remotas usando o protocolo WinRM (Windows Remote Management). Ela fornece um shell interativo com recursos aprimorados, como upload/download de arquivos com progresso e verificação de checksum, autocompletar com Tab para caminhos locais/remotos e cmdlets do PowerShell, carregamento e execução de scripts PowerShell, execução em memória de DLLs e EXEs, histórico de comandos e saída colorida. Também pode ser executada como um servidor MCP, expondo sessões WinRM como ferramentas para clientes compatíveis com MCP. Suporta vários métodos de autenticação, incluindo NTLM, Pass-the-Hash, Certificado e Kerberos. ir para instalação
[!NOTE] Esta ferramenta foi projetada estritamente para uso educacional, ético e testes de penetração autorizados. Sempre garanta que você possui autorização explícita antes de acessar qualquer sistema. Acesso não autorizado ou uso indevido desta ferramenta é tanto ilegal quanto antiético.
O evil-winrm original é escrito em Ruby, o que pode ser um obstáculo para alguns usuários. Reescrevê-lo em Python o torna mais acessível e fácil de usar, além de nos permitir aproveitar o rico ecossistema do Python para recursos e flexibilidade adicionais.
Eu também queria aprender mais sobre o winrm e seus detalhes internos, então este projeto também servirá como uma experiência de aprendizado para mim.
Tab.Tab.up/down.Inclui suporte para:
Documentação detalhada pode ser encontrada no diretório docs.
sudo apt install gcc python3-dev libkrb5-dev krb5-pkinit
# Optional: krb5-user
evil-winrm-pyVocê pode usar uv/pipx em vez do pip para instalar o evil-winrm-py.
uv/pipxé uma ferramenta para instalar e executar aplicações Python em ambientes isolados, o que ajuda a prevenir conflitos de dependências mantendo as dependências da ferramenta separadas dos pacotes Python do seu sistema.
Consulte o Guia de Instalação para mais detalhes.
pip install evil-winrm-py
# for optional dependencies use any one of the following commands:
pip install evil-winrm-py[kerberos] # for kerberos support on Linux
pip install evil-winrm-py[mcp] # for mcp support
pip install evil-winrm-py[kerberos,mcp] # to install both optional dependencies

# Note: building gssapi and krb5 packages may take some time, so be patient.
ou, se você quiser instalar com o commit mais recente do branch main, você pode fazer isso clonando o repositório e instalando-o com pip/uv/pipx:
git clone https://github.com/adityatelange/evil-winrm-py
cd evil-winrm-py
pip install .
# or use: pip install .[kerberos,mcp] to install both optional dependencies
pip install --upgrade evil-winrm-py
pip uninstall evil-winrm-py

Para as distribuições mencionadas acima, você pode instalar o evil-winrm-py diretamente dos seus gerenciadores de pacotes. Agradecimentos aos mantenedores dos pacotes por empacotar e manter o evil-winrm-py em suas respectivas distribuições.
Detalhes sobre como usar o evil-winrm-py podem ser encontrados no Guia de Uso.
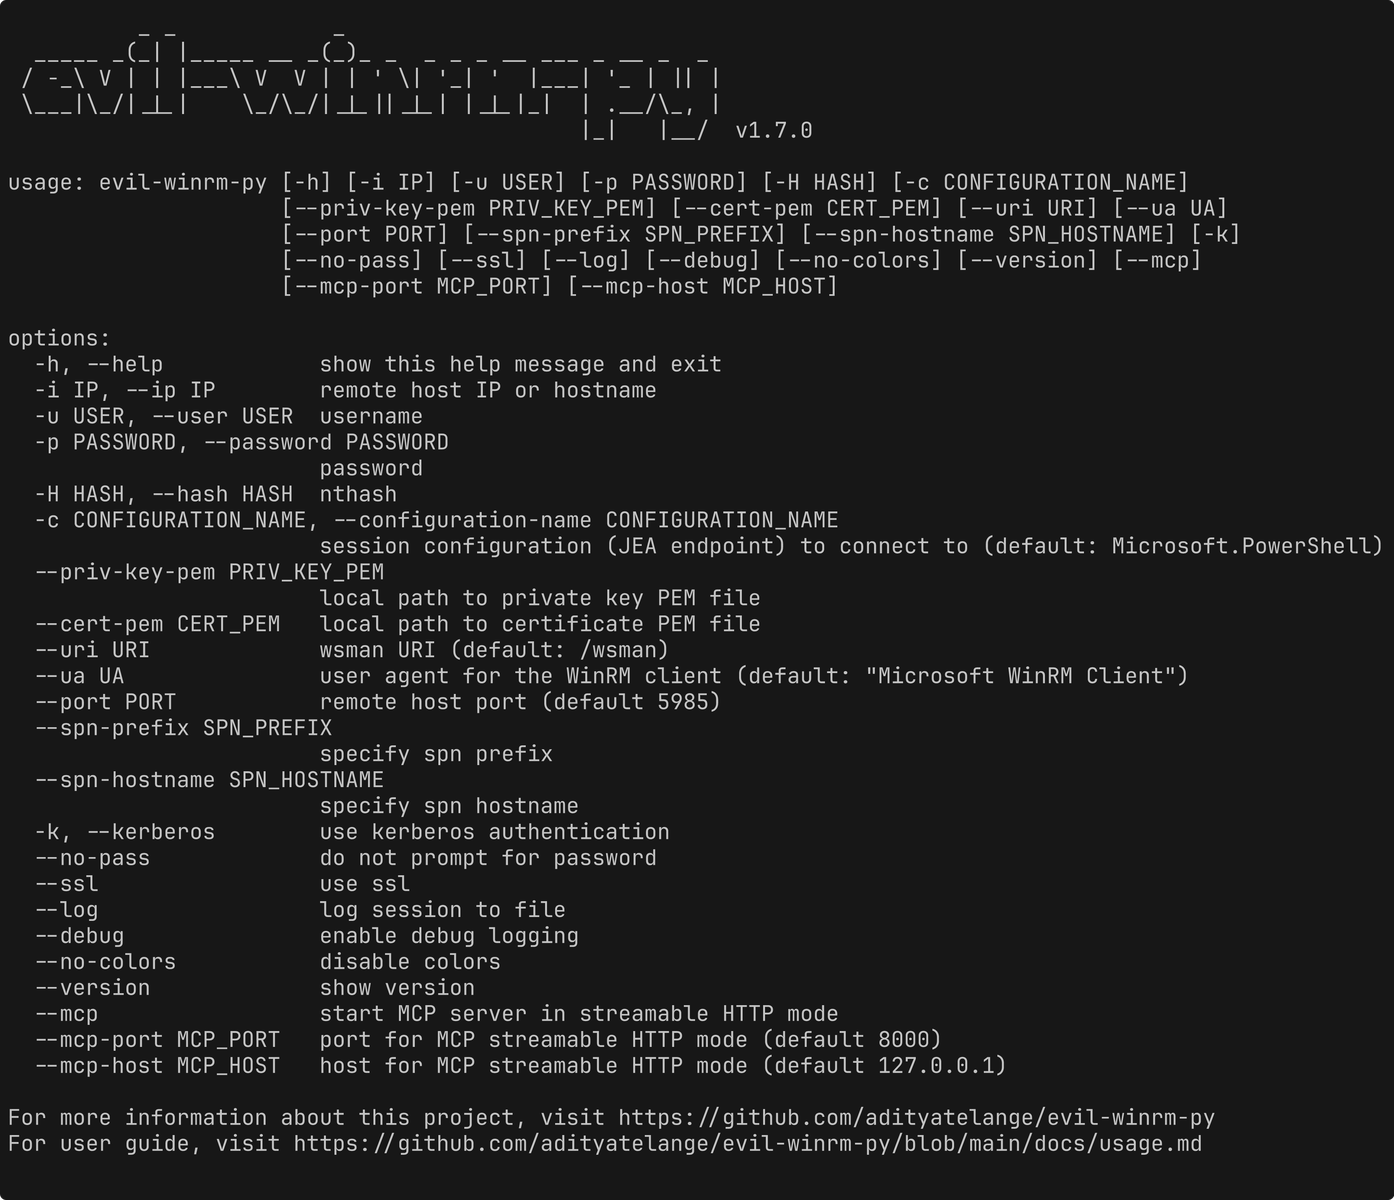
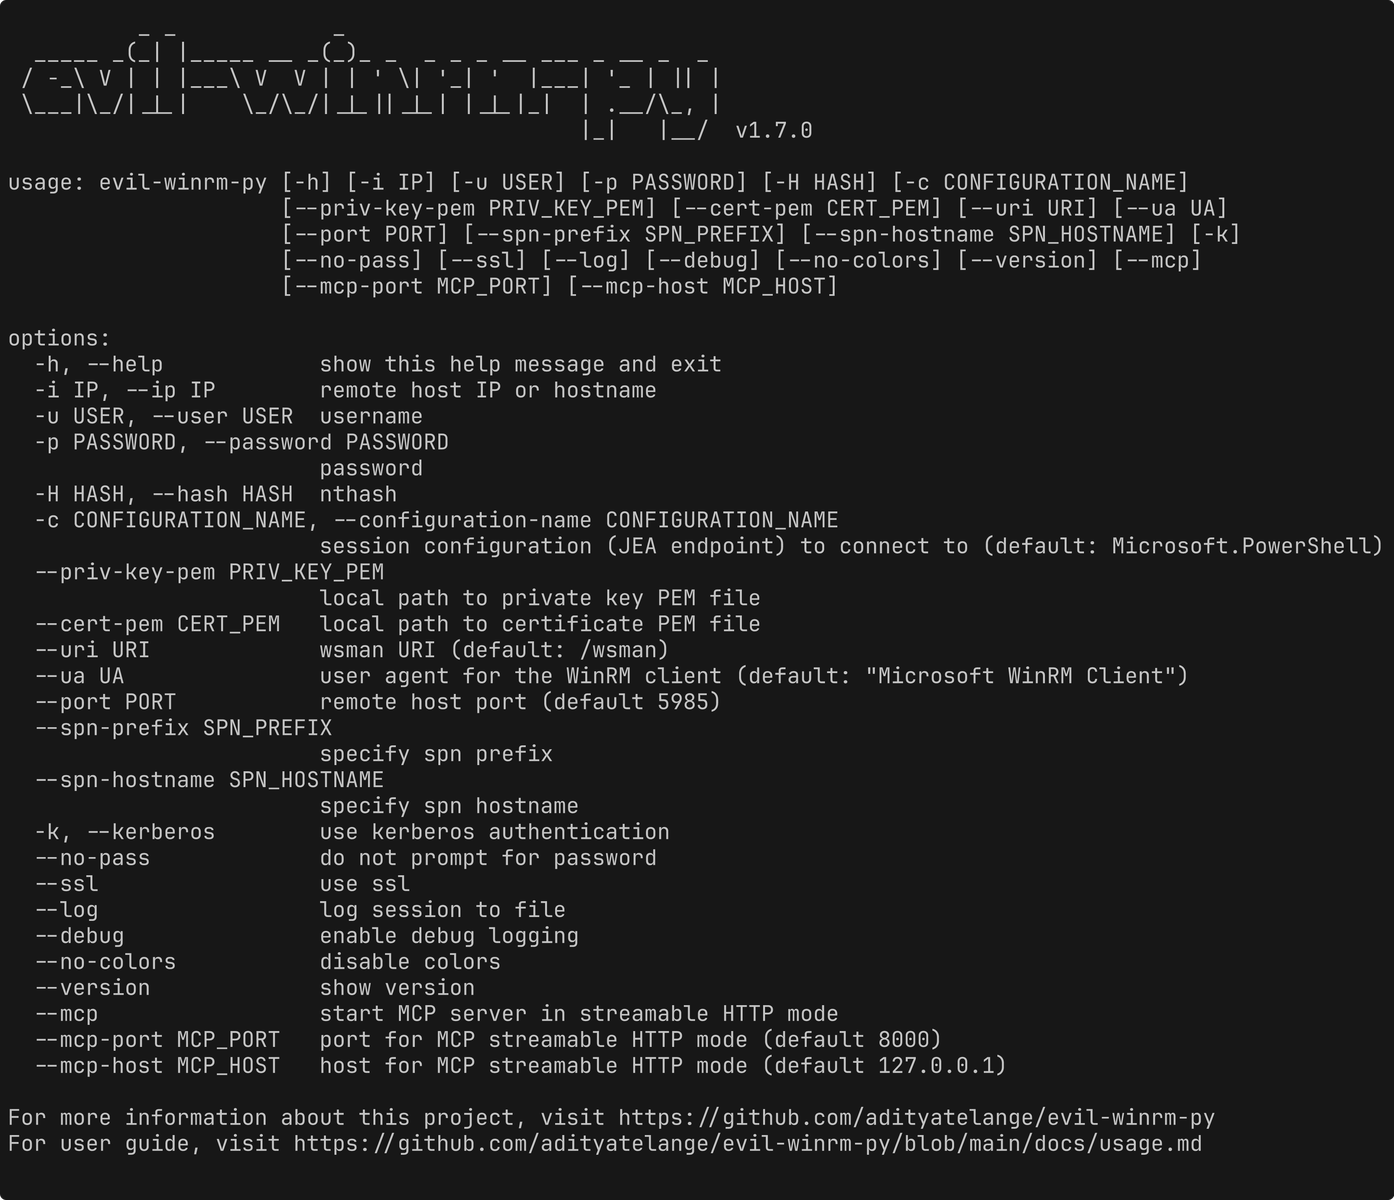
usage: evil-winrm-py [-h] [-i IP] [-u USER] [-p PASSWORD] [-H HASH] [-c CONFIGURATION_NAME]
                     [--priv-key-pem PRIV_KEY_PEM] [--cert-pem CERT_PEM] [--uri URI] [--ua UA]
                     [--port PORT] [--spn-prefix SPN_PREFIX] [--spn-hostname SPN_HOSTNAME] [-k]
                     [--no-pass] [--ssl] [--log] [--debug] [--no-colors] [--version] [--mcp]
                     [--mcp-port MCP_PORT] [--mcp-host MCP_HOST]