
 abraxas/veneficus-implant-public
Malware 0day picante. Malware de kill-chain completo: exploit, pivot, c2, persistência. Rust convertido para pseudo-código - se você for esperto, consegue construí-lo sozinho.

Malware 0day de kill-chain completo: Exploit, LPE, Pivot, C2, Persistência
Esboço técnico público · apenas pseudo-código · não executável
abraxaslabs.tech
·
@abraxas_null
Veneficus Mini é Malware 0day de kill-chain completo: Exploit, LPE, Pivot, C2, Persistência.
Este repositório é um clone de documentação desse kit para Windows x64 - esboçado como um agente modular que cobre toda a cadeia: pontuação de host, ocultação, um pool de auxiliares de driver assinado (exploit / LPE), coerção lateral mais um relay de loopback (pivot), um plano de controle de borda HTTPS (C2), e persistência via WMI / tarefa / chave Run, além de coleta.
Cada módulo aqui é pseudo-código. Não é um projeto compilável, não é um dropper, e não é um dump amigável a detecção de uma árvore privada.
| Mantido | Removido / aliasado |
|---|---|
| Nome do produto Veneficus | Nomes de funções privadas, tipos, variáveis de ambiente |
| Identificadores CVE públicos | Nomes de produtos de fornecedores, apelidos de exploits |
| Design, incluindo defeitos | Nomes de arquivos de driver, caminhos de dispositivo, códigos de controle |
| Artefatos de host, chaves XOR, bytes de patch, regexes | |
| Strings de caminho de relay privadas |
Os identificadores neste pacote são aliases. Uma cópia destes arquivos não deve compilar em uma regra YARA que atinja uma implementação privada.
| Estágio | O que cobre neste esboço |
|---|---|
| Exploit | Dropper, pool de auxiliares de driver assinado, patches em processo |
| LPE | Primitivas de driver vulnerável, privilégio de depuração, caminho de dump adjacente a PPL |
| Pivot | Esboço de coerção de autenticação / relay, proxy tipo SOCKS em loopback |
| C2 | Relay de borda HTTPS, beacons selados, fila de tarefas do operador |
| Persistência | Pulso WMI, tarefa no logon, chave Run da máquina |
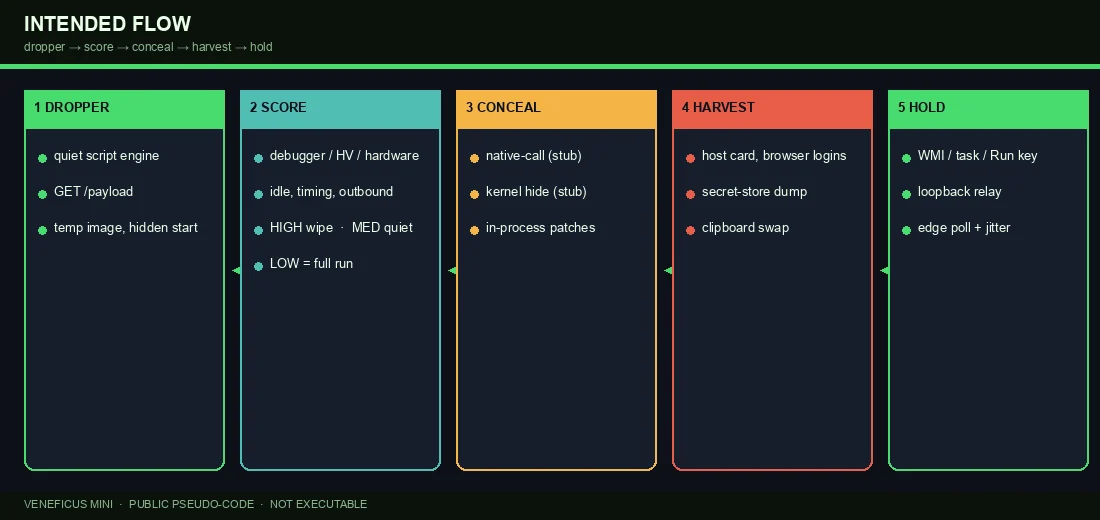
GET /payload, grava uma imagem com nome descartável sob o diretório temporário do usuário, inicia-a oculta.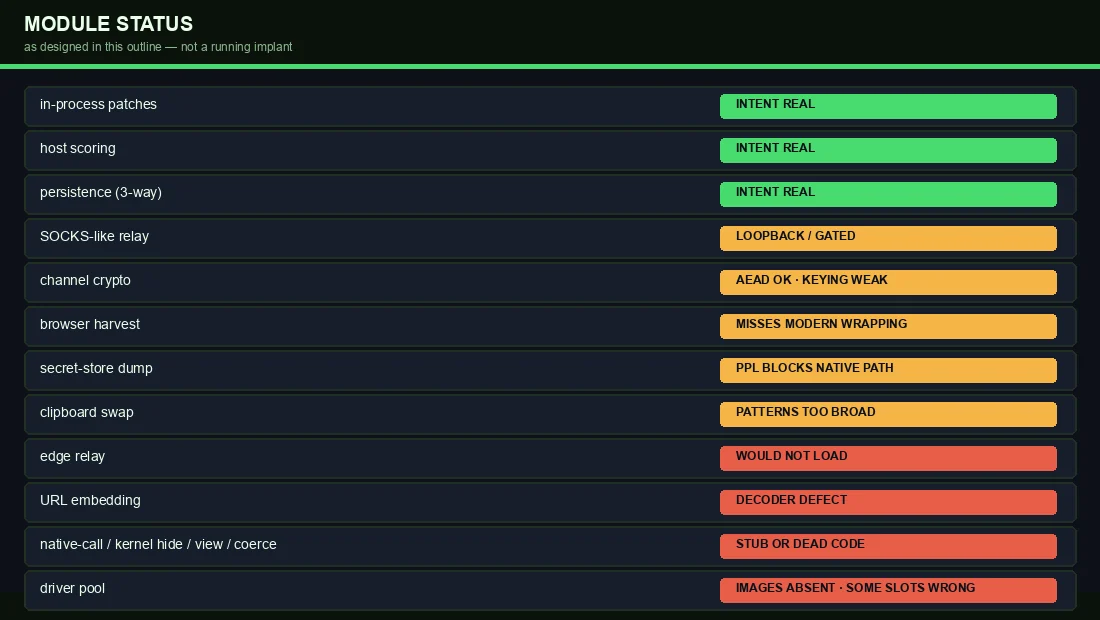
A árvore privada está inacabada. Este esboço mantém os defeitos visíveis de propósito.
Nomes de fornecedores omitidos. Nomes de papéis são aliases.
| CVE | Papel no pool | Nota |
|---|---|---|
| CVE-2025-1055 / CVE-2025-52915 | Scanner de kernel de AV | Código de controle de kill de processo |
| CVE-2024-51324 | Driver utilitário de AV de terceiros | Código de controle de kill de processo |
| CVE-2025-7771 | Driver de ajuste de CPU | A primitiva real é R/W de physmem, não pid-kill |
| CVE-2025-70795 | Driver de monitoramento de processo de DLP | Código de controle de kill de processo |
| CVE-2019-16098 | Driver de overlay de GPU | R/W virtual; a árvore privada usou o código errado |
| CVE-2025-33073 | Cliente SMB (esboço lateral) | Citado, não implementado; código morto |
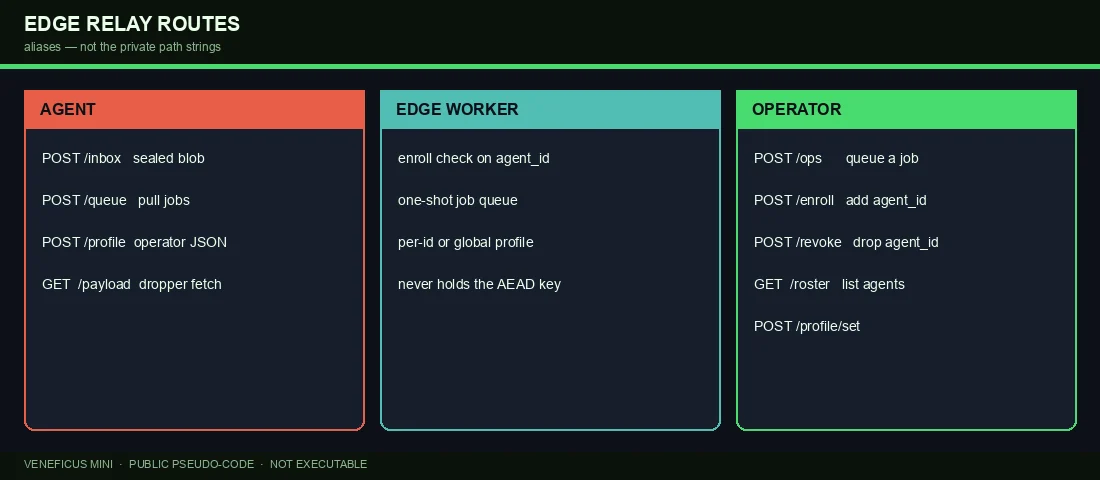
Aliases de caminho públicos: /payload /inbox /queue /profile /ops /enroll /revoke /roster /profile/set.
Blobs selados usam AES-256-GCM. A chave do canal é derivada do id do agente em tempo de compilação sem salt — possuir o binário implica possuir a chave. O worker nunca descriptografa. As tarefas viajam em texto claro.
Veneficus_Mini/
├── NOTICE.txt
├── project.toml
├── build_id.pseudo
├── notes/build.txt
├── dropper/stage.pseudo
├── relay/edge_relay.pseudo
├── driver_pool/          (empty)
├── helpers/              (empty)
└── src/
    ├── entry.pseudo
    ├── host_profile.pseudo
    ├── channel_crypto.pseudo
    ├── control.pseudo
    ├── driver_assist.pseudo
    ├── stay.pseudo
    ├── local_relay.pseudo
    ├── retire.pseudo
    ├── payload/
    ├── stealth/
    ├── backdoor/
    └── lateral/
Comece em Veneficus_Mini/src/entry.pseudo e Veneficus_Mini/NOTICE.txt.
.pseudo não compilam.Para write-ups voltados ao operador, veja abraxaslabs.tech.
