Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Ferramentas/GitHubGitHub/abhi-r3v0/adhrit
Segurança AndroidAnálise EstáticaAnálise de VulnerabilidadesAnálise de CódigoEngenharia ReversaTestes de PenetraçãoSegurança MóvelDetecção de SegredosAnálise de BináriosArchived
GitHubabhi-r3v0/adhrit
54312053há 3 anosRevisado pelo Kitploit
Compartilhar

Adhrit

Android Security Suite para reconhecimento aprofundado e análise estática de bytecode baseada em benchmarks Ghera.
Ver RepositórioSite

Logo

INDIA Open Source Love made-with-python saythanks pep8 version Hits

O Adhrit é uma suíte de análise e reversão de APK Android de código aberto. A ferramenta é um esforço para encontrar uma solução eficiente para todas as necessidades de testes de segurança móvel e automação. O Adhrit foi construído com foco em flexibilidade e modularização. Atualmente, o Adhrit usa os benchmarks Ghera para identificar padrões de vulnerabilidade em aplicativos Android. O projeto está sujeito a atualizações contínuas e incorporará as metodologias e ferramentas mais recentes disponíveis. O Adhrit foi apresentado em conferências como OWASP Seasides, ThreatCon e Cysinfo. Solicitações de recursos e relatórios de bugs são sempre bem-vindos!


Funcionalidades:

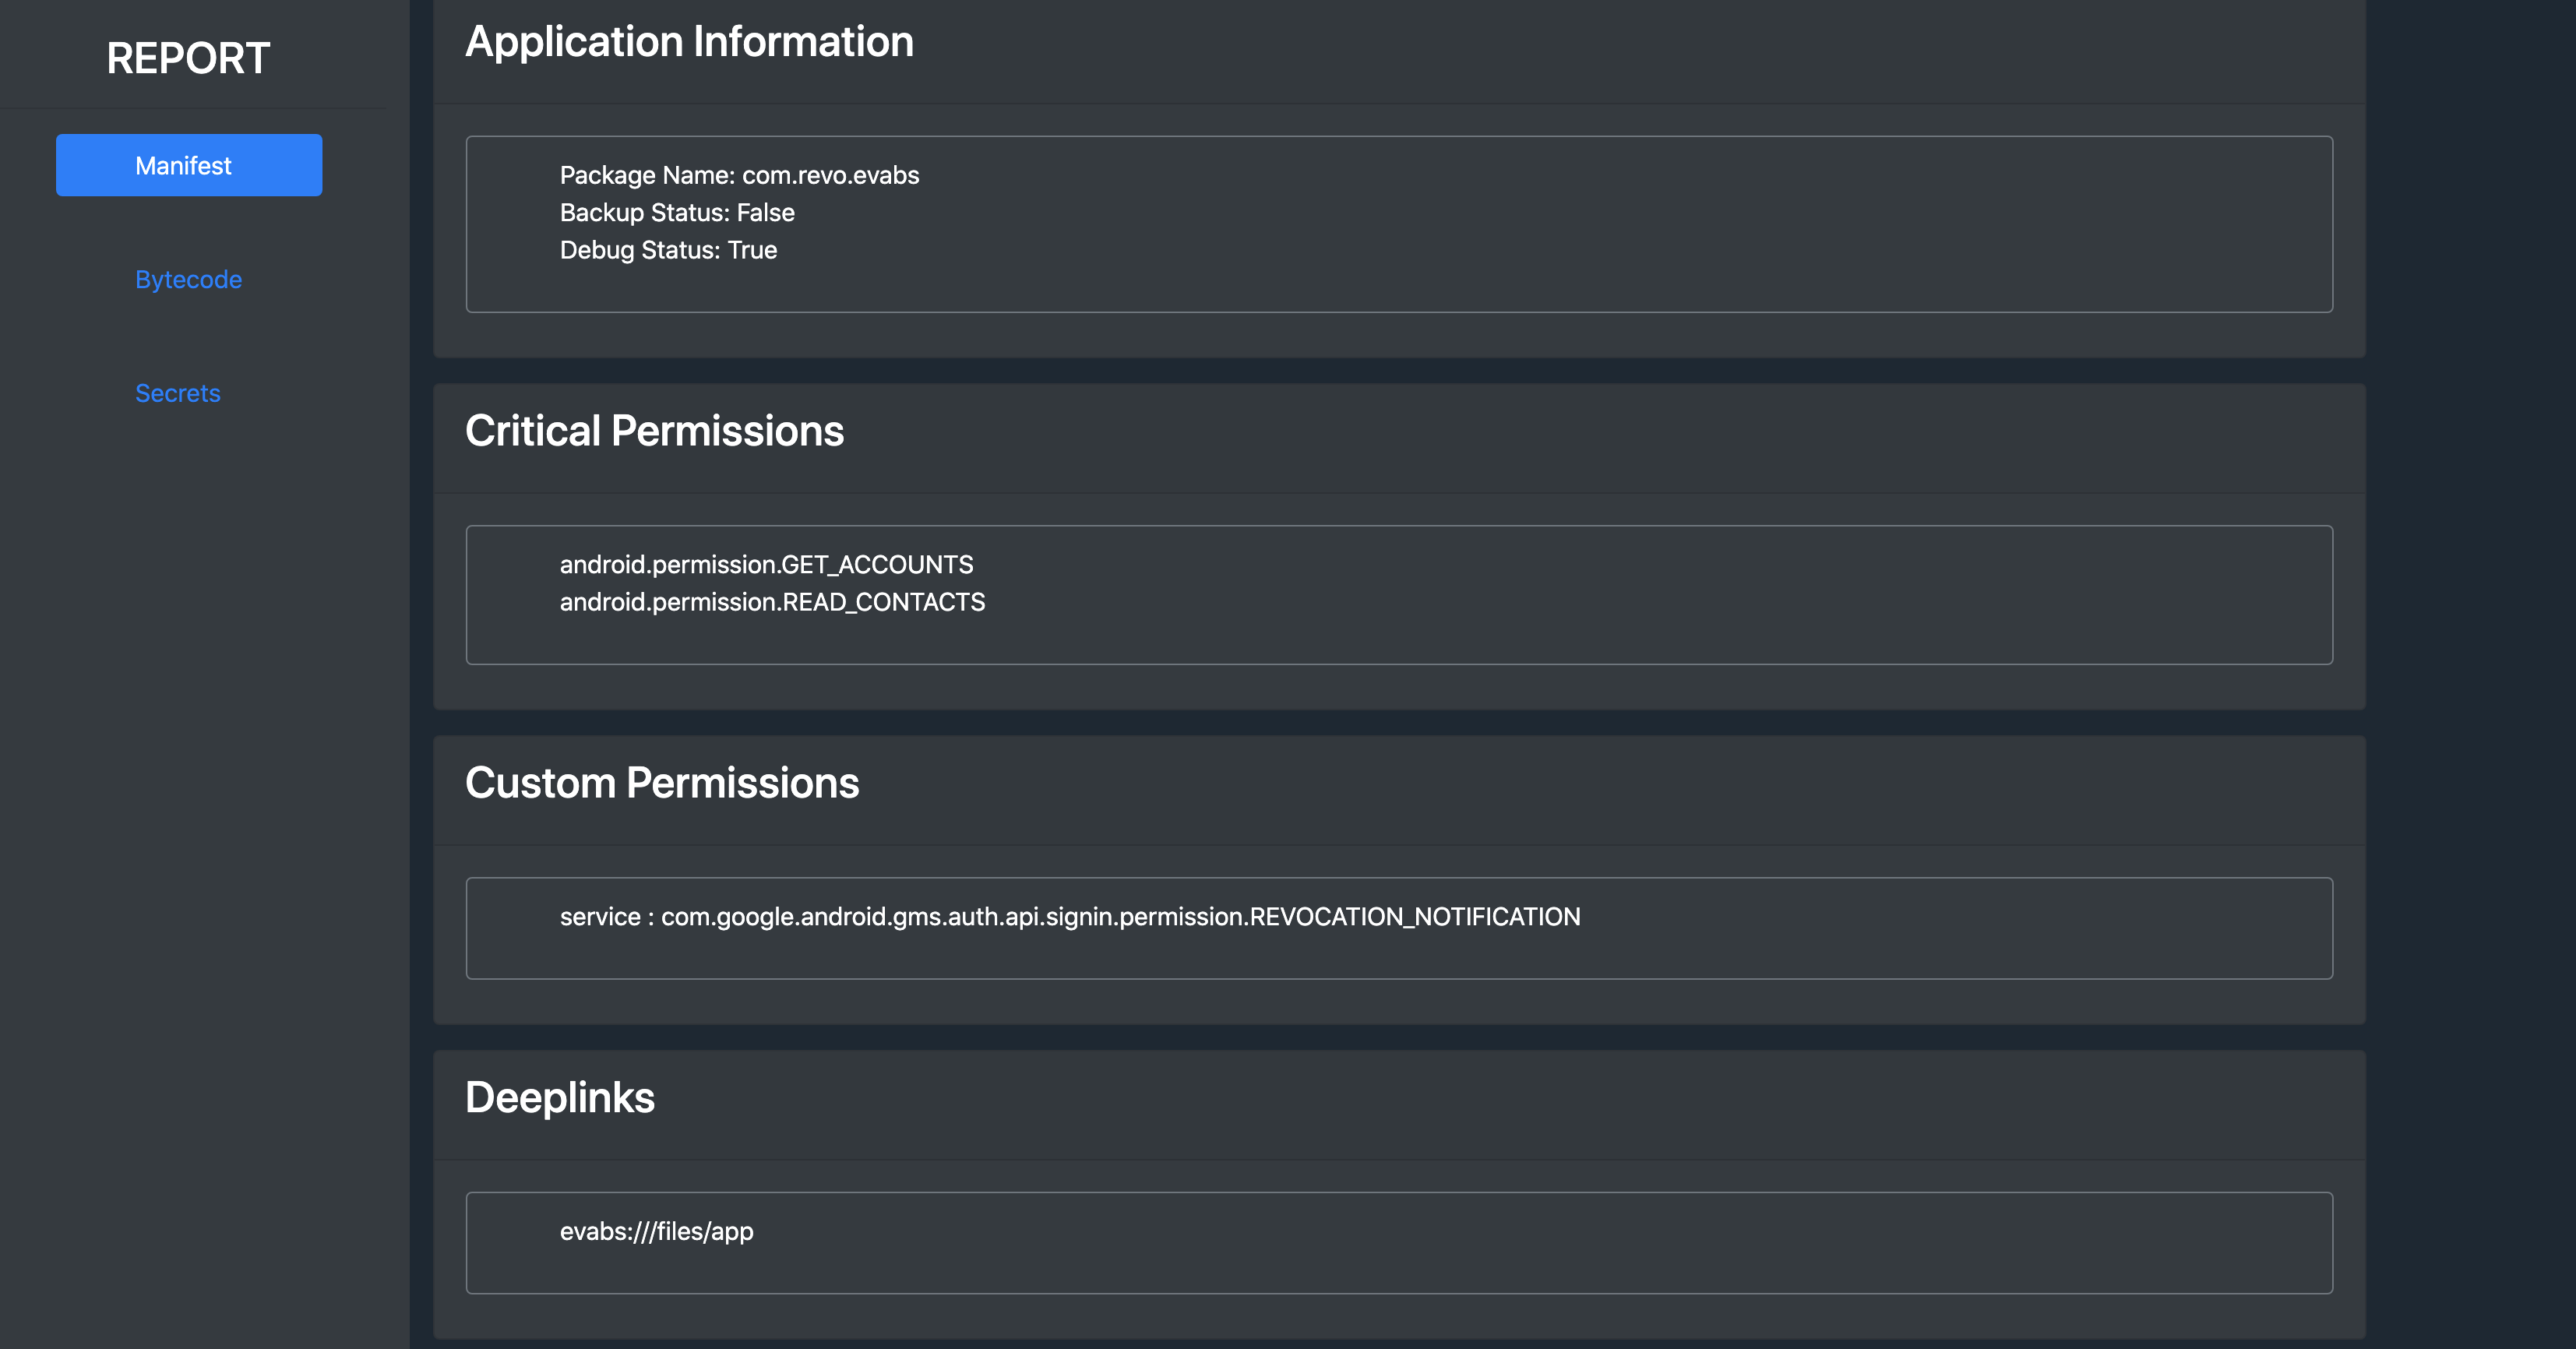
  • Análise do Manifesto

    • Nome do pacote, status de debug e backup
    • Componentes exportados (atividades, serviços, provedores e receptores)
    • Deeplinks
    • Filtros de intent implícitos
    • Permissões críticas
  • Análise de Bytecode

    • Análise de Uso

      • Bancos de Dados SQLite
      • SharedPreferences
    • Análise de Vulnerabilidades

      • ICC
      • Problemas Web
      • Problemas de Armazenamento
      • Rede
      • Problemas de Criptografia
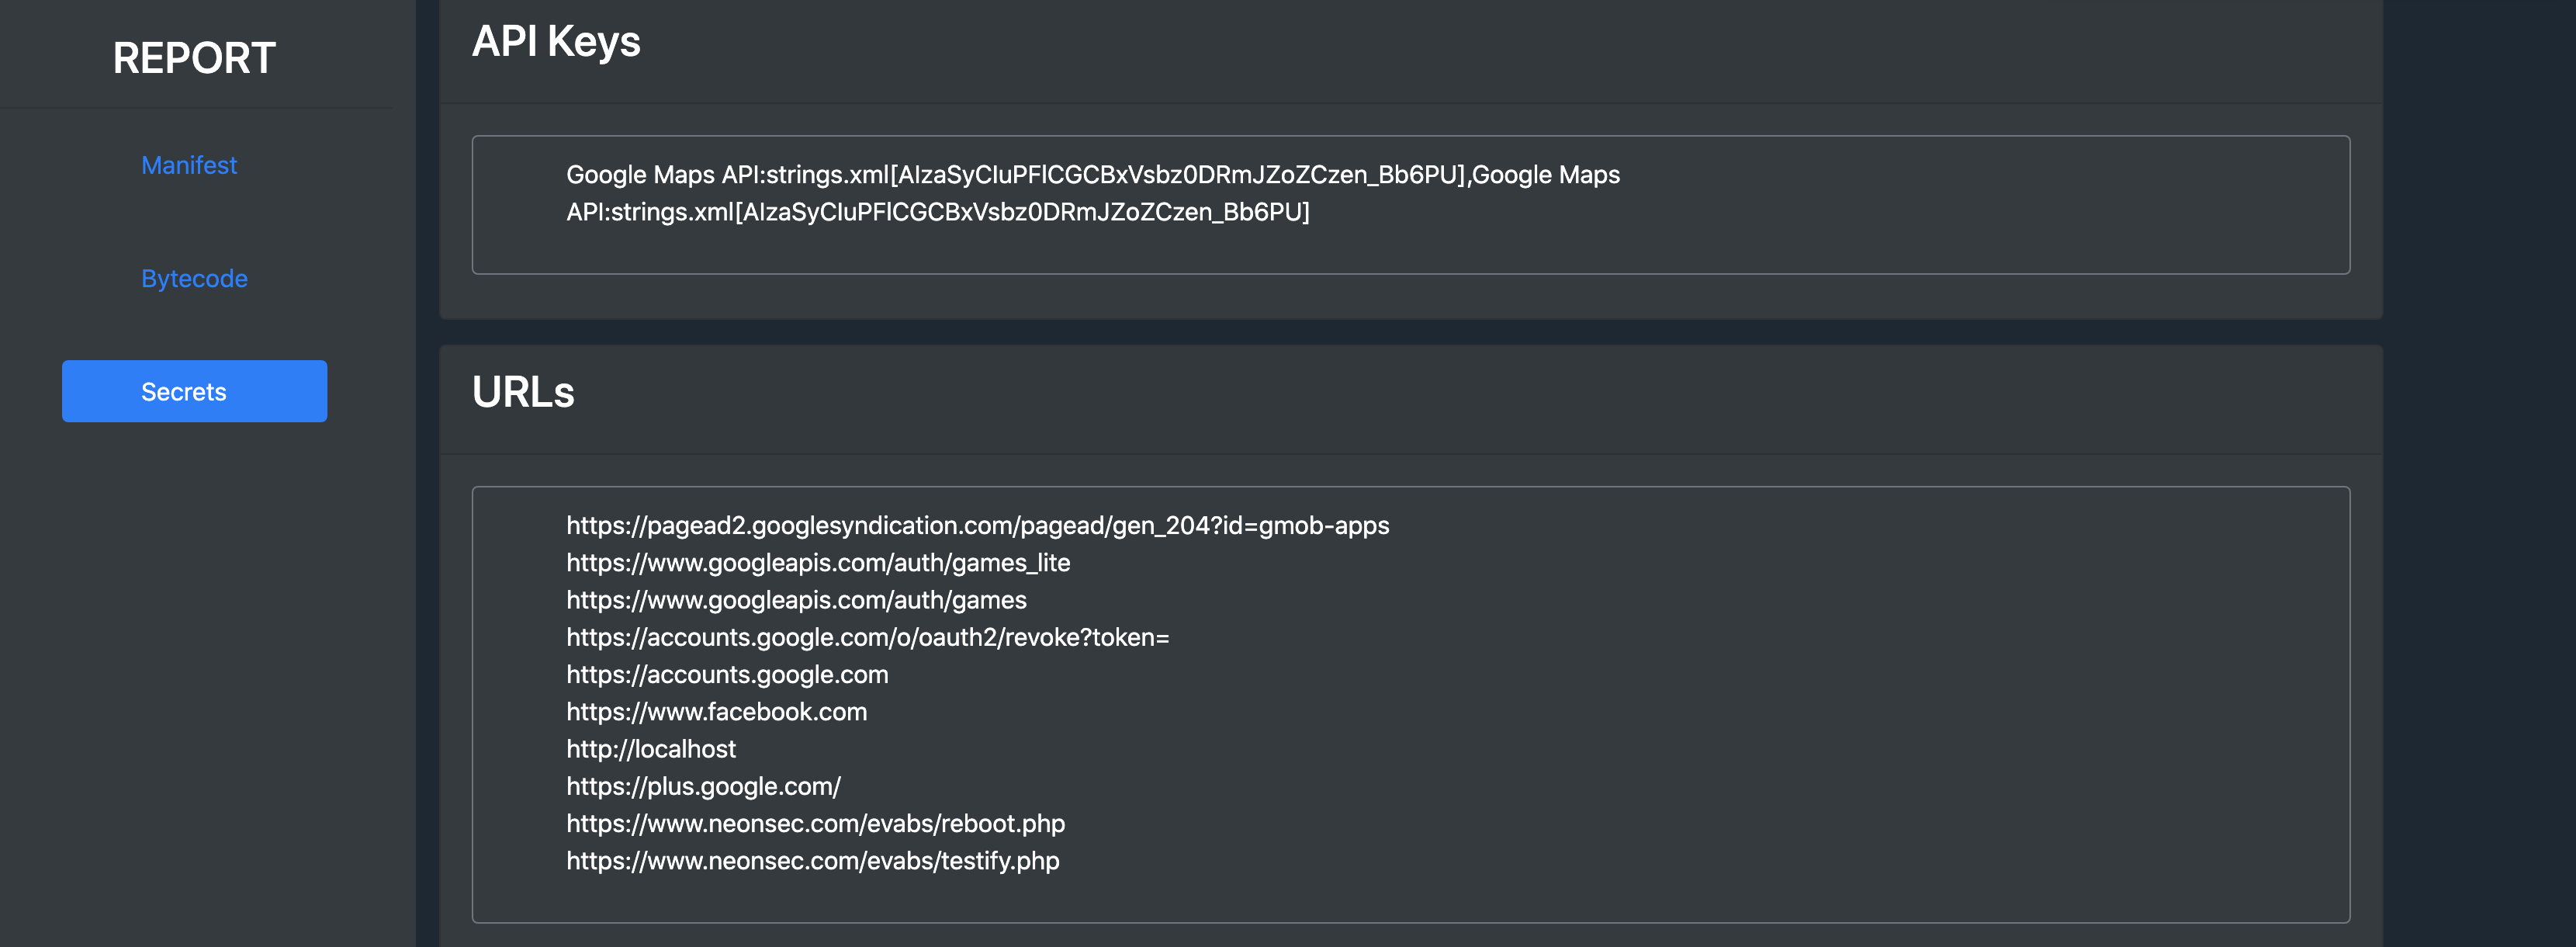
  • Análise de Segredos

    • URLs
    • Tokens de API
    • Strings de bibliotecas nativas

Capturas de Tela:

1

2

3

4

5


Pré-requisitos:

  • Linux ou MAC
  • Python3
  • Java JDK

Configuração Rápida

  1. Baixe o zip ou clone o pacote e extraia a ferramenta ( git clone https://github.com/abhi-r3v0/Adhrit.git ).
  2. Execute python3 run.py

O script identifica automaticamente se você está executando o Adhrit pela primeira vez e instalará todas as dependências e bibliotecas necessárias para a ferramenta.

Docker

docker-compose up

Em seguida, visite http://127.0.0.1:4200


Apresentações / Conferências:

  • OWASP Seasides

  • Cysinfo Cyber Security Meetup


Uso:

python3 run.py

Isso iniciará automaticamente a interface web onde o APK pode ser enviado e o relatório será gerado.

Se a UI não iniciar sozinha, navegue para http://localhost:4200/
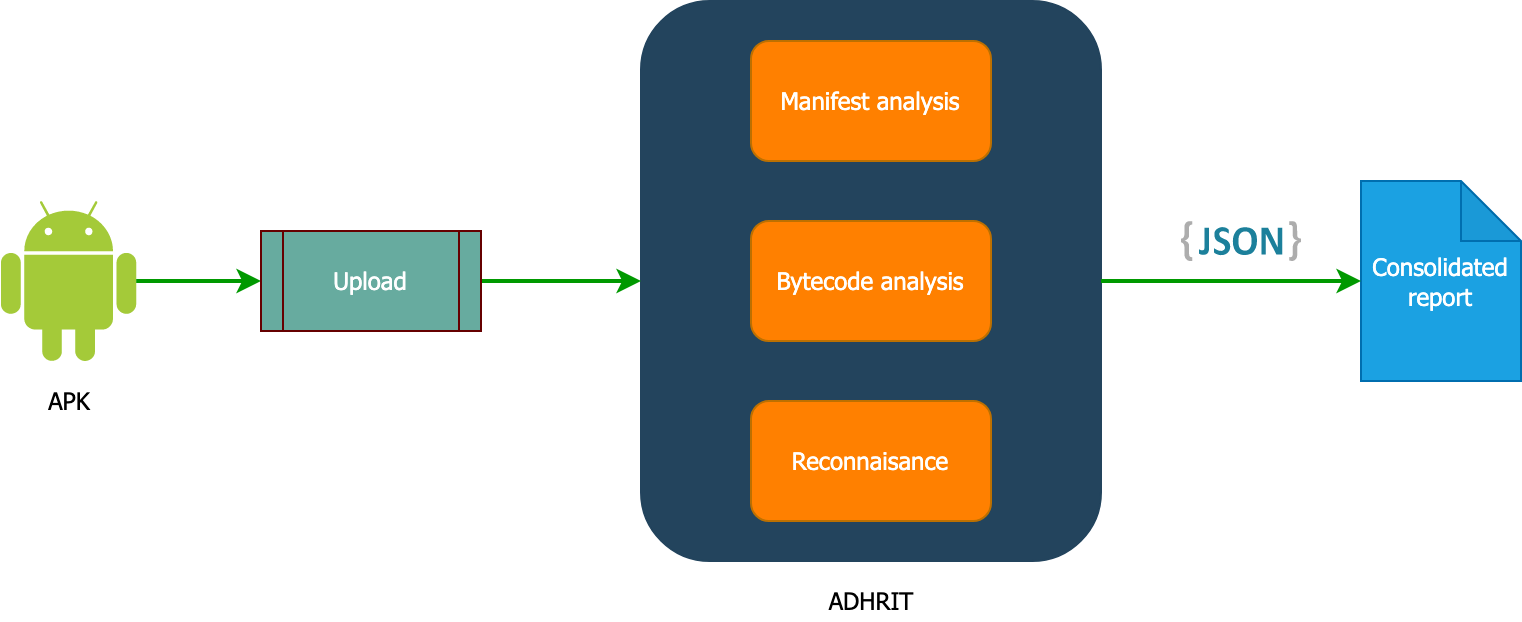

Processo

1


Equipe:

Líder do Projeto:

  • Abhishek J M ([email protected], @HawkSpawn)

Equipe Principal:

  • Rahul Sani ([email protected], @rahulsani99)
  • P S Narayanan ([email protected], @0xP5N_)
  • Akhil Mahendra ([email protected], @Akhil_Mahendra)

Principais Contribuidores:

  • Sooraj Soman ([email protected] Sooraj)
  • Heeraj Nair ([email protected], @heerajnair)

Logotipo:

  • Vaisakh ([email protected], @vaisakhjnr) (novo)
  • Loyd Jayme ([email protected], @loydjayme25)

Ferramentas Incríveis:

  • apktool
  • jd-cli
  • Enjarify
  • Ghera
  • Smalisca

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    806
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    523
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    441
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    270
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    264

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →