Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
rsc-security-auditor — 🛡️ Audite sua stack Next.js e React Server Components em busca de vulnerabilidades críticas (CVE-2025-66478, CVE-2025-55184). Detecta riscos e gera comandos de correção. 100% do lado do cliente. | Kitploit
Ferramentas/GitHubGitHub/abdozkaya/rsc-security-auditor
Análise EstáticaScanners de VulnerabilidadesAnálise de CódigoSegurança WebDevSecOpsAprendizado e Educação
GitHubabdozkaya/rsc-security-auditor

rsc-security-auditor

🛡️ Audite sua stack Next.js e React Server Components em busca de vulnerabilidades críticas (CVE-2025-66478, CVE-2025-55184). Detecta riscos e gera comandos de correção. 100% do lado do cliente.

Ver RepositórioSite
530há 11 mesesAinda não revisado
Compartilhar

🛡️ Auditor de Segurança RSC

License Next.js Privacy

Detecte vulnerabilidades de segurança críticas (CVE-2025-66478, CVE-2025-55184) na sua stack Next.js & React Server Components.

🚨 Urgente: Divulgações recentes (Dez 2025) revelaram vulnerabilidades críticas de DoS e RCE nos React Server Components. Esta ferramenta ajuda a auditar seu package.json instantaneamente.

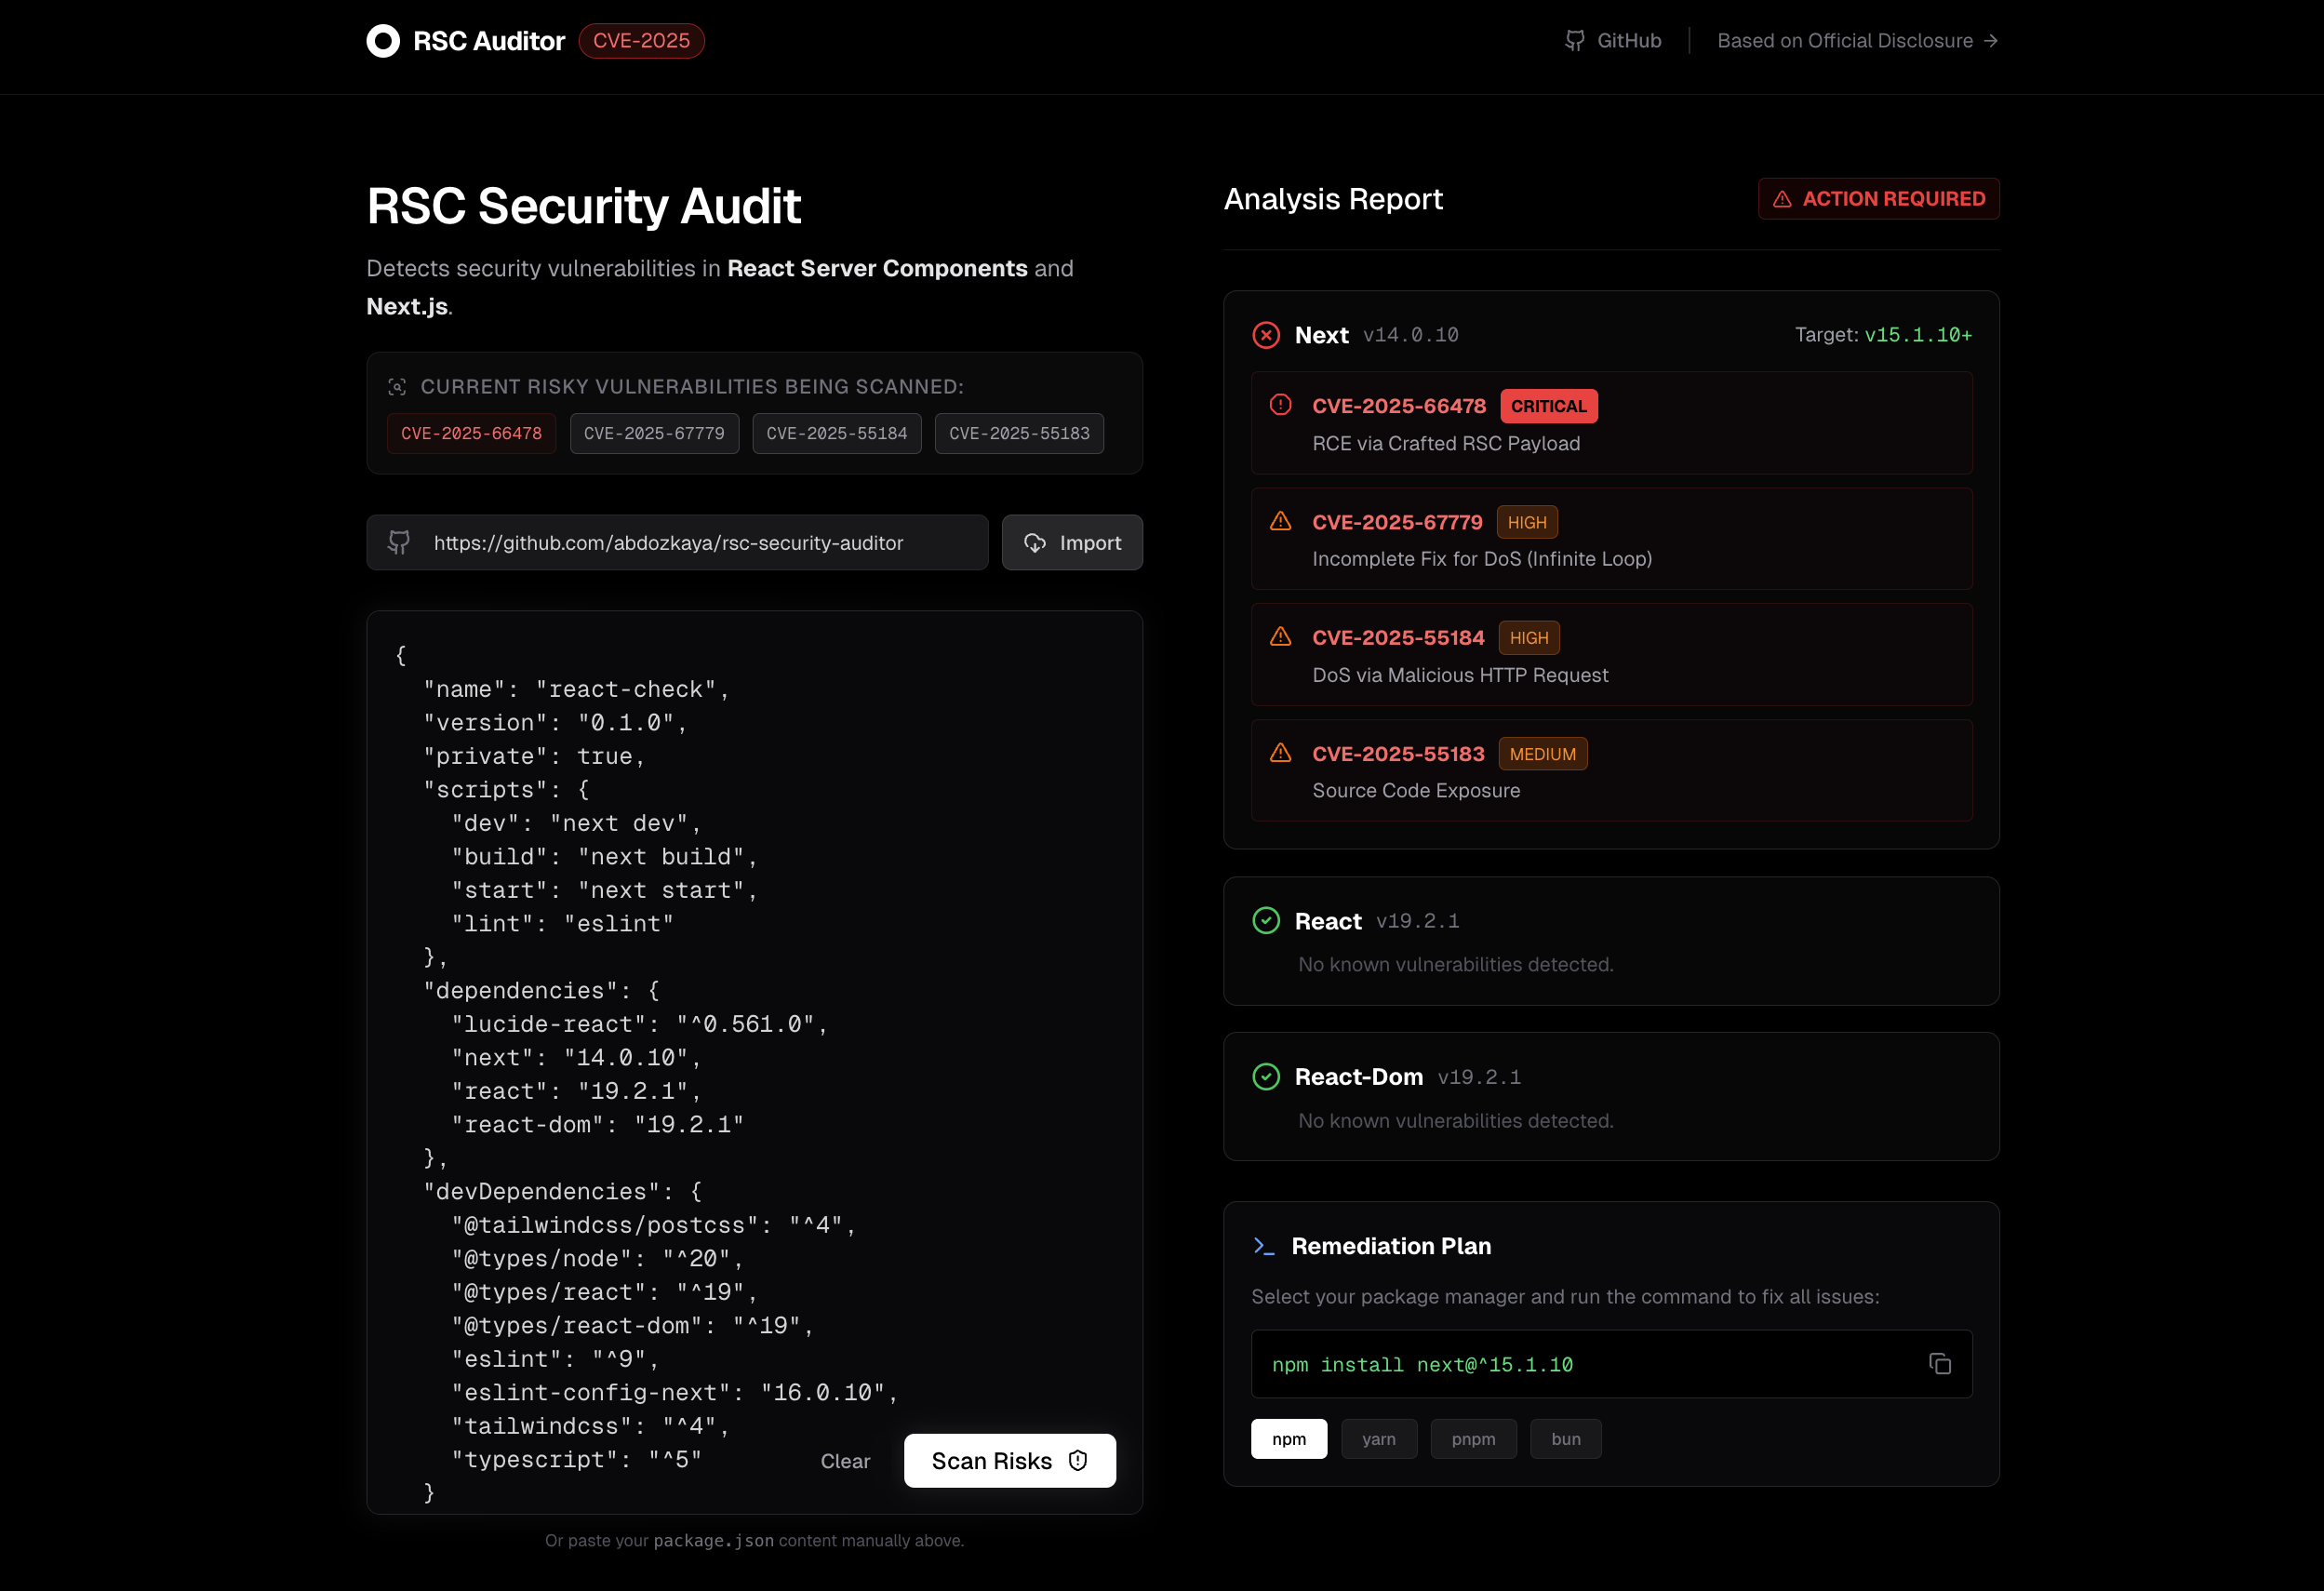
App Screenshot

⚡ Funcionalidades

  • 🔒 Privacidade em Primeiro Lugar: 100% Client-side. Seus dados de package.json nunca saem do seu navegador.
  • 🧠 Análise Inteligente: Detecta faixas de versões vulneráveis específicas para next, react e react-dom.
  • 🩹 Auto-Remoção: Gera comandos de upgrade prontos para uso (npm, pnpm, yarn, bun) para corrigir problemas.
  • ✨ Interface Moderna: Construído com Next.js 15, Tailwind CSS e a fonte Geist da Vercel.
  • 📡 Base de Dados de Vulnerabilidades em Tempo Real: A arquitetura permite atualizações fáceis à medida que novas CVEs são descobertas.

🎯 Vulnerabilidades Detectadas

Esta ferramenta atualmente verifica as seguintes divulgações:

CVE IDSeverityDescription
CVE-2025-66478🔴 CríticoExecução Remota de Código (RCE) via payload RSC malicioso.
CVE-2025-67779🟠 AltoCorreção incompleta para ataques DoS anteriores (Loop Infinito).
CVE-2025-55184🟠 AltoNegação de Serviço (DoS) através de requisições HTTP maliciosas.
CVE-2025-55183🟡 MédioDivulgação de Código Fonte em Ações no Servidor.

🚀 Para Começar

Para executar este projeto localmente:

  1. Clone o repositório

    git clone https://github.com/abdozkaya/rsc-security-auditor.git
    cd rsc-security-auditor
    
  2. Instale as dependências

    npm install
    # or
    pnpm install
    
  3. Execute o servidor de desenvolvimento

    npm run dev
    
  4. Abra http://localhost:3000 com seu navegador.

🛠️ Stack Tecnológica

  • Framework: Next.js 15 (App Router)
  • Estilização: Tailwind CSS
  • Ícones: Lucide React
  • Fonte: Geist Sans & Mono

🤝 Contribuindo

Contribuições são bem-vindas! Se encontrar uma nova vulnerabilidade relacionada à RSC, por favor atualize lib/vulnerability-db.ts e abra um Pull Request.

  1. Faça um Fork do Projeto
  2. Crie seu Branch de Funcionalidade (git checkout -b feature/NovaCVE)
  3. Commit suas Alterações (git commit -m 'Adiciona CVE-202X-XXXX')
  4. Envie para o Branch (git push origin feature/NovaCVE)
  5. Abra um Pull Request

👤 Autor

Abdullah Özkaya

  • X: @ozkayabd
  • GitHub: @abdozkaya

📄 Licença

Este projeto está licenciado sob a Licença MIT - veja o arquivo LICENSE para detalhes.

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    614
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    389
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    334
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    257
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    247

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →