
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Ferramentas/GitHubGitHub/aar0nd0m1n1c/cve-2024-37742
Análise de VulnerabilidadesExploraçãoTestes de PenetraçãoAprendizado e Educação
GitHubaar0nd0m1n1c/cve-2024-37742

CVE-2024-37742

Ver Repositório
818há 2 anosAinda não revisado

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    627
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    413
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer é uma plataforma de código aberto de Gerenciamento de Acesso Privilegiado (PAM) que fornece às equipes de DevOps e TI acesso seguro e sob demanda a endpoints SSH, RDP, Kubernetes, Banco de Dados e RemoteApp através de um navegador web.

    350
  • 5

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    329
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    Mecanismo OSINT com IA para descobrir e mapear mais de 7.700 identidades em redes sociais na web

    283

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →

Sobre

Este repositório contém um PoC para explorar a CVE-2024-37742, uma vulnerabilidade no Safe Exam Browser (SEB) ≤ 3.5.0 no Windows. A vulnerabilidade permite o compartilhamento não autorizado de dados da área de transferência entre o modo quiosque do SEB e o sistema subjacente, comprometendo a integridade das provas.

Compartilhar

CVE-2024-37742: Exploit de Área de Transferência no SEB ≤ 3.5.0 (Windows)

Este repositório contém uma prova de conceito (PoC) para explorar a CVE-2024-37742, uma vulnerabilidade no Safe Exam Browser (SEB) ≤ 3.5.0 no Windows. A vulnerabilidade permite que um atacante compartilhe dados da área de transferência entre o modo quiosque do SEB e o sistema subjacente, comprometendo a integridade do exame. Ao explorar esta falha, um atacante pode contornar os controles do exame e obter uma vantagem injusta durante os exames.

Aviso Legal

Este repositório é apenas para fins educacionais. As informações fornecidas aqui destinam-se a ajudar os desenvolvedores a entender a vulnerabilidade e proteger seus sistemas. Não use este exploit de forma maliciosa ou sem permissão. O uso desta PoC é por sua conta e risco. O autor não se responsabiliza por quaisquer danos ou questões legais que possam surgir do uso destas informações.

Versões Afetadas

SEB ≤ 3.5.0 (Windows)

Como Funciona

  1. Controle de acesso incorreto permite o compartilhamento de dados da área de transferência entre o quiosque do SEB e o sistema subjacente.
  2. O exploit utiliza o módulo Python pyperclip para copiar respostas de um arquivo JSON no diretório 'Answer-Key', contendo perguntas e respostas.
  3. No modo quiosque do SEB:
    O usuário copia a pergunta.
    O módulo Python wmi monitora os estados de carga e descarga do sistema para sinalizar um script Python.
    O script acessa os dados da área de transferência, pesquisa o arquivo JSON pela resposta e a cola na área de transferência.
  4. Finalmente, o usuário cola a resposta da área de transferência no campo de resposta.

Assista ao vídeo

Impacto

Esta vulnerabilidade permite que usuários autorizados comprometam a integridade de exames realizados com o Safe Exam Browser (SEB). Ao explorar o controle de acesso incorreto, os usuários podem compartilhar dados da área de transferência entre o modo quiosque do SEB e o sistema subjacente. Isso permite que eles copiem perguntas do exame, recuperem respostas de uma fonte externa e as colem de volta no exame, comprometendo a segurança e a imparcialidade do processo de avaliação.
Mitigação/Resolução

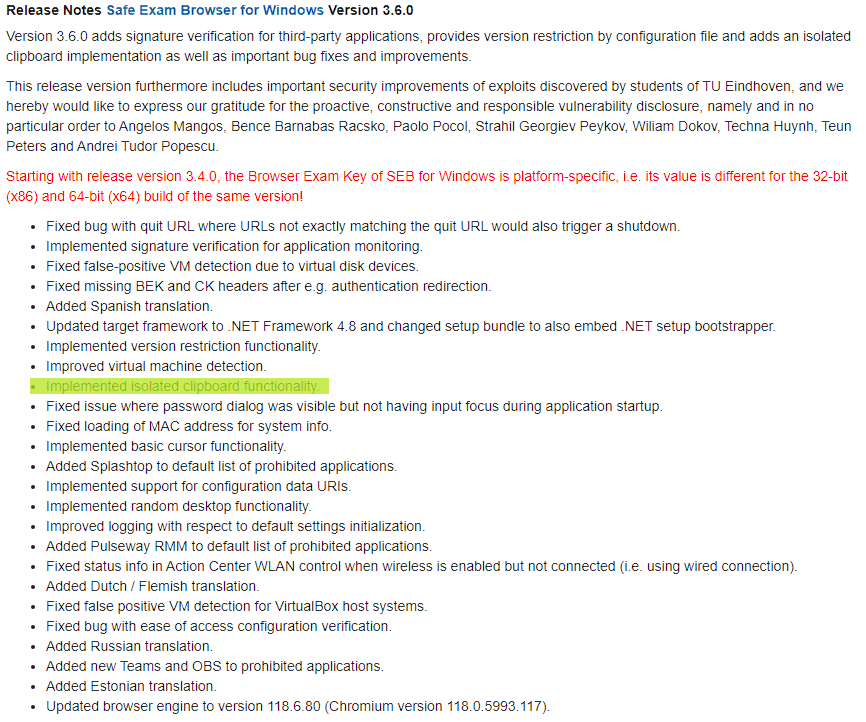
1. Atualize para o Safe Exam Browser (SEB) ≥ 3.6.0 para Windows, na nova versão o SEB implementou uma área de transferência isolada

3 6 0 notes \

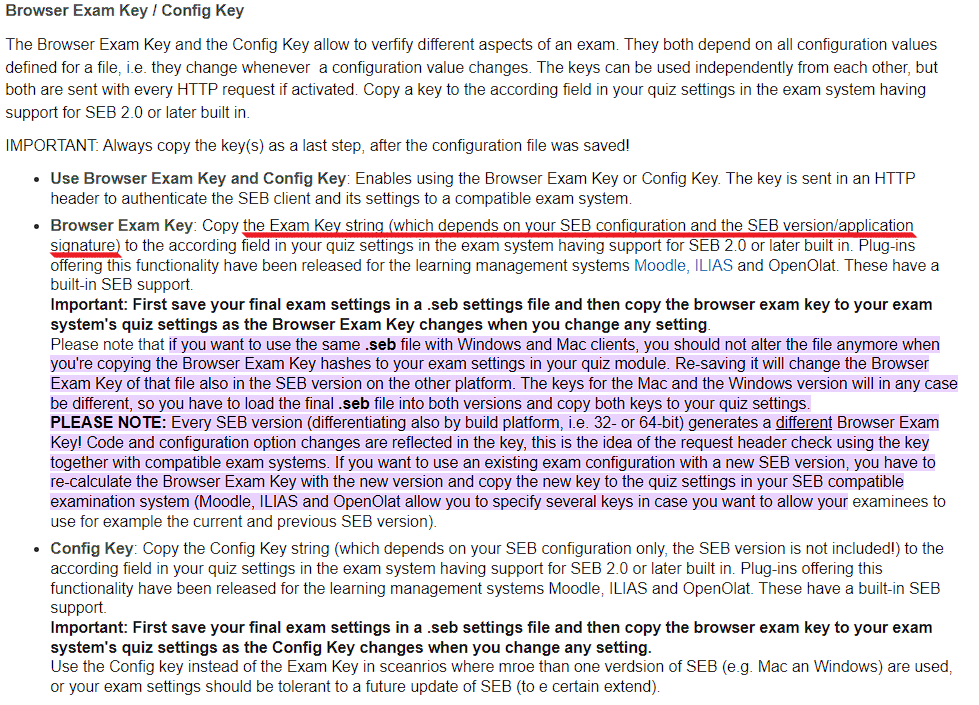
2. Configure a Chave do Navegador e do Exame para usar o SEB 3.6.0

Browser Exam Key

Referências

[https://safeexambrowser.org/windows/win_usermanual_en.html]
[https://safeexambrowser.org/windows/win_release_notes_en.html]

Licença

Este código está disponível sob a Licença MIT. Consulte o arquivo LICENSE para obter detalhes.

Baixar ferramenta