
 7thsamurai/steganography
Ferramente simples de esteganografia de imagens em C++ para criptografar e ocultar arquivos dentro de imagens usando codificação de bit menos significativo.

Ferramenta simples de Criptografia e Esteganografia em C++ que utiliza Criptografia Protegida por Senha para proteger o conteúdo de um arquivo e, em seguida, o incorpora dentro dos dados de pixel de uma imagem usando codificação de Bit Menos Significativo. Para sistemas Linux, MacOS e Windows.
$ ./steganography encode -i data/orig.png -e data/jekyll_and_hyde.zip -o output.png
Password: 1234
* Image size: 640x426 pixels
* Encoding level: Low (Default)
* Max embed size: 132.38 KiB
* Embed size: 61.77 KiB
* Encrypted embed size: 61.78 KiB
* Generated CRC32 checksum
* Generated encryption key with PBKDF2-HMAC-SHA-256 (20000 rounds)
* Encrypted embed with AES-256-CBC
* Embedded jekyll_and_hyde.zip into image
* Successfully wrote to output.png
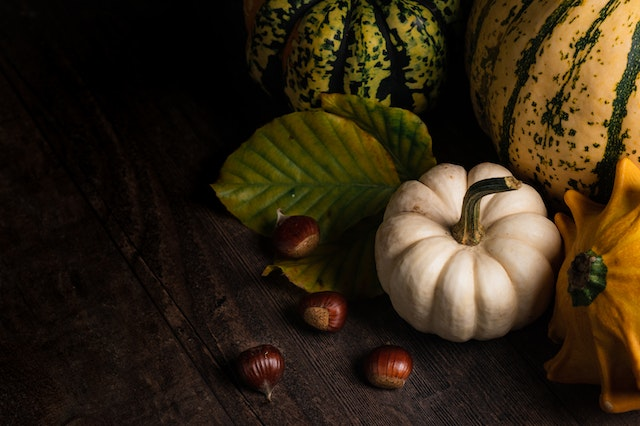
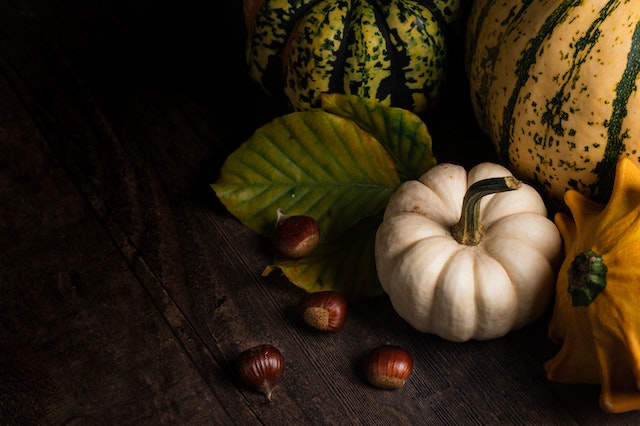
Imagem com ZIP incorporado contendo todo o conteúdo do livro "Dr Jekyll and Mr Hyde":
$ ./steganography decode -i output.png -o "out - jekyll_and_hyde.zip"
Password: 1234
* Image size: 640x426 pixels
* Generated decryption key with PBKDF2-HMAC-SHA-256 (20000 rounds)
* Successfully decrypted header
* File signatures match
* Detected embed jekyll_and_hyde.zip
* Encoding level: Low (Default)
* Encrypted embed size: 61.78 KiB
* Successfully decrypted the embed
* Decrypted embed size: 61.77 KiB
* CRC32 checksum matches
* Successfully wrote to out - jekyll_and_hyde.zip
$ mkdir build
$ cd build
$ cmake -DCMAKE_BUILD_TYPE=Release ..
$ make -j 4
Usage: steganography [-h] {decode,encode}

Optional arguments:
  -h, --help   	shows help message and exits
  -v, --version	prints version information and exits

Subcommands:
  decode        Decodes and extracts an embed-file from an image
  encode        Encodes an embed-file into an image
Usage: encode [-h] --input VAR --output VAR --embed VAR [--passwd VAR]

Encodes an embed-file into an image

Optional arguments:
  -h, --help   	shows help message and exits
  -v, --version	prints version information and exits
  -i, --input  	specify the input image. [required]
  -o, --output 	specify the output image. [required]
  -e, --embed  	specify the file to embed. [required]
  -p, --passwd 	specify the encryption password.
Usage: decode [-h] --input VAR [--output VAR] [--passwd VAR]

Decodes and extracts an embed-file from an image

Optional arguments:
  -h, --help   	shows help message and exits
  -v, --version	prints version information and exits
  -i, --input  	specify the input image. [required]
  -o, --output 	specify the output file. [default: ""]
  -p, --passwd 	specify the encryption password.
O programa opera gerando primeiro aleatoriamente um Salt de Senha de 128 bits e um Vetor de Inicialização AES de 128 bits por meio da leitura de dados binários de /dev/urandom. Em seguida, ele usa esse Salt de Senha como parâmetro na geração de uma chave de criptografia, aplicando PBKDF2-HMAC-SHA-256 sobre uma string fornecida pelo usuário. Um hash CRC32 do arquivo a ser embutido é então calculado e armazenado no cabeçalho para atuar como checksum da validade dos dados. Depois, ele preenche os dados binários do arquivo a ser embutido usando o algoritmo PKCS #7, seguido da criptografia efetiva tanto do cabeçalho quanto dos dados preenchidos, com AES-256 em Modo CBC, usando o Vetor de Inicialização gerado anteriormente. Agora os dados são efetivamente codificados dentro da imagem, primeiro escolhendo um deslocamento aleatório e depois percorrendo cada bit dos dados e armazenando-o dentro dos dados de pixel reais da imagem, o que é realizado definindo o Bit Menos Significativo de cada byte de canal de cada pixel.
O processo de decodificação funciona exatamente da mesma forma que o processo de codificação descrito acima, apenas em ordem inversa. A única diferença é que, na decodificação, após o programa tentar extrair e descriptografar os dados, ele compara algumas das informações na seção do cabeçalho na tentativa de validar o processo de extração. Os campos do cabeçalho comparados são: A assinatura de arquivo de 4 bytes personalizada deste programa, e o hash CRC32 dos dados descriptografados. Se qualquer um desses campos não corresponder aos seus valores corretos, o processo de descriptografia falhará. Isso só deve acontecer se o arquivo que você estava tentando descriptografar não contiver de fato um embed, se a senha inserida estiver errada, ou se o arquivo de imagem tiver sido de alguma forma corrompido.
Embora a detecção de dados embutidos em uma imagem seja uma tarefa trivial, teoricamente não há como saber que foi este programa que o fez, e teoricamente não deveria haver nenhuma forma conhecida de descriptografar os dados sem conhecer a senha, isto é, sem gastar milhões de anos no processo de fazê-lo.
Não use este programa para criptografar e ocultar dados importantes que você deseja manter longe de olhares curiosos. Este é apenas um programa simples de prova de conceito que fiz por diversão. Não sou criptógrafo. Sou apenas um entusiasta, use por sua conta e risco.
Este software está licenciado sob a MIT. Copyright © 2022 Zach Collins






