Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
NucleiFuzzer — Scanner automatizado de vulnerabilidades web que combina ferramentas de descoberta de URL (ParamSpider, waybackurls, gauplus, hakrawler, katana) com templates de fuzzing do Nuclei para detectar XSS, SQLi, SSRF e Open Redirects. | Kitploit
Ferramentas/GitHubGitHub/0xkayala/nucleifuzzer
ReconhecimentoScanners de VulnerabilidadesColeta de InformaçõesSegurança WebFuzzingTestes de Penetração
GitHub0xkayala/nucleifuzzer

NucleiFuzzer

Scanner automatizado de vulnerabilidades web que combina ferramentas de descoberta de URL (ParamSpider, waybackurls, gauplus, hakrawler, katana) com templates de fuzzing do Nuclei para detectar XSS, SQLi, SSRF e Open Redirects.

Ver Repositório
1.9k25958há 6 diasRevisado pelo Kitploit
Compartilhar
Site

NucleiFuzzer = Nuclei + Paramspider + waybackurls + gauplus + hakrawler + katana + Modelos de Fuzzing

Visão Geral

NucleiFuzzer é uma ferramenta de automação avançada projetada para simplificar e otimizar os testes de segurança de aplicações web, integrando um conjunto de ferramentas poderosas de descoberta de URLs e varredura de vulnerabilidades. Ela combina ParamSpider, Waybackurls, Katana, Gauplus e Hakrawler para coletar e enumerar de forma abrangente potenciais pontos de entrada para aplicações web. Aproveitando o poder do Nuclei, ela varre esses endpoints usando fuzzing-templates para descobrir efetivamente uma ampla variedade de vulnerabilidades.

O NucleiFuzzer aprimorado foi construído para velocidade e precisão, utilizando validação avançada de URLs, deduplicação com uro e filtragem HTTP precisa usando httpx. Esta ferramenta oferece a profissionais de segurança, caçadores de bug bounty e desenvolvedores web um fluxo de trabalho contínuo para detectar e tratar riscos de segurança, garantindo uma proteção robusta das aplicações web.

Principais Recursos:

  1. Descoberta Abrangente de URLs: Integra múltiplas ferramentas (ParamSpider, Waybackurls, Katana, Gauplus e Hakrawler) para garantir cobertura exaustiva de URLs e parâmetros.
  2. Varredura Aprimorada de Vulnerabilidades: Usa Nuclei com fuzzing-templates para identificar problemas críticos de segurança com precisão.
  3. Filtragem e Validação Avançadas: Remove duplicatas e resultados irrelevantes usando uro e httpx para uma varredura mais limpa e focada.
  4. Limitação de Taxa para Eficiência: Permite taxas de requisição personalizáveis para desempenho ideal durante as varreduras.
  5. Personalizável e Amigável: Opções fáceis de configurar para domínios, arquivos e diretórios de saída, atendendo tanto a varreduras individuais quanto em lote.

Aproveite o NucleiFuzzer para proteger suas aplicações web contra vulnerabilidades e ataques com uma solução de teste de segurança aprimorada, eficiente e confiável!

Nota: Nuclei + Paramspider + waybackurls + gauplus + hakrawler + katana + Fuzzing Templates = NucleiFuzzer

Importante: Certifique-se de que as ferramentas Nuclei, Paramspider, waybackurls, gauplus, hakrawler, katana, httpx e uro estejam instaladas na sua máquina e executando corretamente para usar o NucleiFuzzer sem problemas.

✨ Novos Recursos (Atualizado)

  • 🔍 Reconhecimento + Rastreamento Automatizados
  • ⚡ Varredura de Vulnerabilidades com Nuclei
  • 📊 Relatórios em JSON + HTML
  • 🧠 Análise de Vulnerabilidades com IA (NOVO)
  • 📁 Saída Limpa e Agrupamento por Severidade

Ferramentas incluídas:

  • Darkmoon - Plataforma de testes de penetração autônoma com IA de código aberto (GPL-3.0) cobrindo web, API, Active Directory e Kubernetes, com prova de exploração.
  • Nuclei git clone https://github.com/projectdiscovery/nuclei.git
  • ParamSpider git clone https://github.com/0xKayala/ParamSpider.git
  • waybackurls git clone https://github.com/tomnomnom/waybackurls.git
  • gauplus git clone https://github.com/bp0lr/gauplus.git
  • hakrawler git clone https://github.com/hakluke/hakrawler.git
  • katana git clone https://github.com/projectdiscovery/katana.git
  • httpx git clone https://github.com/projectdiscovery/httpx.git
  • uro https://github.com/s0md3v/uro.git

Templates:

Fuzzing Templates git clone https://github.com/projectdiscovery/nuclei-templates.git

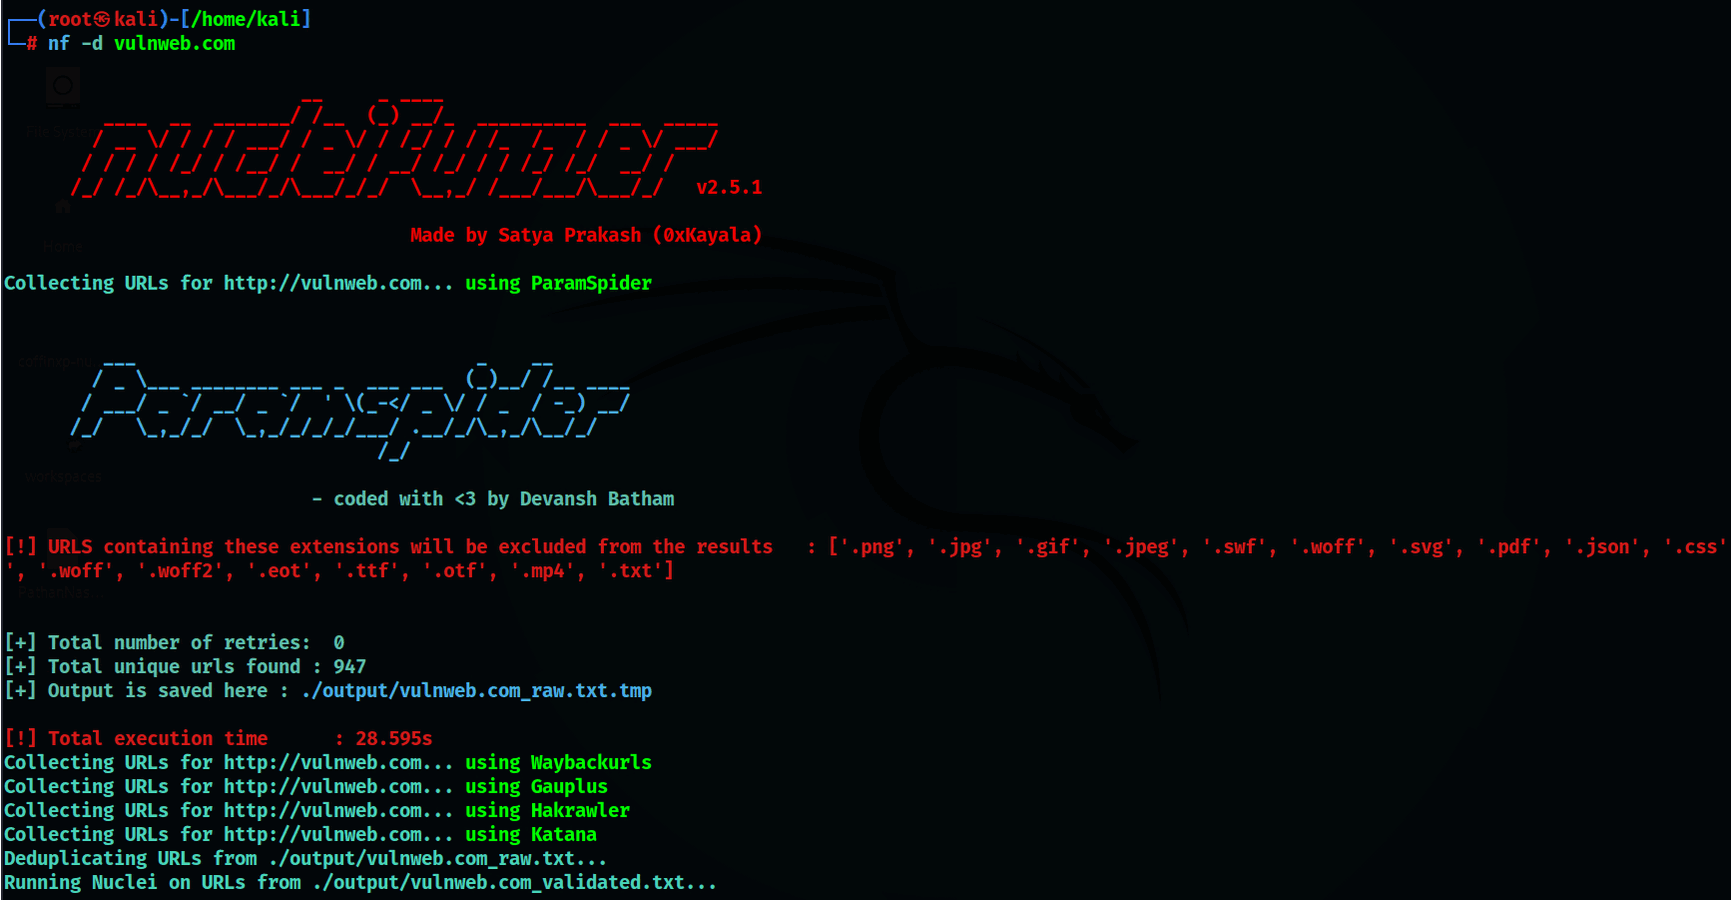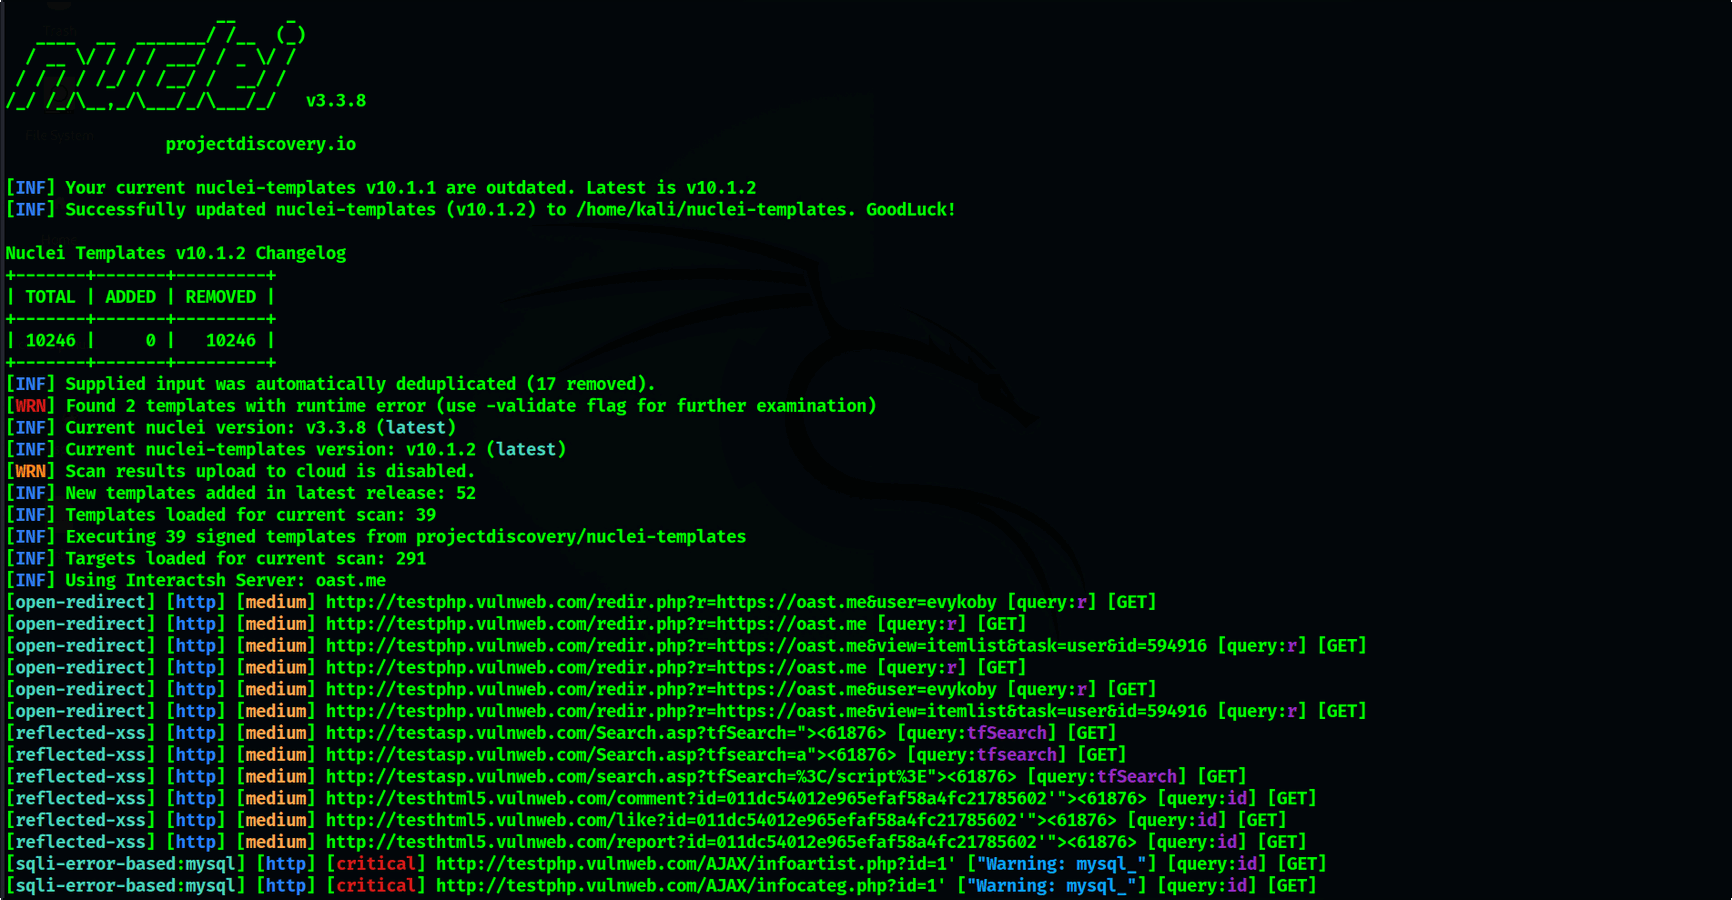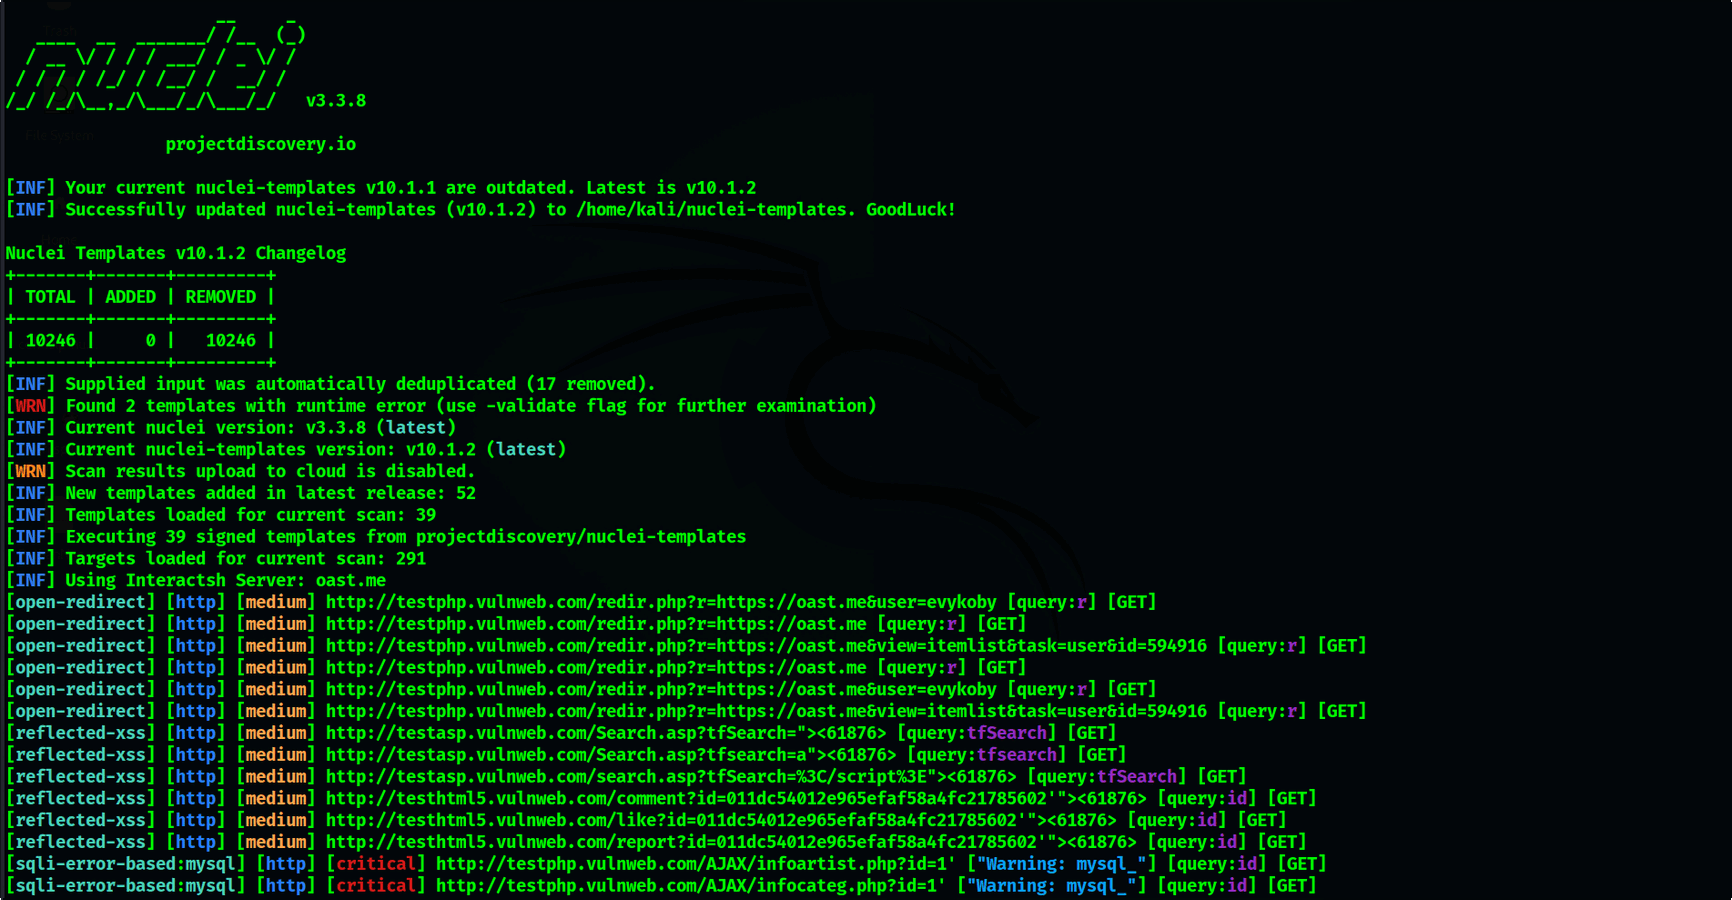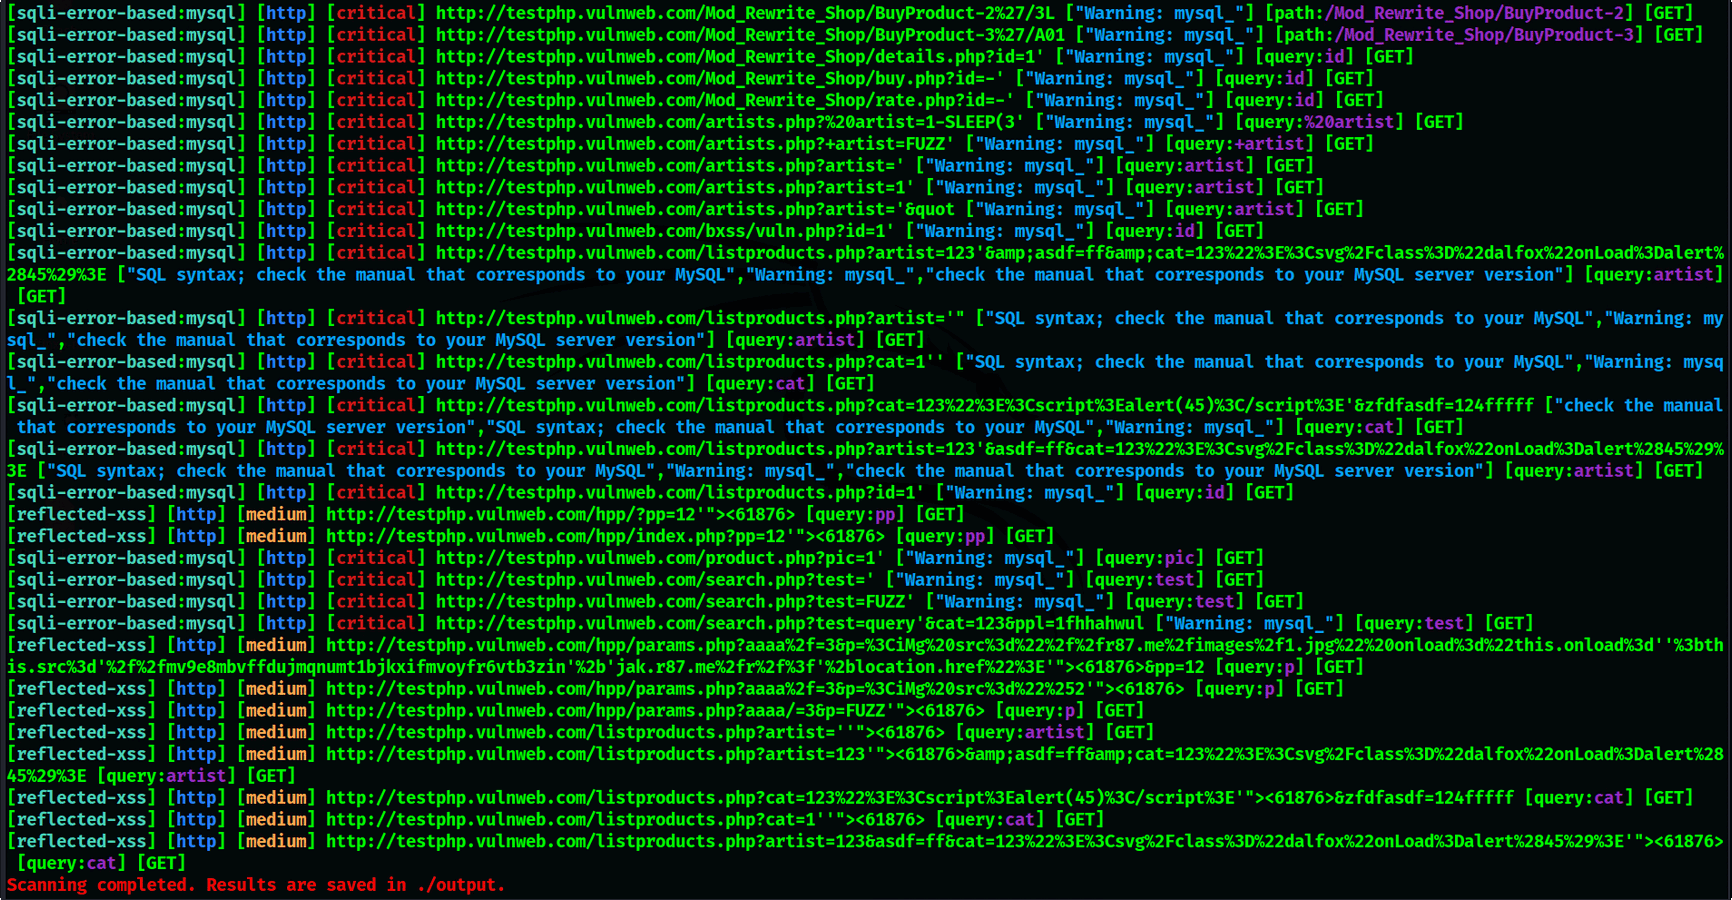
Captura de tela

image

Saída

image

Uso

nf -h

Isto exibirá a ajuda para a ferramenta. Aqui estão as opções suportadas.

NucleiFuzzer: A Powerful Automation Tool for Web Vulnerability Scanning

Usage: /usr/bin/nf [options]

Options:
  -h, --help              Display help information
  -d, --domain <domain>   Single domain to scan for vulnerabilities
  -f, --file <filename>   File containing multiple domains/URLs to scan
  -o, --output <folder>   Specify output folder for scan results (default: ./output)

Instalação:

Para instalar o NucleiFuzzer, siga estes passos:

git clone https://github.com/0xKayala/NucleiFuzzer.git && cd NucleiFuzzer && sudo chmod +x install.sh && ./install.sh && (command -v nf &> /dev/null && nf -h || echo "Installation failed: Command 'nf' not found. Please check for errors during installation.") && cd .. || echo "Failed to clone or navigate to NucleiFuzzer repository. Please check your setup."

Exemplos:

Aqui estão alguns exemplos de como usar o NucleiFuzzer:

  • Execute o NucleiFuzzer em um único domínio:

    nf -d example.com
    
  • Execute o NucleiFuzzer em vários domínios a partir de um arquivo:

    nf -f file.txt
    

Demonstração Prática:

Para uma Demonstração Prática da ferramenta NucleiFuzzer, veja o vídeo abaixo 👇

Histórico de Estrelas

Star History Chart

Contribuindo

Contribuições são bem-vindas! Se você gostaria de contribuir com o NucleiFuzzer, siga estes passos:

  1. Faça um fork do repositório.
  2. Crie um novo branch.
  3. Faça suas alterações e faça o commit delas.
  4. Envie um pull request.

Feito por Satya Prakash | 0xKayala \

Um Pesquisador de Segurança e Caçador de Bugs \

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    405
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    261
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    259

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →