Awesome WAF 
Tudo sobre firewalls de aplicações web (WAFs) do ponto de vista da segurança. 🔥
Prefácio: Originalmente esta era minha própria coleção sobre WAFs. Estou a tornando open-source na esperança de que seja útil para pentesters e pesquisadores por aí. Como diz o ditado, "a comunidade apenas aprende uns com os outros."
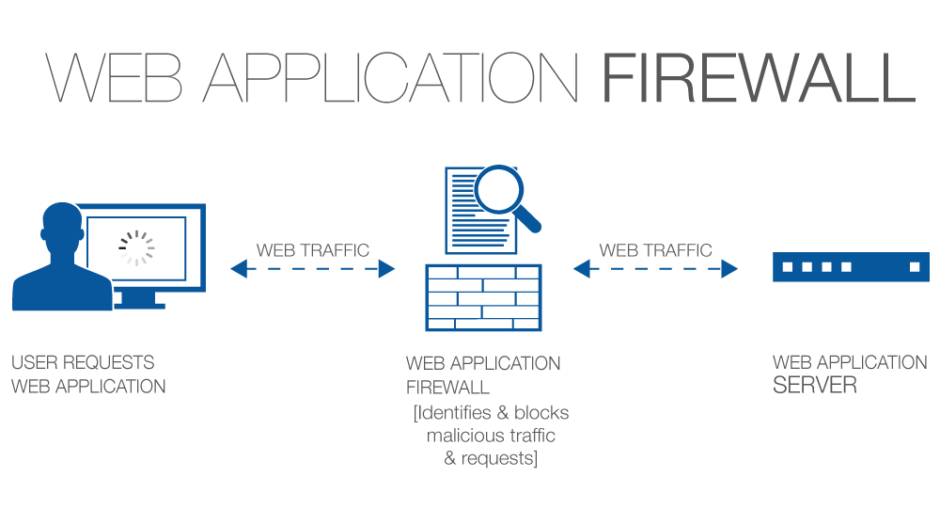
Uma Definição Concisa: Um firewall é um ponto de aplicação de política de segurança posicionado entre uma aplicação web e o endpoint do cliente. Esta funcionalidade pode ser implementada em software ou hardware, executando em um dispositivo appliance, ou em um servidor típico executando um sistema operacional comum. Pode ser um dispositivo independente ou integrado a outros componentes de rede. (Fonte: PCI DSS IS 6.6)
Um firewall de aplicação web fica entre um usuário e uma webapp e tem a tarefa de impedir que qualquer atividade maliciosa atinja a webapp. Um WAF filtra a parte maliciosa da requisição ou simplesmente a bloqueia.
Sinta-se à vontade para contribuir.
Conteúdo:
Introdução:
Como os WAFs Funcionam:
- Usando um conjunto de regras para distinguir entre requisições normais e maliciosas.
- Às vezes usam um modo de aprendizado para adicionar regras automaticamente através do aprendizado do comportamento do usuário.
Modos de Operação:
- Modelo Negativo (baseado em Lista Negra) - Um modelo de lista negra usa assinaturas pré-definidas para bloquear requisições claramente maliciosas. As assinaturas de WAFs que operam em modo negativo são especificamente criadas para prevenir ataques que exploram certas vulnerabilidades de aplicações web. Firewalls de aplicação web com modelo de lista negra são uma ótima escolha para aplicações web expostas à internet pública e são altamente eficazes contra vulnerabilidades principais. Ex.: Regra para bloquear todas as entradas
<script>*</script> previne ataques básicos de cross-site scripting.
- Modelo Positivo (baseado em Lista Branca) - Um modelo de lista branca permite apenas tráfego web de acordo com critérios especificamente configurados. Por exemplo, pode ser configurado para permitir apenas requisições HTTP GET de determinados endereços IP. Este modelo pode ser muito eficaz para bloquear potenciais ataques em larga escala, mas também bloqueará muito tráfego legítimo. Firewalls com modelo de lista branca são provavelmente melhores para aplicações web em uma rede interna que são projetadas para serem usadas apenas por um grupo limitado de pessoas, como funcionários.
- Modelo Misto/Híbrido (modelo inclusivo) - Um modelo de segurança híbrido combina tanto lista branca quanto lista negra. Dependendo de todos os tipos de especificidades de configuração, firewalls híbridos podem ser a melhor escolha tanto para aplicações web em redes internas quanto para aplicações web na internet pública. Um bom cenário pode ser quando a aplicação web está voltada para a internet pública (usar listas negras) enquanto o painel de administração precisa ser exposto apenas a um subconjunto de usuários (usar listas brancas).
Metodologia de Teste:
Onde Procurar:
- Sempre fique atento a portas comuns que expõem um WAF, nomeadamente as portas
80, 443, 8000, 8080 e 8888. No entanto, é importante notar que um WAF pode ser facilmente implantado em qualquer porta que execute um serviço HTTP. É bom enumerar primeiro as portas do serviço HTTP e depois procurar por WAFs.
- Alguns WAFs definem seus próprios cookies nas requisições (ex.: Citrix Netscaler, Yunsuo WAF).
- Alguns se associam a cabeçalhos separados (ex.: Anquanbao WAF, Amazon AWS WAF).
- Alguns frequentemente alteram cabeçalhos e misturam caracteres para confundir o atacante (ex.: Netscaler, Big-IP).
- Alguns se expõem no cabeçalho
Server (ex.: Approach, WTS WAF).
- Alguns WAFs se expõem no conteúdo da resposta (ex.: DotDefender, Armor, Sitelock).
- Outros WAFs respondem com códigos de resposta incomuns em requisições maliciosas (ex.: WebKnight, 360 WAF).
Técnicas de Detecção:
Para identificar WAFs, precisamos (ficticiamente) provocá-lo.
- Faça uma requisição GET normal de um navegador, intercepte e registre os cabeçalhos de resposta (especificamente cookies).
- Faça uma requisição da linha de comando (ex.: cURL) e teste o conteúdo e cabeçalhos da resposta (sem user-agent incluído).
- Faça requisições GET para portas abertas aleatórias e capture banners que possam expor a identidade do WAF.
- Em páginas de login, injete payloads comuns (facilmente detectáveis) como
\" or 1 = 1 --.
- Injete payloads barulhentos como
<script>alert()</script> em barras de pesquisa, formulários de contato e outros campos de entrada.
- Anexe um
../../../etc/passwd fictício a um parâmetro aleatório no final da URL.
- Anexe algumas palavras-chave chamativas como
' OR SLEEP(5) OR ' no final das URLs a qualquer parâmetro aleatório.
- Faça requisições GET com protocolos desatualizados como
HTTP/0.9 (HTTP/0.9 não suporta consultas do tipo POST).
- Muitas vezes, o WAF varia o cabeçalho
Server dependendo de diferentes tipos de interações.
- Técnica de Ação Drop - Envie um pacote FIN/RST bruto e artesanal para o servidor e identifique a resposta.
Dica: Este método pode ser facilmente alcançado com ferramentas como HPing3 ou Scapy.
- Ataques de Canal Lateral - Examine o comportamento de temporização da requisição e conteúdo da resposta.
Dica: Mais detalhes podem ser encontrados em um post de blog aqui.

 0xinfection/awesome-waf

