

Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2026-33017 — CVE-2026-33017 | Kitploit
Ferramentas/GitHubGitHub/0xblackash/cve-2026-33017
Análise de VulnerabilidadesExploraçãoExploração de Aplicações WebPapers e PesquisaAprendizado e Educação
GitHub0xblackash/cve-2026-33017

CVE-2026-33017

CVE-2026-33017

Ver Repositório
30há 1 mêsAinda não revisado
Compartilhar

🚨 CVE-2026-33017 - Execução Remota de Código Crítica não Autenticada no Langflow

langflow Severity Affected Type

Langflow versões ≤ 1.8.2 contêm uma grave vulnerabilidade de segurança que permite que atacantes não autenticados obtenham Execução Remota de Código (RCE) no servidor.


📊 Detalhes da Vulnerabilidade

AtributoDetalhes
ID CVECVE-2026-33017
GravidadeCrítica (CVSS 9.8)
Versões AfetadasLangflow ≤ 1.8.2
Versão CorrigidaLangflow 1.9.0 e superiores
Tipo de VulnerabilidadeInjeção de Código não Autenticada (exec())
Vetor de Ataque/api/v1/build_public_tmp/{flow_id}/flow
AutenticaçãoNenhuma Necessária

🧨 Causa Raiz

O endpoint /api/v1/build_public_tmp/{flow_id}/flow foi projetado para fluxos públicos. No entanto, quando dados de fluxo controlados pelo atacante são passados, a aplicação executa código Python arbitrário usando exec() sem qualquer sandbox ou validação.

Isso permite que qualquer atacante não autenticado na internet obtenha controle total sobre o servidor.

⚠️ Impacto

  • Comprometimento total do servidor
  • Execução arbitrária de comandos
  • Roubo/vazamento de dados
  • Implantação de malware (mineradores de criptomoedas, ransomware, backdoors)
  • Ataques à cadeia de suprimentos (já que o Langflow é amplamente usado para agentes de IA)

🛡️ Mitigação

  • Atualize imediatamente para Langflow 1.9.0 ou superior
  • Se a atualização não for possível:
    • Não exponha o Langflow diretamente à internet
    • Desative fluxos públicos
    • Use forte segmentação de rede e proxy reverso com autenticação

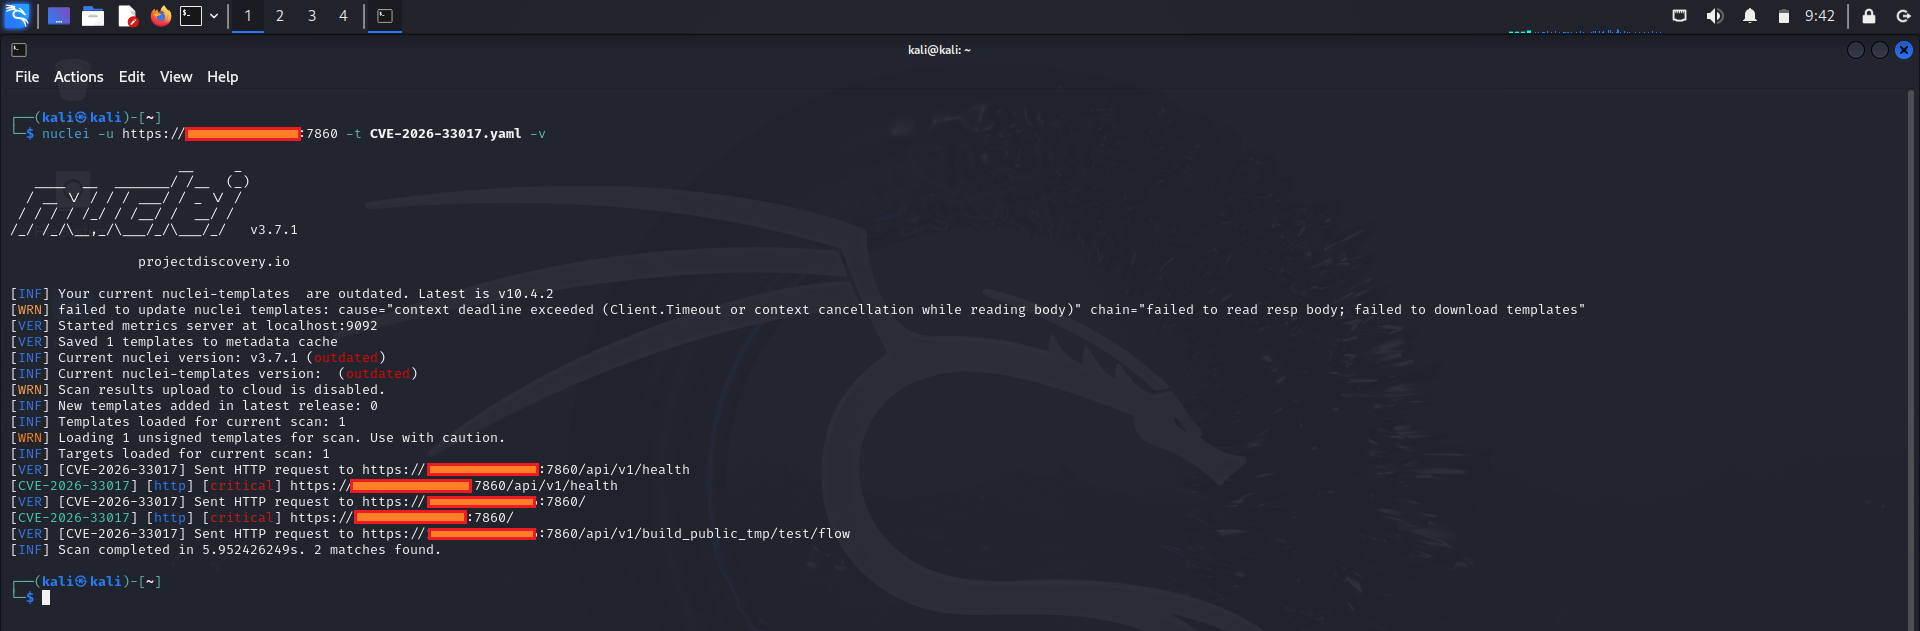
Demonstração

CVE-2026-33017

📚 Referências

  • Aviso de Segurança do Langflow
  • Detalhe do NVD
  • Vulnerabilidades Conhecidas Exploradas do CISA (KEV)

⚠️ Aviso Legal

Este repositório é fornecido apenas para fins educacionais e de pesquisa em segurança.
As informações e ferramentas aqui contidas destinam-se a ajudar administradores de sistemas e pesquisadores de segurança a entender a vulnerabilidade e proteger seus sistemas.

A exploração não autorizada de sistemas que você não possui é ilegal e antiética.


Feito para Conscientização em Segurança e Pesquisa Responsável

⭐ Se este repositório ajudou você, por favor considere dar uma estrela!

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    516
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    355
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    315
  • 5

    estorides

    grisuno/estorides

    Agrega mais de 99 fontes OSINT gratuitas em paralelo, resolve entidades em um grafo de conhecimento e exporta STIX 2.1, MISP ou GraphML com análise assistida por LLM.

    303
  • 6

    opencti

    opencti-platform/opencti

    Plataforma Aberta de Inteligência de Ameaças Cibernéticas

    285

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →





