
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Ferramentas/GitHubGitHub/0xblackash/cve-2026-20079
Análise de VulnerabilidadesExploraçãoExploração de Aplicações WebTestes de PenetraçãoAutenticaçãoRed Teaming
GitHub0xblackash/cve-2026-20079

CVE-2026-20079

CVE-2026-20079

Ver Repositório
231há 7 mesesAinda não revisado
Compartilhar

🚨 CVE-2026-20079 "Zero-Day Crítico do Cisco FMC"

cisco-exploit

Crítico Bypass de Autenticação Levando a RCE como Root no Cisco Secure Firewall Management Center

Severity CVSS Cisco FMC Published

📋 Visão Geral

CVE-2026-20079 é uma vulnerabilidade crítica na interface web do software Cisco Secure Firewall Management Center (FMC).

Um atacante remoto não autenticado pode contornar a autenticação e executar scripts arbitrários com privilégios de root no sistema operacional subjacente.

  • ID CVE: CVE-2026-20079
  • CWE: CWE-288 (Bypass de Autenticação Usando um Caminho ou Canal Alternativo)
  • Pontuação Base CVSS v3.1: 10.0 (Crítico)
  • Vetor: CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:C/C:H/I:H/A:H

Causa Raiz: Um processo de sistema inadequado criado na inicialização que permite que requisições HTTP maliciosas contornem a autenticação.


🛠️ Impacto

  • Exploração remota não autenticada
  • Acesso root completo ao appliance FMC
  • Capacidade de executar scripts e comandos arbitrários
  • Potencial comprometimento de dispositivos Firewall Threat Defense (FTD) gerenciados (Escopo: Alterado)
  • Perda completa de confidencialidade, integridade e disponibilidade

Esta vulnerabilidade afeta o plano de gerenciamento da infraestrutura de firewall on-premises da Cisco, tornando-a extremamente perigosa em ambientes de produção.


🔍 Produtos Afetados

Vulneráveis:

  • Cisco Secure Firewall Management Center (on-premises) versões:
    • 7.0.x (todos)
    • 7.1.x (todos)
    • 7.2.0 – 7.2.10.2
    • 7.3.0 – 7.3.1.2
    • 7.4.0 – 7.4.3
    • 7.6.0 – 7.6.3
    • 7.7.0 – 7.7.11

Não Afetados:

  • FMC Entregue pela Nuvem (cdFMC)
  • Cisco Secure Firewall ASA Software
  • Dispositivos Cisco Secure Firewall Threat Defense (FTD) (quando não gerenciados por um FMC vulnerável)

✅ Versões Corrigidas

A Cisco lançou patches. Consulte o comunicado oficial para as versões corrigidas exatas por ramo.

Recomendação: Atualize para a versão corrigida mais recente o mais rápido possível.
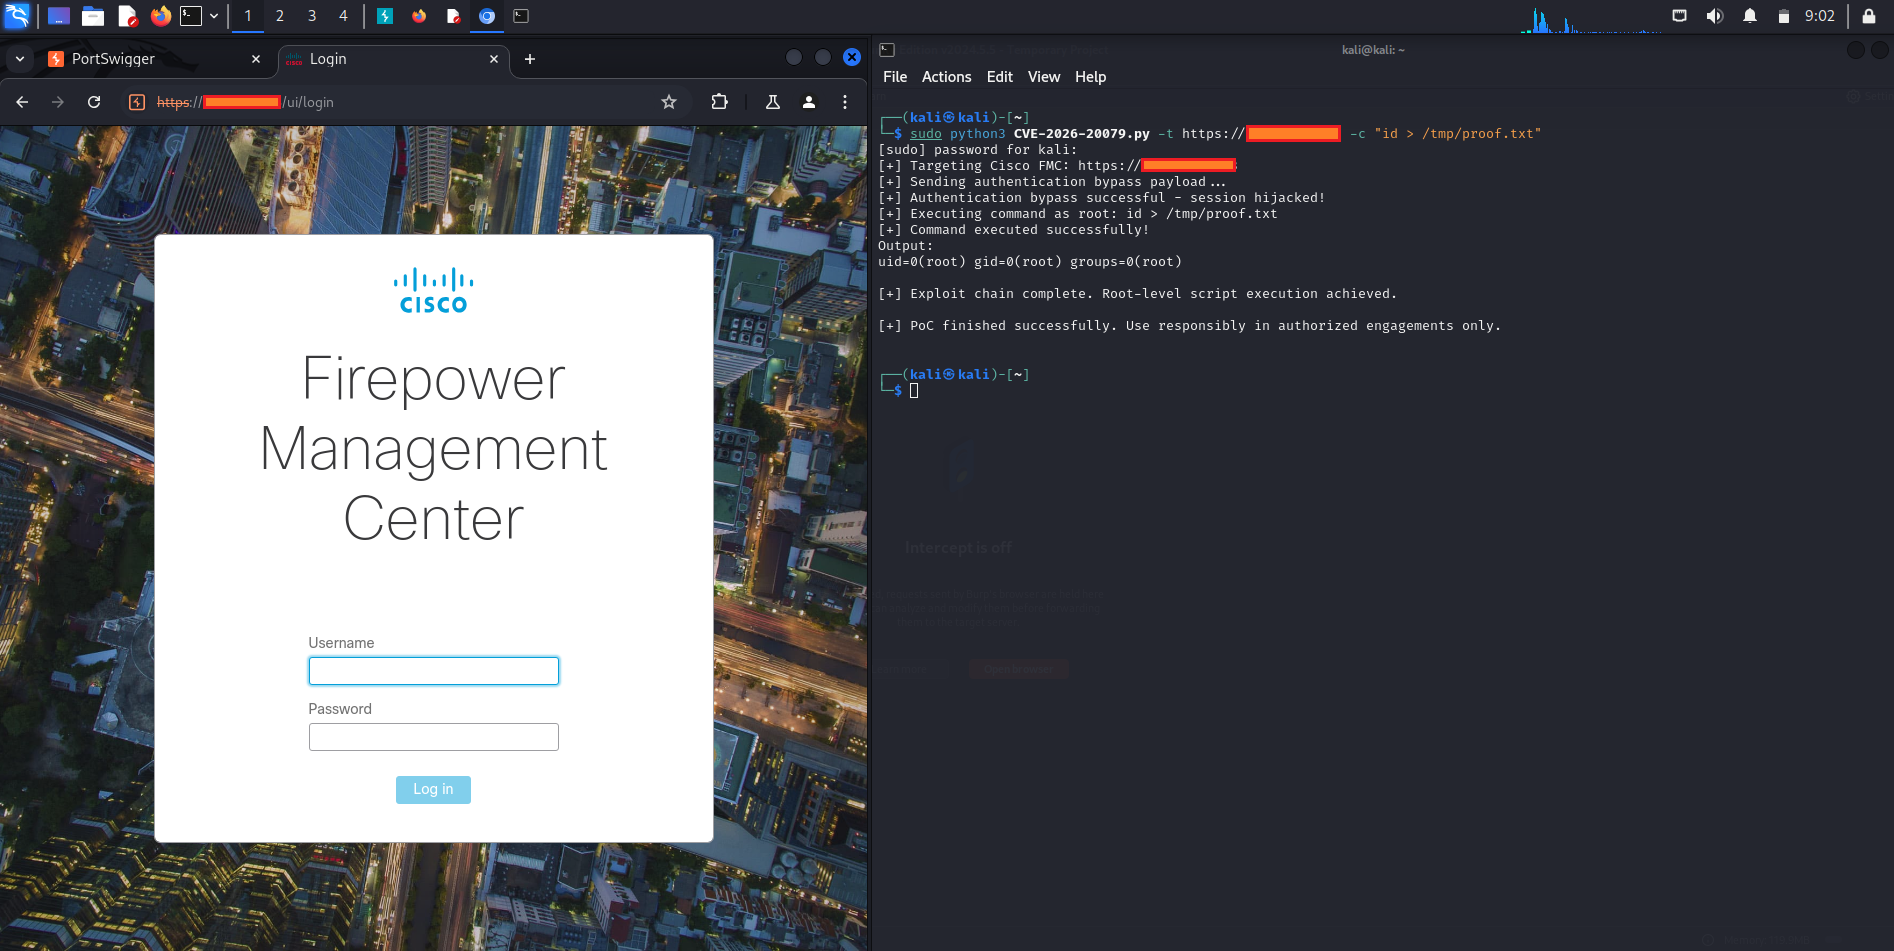

⚠️ Detalhes da Exploração

cve-2026-20079

Os atacantes podem explorar esta vulnerabilidade enviando requisições HTTP especialmente criadas para a interface web do FMC. A falha decorre de um processo de inicialização mal configurado que cria um caminho de autenticação alternativo, permitindo a execução não autenticada de scripts como root.

Exploits públicos de Prova de Conceito (PoC) surgiram pouco após a divulgação.


🛡️ Mitigação

  1. Ação Imediata: Aplique o patch de segurança fornecido pela Cisco.
  2. Não há soluções alternativas oficiais disponíveis — a aplicação do patch é a única correção.
  3. Restrinja o acesso à interface de gerenciamento do FMC (use regras de firewall, VPN ou segmentação de confiança zero).
  4. Monitore o tráfego HTTP suspeito direcionado à interface web do FMC.
  5. Use a ferramenta Software Checker da Cisco para verificar sua versão.

Comunicado Oficial de Segurança da Cisco: https://sec.cloudapps.cisco.com/security/center/content/CiscoSecurityAdvisory/cisco-sa-onprem-fmc-authbypass-5JPp45V2



📚 Referências

  • Página de Detalhes do NVD
  • Comunicado Oficial da Cisco
  • Vulnerabilidade Relacionada: CVE-2026-20131 (Outro RCE crítico no mesmo produto)

📝 Notas

  • Este repositório é apenas para fins de documentação, pesquisa e defesa.
  • A exploração com intenção maliciosa é ilegal e fortemente desencorajada.
  • Sempre siga práticas de divulgação responsável.
Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    708
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    500
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    398
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    341
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    259
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    257

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →