Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2026-109618 — Aviso técnico sobre as falhas de RCE PHP2Shell (CVE-2026-109618, CVE-2026-109619), abrangendo causa raiz, vetores de exploração, verificações de deteção e orientações de mitigação em PHP. | Kitploit
Ferramentas/GitHubGitHub/0xblackash/cve-2026-109618
Ferramentas DefensivasAnálise de VulnerabilidadesExploraçãoSegurança WebInteligência de AmeaçasPapers e PesquisaResposta a Incidentes
GitHub
Compartilhar
0xblackash/cve-2026-109618

CVE-2026-109618

Aviso técnico sobre as falhas de RCE PHP2Shell (CVE-2026-109618, CVE-2026-109619), abrangendo causa raiz, vetores de exploração, verificações de deteção e orientações de mitigação em PHP.

Ver Repositório
191há 21 diasAinda não revisado

🟣 CVE-2026-109618/19 - PHP2Shell

Vulnerabilidades de Execução em Tempo de Execução do PHP2Shell

CVE-2026-109618 CVE-2026-109619 PHP Impact License

Advisory técnico, threat intelligence e assinaturas de detecção para as vulnerabilidades de Execução Remota de Código PHP2Shell.


📌 Visão Geral

PHP2Shell refere-se a um par de vulnerabilidades zero-day/críticas descobertas no mecanismo central do PHP (CVE-2026-109618 e CVE-2026-109619). Essas vulnerabilidades permitem que atacantes não autenticados executem código arbitrário (RCE) em servidores que executam configurações vulneráveis do PHP.

   ┌───────────────────────────────┐
   │     Unauthenticated Attacker  │
   └───────────────┬───────────────┘
                   │
                   ▼ 🟣 Exploit Payload
   ┌───────────────────────────────┐
   │   PHP Engine Core Processing  │
   │ (Stream Filters / PHAR Arch)  │
   └───────────────┬───────────────┘
                   │
                   ▼ ⚡
   ┌───────────────────────────────┐
   │   Arbitrary Shell Execution   │
   └───────────────────────────────┘

⚡ Detalhes da Vulnerabilidade

ParâmetroDetalhes
VulnerabilidadesCVE-2026-109618 & CVE-2026-109619
Pontuação CVSS v4.09.2 (Crítica)
VetorCVSS:4.0/AV:N/AC:L/AT:N/PR:N/UI:N/VC:H/VI:H/VA:H
ImpactoExecução Remota de Código (RCE) Não Autenticada
Software AfetadoPHP 5.x, PHP 7.x, PHP 8.0, 8.1, 8.2, 8.3, 8.4

🟣 Análise de Ameaças

1. CVE-2026-109618: Corrupção de Memória Heap em Filtros de Stream

  • Mecanismo: Violação de segurança de memória acionada durante o processamento interno de buffers dentro dos filtros de stream do PHP.
  • Vetor de Exploração: A manipulação de parâmetros de stream permite que um atacante controle endereços de memória e alcance a execução de código.

2. CVE-2026-109619: Falha Lógica no Tratamento de Arquivos PHAR

  • Mecanismo: Falha na lógica de análise e desserialização dos wrappers de Arquivo PHP (.phar).
  • Vetor de Exploração: Entradas de cabeçalho controladas pelo atacante levam à invocação arbitrária de funções.

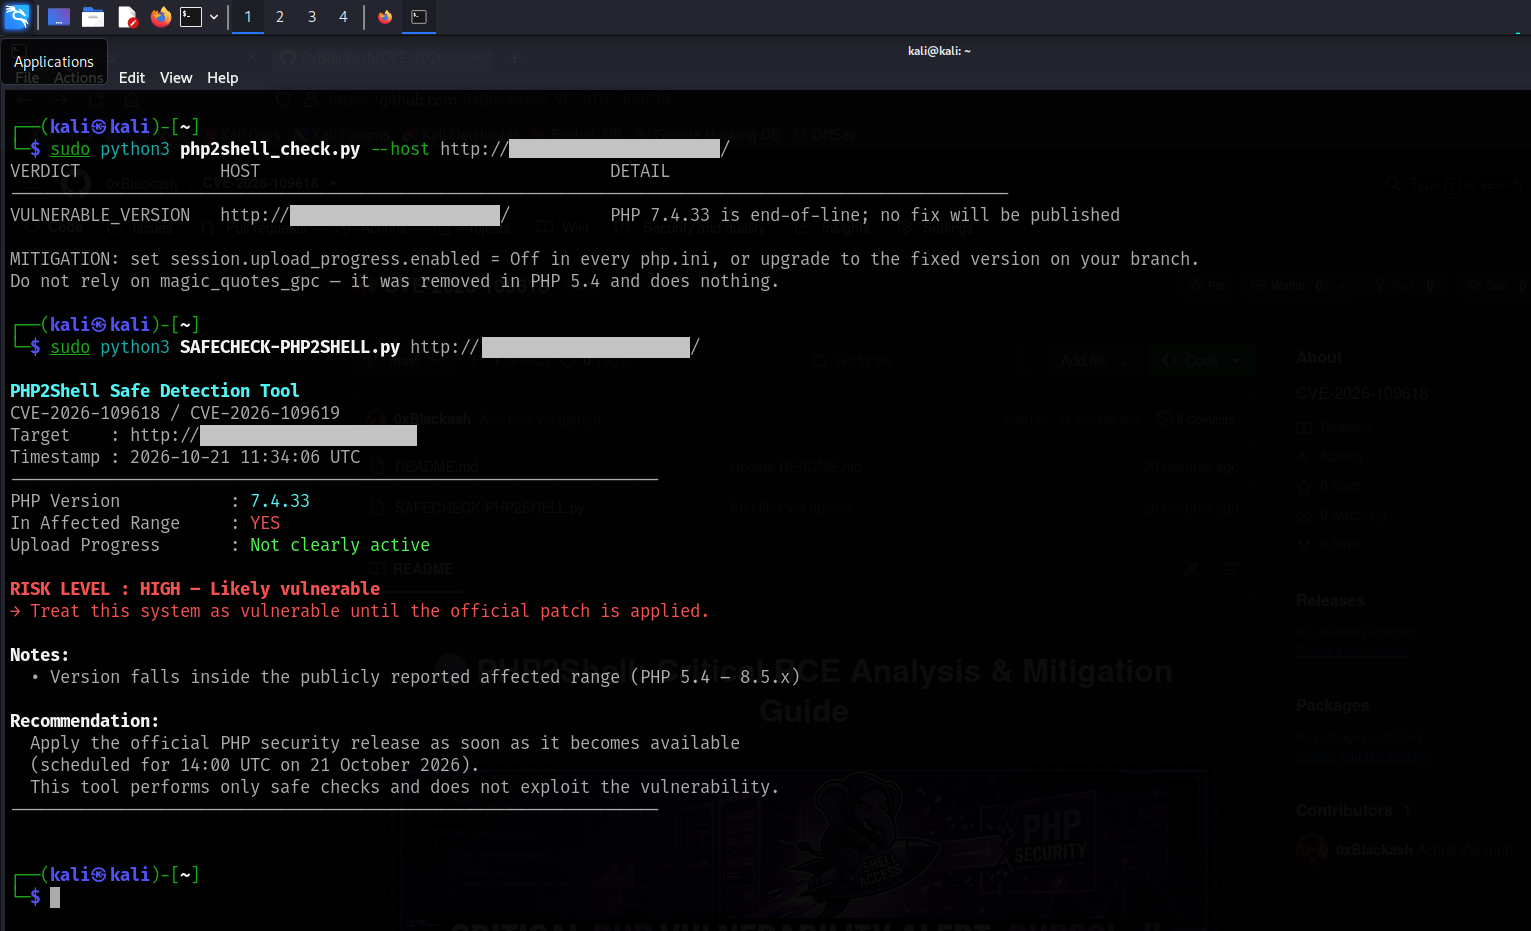
📸 Demonstração

php2shell1 CVE-2026-109618yaml php2shell

🛡️ Mitigação e Correção

1. Atualize os Pacotes PHP

A correção mais eficaz é atualizar seu servidor imediatamente para os binários PHP mais recentes com patches:

# Debian / Ubuntu
sudo apt update && sudo apt install --only-upgrade php8.3-cli php8.3-fpm

# RHEL / CentOS / Rocky Linux
sudo dnf update php

2. Soluções de Contorno de Emergência (Para Ambientes EOL)

Se a sua aplicação depende de versões End-of-Life (EOL) (por exemplo, PHP 7.x ou 8.0) que não recebem patches de segurança oficiais:

  • 🟣 Desativar Filtros de Stream / Funções Perigosas: Edite o seu ficheiro php.ini:
disable_functions = exec,passthru,shell_exec,system,proc_open,popen,phar

  • 🟣 WAF / Filtragem de Rede: Implemente regras rigorosas de firewall de aplicação web (WAF) para descartar requisições que contenham protocolos de fluxo serializados (php://filter/, phar://).
  • 🟣 Isolamento de Rede: Isole servidores legados atrás de redes internas/VPNs rigorosas.

🔍 Detecção e Verificação

Para verificar se o seu servidor executando PHP é potencialmente vulnerável:

# Check running PHP version
php -v

# Check loaded modules and PHAR settings
php -i | grep -i "phar"

🤝 Contribuindo

Contribuições, atualizações de ameaças e regras de detecção (YARA / Sigma) são bem-vindas!

  1. Faça um fork do repositório
  2. Crie uma branch de feature (git checkout -b feature/sigma-rule)
  3. Faça commit das suas alterações (git commit -m 'Add Sigma detection rule')
  4. Faça push para a branch (git push origin feature/sigma-rule)
  5. Abra um Pull Request

📜 Aviso Legal

Este repositório foi criado puramente para fins educacionais, defensivos e de pesquisa. Os mantenedores não são responsáveis por uso indevido ou atividades ilegais realizadas com as informações aqui fornecidas.


Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    516
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    355
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    315
  • 5

    estorides

    grisuno/estorides

    Agrega mais de 99 fontes OSINT gratuitas em paralelo, resolve entidades em um grafo de conhecimento e exporta STIX 2.1, MISP ou GraphML com análise assistida por LLM.

    303
  • 6

    opencti

    opencti-platform/opencti

    Plataforma Aberta de Inteligência de Ameaças Cibernéticas

    285

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →