Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Ferramentas/GitHubGitHub/0xblackash/cve-2026-101767
Análise de VulnerabilidadesExploraçãoExploração de Aplicações WebPapers e PesquisaAprendizado e Educação
GitHub0xblackash/cve-2026-101767

CVE-2026-101767

Análise consultiva e de pesquisa técnica da CVE-2026-101767, uma RCE crítica não autenticada na Oracle E-Business Suite Application Object Library, com detalhes de CVSS e versões afetadas.

Ver Repositório
10há 22 diasAinda não revisado
Compartilhar

CVE-2026-101767: RCE Não Autenticado no Oracle E-Business Suite

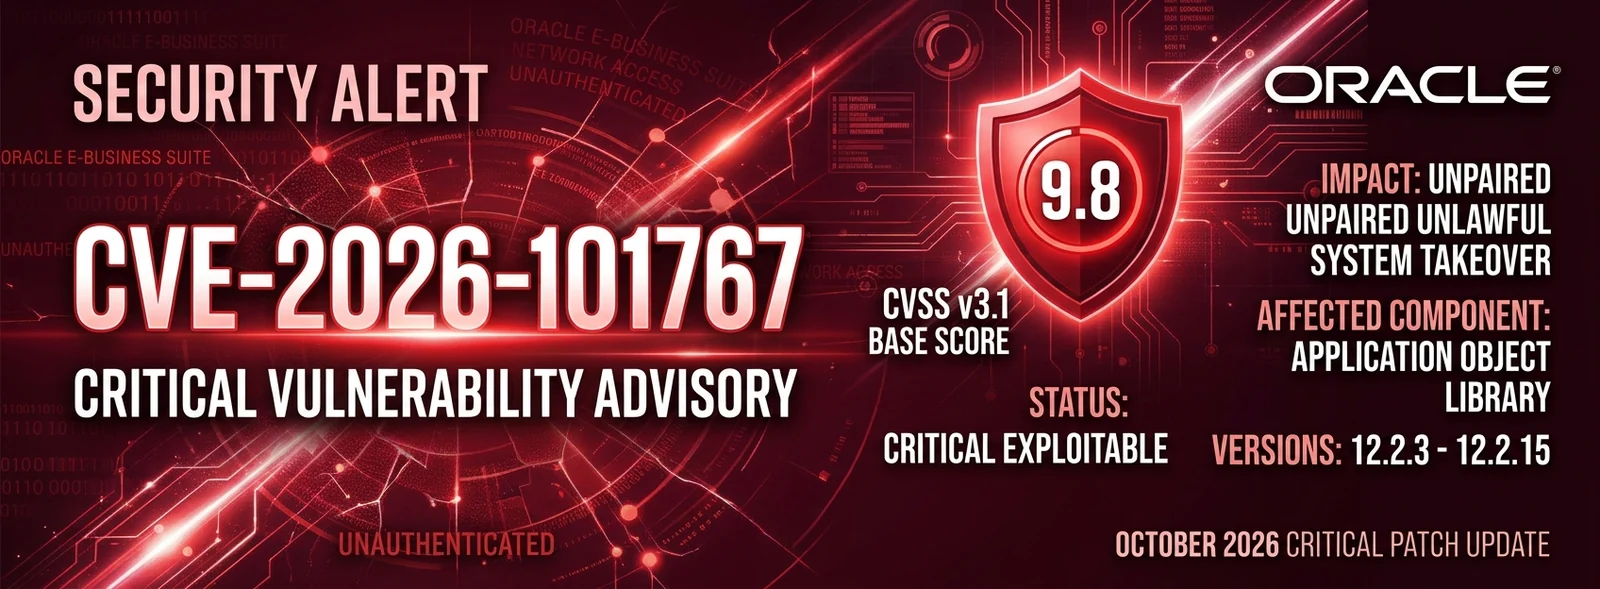
Gemini_Generated_Image_8ohgzv8ohgzv8ohg

CVE Badge CVSS Badge Oracle Badge License

Um advisory e análise de pesquisa sobre CVE-2026-101767, uma vulnerabilidade remota crítica não autenticada no Oracle E-Business Suite (Oracle Application Object Library) divulgada na Oracle October 2026 Critical Patch Update (CPU).


📋 Visão Geral

  • CVE ID: CVE-2026-101767
  • Tipo de Vulnerabilidade: Acesso Remoto Não Autenticado / Vulnerabilidade na Application Object Library
  • Pontuação de Severidade: 9.8 (Crítica)
  • Vetor CVSS v3.1: CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H
  • Componente Afetado: Core / Oracle Application Object Library
  • Disponibilidade de Patch: Lançado na Oracle October 2026 CPU

🎯 Alvo e Versões Afetadas

Esta vulnerabilidade afeta todas as implantações que executam as seguintes versões do Oracle E-Business Suite:

ProdutoComponenteVersões Afetadas
Oracle E-Business SuiteApplication Object Library12.2.3 – 12.2.15

🛡️ Resumo Técnico

CVE-2026-101767 permite que um atacante não autenticado com acesso de rede via HTTP comprometa a Oracle Application Object Library.

Propriedades do Ataque

  • Vetor de Ataque (AV): Rede (N)
  • Complexidade do Ataque (AC): Baixa (L)
  • Privilégios Necessários (PR): Nenhum (N)
  • Interação do Usuário (UI): Nenhuma (N)
  • Impacto: Alta Confidencialidade, Alta Integridade, Alta Disponibilidade (C:H/I:H/A:H)

A exploração bem-sucedida pode resultar em um comprometimento completo do servidor de aplicação subjacente, permitindo execução de código arbitrário, extração de dados sensíveis ou instalação persistente de backdoor.
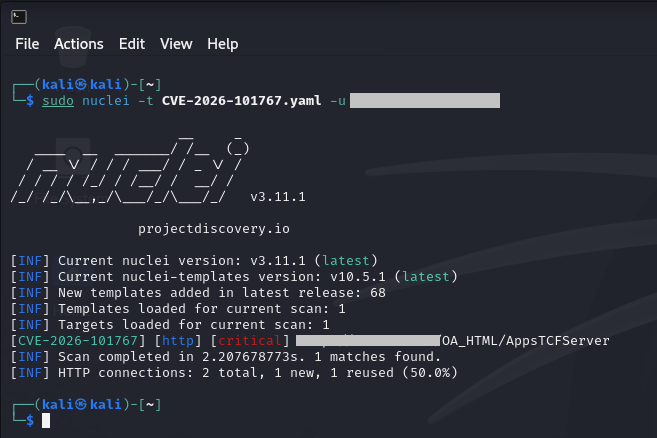

📸 Demonstração

cve-2026-101767

⚙️ Detecção e Testes

(Opcional: Insira consultas de detecção, regras YARA ou orientações de varredura de vulnerabilidades aqui)

# Example Detection Check / HTTP Endpoint Status (Placeholder)
curl -s -I "http://<target-host>:<port>/OA_HTML/..." | grep "HTTP/1.1"

⚠️ Aviso Legal

Este repositório é fornecido apenas para fins educacionais e de pesquisa. O autor não se responsabiliza por qualquer uso indevido das informações ou materiais aqui contidos.


Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    516
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    355
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    315
  • 5

    estorides

    grisuno/estorides

    Agrega mais de 99 fontes OSINT gratuitas em paralelo, resolve entidades em um grafo de conhecimento e exporta STIX 2.1, MISP ou GraphML com análise assistida por LLM.

    303
  • 6

    opencti

    opencti-platform/opencti

    Plataforma Aberta de Inteligência de Ameaças Cibernéticas

    285

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →