 0sec-labs/foxguard
Um scanner de segurança de código universal e rápido, escrito em Rust. Baterias incluídas: suporta 14 linguagens, TUI para triagem, segredos, auditorias pós-quânticas, varreduras com detecção de diferenças e mais 𓃥

Verificação de segurança local e rápida para código, segredos, dependências e risco criptográfico.
Integrado ao 0sec, o harness de cibersegurança open source.


npx foxguard .
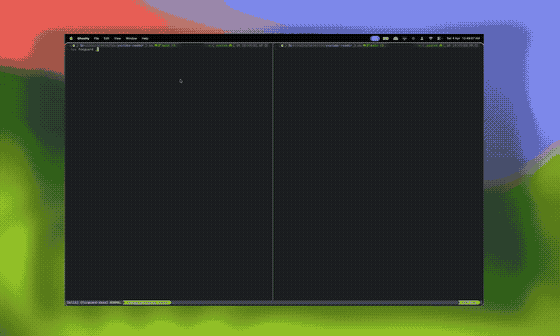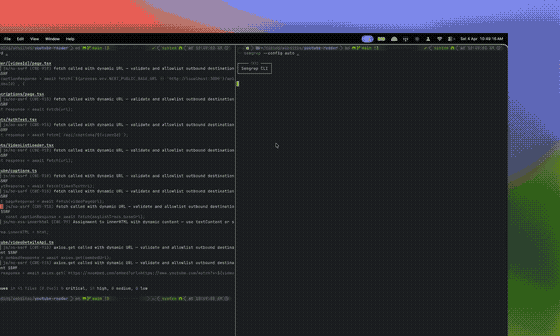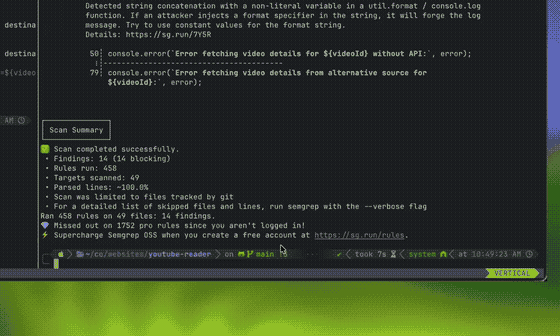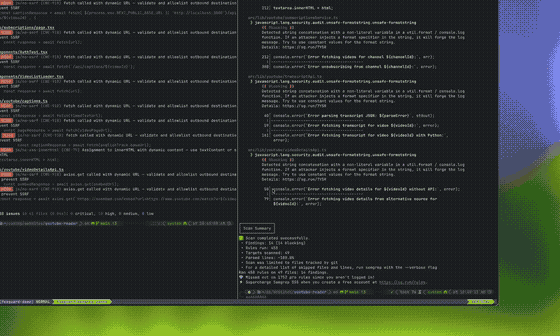
 Mais de 200 regras integradas em 12 linguagens de origem, além de verificações de configuração e manifesto
 Rastreamento de taint para 14 linguagens, com análise entre arquivos para Python, JavaScript, Go, Java, Ruby, PHP, C# e Kotlin
 Varreduras locais e de CI rápidas, com modo diff para "o que este branch adicionou?"
 Varredura de segredos, varredura de dependências com suporte a OSV e auditoria de criptografia pós-quântica
 Ponte YAML compatível com Semgrep/OpenGrep que carrega ~98% do registro público (relatório de cobertura)
 Saída em terminal, JSON, SARIF, CycloneDX 1.6 CBOM e JSON compatível com Semgrep
npx foxguard .                                      # zero install
pipx install foxguard                               # prebuilt CLI from PyPI
curl -fsSL https://foxguard.dev/install.sh | sh     # prebuilt binary (macOS/Linux)
cargo install foxguard                              # from source
Instaladores binários autónomos verificam os binários de lançamento do GitHub contra checksums.txt. Os binários de lançamento também publicam atestações de artefactos do GitHub; use gh attestation verify para verificação manual, ou consulte proveniência de lançamento.
As wheels PyPI suportam Python 3.9+ em Linux glibc 2.28+ (x86_64/ARM64), macOS
(Intel/Apple Silicon) e Windows x86_64. Num ambiente virtual Python existente,
use python -m pip install foxguard em vez disso. Estes instalam a CLI nativa
sem um compilador Rust ou um download de binário em tempo de execução; não é
fornecida nenhuma API Python. Os utilizadores de Alpine/musl devem usar os binários de lançamento Linux autónomos.
GitHub Action:
- uses: 0sec-labs/foxguard/[email protected]
  with:
    path: .
    severity: medium
    fail-on-findings: "true"
    upload-sarif: "true"
pre-commit:
repos:
  - repo: https://github.com/0sec-labs/foxguard
    rev: v0.14.2
    hooks:
      - id: foxguard
Integrações: GitHub App, VS Code, plugin do Claude Code e servidor MCP.
foxguard-github-app grava logs JSON delimitados por nova linha. Scans concluídos e falhados usam event=foxguard.scan.completed e event=foxguard.scan.failed, com campos de delivery, instalação, repositório, PR, commit, duração e usage_scope para correlação. Mantenha identificadores como campos de log, não como rótulos de métricas.
Defina FOXGUARD_INTERNAL_ACCOUNTS como uma lista separada por vírgulas das suas próprias contas e organizações do GitHub. A correspondência não diferencia maiúsculas de minúsculas. Outros proprietários são classificados como external; uma lista não definida ou um proprietário ausente produz unknown. Atividade externa não é prova de um cliente pagante, e scans não são pessoas.
O registro de instalações é reconciliado com todas as páginas da API de instalações do App do GitHub na inicialização e a cada hora. Atualizações falhadas mantêm o estado existente; webhooks concorrentes têm precedência. Metadados de webhook esparsos preservam detalhes conhecidos da conta e nomes de repositórios observados. Esses nomes não são um inventário completo dos repositórios acessíveis de uma instalação.
Persista FOXGUARD_INSTALLATIONS_PATH e FOXGUARD_PULL_REQUEST_JOBS_PATH em armazenamento durável. Monitore foxguard.installations.reconcile_failed junto com falhas de scan; foxguard.installations.reconciled reporta o total e as contagens de instalações internas/externas/desconhecidas após uma atualização bem-sucedida. Dimensione FOXGUARD_PR_WORKERS com base no pico de memória medido do scanner e no limite de memória do contêiner: kills por OOM de processos filhos podem ocorrer sem reiniciar a aplicação hospedada.








