

MemProcFS v5.18
MemProcFS
MemProcFS:
MemProcFS é uma forma fácil e conveniente de visualizar a memória física como ficheiros num sistema de ficheiros virtual.
Análise de memória fácil e trivial com um simples clique, sem necessidade de argumentos de linha de comandos complicados! Aceda ao conteúdo e artefactos da memória através de ficheiros num sistema de ficheiros virtual montado ou através de uma biblioteca de aplicação rica em funcionalidades para incluir nos seus próprios projetos!
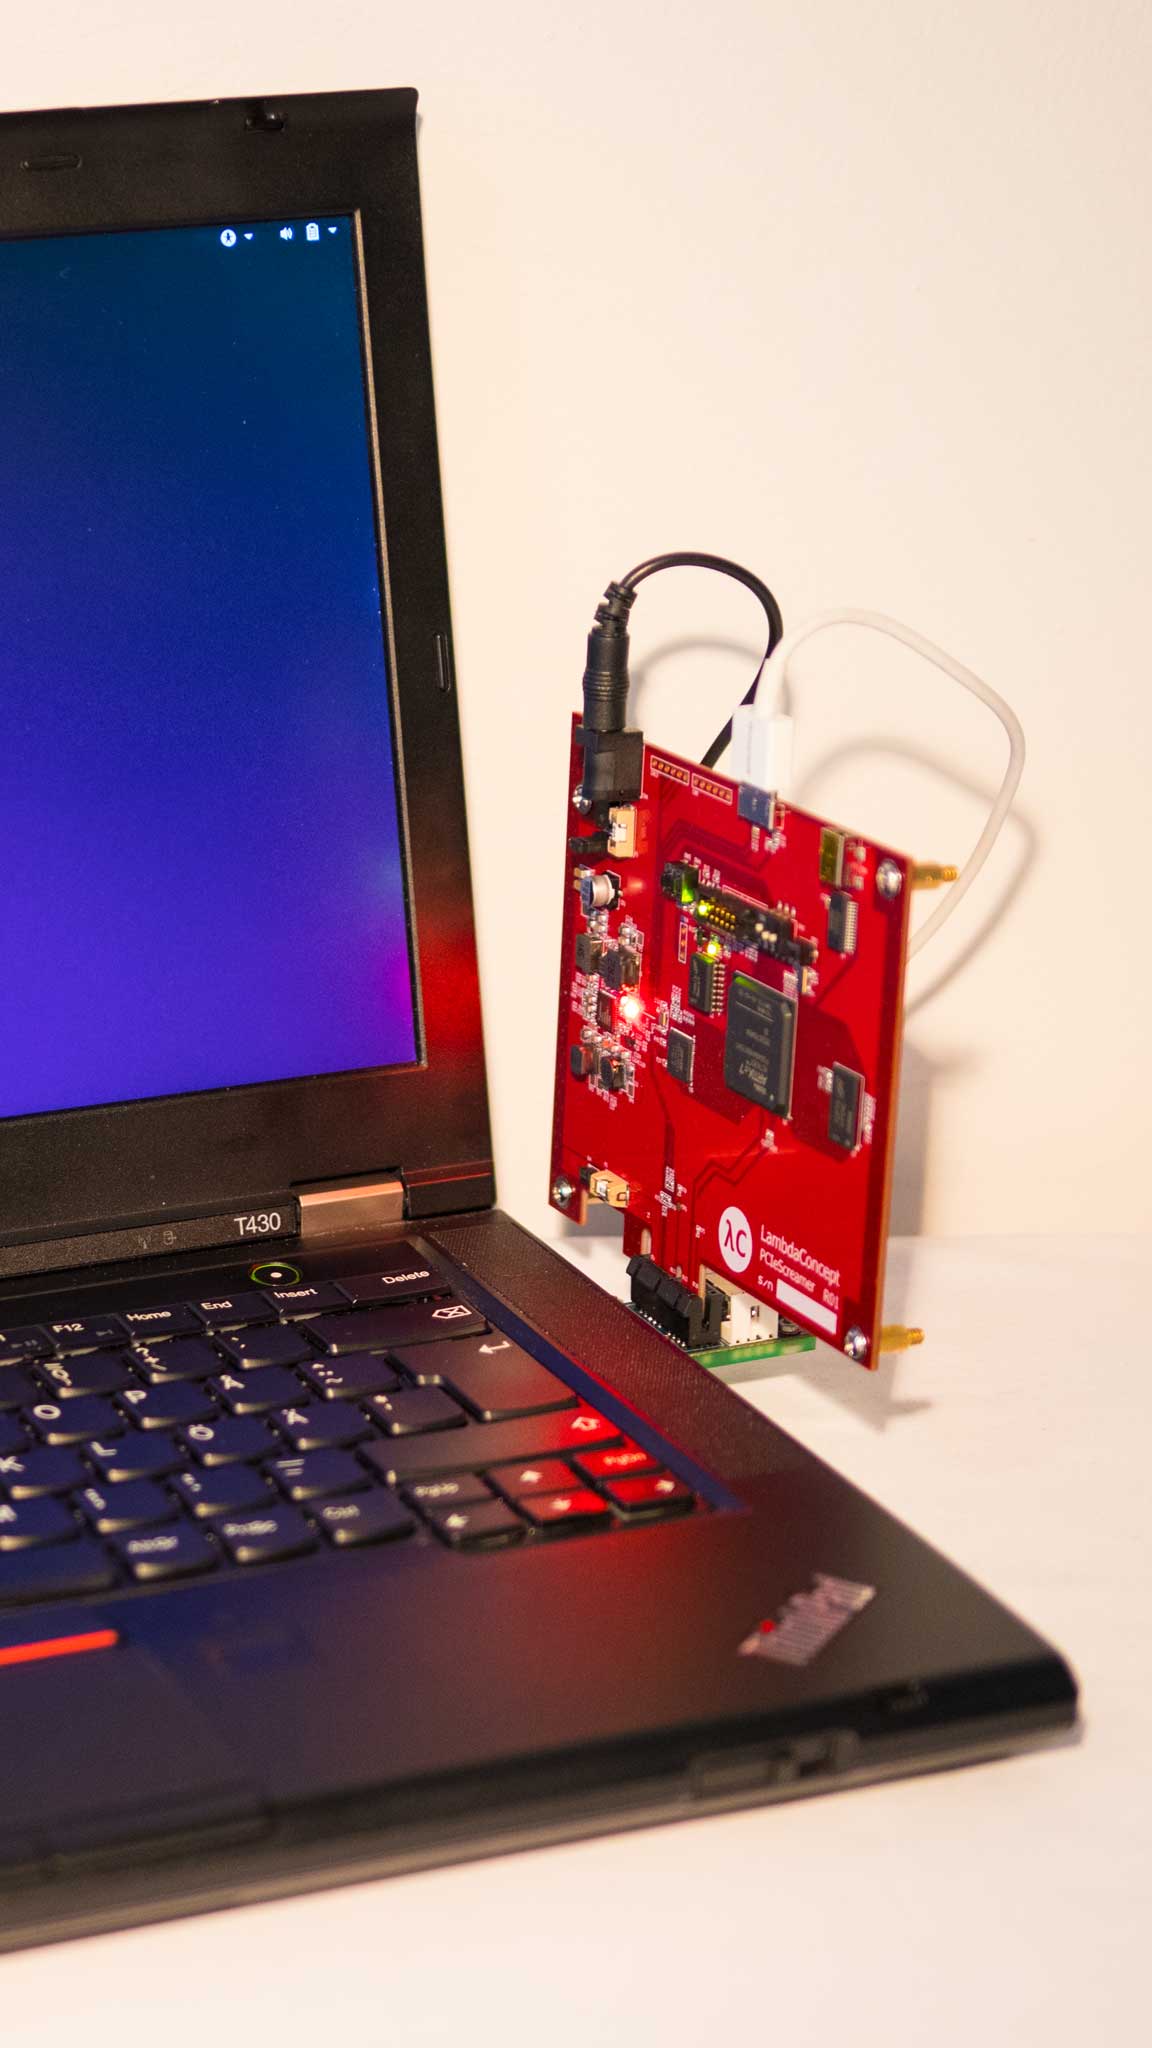
Analise ficheiros de dump de memória, memória em tempo real via DumpIt ou WinPMEM, memória em tempo real em modo de leitura-escrita a partir de máquinas virtuais ou de dispositivos de hardware PCILeech FPGA!
É até possível ligar-se a um agente remoto de aquisição de memória LeechAgent através de uma ligação segura - permitindo resposta a incidentes de memória em tempo real remota - mesmo em ligações de maior latência e baixa largura de banda! Espreite para Máquinas Virtuais com MemProcFS, LiveCloudKd ou VMware!
Use as suas ferramentas favoritas para analisar memória - use os seus editores hex favoritos, os seus scripts python e powershell, WinDbg ou os seus desassembladores e depuradores favoritos - tudo funcionará trivialmente com o MemProcFS apenas lendo e escrevendo ficheiros!
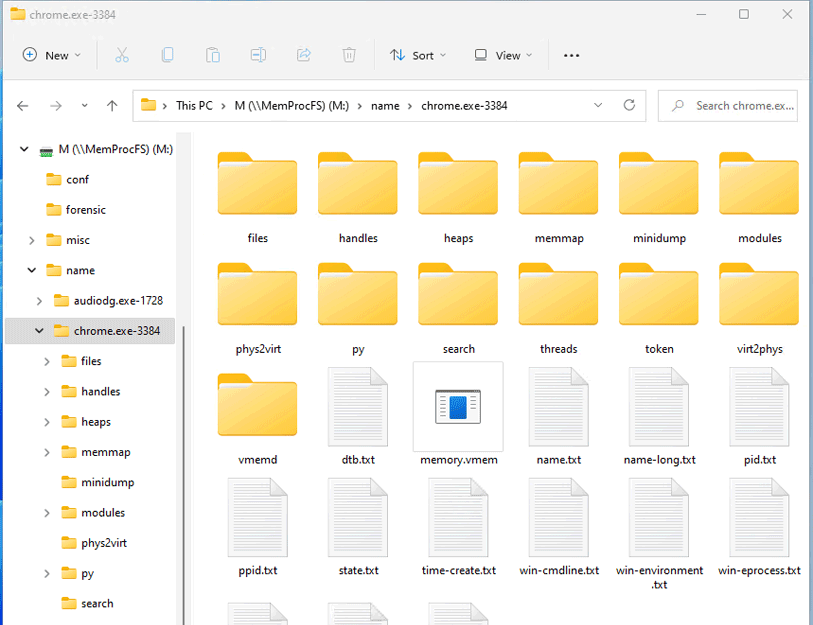
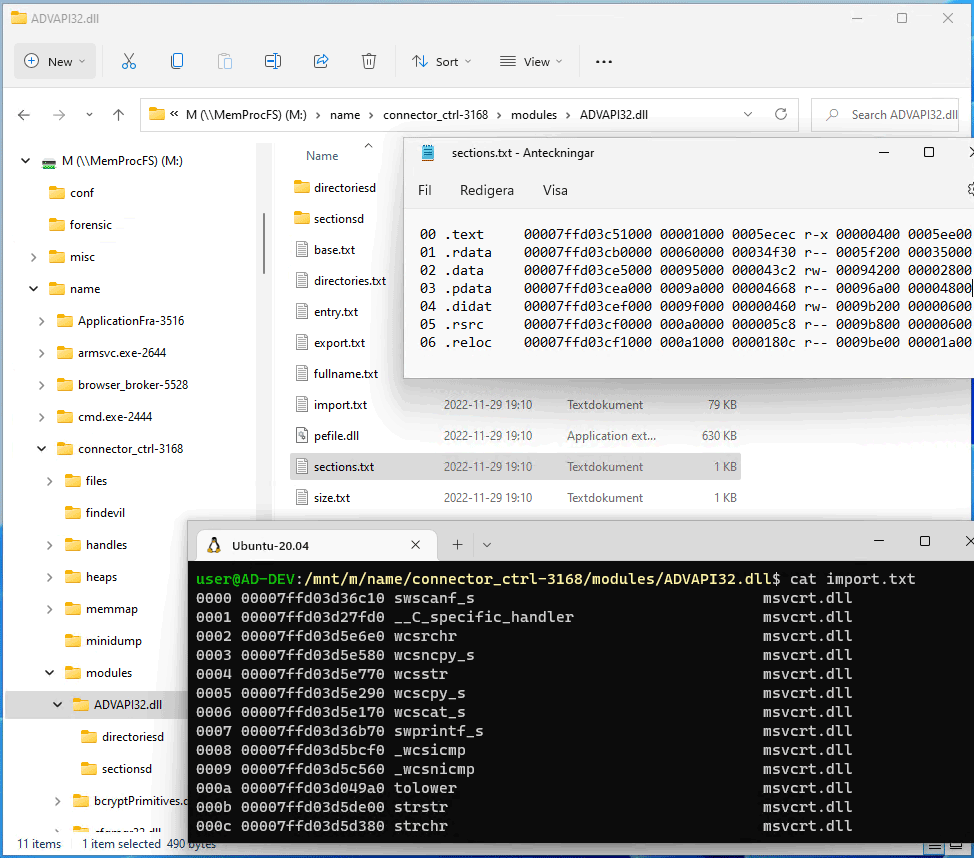
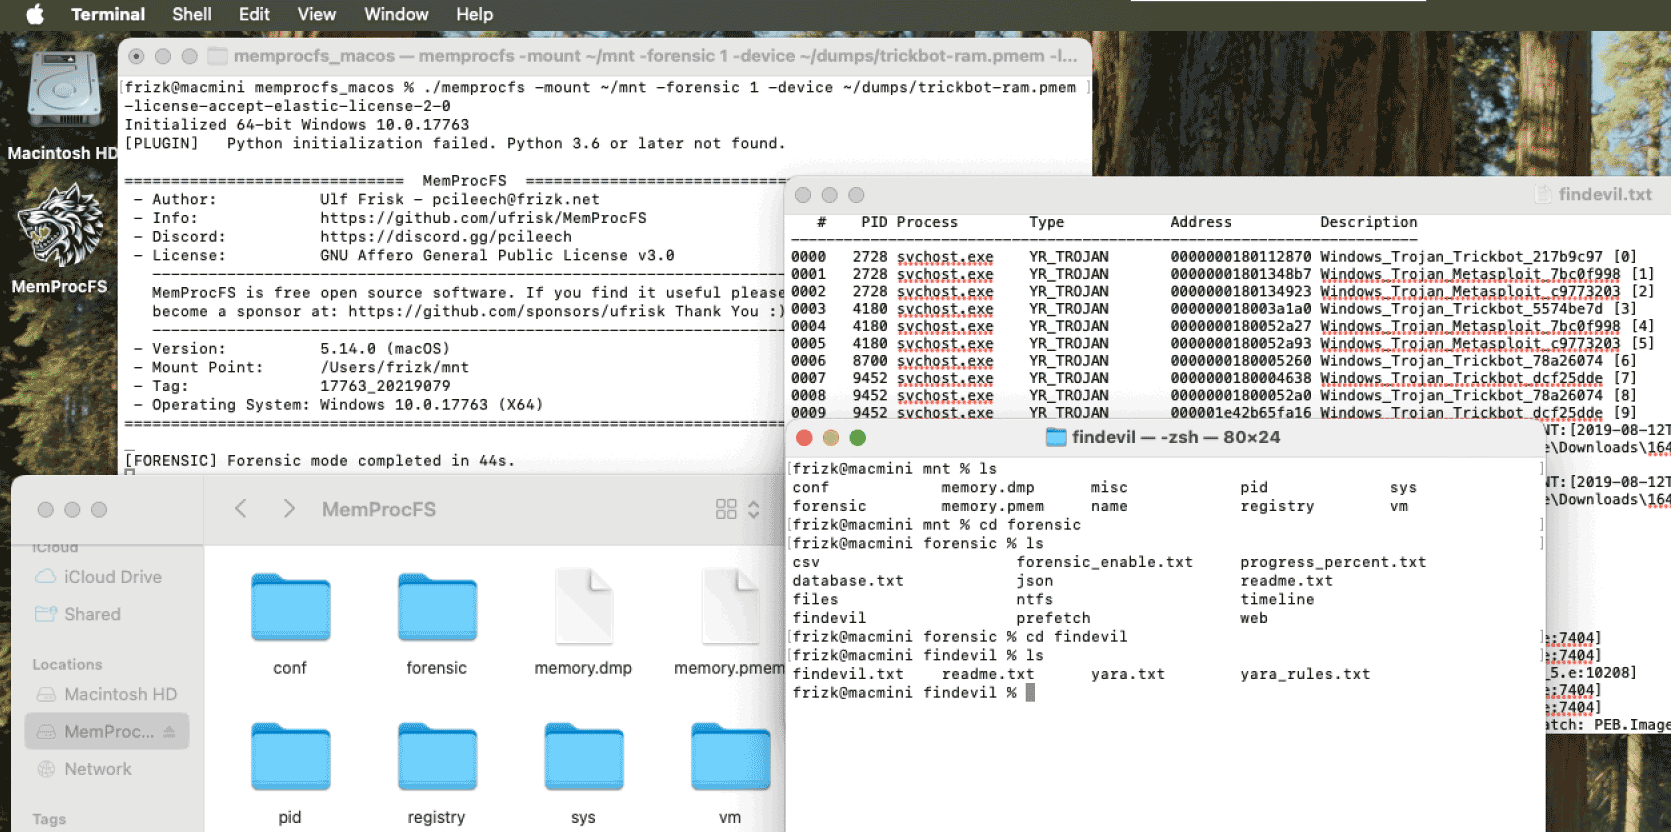
Começar!
Veja o excelente guia rápido do 13Cubed para começar! Veja também as minhas palestras mais antigas em conferências da Disobey e BlueHat.

Para documentação adicional consulte a wiki do projeto para informação detalhada aprofundada sobre o próprio sistema de ficheiros, a sua API e os seus módulos de plugins! Para informação adicional sobre métodos de aquisição de memória consulte o projeto LeechCore ou entre no servidor Discord PCILeech/MemProcFS!
Para começar, descarregue os binários, módulos e ficheiros de configuração mais recentes e consulte o guia!
Instalação:
Obtenha os binários, módulos e ficheiros de configuração mais recentes a partir do último lançamento. Em alternativa, clone o repositório e compile a partir do código-fonte.
Windows
Montar o sistema de ficheiros requer que a biblioteca de sistema de ficheiros Dokany esteja instalada. Descarregue e instale a versão mais recente do Dokany versão 2 em: https://github.com/dokan-dev/dokany/releases/latest
Para capturar memória em tempo real (sem hardware PCILeech FPGA) descarregue o DumpIt e inicie o MemProcFS via modo DumpIt /LIVEKD. Em alternativa, obtenha o WinPMEM descarregando o controlador WinPMEM assinado mais recente e coloque-o junto ao MemProcFS - instruções detalhadas na Wiki do LeechCore.
O PCILeech FPGA requer hardware, bem como a colocação de FTD3XXWU.dll junto aos binários do MemProcFS. Consulte o projeto LeechCore para instruções.
Linux
O MemProcFS deverá ser possível de executar imediatamente na maioria das distribuições Linux com FUSE instalado. Se compilar a partir do código-fonte, consulte o guia sobre MemProcFS no Linux.
macOS
Descarregue o último lançamento do MemProcFS aqui. O MemProcFS, quando usado como sistema de ficheiros virtual montado, depende do macFuse, que requer um .kext. Descarregue e instale o macFuse aqui. Se o MemProcFS for usado através das APIs C/C++/Rust suportadas, o macFuse não é necessário.
Extensa API Python, Rust, Java, Go, C# e C/C++:
Inclua o MemProcFS nos seus projetos de programação C/C++, C#, Java, Go (terceiros), Python ou Rust! Tudo no MemProcFS é exposto através de uma API fácil de usar para utilização nos seus próprios projetos! A arquitetura amigável a plugins permite aos utilizadores estender facilmente o MemProcFS com plugins em C/C++/Rust/Python!
Tudo no MemProcFS é exposto como APIs. Existem APIs para C/C++ vmmdll.h, C# pacote nuget, Java, Python pacote pip e Rust crate. O próprio sistema de ficheiros é disponibilizado virtualmente através da API sem necessidade de o montar. É possível ler tanto memória virtual de processos como memória física! O exemplo abaixo mostra a leitura de 0x20 bytes a partir do endereço físico 0x1000:
>>> import memprocfs
>>> vmm = memprocfs.Vmm(['-device', 'c:/temp/win10_memdump.raw'])
>>> print(vmm.hex( vmm.memory.read(0x1000, 0x20) ))
0000    e9 4d 06 00 01 00 00 00  01 00 00 00 3f 00 18 10   .M..........?...
0010    00 00 00 00 00 00 00 00  00 00 00 00 00 00 00 00   ................
O MemProcFS está disponível como pacote pip Python e é fácil de integrar nos seus Jupyter Notebooks.
Exemplos:
Inicie o MemProcFS a partir da linha de comandos - possivelmente usando um dos exemplos abaixo.
Ou registe a extensão de ficheiro de dump de memória com o MemProcFS.exe para que o sistema de ficheiros seja automaticamente montado ao clicar duas vezes num ficheiro de dump de memória!