
tirreno v0.10.1
Framework de segurança de código aberto para monitoramento de eventos em tempo real, detecção de ameaças e pontuação de risco. Monitora o comportamento do usuário, detecta fraudes, ataques de bots e roubo de contas por meio de um mecanismo de regras e trilhas de auditoria.
tirreno

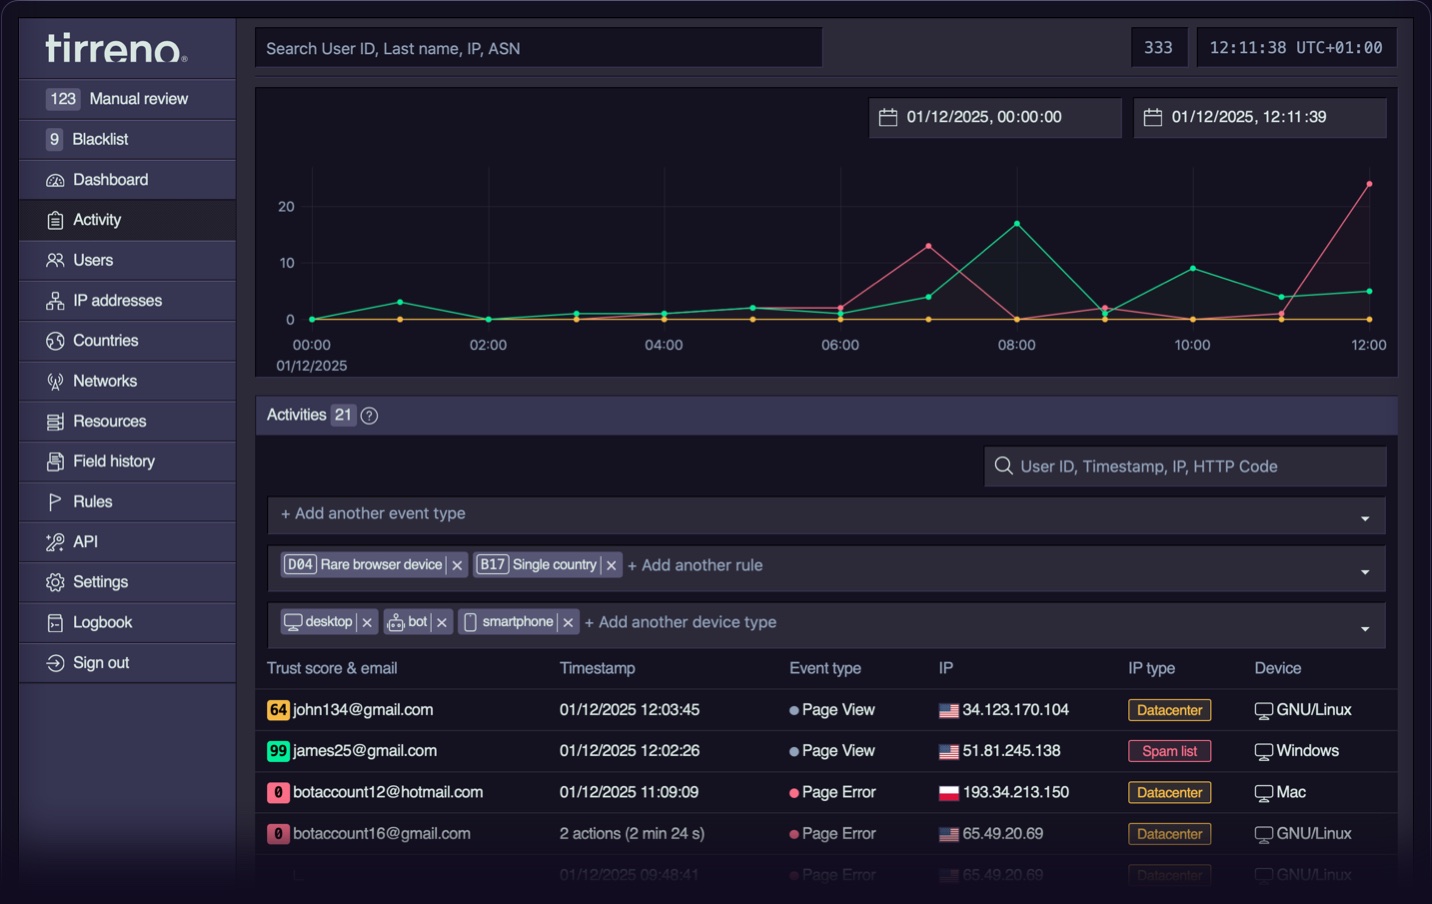
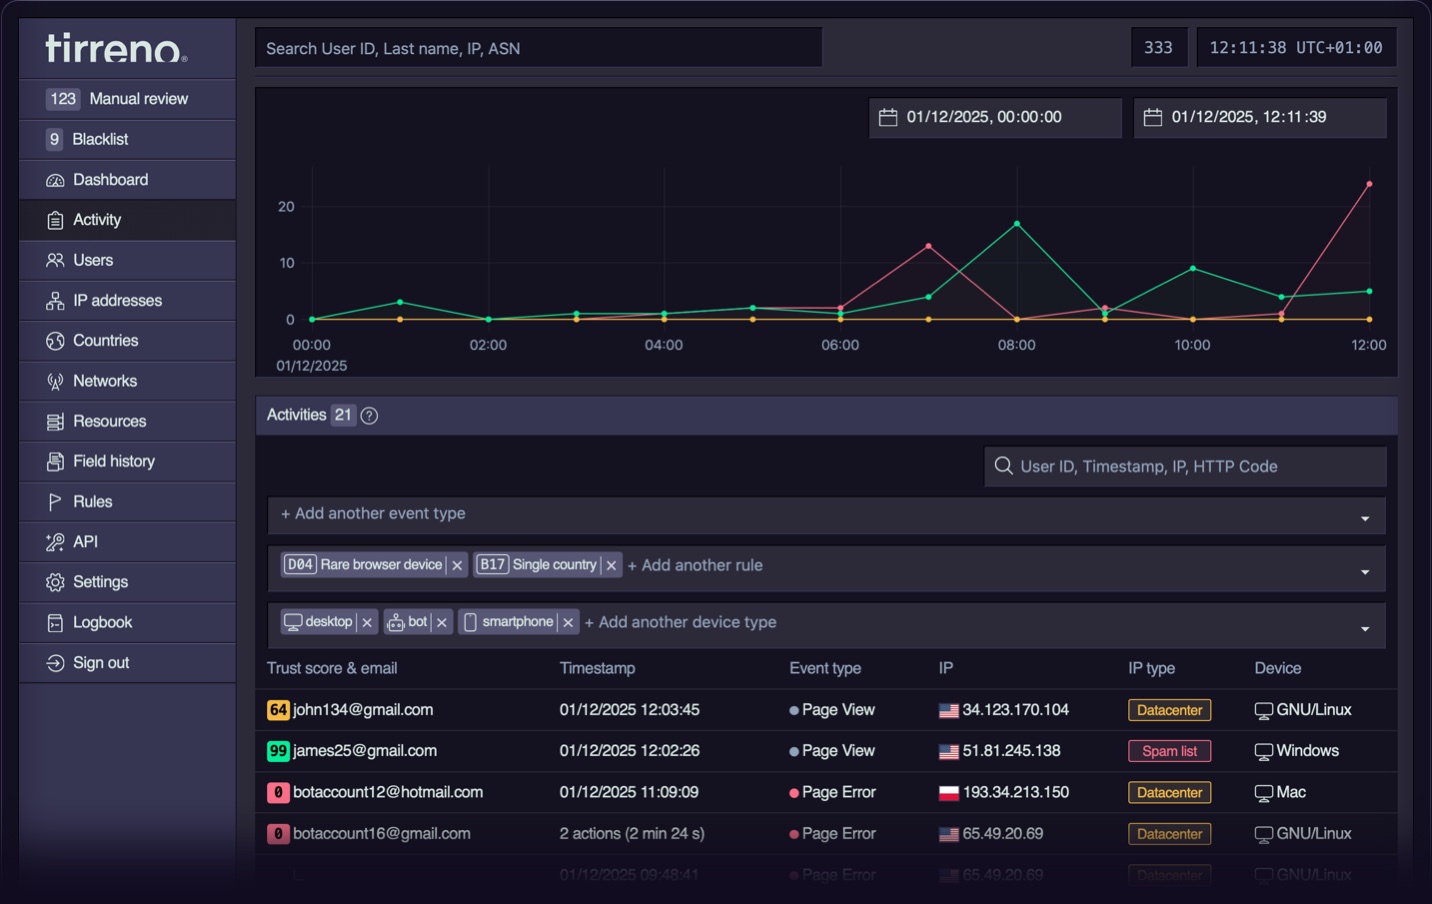
tirreno é um framework de segurança.
tirreno [tir.ˈrɛ.no] ajuda a compreender, monitorizar e proteger o seu produto contra ameaças, fraude e abuso. Enquanto a cibersegurança clássica se concentra na infraestrutura e no perímetro de rede, a maioria das violações ocorre através de contas comprometidas e abuso da lógica da aplicação que contorna firewalls, SIEM, WAFs e outras defesas. O tirreno deteta ameaças onde elas realmente acontecem: dentro do seu produto.
O tirreno é uma aplicação PHP/PostgreSQL escrita à mão, com poucas dependências e "low-tech". Após uma instalação simples de cinco minutos, pode ingerir eventos através de chamadas à API e aceder imediatamente a um dashboard.
Componentes principais
- SDKs & API Integre o tirreno em qualquer produto com SDKs. Envie eventos com contexto completo em poucas linhas de código.
- Dashboard integrado Monitorize e compreenda os eventos de segurança e risco do seu produto a partir de uma única interface. Pronto a usar em minutos.
- Vista de utilizador único Analise padrões de comportamento, pontuações de risco, identidades conectadas e cronologias de atividade para uma entidade específica.
- Motor de regras Calcule pontuações de risco automaticamente com regras predefinidas ou crie as suas próprias personalizadas para o seu produto.
- Fila de revisão Suspenda automaticamente entidades com eventos de risco ou sinalize-as para revisão manual através de definições de limiar.
- Trilha de auditoria de campos Acompanhe modificações em campos importantes, incluindo o que mudou e quando, para simplificar auditoria e conformidade.
Regras predefinidas
Account takeover Credential stuffing Content spam Account registration Fraud prevention Insider threat
Bot detection Dormant account Multi-accounting Promo abuse API protection High-risk regions
Concebido para
- Aplicações self-hosted, internas e legadas: Incorpore uma camada de segurança para estender a sua segurança através de trilhas de auditoria, proteger contas de utilizador contra tomada de conta, detetar ciberameaças e monitorizar ameaças internas.
- SaaS e plataformas digitais: Previne fugas de dados entre inquilinos, fraude online, escalada de privilégios, exfiltração de dados e abuso da lógica de negócio.
- E-commerce e marketplaces online: Deteta fraude de pagamento, abuso de contas, avaliações falsas, exploração de códigos promocionais, manipulação de inventário, e protege contra ataques de credential stuffing e carding.
- Aplicações de missão crítica: Proteção de aplicações sensíveis, mesmo em implementações air-gapped.
- Sistemas de controlo industrial (ICS) e comando & controlo (C2): Proteja tecnologia operacional, sistemas de comando e plataformas de infraestrutura crítica contra acesso não autorizado e comandos maliciosos.
- Identidades não-humanas (NHIs): Monitorize contas de serviço, chaves de API, comportamentos de bots e detete identidades de máquina comprometidas.
- Aplicações API-first: Proteja contra abuso, contornos de limitação de taxa, scraping e acesso não autorizado.
Demonstração ao vivo
Veja a demonstração ao vivo em play.tirreno.com (admin/tirreno).
Requisitos
- PHP: Versão 8.0 a 8.3
- PostgreSQL: Versão 12 ou superior
- Extensões PHP:
PDO_PGSQL,cURL - Servidor web HTTP:
Apachecommod_rewriteemod_headersativados - Sistema operativo: Recomenda-se um sistema do tipo Unix
- Requisitos mínimos de hardware:
- PostgreSQL: 512 MB de RAM (4 GB recomendado)
- Aplicação: 128 MB de RAM (1 GB recomendado)
- Armazenamento: Aproximadamente 3 GB de armazenamento PostgreSQL por 1 milhão de eventos
Instalação baseada em Docker
Para executar o tirreno dentro de um contentor Docker pode usar o comando abaixo:
curl -sL tirreno.com/t.yml | docker compose -f - up -d
Continue com o passo 4 do Quickstart.
Instalação Quickstart
- Descarregue a versão mais recente do tirreno (ficheiro ZIP).
- Extraia o ficheiro tirreno-master.zip para o local onde pretende instalá-lo no seu servidor web.
- Navegue até
http://localhost:8585/install/index.phpnum navegador para iniciar o processo de instalação. - Após a instalação bem-sucedida, elimine o diretório
install/e o seu conteúdo. - Navegue até
http://localhost:8585/signup/num navegador para criar uma conta de administrador. - Para configurar a tarefa cron, insira a seguinte expressão de agendamento (a cada 10 minutos) com o comando
crontab -eou editando o ficheiro/var/spool/cron/your-web-server:
*/10 * * * * /usr/bin/php /absolute/path/to/tirreno/index.php /cron
Usar Heroku (opcional)
Clique aqui para iniciar a implementação no heroku.
Via Composer e Packagist (opcional)
O tirreno está publicado no Packagist e pode ser instalado com o Composer:
composer create-project tirreno/tirreno
ou pode ser adicionado a um projeto existente:
composer require tirreno/tirreno
SDKs
Referência da API
tirreno('…')` é a API integrada do tirreno. Dá ao seu próprio código os mesmos blocos de construção que a consola utiliza: o pedido e a página atuais, os dados ingeridos, o motor de regras, o construtor tirreno('queries'), registo e utilitários. Use-a para personalizar o tirreno. Os exemplos abaixo mostram secções personalizadas construídas com esta API.
Bots LLM
Utilizadores de risco
Documentação
Consulte o Guia do utilizador para detalhes sobre como usar o tirreno, a Documentação para programadores para personalizar a sua integração, a Documentação de administração para instalação, manutenção e atualizações.
Sobre
O tirreno é um framework open-source para construir aplicações soberanas de segurança, conformidade e prevenção de fraude.
O projeto começou como um sistema proprietário em 2021 e tornou-se open-source (AGPL) em dezembro de 2024.