
CVE-2025-3052 — Updated!
Pesquisa sobre CVE-2025-3052, uma vulnerabilidade de firmware Insyde que expõe uma primitiva de escrita arbitrária capaz de modificar ponteiros críticos de segurança.
🐞 CVE-2025-3052: Corrupção de Memória em IhisiParamBuffer
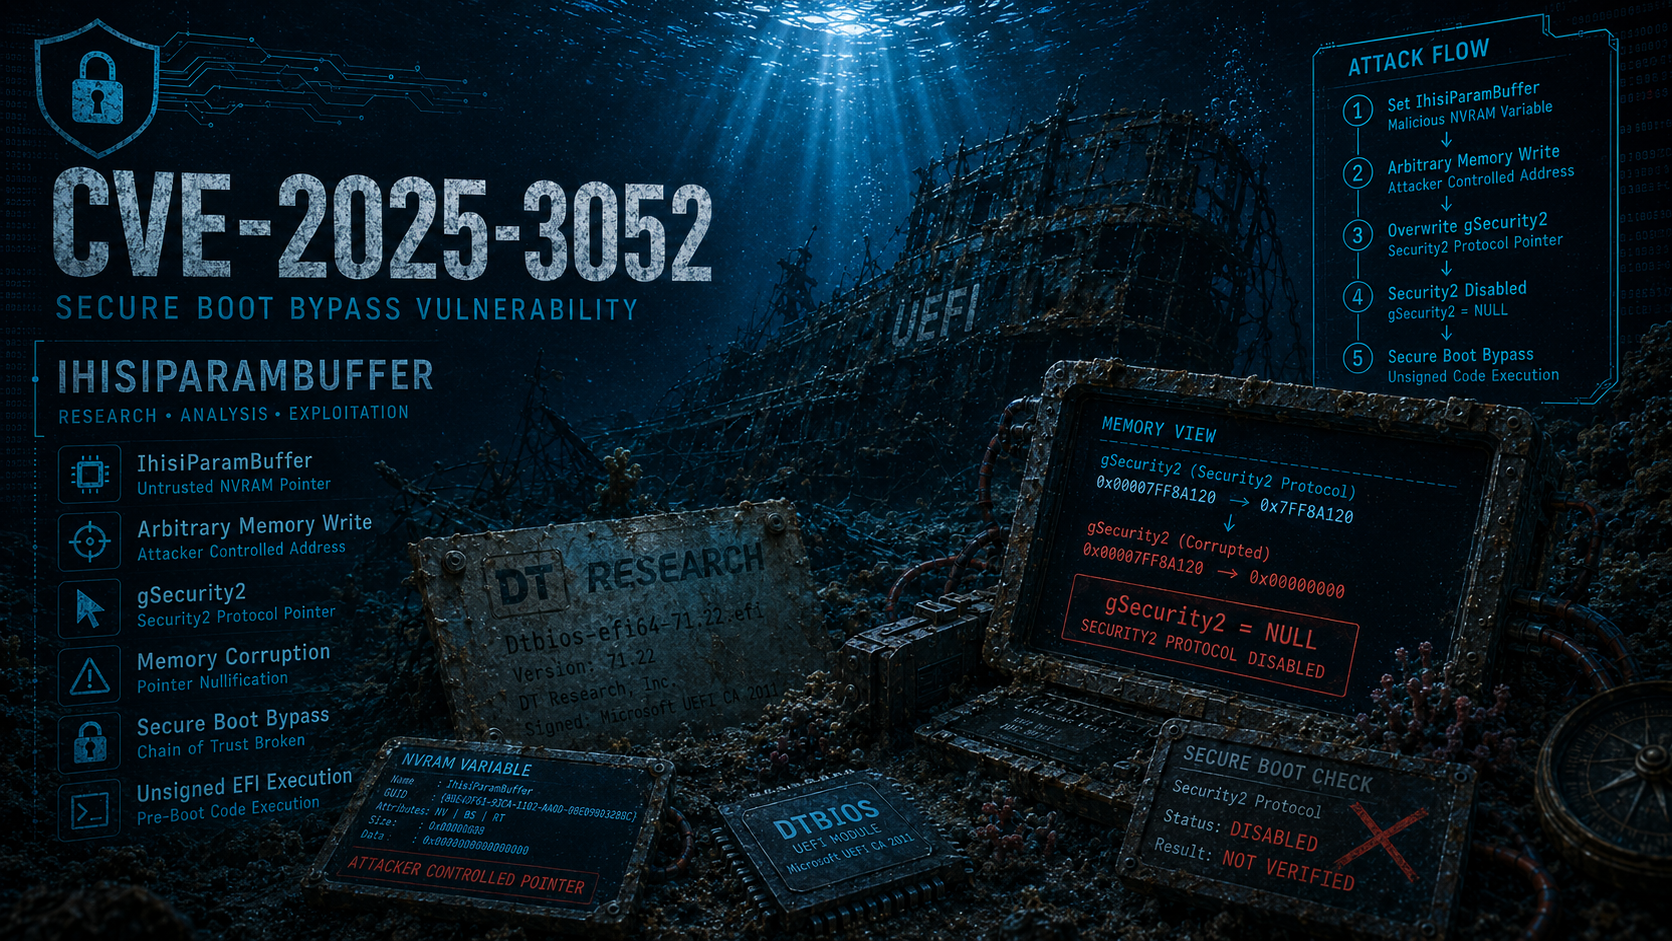
Este repositório centraliza material de pesquisa relacionado à CVE-2025-3052, uma vulnerabilidade de corrupção de memória em um módulo UEFI assinado com o certificado de terceiros da Microsoft que permite a um atacante corromper estruturas de firmware críticas para a segurança, neutralizar a aplicação do Secure Boot e executar código arbitrário não assinado antes do carregamento do sistema operacional. Inclui análise técnica da causa raiz e da técnica de exploração, binários vulneráveis reais e educacionais, e documentação de apoio destinada a ajudar pesquisadores a compreender, reproduzir e experimentar com esta classe de vulnerabilidade.
📑 Índice
- Descoberta Original & Referências Oficiais
- Binários Vulneráveis (Reais / Educacionais)
- Visão Geral da Vulnerabilidade (Análise, Exploração, PoC)
🧠 Descoberta Original & Referências Oficiais
A CVE-2025-3052 foi originalmente descoberta e divulgada de forma responsável pela Binarly Research Team. Referências oficiais e da comunidade:
- Blog de Pesquisa da Binarly (10 de junho de 2025)
- Coleção de referências da comunidade
🐜 Binários Vulneráveis
Este repositório inclui dois binários vulneráveis, fornecidos com diferentes objetivos de pesquisa e aprendizagem.
🧨 Binário Vulnerável Real
Este binário representa a vulnerabilidade tal como existia em ambiente real.
- Aplicação UEFI vulnerável original afetada pela CVE-2025-3052.
- Destinado a análise real e engenharia reversa.
- Assinado com o certificado UEFI de terceiros da Microsoft.
- Extraído de repositórios públicos de malware:
🎓 Binário Vulnerável Educacional
- Código-fonte totalmente compilável de uma aplicação UEFI educacional simplificada.
- Reproduz a mesma premissa de vulnerabilidade do binário real.
- Concebido para ajudar iniciantes a:
- Progredir gradualmente rumo à análise do binário original.
- Evitar engenharia reversa pesada nas fases iniciais.
- Compreender a mecânica da vulnerabilidade.
🧪 Visão Geral da Vulnerabilidade (Análise, Exploração, PoC)
A CVE-2025-3052 é uma vulnerabilidade de bypass do Secure Boot que afeta sistemas UEFI, causada pelo tratamento inseguro de dados obtidos de uma variável NVRAM dentro de uma aplicação UEFI assinada. A vulnerabilidade permite a um atacante corromper estruturas de firmware críticas para a segurança durante o processo de boot, quebrando efetivamente a cadeia de confiança da UEFI e permitindo a execução de código não assinado antes do carregamento do sistema operacional.
O que torna esta vulnerabilidade particularmente impactante não é apenas a natureza do bug em si, uma primitiva de corrupção de memória, mas o contexto em que existe: um módulo UEFI assinado com o certificado UEFI de terceiros da Microsoft, confiável por padrão na grande maioria dos sistemas modernos. Como resultado, a exploração ocorre em um dos estágios de execução mais precoces e privilegiados da plataforma, antes dos controles de segurança em nível de SO.
🔐 Secure Boot & Certificados da Microsoft
O Secure Boot é um recurso de segurança central da UEFI concebido para impor a cadeia de confiança da plataforma desde o firmware até o sistema operacional. Seu propósito principal é impedir que componentes de boot não autorizados ou maliciosos, como bootkits, sejam executados durante o processo de boot.
Em alto nível, o Secure Boot funciona validando criptograficamente executáveis UEFI antes que lhes seja permitido executar. Esta validação é realizada usando dois bancos de dados mantidos pelo firmware:
- db: Contém hashes Authenticode confiáveis e certificados raiz confiáveis.
- dbx: Contém hashes e certificados revogados ou explicitamente não confiáveis.
Uma aplicação UEFI tem permissão para executar se:
- Seu hash Authenticode corresponder a uma entrada em db, ou
- Sua cadeia de certificados validar até um certificado raiz confiável presente em db, e não estiver presente em dbx.
Por padrão, a maioria dos sistemas vem com os seguintes certificados confiáveis em db:
- Microsoft Corporation UEFI CA 2011 - usado para assinar componentes UEFI de terceiros, incluindo o shim do Linux.
- Microsoft Windows Production PCA 2011 - usado para assinar o bootloader do Windows.
- Um ou mais certificados pertencentes ao OEM.
Os módulos vulneráveis associados à CVE-2025-3052 foram assinados usando o certificado Microsoft Corporation UEFI CA 2011. Como este certificado é amplamente confiável entre fornecedores e plataformas, qualquer aplicação assinada que o utilize pode executar na maioria dos sistemas UEFI sem interação do usuário. Esta confiança ampla amplifica significativamente o impacto de uma vulnerabilidade dentro de tal módulo, pois efetivamente contorna as garantias de proteção pretendidas pelo Secure Boot.
🔎 Descoberta do Módulo & Reconhecimento
O módulo UEFI vulnerável foi inicialmente descoberto durante análise em larga escala de binários UEFI enviados a repositórios públicos de malware, mais notavelmente o VirusTotal. Embora o primeiro envio público do módulo tenha ocorrido em novembro de 2024, a inspeção de sua assinatura Authenticode revelou que ele havia sido assinado já em outubro de 2022, indicando que o binário pode ter circulado por um período considerável antes da detecção.
O nome de arquivo original observado durante a análise foi Dtbios-efi64-71.22.efi. O exame de strings embutidas, metadados de certificado e comportamento do arquivo sugeriu fortemente que o módulo foi desenvolvido pela DT Research, Inc, um fornecedor especializado em dispositivos móveis de computação robustos.
Engenharia reversa adicional revelou que o módulo é um utilitário de gravação de BIOS, concebido para ler uma imagem de firmware do disco e gravá-la na ROM do sistema. Embora originalmente destinado ao hardware da DT Research, o módulo não é restrito a uma plataforma específica e pode executar em qualquer sistema que confie no certificado UEFI de terceiros da Microsoft.