cyberbro v0.14.2
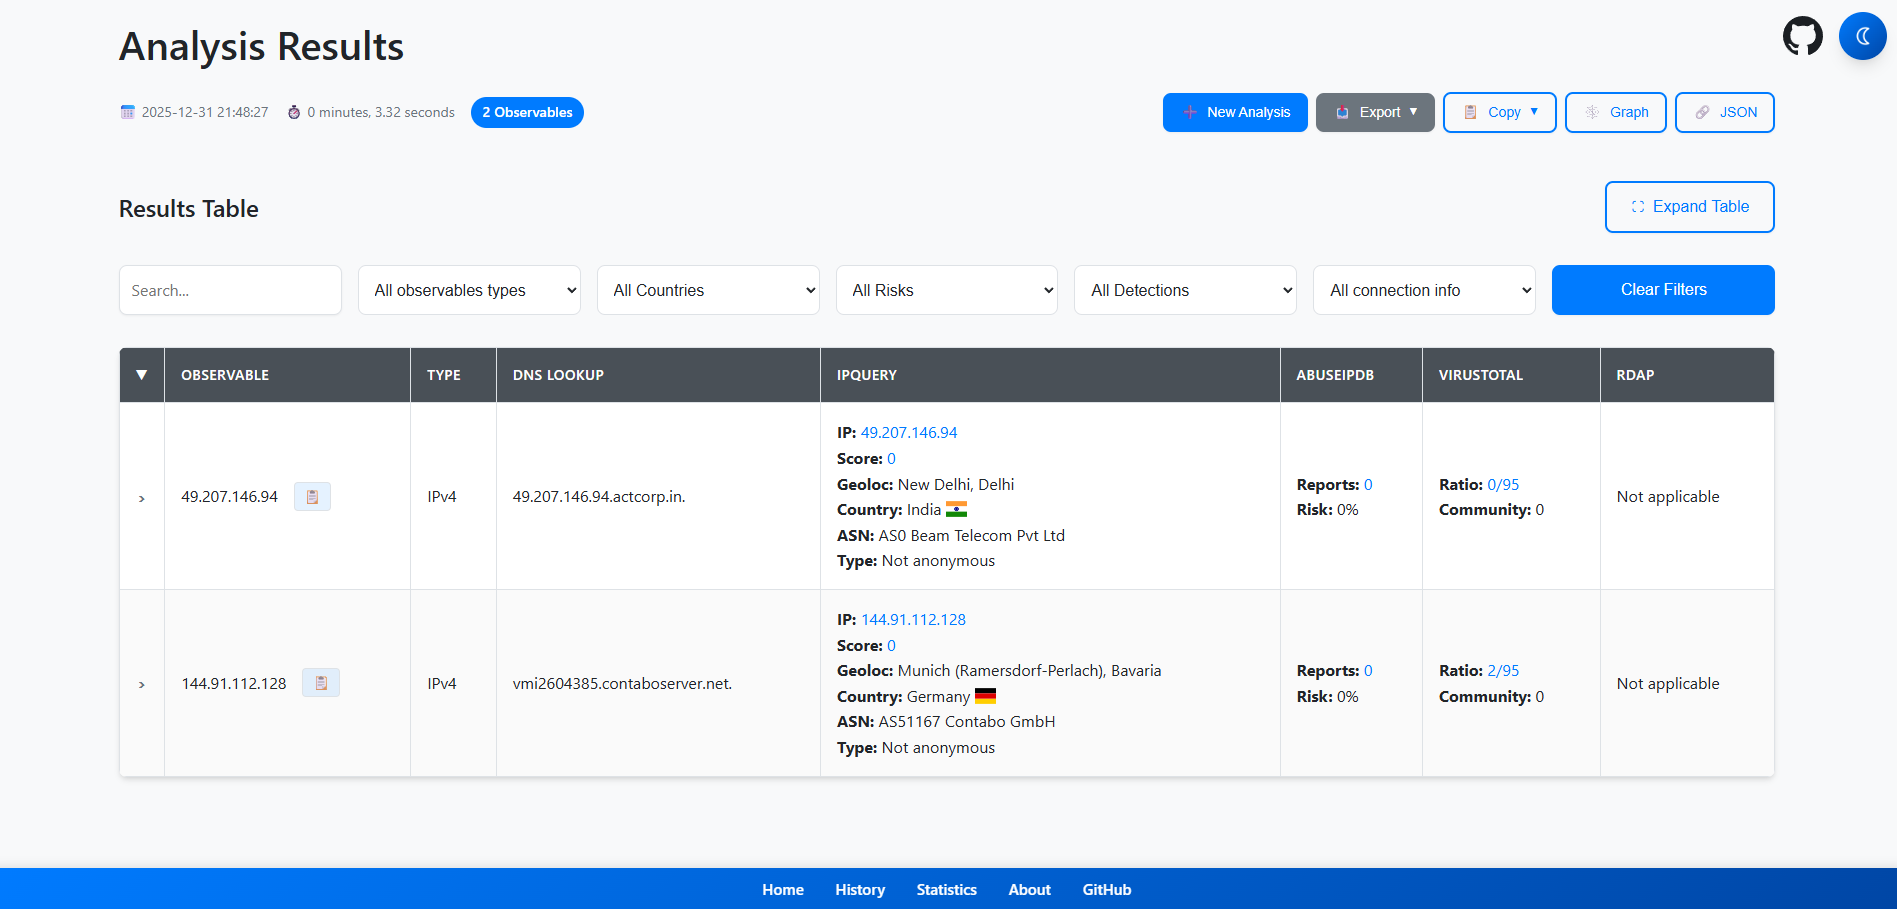
Uma aplicação simples que extrai seus IoCs de uma entrada de lixo e verifica sua reputação usando vários serviços de CTI.
Cyberbro
Uma aplicação simples que extrai os seus IoCs de entradas de dados desorganizadas e verifica a sua reputação utilizando múltiplos serviços.
🌐 demo.cyberbro.net



Sobre
Inspirado por Cybergordon e IntelOwl.
Este projeto tem como objetivo fornecer uma forma simples e eficiente de verificar a reputação dos seus observáveis utilizando múltiplos serviços, sem ter de implementar uma solução complexa. Consulte a documentação em https://docs.cyberbro.net/
[!TIP] Para criar relatórios personalizados, utilize o Cyberbro com o seu LLM favorito (Claude, OpenAI gpt-5...) através do MCP (Model Context Protocol)
Consulte o Cyberbro MCP para mais informações.
Demonstração
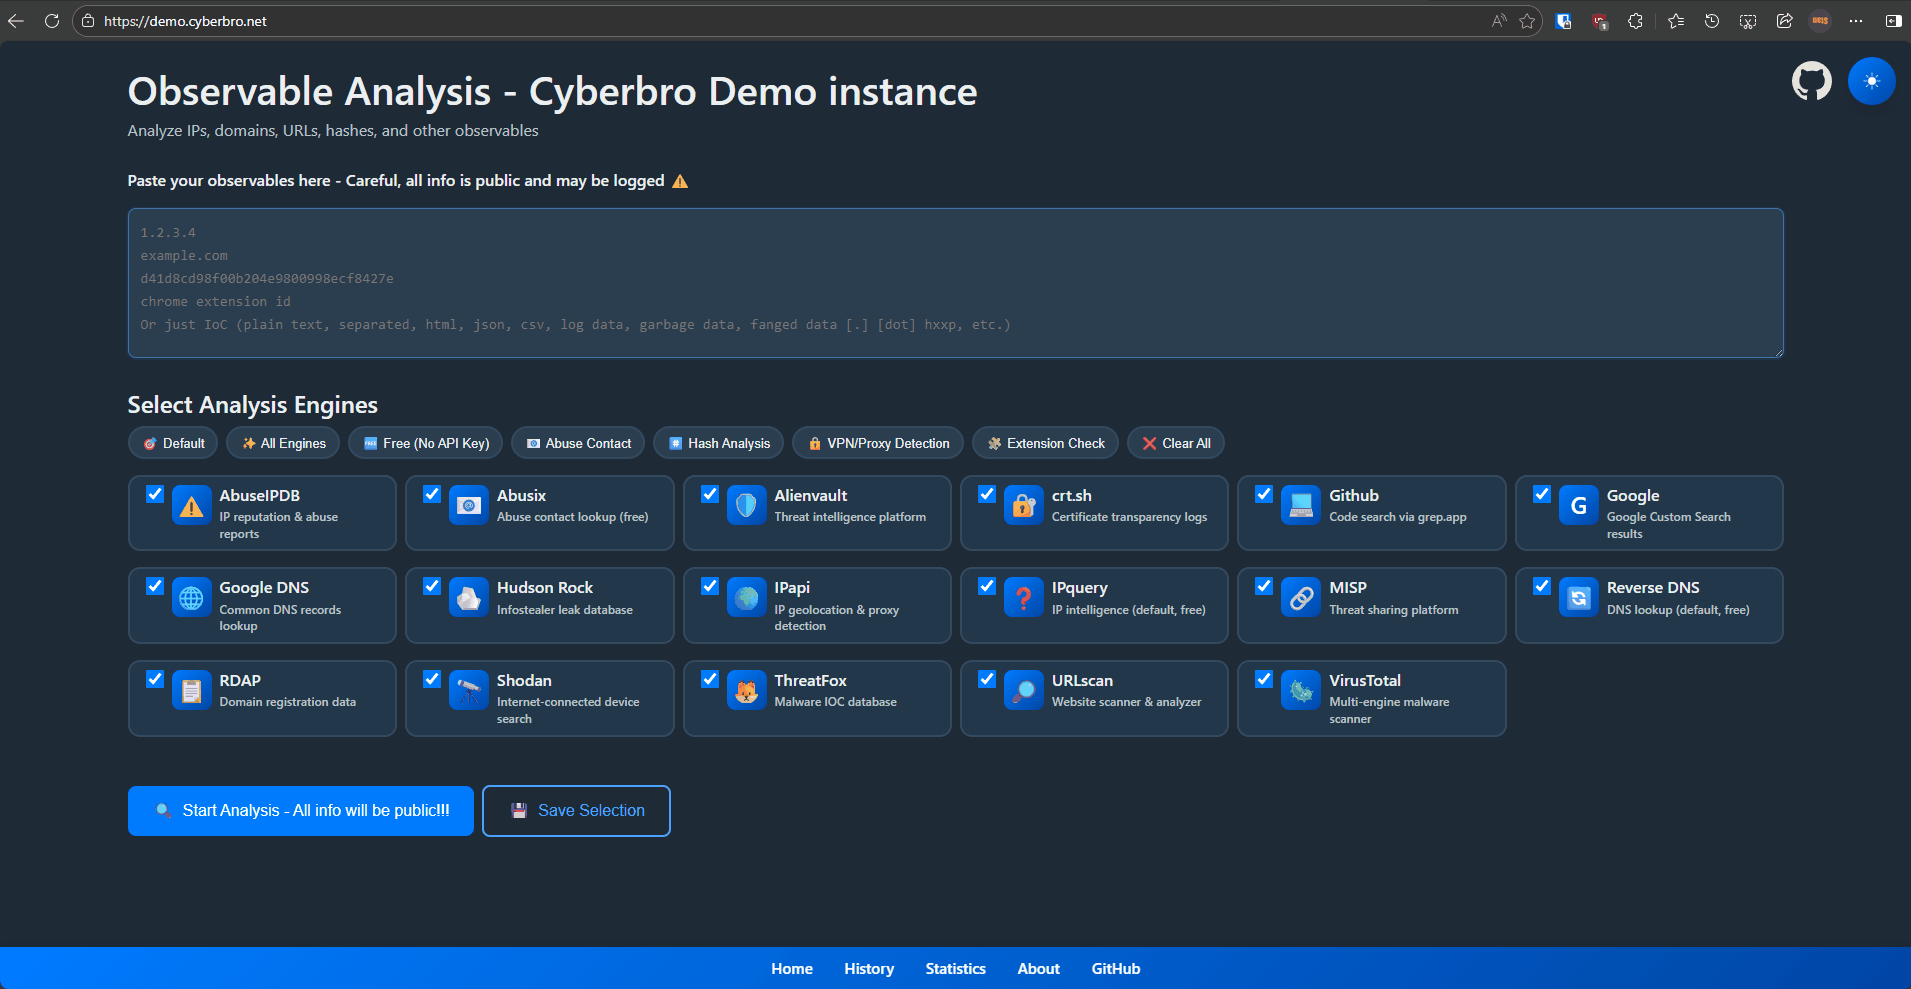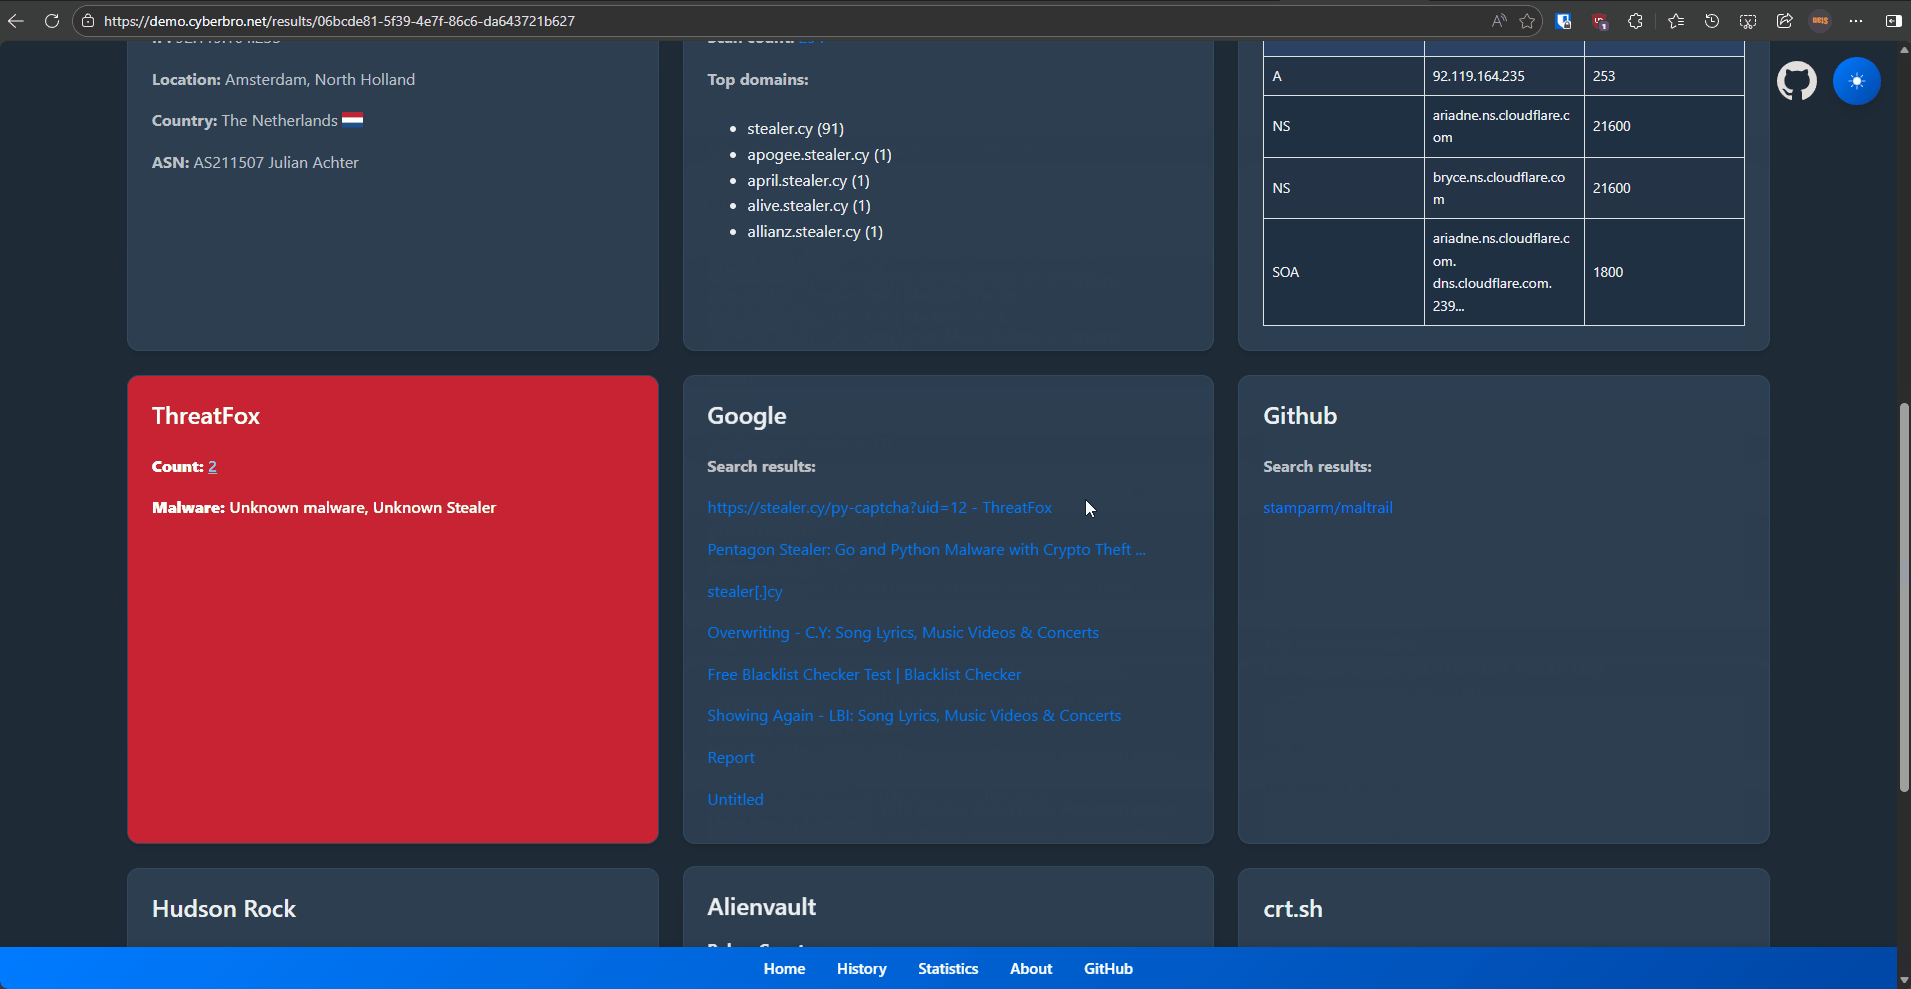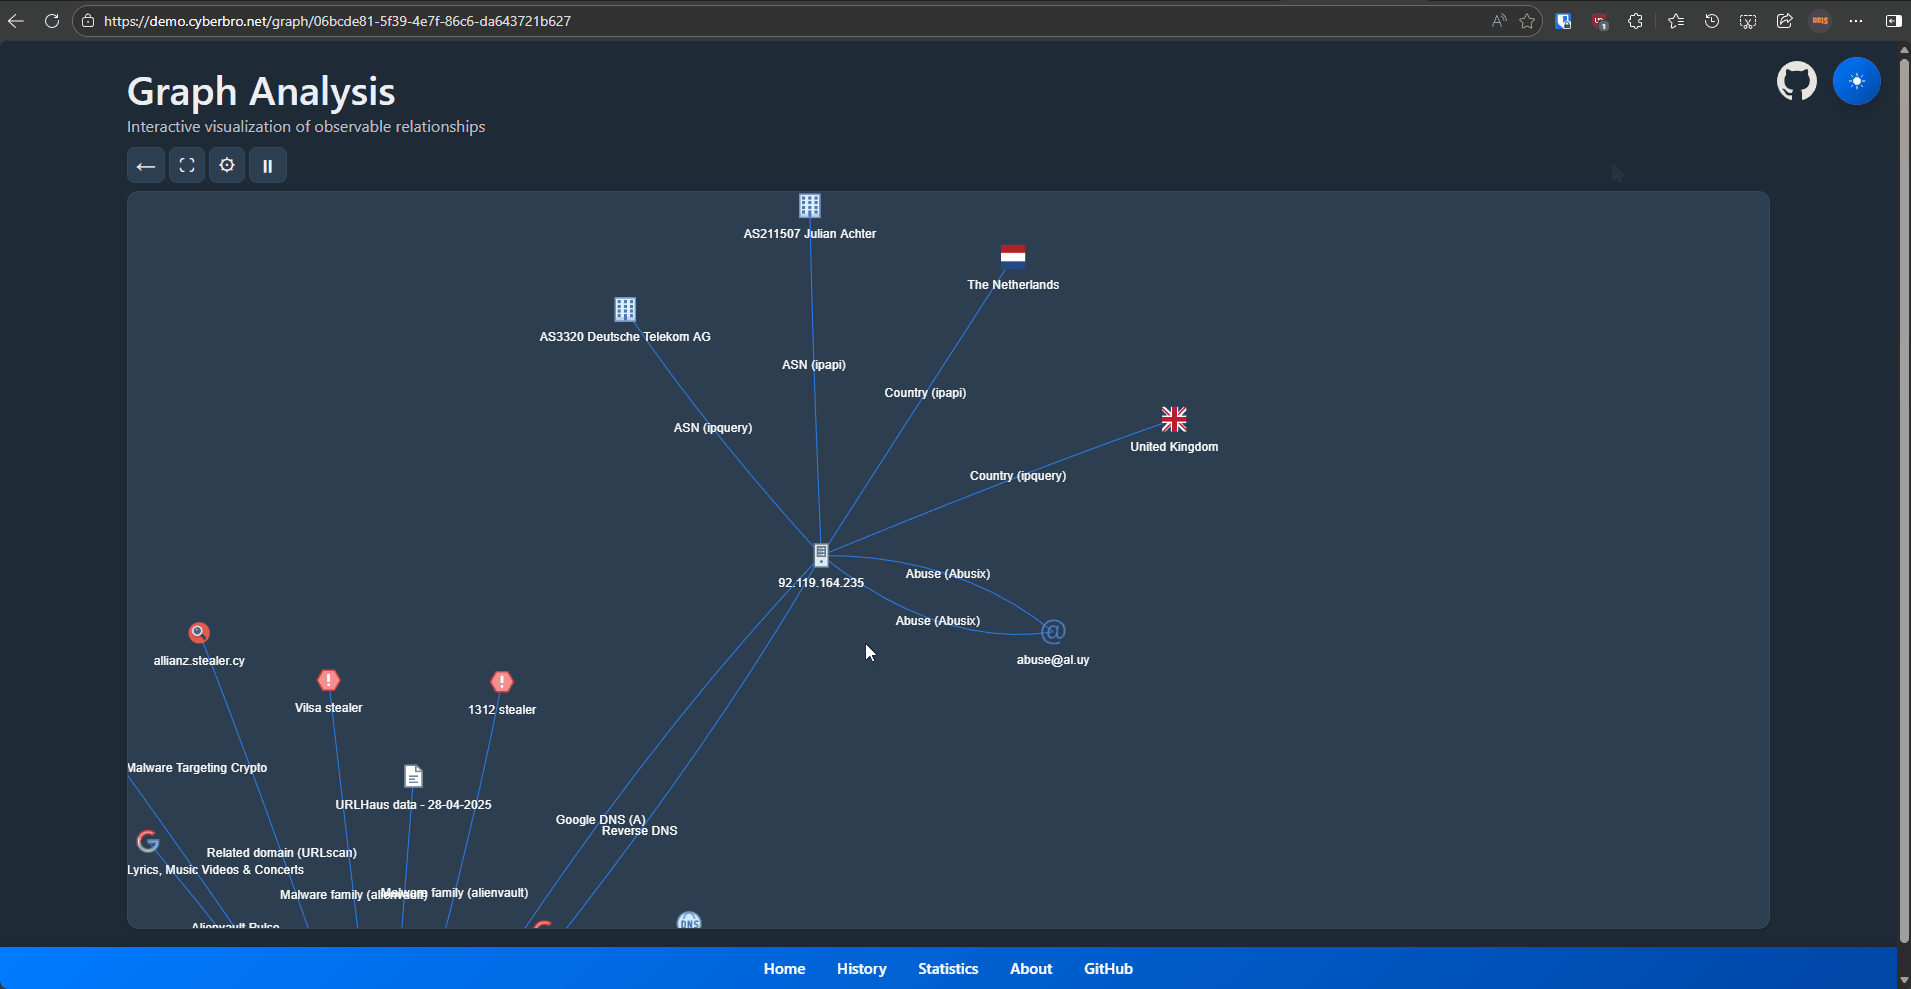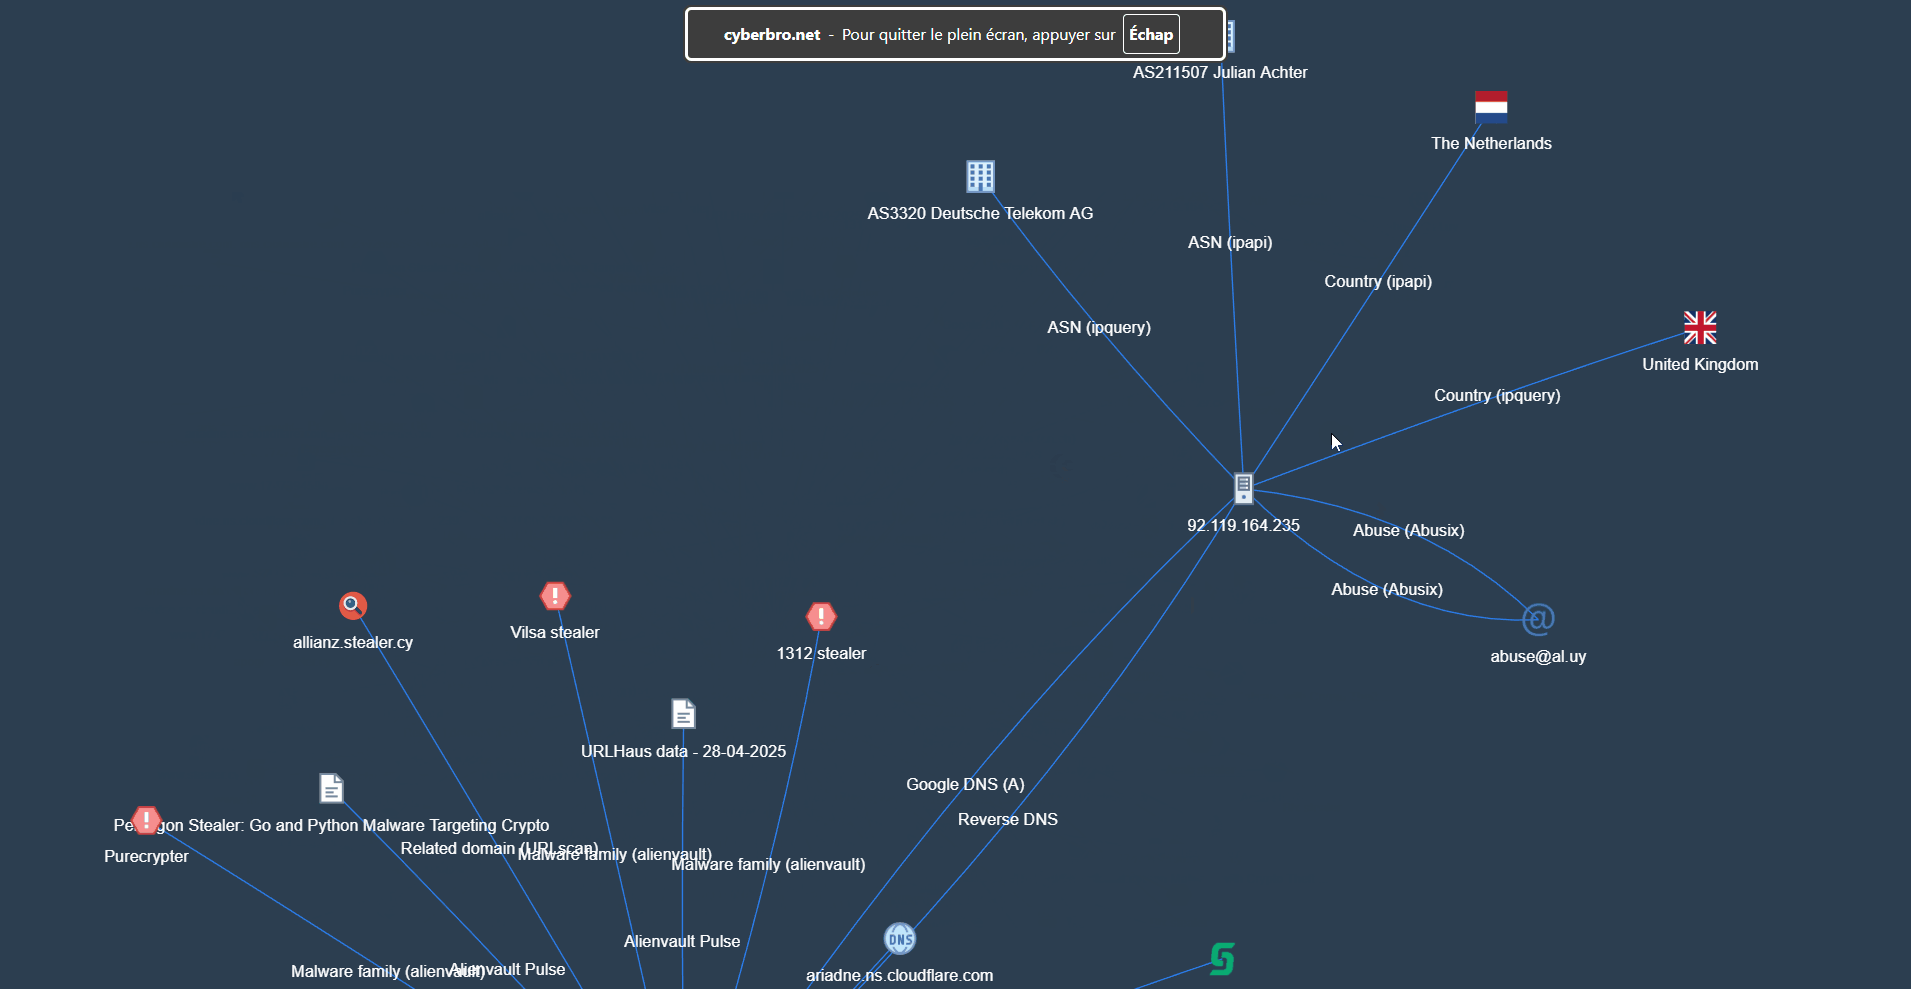
Funcionalidades
- Entrada Fácil: Cole logs brutos ou IoCs - análise e extração automáticas.
- Verificações Multi-Serviço: Consulta de reputação para IPs, hashes, domínios, URLs e IDs de extensões do Chrome em vários serviços de threat intel.
- Relatórios Abrangentes: Pesquisa avançada, filtragem e exportação para CSV/Excel.
- Processamento Rápido: Multithreaded para maior velocidade.
- Pivoting Automatizado: Descubra domínios, URLs e IPs relacionados através de reverse DNS e RDAP / Whois.
- Informação Precisa de Domínio e Abuso: Consultas de RDAP / Whois e contactos de abuso.
- Integrações: Microsoft Defender for Endpoint, CrowdStrike, OpenCTI, Grep.App, Hudson Rock e mais.
- Proxy e Armazenamento: Suporte de proxy e resultados armazenados em SQLite.
- Histórico e Grafos: Histórico de análises e vista de grafo experimental.
- Cache: Caching para consultas repetidas mais rápidas (ativado ao nível dos multi-engines, não em cada engine).
O Que Torna o Cyberbro Único
- Amigável para Iniciantes: Acessível para todos os níveis de experiência.
- Consulta de IDs de Extensões do Chrome: Obtenha nomes de extensões e dados de CTI a partir de IDs.
- Implementação Leve: Configuração e utilização simples.
- Extração Avançada de TLD: Deteção precisa do domínio raiz para melhores consultas.
- Recolha de Dados Pragmática: Utiliza o GitHub e o Google para encontrar IoCs negligenciados.
- Integração de Relatórios de CTI: Obtém relatórios relacionados com IoCs do IoC.One.
- Integração com EDR: Verifica observáveis nos seus próprios sistemas de segurança (MDE, CrowdStrike).
Começar - TL;DR
[!TIP] Se tem preguiça, precisa do Docker.
Faça umgit clone; copie.env.samplepara.env;docker compose upe depois vá alocalhost:5000. Sim, é isso!
Começar
- Para começar, clone o repositório
git clone https://github.com/stanfrbd/cyberbro
cd cyberbro
Editar o ficheiro de configuração (obrigatório)
cp .env.sample .env
[!NOTE] Não tem chaves de API? Não há problema, basta copiar
.env.samplepara.enve deixar os valores opcionais vazios. Tenha cuidado se for utilizado um proxy.
Poderá utilizar todas as engines gratuitas!
- Preencha os valores (incluindo o proxy, se necessário) no ficheiro
.env.
[!WARNING] O
.envcontém segredos sensíveis e nunca deve ser commitado. Para implementações em produção/equipa, utilize SOPS, Vault ou um fluxo de trabalho equivalente de gestão de segredos.
ABUSEIPDB=token_here
ALIENVAULT=token_here
CRIMINALIP_API_KEY=token_here
CROWDSTRIKE_CLIENT_ID=client_id_here
CROWDSTRIKE_CLIENT_SECRET=client_secret_here
DFIR_IRIS_API_KEY=token_here
DFIR_IRIS_URL=https://dfir-iris.local
DFIR_IRIS_SEARCH_NOTES=false
GOOGLE_CSE_CX=cx_here
GOOGLE_CSE_KEY=key_here
GOOGLE_SAFE_BROWSING=token_here
HISTER_TOKEN=token_here
HISTER_BASE_URL=https://hister.example.com
IPAPI=token_here
IPINFO=token_here
MDE_CLIENT_ID=client_id_here
MDE_CLIENT_SECRET=client_secret_here
MDE_TENANT_ID=tenant_here
MISP_API_KEY=token_here
MISP_URL=https://misp.local
MISP_FEEDBACK_SERVER_URL=https://misp-feedback.local
MISP_FEEDBACK_TOKEN=token_here
OPENCTI_API_KEY=token_here
OPENCTI_URL=https://demo.opencti.io
PROXY_URL=
RANSOMWARE_LIVE_API_KEY=token_here
RL_ANALYZE_API_KEY=token_here
RL_ANALYZE_URL=https://spectra_analyse_url_here
ROSTI_API_KEY=token_here
SHODAN=token_here
SPUR_US=token_here
THREATFOX=token_here
VIRUSTOTAL=token_here
WEBSCOUT=token_here
[!IMPORTANT] A partir da versão
v0.13.0, o Cyberbro já não suportasecrets.jsonnem a página/config. Cf. discussão 165.
Se já tem umsecrets.jsonlegado, converta-o para.envcom:python3 scripts/secrets_json_to_env.py
Consulte Opções avançadas de implementação na documentação.
Iniciar a aplicação
Simples e fácil - utilize docker
[!WARNING] Certifique-se de que instala o plugin
composecomodocker composee nãodocker-compose. No Docker, a aplicação liga-se a0.0.0.0dentro do contentor mesmo que o seu.envlocal definaFLASK_HOST=127.0.0.1.
docker compose up # use -d to run in background and use --build to rebuild the image
- Vá a http://127.0.0.1:5000 e divirta-se.
Não se esqueça de editar o
.envantes de construir a imagem.
Consulte Opções avançadas de implementação na documentação para obter todas as opções de implementação com Docker.
A forma antiga
- Clone o repositório e instale os requisitos.
Poderá querer criar um venv antes de instalar as dependências.
pip install -r requirements.txt
- Execute a aplicação com
gunicorn(modo limpo).
gunicorn -c prod/gunicorn.conf.py app:app
- Execute a aplicação em modo de desenvolvimento.
python3 app.py
Capturas de Ecrã
Ver todas as capturas de ecrã