

burp-ai-agent v0.9.1
Extensão do Burp Suite que adiciona ferramentas MCP integradas, análise assistida por IA, controles de privacidade, varredura passiva e ativa e mais
Custom AI Agent
A ponte entre o Burp Suite e a IA moderna.
Uma nota sobre o nome: Esta extensão é publicada como Custom AI Agent (anteriormente Burp AI Agent). Foi renomeada para cumprir os requisitos de nomenclatura da BApp Store da PortSwigger e para evitar confusão com o provedor Burp AI integrado do Burp Suite. O repositório GitHub (
github.com/six2dez/burp-ai-agent), o site de documentação (burp-ai-agent.six2dez.com) e o diretório de configuração (~/.burp-ai-agent/) mantêm o identificadorburp-ai-agentpor continuidade.
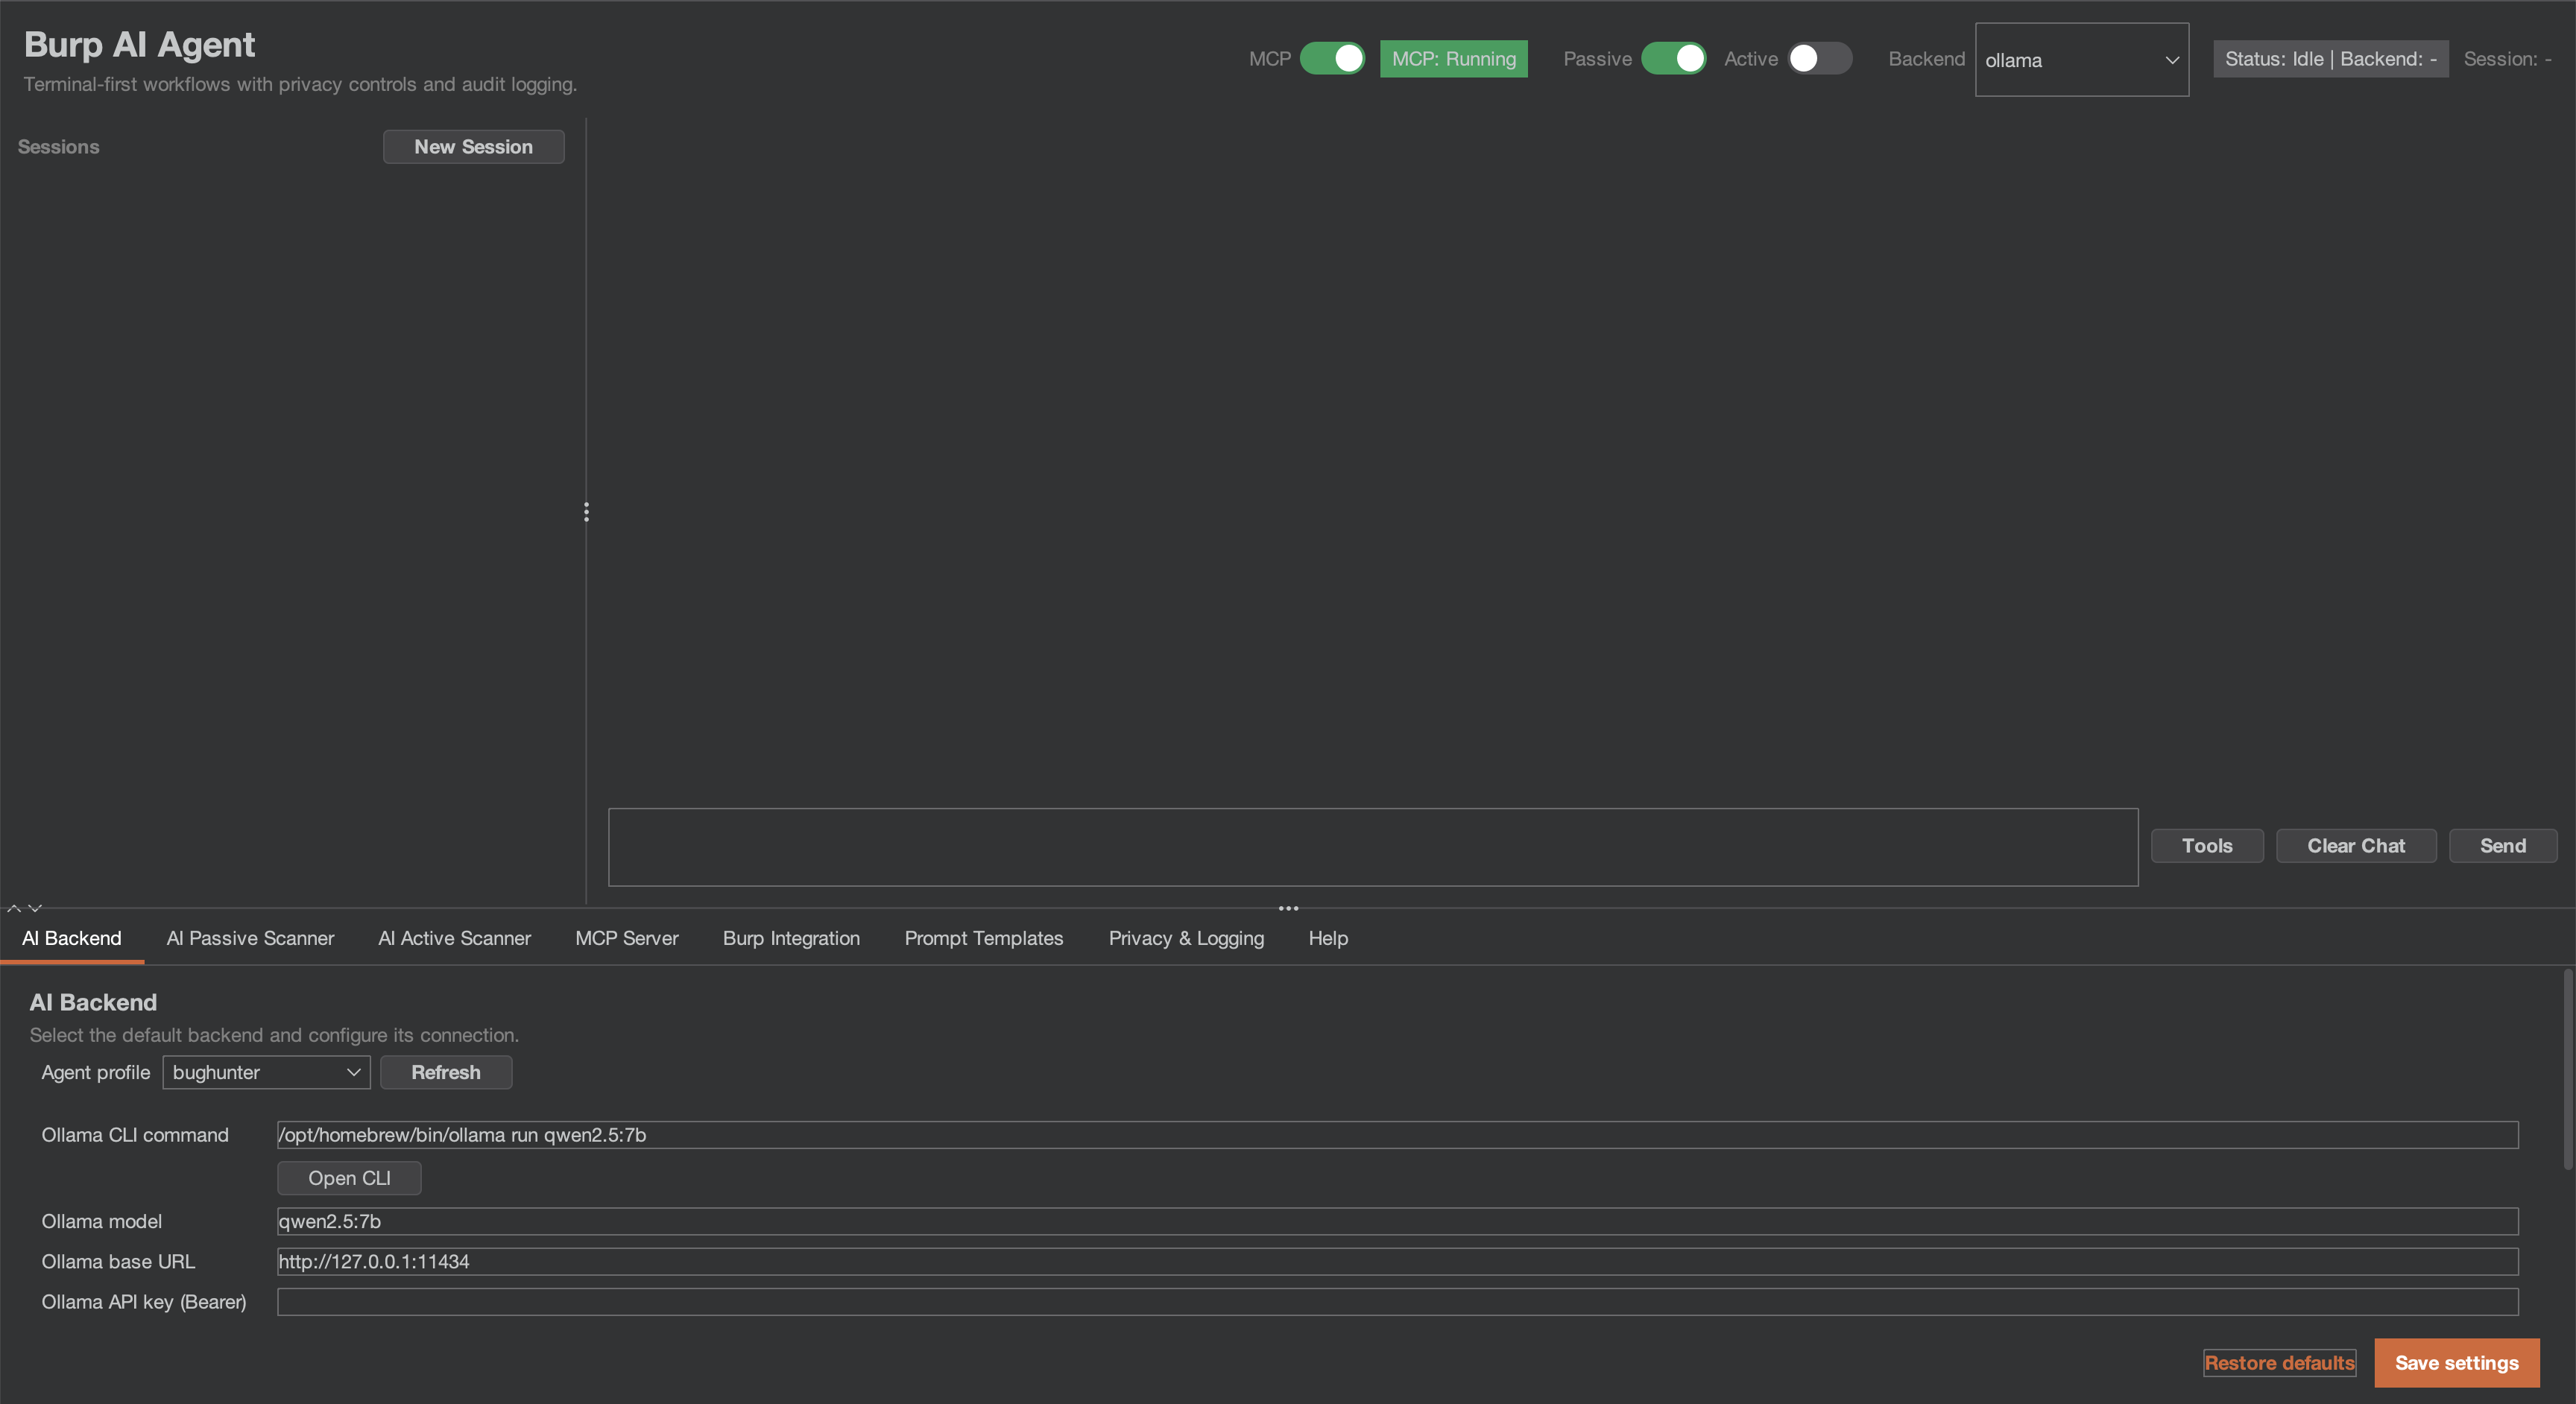
O Custom AI Agent é uma extensão para o Burp Suite que integra IA ao seu fluxo de trabalho de segurança. Use modelos locais ou provedores de nuvem, conecte agentes de IA externos via MCP e deixe os scanners passivo/ativo encontrarem vulnerabilidades enquanto você se concentra nos testes manuais.
[!IMPORTANT] Se você está executando a versão 1.0.0 ou anterior, leia os avisos de segurança e atualize para a versão mais recente, 1.1.0. Arquivos de auditoria gravados com o registro de auditoria ativado podem conter o token MCP e os prompts completos, e o contexto de clique com o botão direito "enviar para IA" poderia contornar o modo de privacidade; ambos os avisos indicam quais credenciais devem ser rotacionadas. Nenhum identificador CVE ou GHSA foi emitido para nenhum deles.
Novidades na v1.1.0
Duas builds de um único repositório, criadas para o reenvio à BApp Store. Detalhes completos em CHANGELOG.md.
- Duas builds. A build da BApp Store (
./gradlew bappJar) tem as 8 ferramentas MCP nativas da extensão, o Burp AI e os seis backends HTTP. A build completa do GitHub (./gradlew fullJar) tem todas as 59 ferramentas MCP, os cinco backends CLI, o cliente MCP externo e a fila automática opcional. Ambas estão em Releases, cada uma com um.sha256. Carregue apenas uma por vez; Qual Build? as compara. - O gate de IA da build da BApp Store. A build da BApp Store funciona no Burp Community e no Burp Professional; ela envia requisições de IA apenas enquanto a configuração "Use AI" do Burp estiver ativada para a extensão, e com ela desativada a extensão carrega e recusa toda requisição de IA.
- Scans passivos não enviam nada ao alvo. Achados passivos que o AI Active Scanner pode testar são listados como alvos sugeridos na sua caixa de diálogo de fila, em ambas as builds, e você os enfileira manualmente: nada é enviado a um alvo antes de você confirmar.
- Descarregamento limpo. Descarregar não deixa nenhuma thread, timer ou listener MCP da extensão em execução e não inicia nenhuma nova requisição a um provedor de IA.
- Detalhes de issues são codificados em HTML. Payloads, valores obtidos do alvo e texto da IA aparecem como texto literal na visualização de issues e nos relatórios do Burp.
- Os scanners de IA iniciam DESATIVADOS a cada carregamento, em ambas as builds; ativar um deles dura até o Burp descarregar a extensão.
Novidades na v1.0.1
Uma correção de exatidão e privacidade para a 1.0.0. Detalhes completos em CHANGELOG.md e SECURITY.md.
- Prompts não-ASCII funcionam em todos os backends HTTP (#84, #85, #86, #88). Os corpos das requisições são enviados como bytes UTF-8; antes, caracteres não-ASCII eram corrompidos e o texto do alvo podia alterar a estrutura JSON da requisição.
- Privacidade: o contexto de clique com o botão direito, as configurações do scanner, o registro de auditoria e os links de chat agora respeitam o modo de privacidade e o padrão de auditoria apenas com hashes; os links de chat abrem somente após uma confirmação.
- Segurança do scanner: requisições que alteram estado são reproduzidas apenas em DANGEROUS; as verificações de IA do Burp Scanner respeitam o pool de recursos do scan e a chave passiva de IA.
- Confiabilidade: NVIDIA NIM e Perplexity voltaram a funcionar, mensagens de chat de acompanhamento mantêm seu contexto, e a redação não descarta mais conteúdo em máquinas lentas ou ocupadas.
- Bibliotecas incluídas: Netty 4.1.138, Jackson 2.22.3.
Novidades na v1.0.0
Primeira versão estável, e um marco de correção de segurança. Uma revisão externa da 0.9.2 em
2026-08-05 confirmou dois defeitos exploráveis ao executar o código distribuído; esta versão corrige ambos
além da classe mais ampla de problemas que a mesma revisão revelou. Detalhes completos em CHANGELOG.md.
Corrigido e divulgado:
- SEC-04 (crítico) — as verificações de controle de acesso do MCP não eram executadas em rotas resolvidas. Com acesso externo habilitado, o listener aceitava chamadas de ferramentas não autenticadas; no modo local, as verificações de Origin/Host/User-Agent e os cabeçalhos de resposta de segurança estavam inertes em rotas correspondidas. A decisão agora é executada antes do roteamento. → rotacione seu token MCP
- PRIV-05 (alto) — os cookies de sessão chegavam aos backends de IA sem redação em STRICT e BALANCED. O
scanner passivo emitia cookies como
name=valuepuro, descartando a redação de prefixo na qual se baseava, e apenas um cookie literalmente chamadosessionera capturado. → rotacione os cookies afetados
Reforçado:
- Chamadas de ferramentas emitidas pelo modelo agora exigem sua aprovação (SEC-06) — uma chamada de ferramenta extraída da saída do modelo não chega ao Burp até você decidir. Os níveis falham de forma segura: um nome de ferramenta não reconhecido confirma a cada vez, nunca é executado silenciosamente. Veja Notas de Privacidade e Segurança.
- O token MCP não é mais divulgado durante uma tomada de porta (SEC-07) — um processo local ocupando a porta MCP e ecoando o cabeçalho de identidade podia anteriormente colher um token que concedia acesso total às ferramentas MCP. O cliente de tomada agora apresenta uma prova de posse HMAC, e sob TLS ele fixa o certificado do servidor ao seu próprio keystore.
SsrfGuardclassifica notações de IP alternativas (SEC-07) —http://2852039166/(decimal para169.254.169.254) não contorna mais o aviso de privado/link-local apenas pela notação, e a classificação agora não realiza nenhuma resolução de nome.- Argumentos de shell são citados por allowlist (QUAL-06) — fechando um caminho de importação de configurações para execução de comandos
para valores que carregam metacaracteres sem espaços em branco (
foo;id,$(cmd)). - Confinamento na EDT e robustez do agendador — a execução de ferramentas, o HTTP do backend e o
stop()do MCP foram movidos para fora da thread de despacho de eventos do Swing; tarefas recorrentes protegidas contra morte por exceção.
Verificado: suíte de testes ampliada de 660 para 1131 testes em 158 classes, cobertura de linhas do projeto 34% → 58%, e a linha de base do detekt encolheu de 1096 → 1040 em vez de crescer.