
 six2dez/burp-ai-agent
Extensão do Burp Suite que adiciona ferramentas MCP integradas, análise assistida por IA, controles de privacidade, varredura passiva e ativa e mais

# Custom AI Agent
**A ponte entre o Burp Suite e a IA moderna.**
> **Uma nota sobre o nome:** Esta extensão é publicada como **Custom AI Agent** (anteriormente *Burp AI Agent*). Foi renomeada para cumprir os requisitos de nomenclatura da BApp Store da PortSwigger e para evitar confusão com o provedor **Burp AI** integrado do Burp Suite. O repositório GitHub (`github.com/six2dez/burp-ai-agent`), o site de documentação (`burp-ai-agent.six2dez.com`) e o diretório de configuração (`~/.burp-ai-agent/`) mantêm o identificador `burp-ai-agent` por continuidade.
<!-- screenshot: main extension tab with chat and settings visible -->
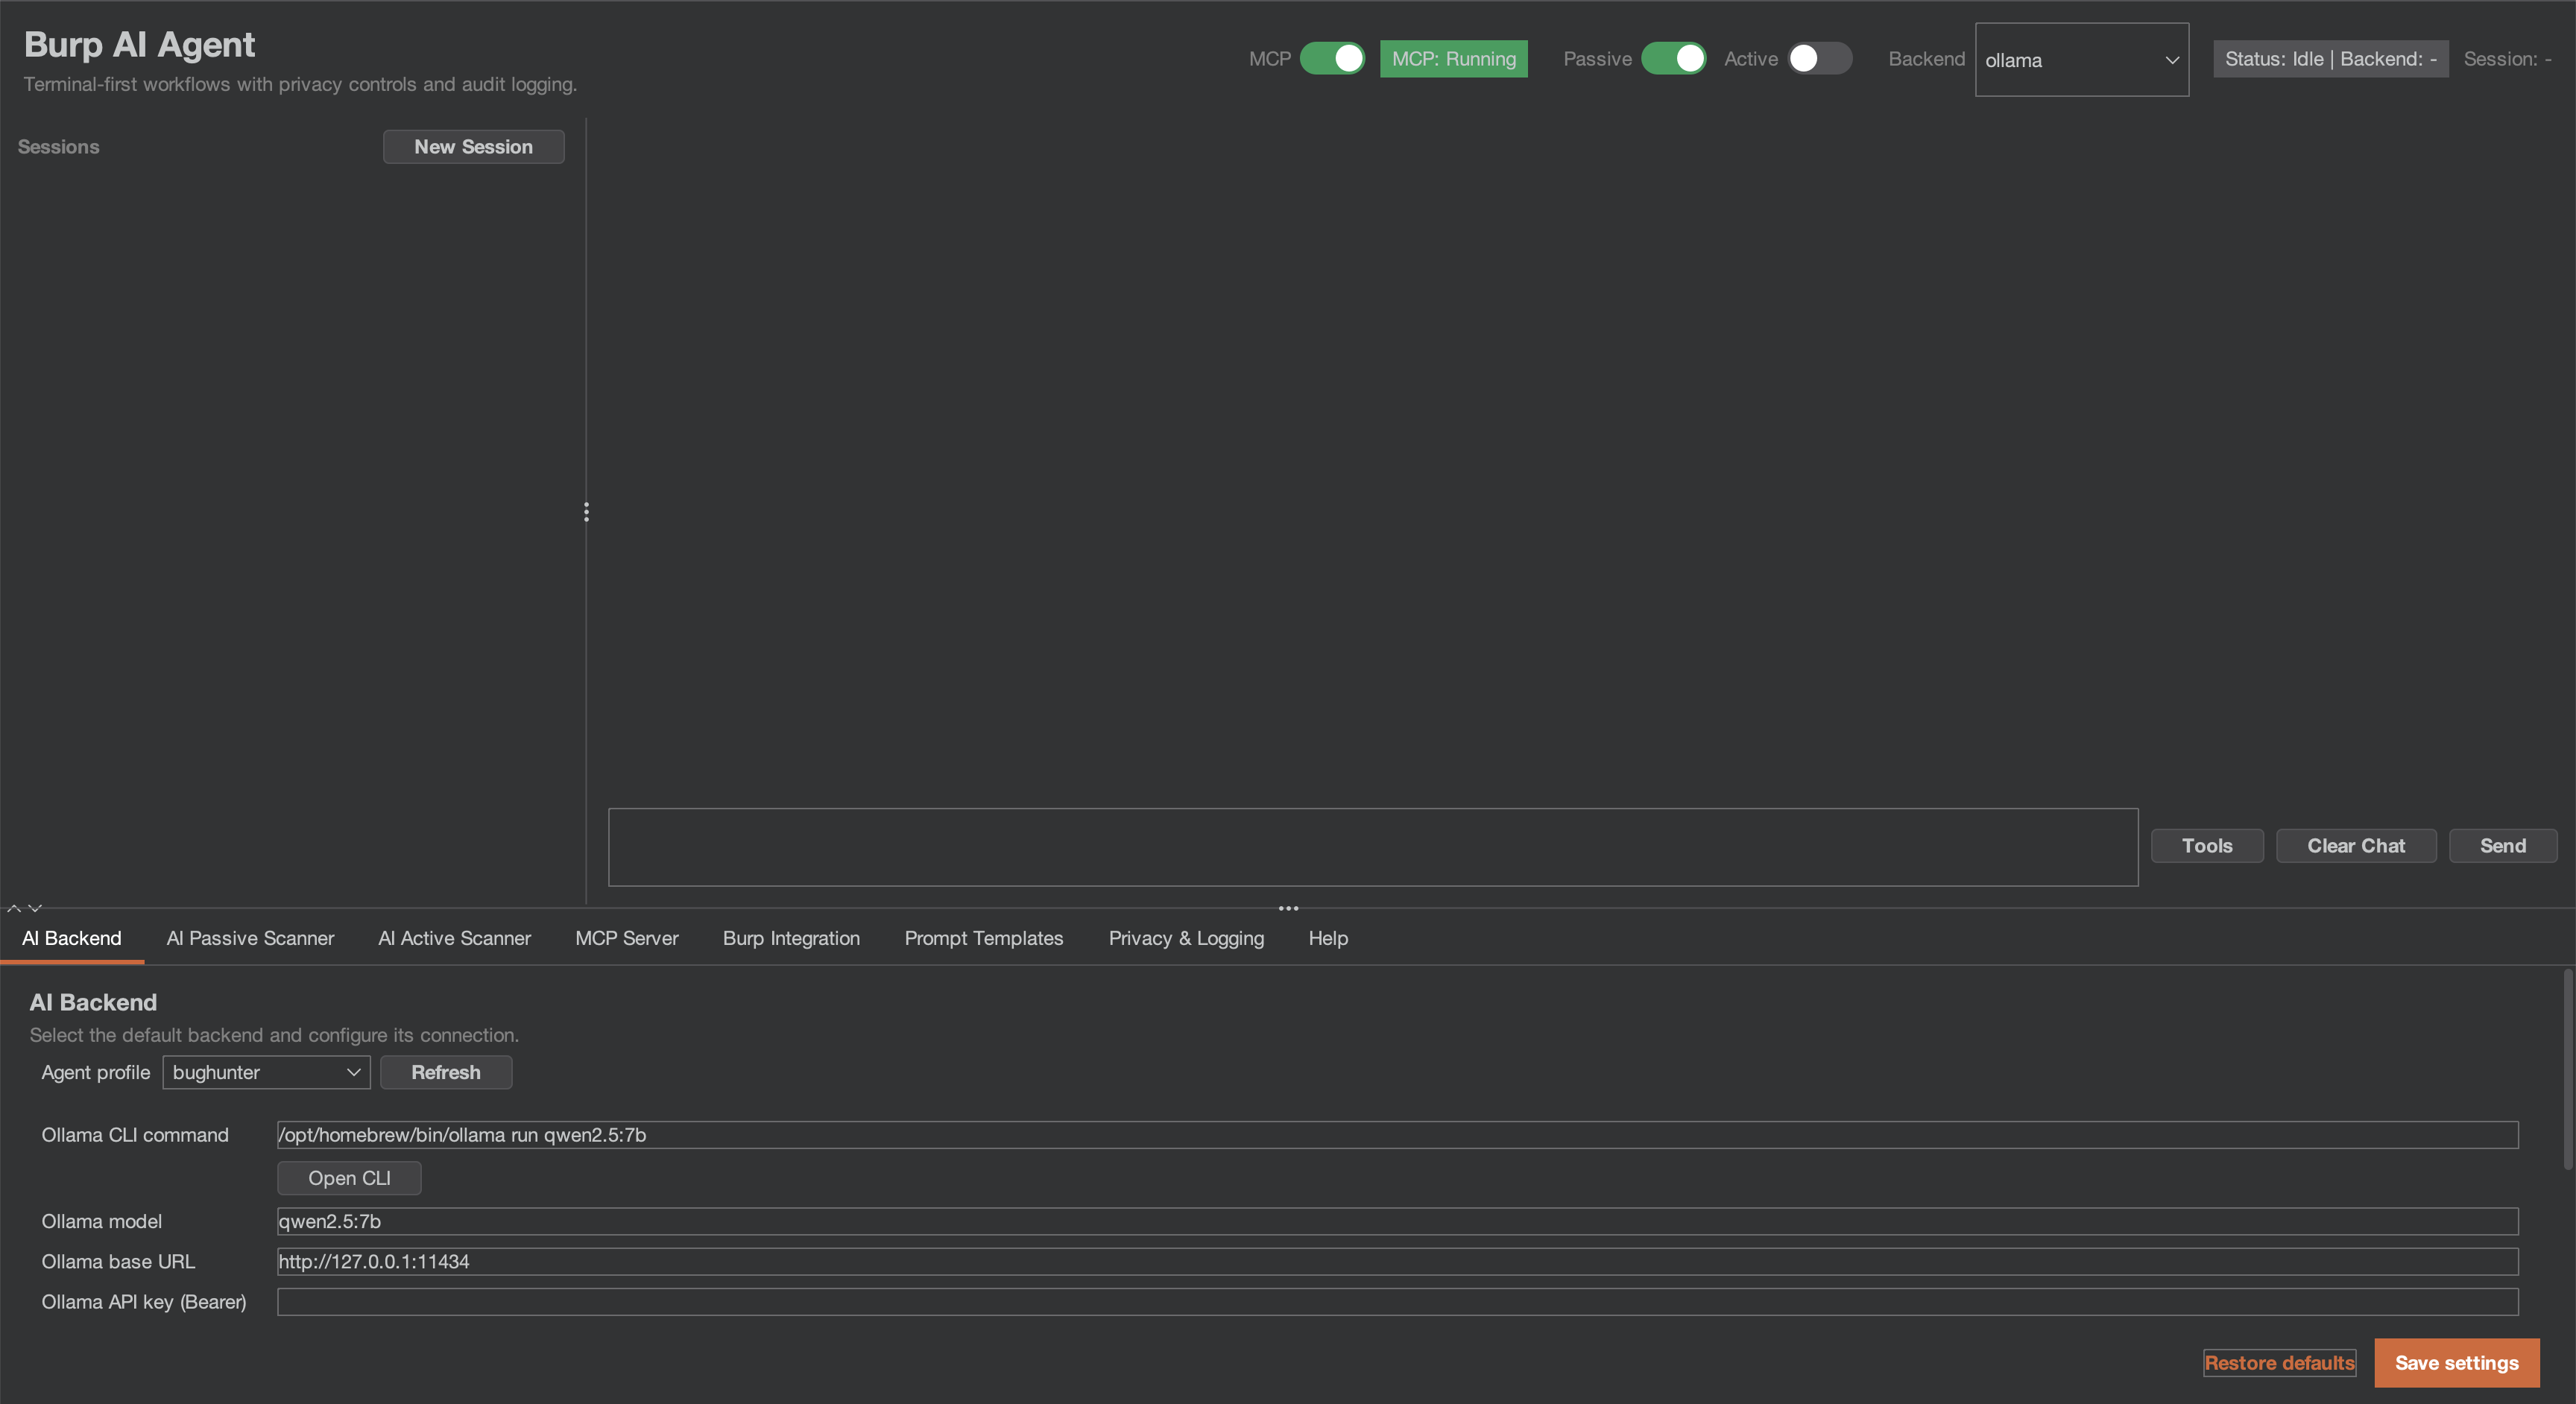
O Custom AI Agent é uma extensão para o Burp Suite que integra IA ao seu fluxo de trabalho de segurança. Use modelos locais ou provedores de nuvem, conecte agentes de IA externos via MCP e deixe os scanners passivo/ativo encontrarem vulnerabilidades enquanto você se concentra nos testes manuais.
> [!IMPORTANT]
> **Se você está executando a versão 1.0.0 ou anterior, leia [os avisos de segurança](https://github.com/six2dez/burp-ai-agent/blob/main/SECURITY.md#security-advisories) e atualize para a versão mais recente, 1.1.0.**
> Arquivos de auditoria gravados com o registro de auditoria ativado podem conter o token MCP e os prompts completos, e o contexto de clique com o botão direito
> "enviar para IA" poderia contornar o modo de privacidade; ambos os avisos indicam quais credenciais devem ser rotacionadas.
> Nenhum identificador CVE ou GHSA foi emitido para nenhum deles.
## Novidades na v1.1.0
Duas builds de um único repositório, criadas para o reenvio à BApp Store. Detalhes completos em
[CHANGELOG.md](https://github.com/six2dez/burp-ai-agent/blob/main/CHANGELOG.md).
- **Duas builds.** A build da BApp Store (`./gradlew bappJar`) tem as 8 ferramentas MCP nativas da extensão,
o Burp AI e os seis backends HTTP. A build completa do GitHub (`./gradlew fullJar`) tem todas as 59 ferramentas
MCP, os cinco backends CLI, o cliente MCP externo e a fila automática opcional. Ambas estão em
[Releases](https://github.com/six2dez/burp-ai-agent/releases), cada uma com um `.sha256`. Carregue apenas
uma por vez; [Qual Build?](https://burp-ai-agent.six2dez.com/getting-started/which-build)
as compara.
- **O gate de IA da build da BApp Store.** A build da BApp Store funciona no Burp Community e no Burp Professional; ela envia requisições de IA apenas enquanto a configuração "Use AI" do Burp estiver ativada para a extensão, e com ela desativada a extensão carrega e recusa toda requisição de IA.
- **Scans passivos não enviam nada ao alvo.** Achados passivos que o AI Active Scanner pode testar são
listados como alvos sugeridos na sua caixa de diálogo de fila, em ambas as builds, e você os enfileira manualmente:
nada é enviado a um alvo antes de você confirmar.
- **Descarregamento limpo.** Descarregar não deixa nenhuma thread, timer ou listener MCP da extensão em execução e
não inicia nenhuma nova requisição a um provedor de IA.
- **Detalhes de issues são codificados em HTML.** Payloads, valores obtidos do alvo e texto da IA aparecem como
texto literal na visualização de issues e nos relatórios do Burp.
- **Os scanners de IA iniciam DESATIVADOS a cada carregamento**, em ambas as builds; ativar um deles dura até o Burp
descarregar a extensão.
## Novidades na v1.0.1
Uma correção de exatidão e privacidade para a 1.0.0. Detalhes completos em [CHANGELOG.md](https://github.com/six2dez/burp-ai-agent/blob/main/CHANGELOG.md) e
[SECURITY.md](https://github.com/six2dez/burp-ai-agent/blob/main/SECURITY.md#fixed-in-101).
- **Prompts não-ASCII funcionam em todos os backends HTTP** (#84, #85, #86, #88). Os corpos das requisições são enviados como
bytes UTF-8; antes, caracteres não-ASCII eram corrompidos e o texto do alvo podia alterar a estrutura JSON
da requisição.
- **Privacidade:** o contexto de clique com o botão direito, as configurações do scanner, o registro de auditoria e os links de chat agora respeitam o
modo de privacidade e o padrão de auditoria apenas com hashes; os links de chat abrem somente após uma confirmação.
- **Segurança do scanner:** requisições que alteram estado são reproduzidas apenas em DANGEROUS; as verificações de IA do
Burp Scanner respeitam o pool de recursos do scan e a chave passiva de IA.
- **Confiabilidade:** NVIDIA NIM e Perplexity voltaram a funcionar, mensagens de chat de acompanhamento mantêm seu contexto,
e a redação não descarta mais conteúdo em máquinas lentas ou ocupadas.
- **Bibliotecas incluídas:** Netty 4.1.138, Jackson 2.22.3.
## Novidades na v1.0.0
Primeira versão estável, e um marco de correção de segurança. Uma revisão externa da `0.9.2` em
2026-08-05 confirmou dois defeitos exploráveis ao **executar** o código distribuído; esta versão corrige ambos
além da classe mais ampla de problemas que a mesma revisão revelou. Detalhes completos em [CHANGELOG.md](https://github.com/six2dez/burp-ai-agent/blob/main/CHANGELOG.md).
**Corrigido e divulgado:**
- **SEC-04 (crítico)** — as verificações de controle de acesso do MCP não eram executadas em rotas resolvidas. Com acesso
externo habilitado, o listener aceitava chamadas de ferramentas **não autenticadas**; no modo local, as verificações de
Origin/Host/User-Agent e os cabeçalhos de resposta de segurança estavam inertes em rotas correspondidas. A
decisão agora é executada antes do roteamento. → [rotacione seu token MCP](https://github.com/six2dez/burp-ai-agent/blob/main/SECURITY.md#security-advisories)
- **PRIV-05 (alto)** — os cookies de sessão chegavam aos backends de IA **sem redação em STRICT e BALANCED**. O
scanner passivo emitia cookies como `name=value` puro, descartando a redação de prefixo na qual se baseava, e
apenas um cookie literalmente chamado `session` era capturado. → [rotacione os cookies afetados](https://github.com/six2dez/burp-ai-agent/blob/main/SECURITY.md#security-advisories)
**Reforçado:**
- **Chamadas de ferramentas emitidas pelo modelo agora exigem sua aprovação** (SEC-06) — uma chamada de ferramenta extraída da *saída
do modelo* não chega ao Burp até você decidir. Os níveis falham de forma segura: um nome de ferramenta não reconhecido confirma
a cada vez, nunca é executado silenciosamente. Veja [Notas de Privacidade e Segurança](#privacy-and-security-notes).
- **O token MCP não é mais divulgado durante uma tomada de porta** (SEC-07) — um processo local ocupando
a porta MCP e ecoando o cabeçalho de identidade podia anteriormente colher um token que concedia acesso total às ferramentas MCP.
O cliente de tomada agora apresenta uma prova de posse HMAC, e sob TLS ele fixa
o certificado do servidor ao seu próprio keystore.
- **`SsrfGuard` classifica notações de IP alternativas** (SEC-07) — `http://2852039166/` (decimal para
`169.254.169.254`) não contorna mais o aviso de privado/link-local apenas pela notação, e
a classificação agora não realiza nenhuma resolução de nome.
- **Argumentos de shell são citados por allowlist** (QUAL-06) — fechando um caminho de importação de configurações para execução de comandos
para valores que carregam metacaracteres sem espaços em branco (`foo;id`, `$(cmd)`).
- **Confinamento na EDT e robustez do agendador** — a execução de ferramentas, o HTTP do backend e o `stop()` do MCP foram movidos
para fora da thread de despacho de eventos do Swing; tarefas recorrentes protegidas contra morte por exceção.
**Verificado:** suíte de testes ampliada de 660 para **1131 testes em 158 classes**, cobertura de linhas do projeto
34% → **58%**, e a linha de base do detekt encolheu de 1096 → 1040 em vez de crescer.
## Destaques
- **12 Backends de IA** — Burp AI (integrado), Anthropic, Ollama, LM Studio, NVIDIA NIM, Perplexity, OpenAI-compatible genérico, Gemini CLI, Claude CLI, Codex CLI, OpenCode CLI, Copilot CLI. A build da BApp Store tem 7 (Burp AI e os seis backends HTTP); os cinco backends CLI estão apenas na build completa.
- **59 Ferramentas MCP** — Permita que o Claude Desktop (ou qualquer cliente MCP) controle o Burp de forma autônoma (8 ferramentas de IA nativas da extensão na build da loja, todas as 59 na build completa).
- **Acesso MCP com Escopo** — Opcionalmente, restrinja cada ferramenta MCP aos seus hosts no escopo, para que clientes de IA externos não consigam alcançar alvos fora do escopo através do Burp.
- **62 Classes de Vulnerabilidade** — Scanners de IA passivos e ativos cobrindo injeção, autenticação, criptografia e mais. O scanner passivo é executado como um `PassiveScanCheck` do Burp (Burp Pro).
- **Instalação a partir das Releases** — Baixe qualquer uma das builds em [Releases](https://github.com/six2dez/burp-ai-agent/releases); [Qual Build?](https://burp-ai-agent.six2dez.com/getting-started/which-build) explica como elas diferem. O Custom AI Agent ainda não está listado na BApp Store: a build da BApp Store está passando pela revisão da PortSwigger em [extension-portal#231](https://github.com/PortSwigger/extension-portal/issues/231).
- **Interface Adaptada ao Tema** — Um sistema de design interno estiliza o painel de configurações e reaplica o tema automaticamente com a alternância claro/escuro do Burp.
- **Burp Scan Skill** — Use seu assistente de codificação de IA preferido (Claude Code, Gemini CLI, Codex, etc.) como scanner via MCP.
- **Confirmação de Chamadas de Ferramentas** — As chamadas de ferramentas emitidas pela IA são controladas: ferramentas somente leitura e limitadas são executadas silenciosamente, todas as outras pedem confirmação primeiro com um cartão de aprovação no chat. Ferramentas desconhecidas falham de forma segura.
- **3 Modos de Privacidade** — STRICT / BALANCED / OFF. Redija dados sensíveis antes que eles saiam do Burp.
- **Biblioteca de Prompts Personalizados** — Salve prompts de formato livre por contexto (requisição HTTP ou issue do scanner); inicie-os pelo menu de clique com o botão direito ou digite prompts ad-hoc via `Custom…`.
- **Registro de Auditoria** — Log JSONL opcional com SHA-256 por registro; prompts, contexto e respostas são registrados como SHA-256 mais comprimento, a menos que a auditoria Verbose esteja ativada, e credenciais nunca são gravadas; cada execução é marcada com `promptSource` / `contextKind` para reprodutibilidade.
## Início Rápido
### 1. Instalação
Baixe o JAR mais recente em [Releases](https://github.com/six2dez/burp-ai-agent/releases): cada release traz `Custom-AI-Agent-full-<version>.jar` (a build completa do GitHub) e `Custom-AI-Agent-bapp-<version>.jar` (a build da BApp Store), cada um com um `.sha256`. [Qual Build?](https://burp-ai-agent.six2dez.com/getting-started/which-build) explica qual escolher. Ou compile a partir do código-fonte (Java 21):
```bash
git clone https://github.com/six2dez/burp-ai-agent.git
cd burp-ai-agent
# Full build (GitHub releases) — all 59 MCP tools
JAVA_HOME=/path/to/jdk-21 ./gradlew clean fullJar
# Output: build/libs/Custom-AI-Agent-full-<version>.jar
# Store build (BApp Store submission) — 8 extension-native AI MCP tools only
JAVA_HOME=/path/to/jdk-21 ./gradlew clean bappJar
# Output: build/libs/custom-ai-agent-bapp.jar
```
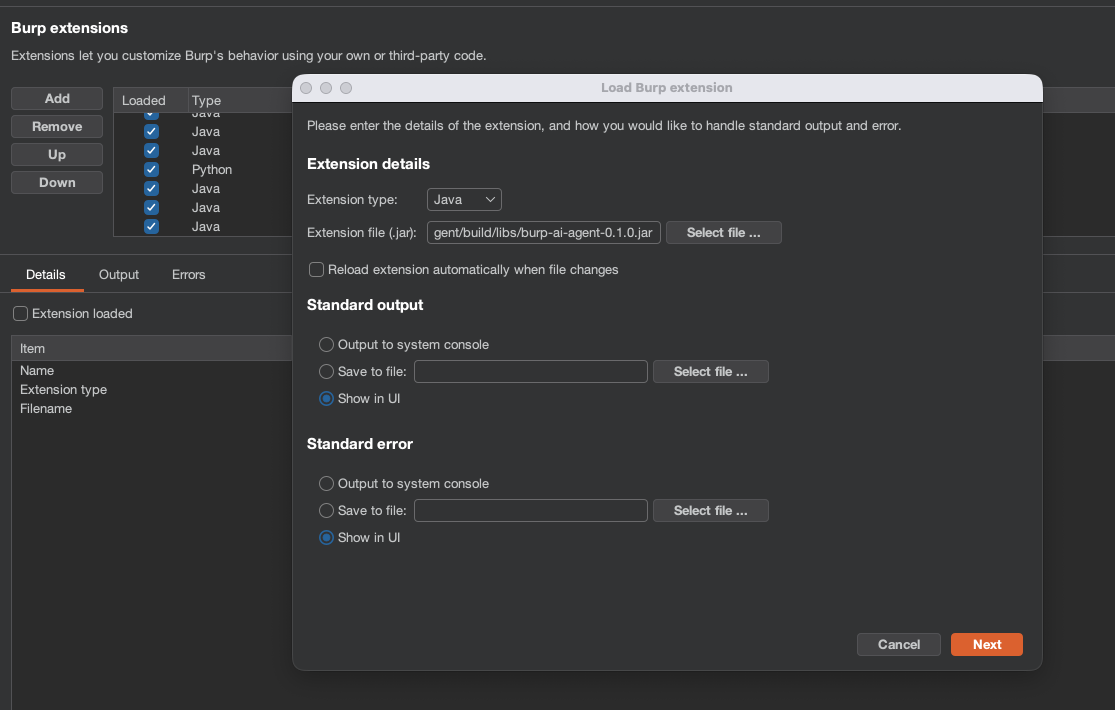
### 2. Carregar no Burp
1. Abra o Burp Suite (Community ou Professional).
2. Vá para **Extensions > Installed > Add**.
3. Selecione **Java** como tipo de extensão e escolha o arquivo `.jar`.
A extensão é registrada no Burp como **Custom AI Agent** (o nome na lista de Extensions e na aba do Suite) para distingui-la do provedor **Burp AI** integrado ao Burp.
**Carregue apenas uma build.** A build completa e a build da BApp Store são ambas registradas como **Custom AI Agent**, portanto parecem idênticas na lista de Extensions do Burp. Carregar ambas ao mesmo tempo resulta em duas abas Custom AI Agent, dois servidores MCP disputando a mesma porta e duas cópias gravando no diretório compartilhado `~/.burp-ai-agent`. Descarregue uma antes de carregar a outra.
**Edição do Burp e "Use AI".** A build da BApp Store funciona no Burp Community e no Burp Professional; ela envia requisições de IA apenas enquanto a configuração "Use AI" do Burp estiver habilitada para a extensão, e com ela desabilitada a extensão carrega e recusa todas as requisições de IA. A PortSwigger documenta "Use AI" como uma caixa de seleção por extensão, desabilitada por padrão: **Extensions > Installed > Custom AI Agent > Use AI**.
<!-- screenshot: Burp Extensions > Add dialog with the JAR loaded -->
### 3. Perfis de Agente
A extensão instala automaticamente os perfis incluídos em `~/.burp-ai-agent/AGENTS/` na primeira execução.
Coloque arquivos `*.md` adicionais nesse diretório para adicionar perfis personalizados.
### 4. Configurar um Backend
Abra a aba **AI Agent** e vá para **Settings**. Escolha um backend:
| Backend | Tipo | Configuração |
| :--- | :--- | :--- |
| **Burp AI (built-in)** | In-process | Usa a IA integrada do Burp e requer que a configuração "Use AI" do Burp esteja habilitada para a extensão (veja [Requirements](#requirements)); nenhuma configuração extra é necessária. |
| **Ollama** | Local HTTP | Instale o [Ollama](https://ollama.com), execute `ollama serve`, baixe um modelo (`ollama pull llama3.1`). |
| **LM Studio** | Local HTTP | Instale o [LM Studio](https://lmstudio.ai), carregue um modelo, inicie o servidor. |
| **NVIDIA NIM** | HTTP | Use o endpoint padrão `https://integrate.api.nvidia.com`, defina sua chave de API da NVIDIA e escolha um modelo como `moonshotai/kimi-k2.5`. |
| **Perplexity** | HTTP | Use o endpoint padrão `https://api.perplexity.ai`, defina sua chave de API `pplx-...` e escolha um modelo como `sonar`, `sonar-pro` ou `sonar-reasoning`. |
| **Generic OpenAI-compatible** | HTTP | Forneça uma URL base e um modelo para qualquer provedor compatível com OpenAI. |
| **Gemini CLI** | Cloud CLI (somente build completa) | Instale o `gemini`, execute `gemini auth login`. |
| **Claude CLI** | Cloud CLI (somente build completa) | Instale o `claude`, defina `ANTHROPIC_API_KEY` ou execute `claude login`. |
| **Codex CLI** | Cloud CLI (somente build completa) | Instale o `codex`, defina `OPENAI_API_KEY`. |
| **OpenCode CLI** | Cloud CLI (somente build completa) | Instale o `opencode`, configure as credenciais do provedor. |
| **Copilot CLI** | Cloud CLI (somente build completa) | Instale o `copilot` e faça login com sua conta do GitHub. |
| **Anthropic** | Cloud API | Insira sua chave de API da Anthropic em Settings. O tráfego da API é roteado pelo proxy do Burp. Veja [docs/anthropic-backend.md](https://github.com/six2dez/burp-ai-agent/blob/main/docs/anthropic-backend.md). |
Para o **NVIDIA NIM**, o backend espera o mesmo fluxo no estilo chat-completions do endpoint hospedado da NVIDIA. Uma configuração funcional é:
```text
Backend: NVIDIA NIM
Base URL: https://integrate.api.nvidia.com
Model: moonshotai/kimi-k2.5
API Key: <your nvapi token>
```
Deixe os cabeçalhos extras vazios, a menos que seu gateway os exija. A extensão envia requisições para `/v1/chat/completions` e usa o token bearer configurado automaticamente.
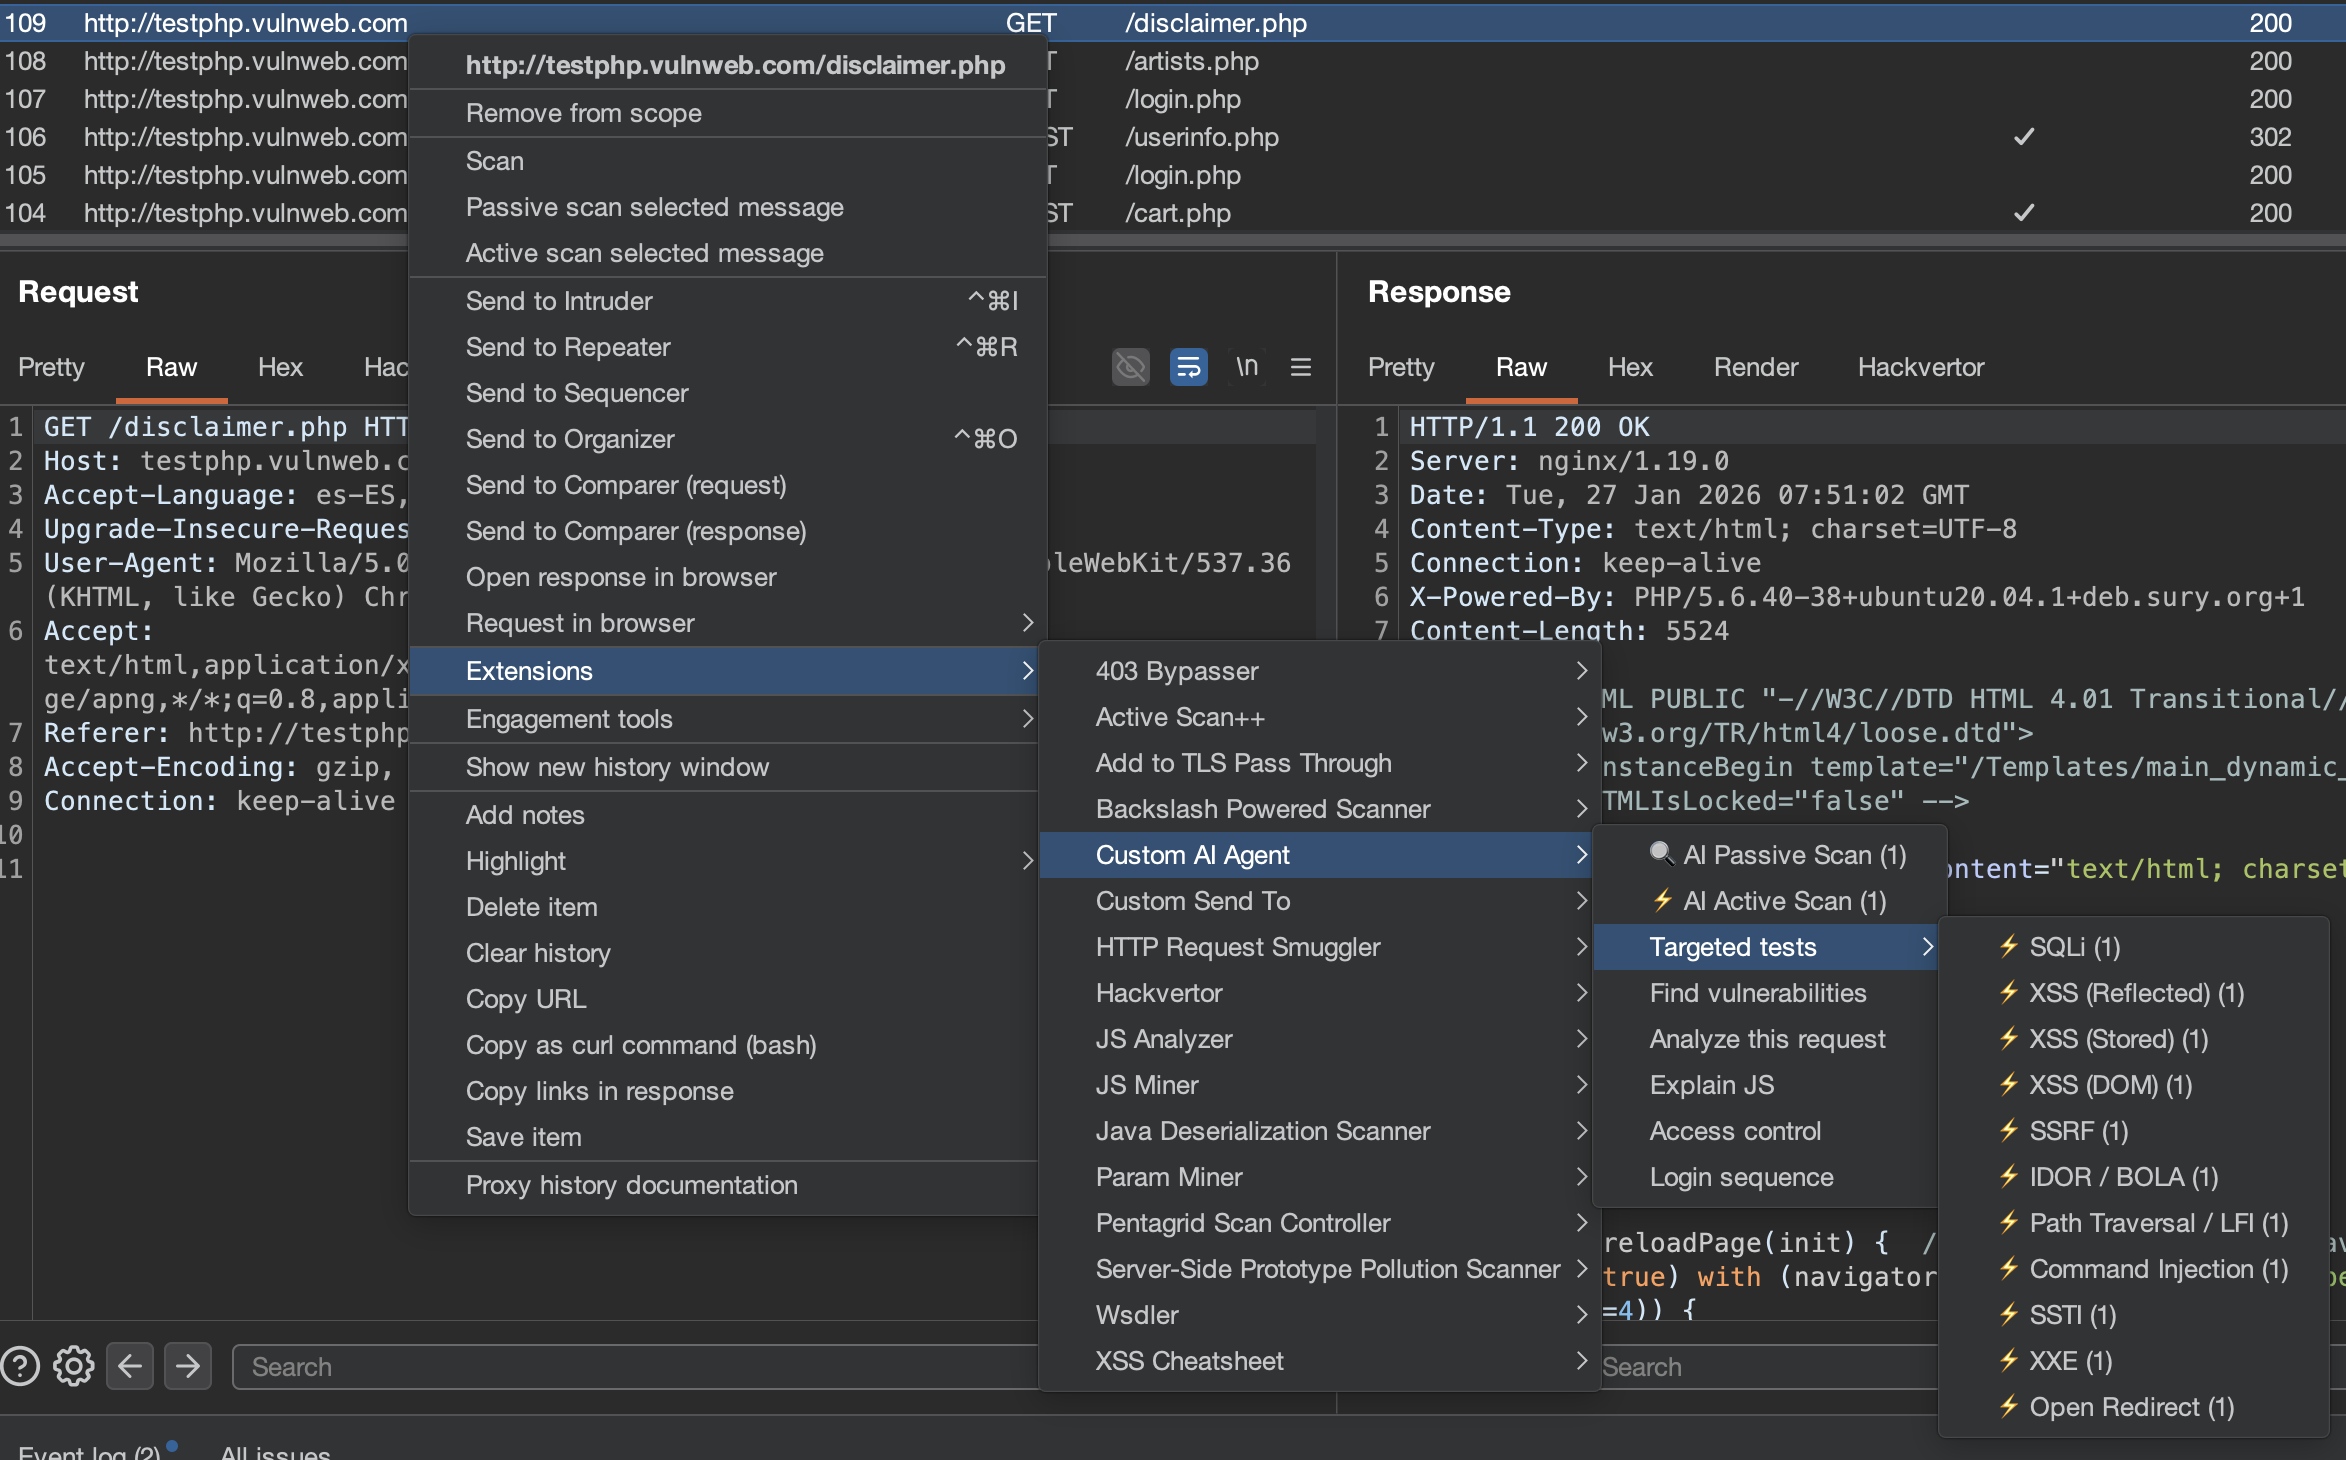
### 5. Execute sua primeira análise
1. Navegue por um alvo através do Burp Proxy.
2. Clique com o botão direito em qualquer requisição em **Proxy > HTTP History**.
3. Selecione **Extensions > Custom AI Agent > Analyze this request**.
4. Uma sessão de chat é aberta com a análise da IA.
<!-- screenshot: right-click context menu showing Custom AI Agent actions -->
### 6. Conecte o Claude Desktop via MCP (Opcional)
Ative o servidor MCP em **Settings > MCP Server** e adicione isto à configuração do seu Claude Desktop:
**macOS**: `~/Library/Application Support/Claude/claude_desktop_config.json`
**Windows**: `%APPDATA%\Claude\claude_desktop_config.json`
```json
{
"mcpServers": {
"burp-ai-agent": {
"command": "npx",
"args": [
"-y",
"supergateway",
"--sse",
"http://127.0.0.1:9876/sse"
]
}
}
}
```
> Requer Node.js 18+. Se você ativar o **External Access**, o cliente MCP deve enviar `Authorization: Bearer <token>` em cada requisição.
**Somente build completo.** Você também pode registrar servidores MCP externos ou personalizados em **Settings > MCP Server > External MCP Servers** (transportes SSE ou stdio). Os tokens de autenticação de servidores externos são armazenados criptografados em repouso, com a ressalva descrita em [Privacy and Security Notes](#privacy-and-security-notes). Consulte [docs/external-mcp-servers.md](https://github.com/six2dez/burp-ai-agent/blob/main/docs/external-mcp-servers.md) para detalhes de configuração e notas de segurança.
## Burp Scan Skill (Varredura com IA no Terminal)
A skill `burp-scan` permite usar qualquer assistente de codificação com IA (Claude Code, Gemini CLI, Codex, etc.) como um scanner Burp a partir do seu terminal. Em vez da IA integrada do plugin, **a IA do seu terminal se torna o motor de raciocínio** enquanto o Burp fornece as ferramentas via MCP.
### O que ela contém
- Referência de ferramentas MCP (até todas as 59 ferramentas no build completo) organizada por ação de varredura
- Protocolo de análise passiva (análise de tráfego sem enviar requisições)
- Biblioteca de payloads para testes ativos (200+ payloads para 62 classes de vulnerabilidades com padrões de detecção)
- Fluxo de varredura de ponta a ponta (escopo -> passivo -> ativo -> OOB -> relatório)
- Protocolo de criação de issues com mapeamento de severidade/confiança
### Instalação para Claude Code
Copie a skill para o diretório de skills do seu Claude Code:
```bash
# Global (available in all projects)
cp -r skills/burp-scan ~/.claude/skills/burp-scan
# Or project-specific
cp -r skills/burp-scan .claude/skills/burp-scan
```
Em seguida, use `/burp-scan` no Claude Code ou deixe que ele seja acionado automaticamente quando você mencionar a verificação do Burp.
### Instalação para outros assistentes de IA
A skill é um arquivo Markdown autônomo em [`skills/burp-scan/SKILL.md`](https://github.com/six2dez/burp-ai-agent/blob/main/skills/burp-scan/SKILL.md). Você pode usá-la com qualquer assistente de IA que suporte prompts de sistema ou arquivos de contexto:
- **Gemini CLI / Codex / OpenCode**: Adicione como arquivo de contexto ou cole no seu prompt de sistema
- **Clientes MCP personalizados**: Inclua o conteúdo da skill como contexto de sistema junto com sua conexão MCP
- **Qualquer LLM**: O arquivo é autocontido — forneça-o como contexto junto com suas definições de ferramentas MCP
### Exemplo de uso
```
You: Connect to Burp MCP at localhost:9876 and scan the proxy history for IDOR vulnerabilities
AI: [Uses proxy_http_history to pull traffic]
[Identifies endpoints with numeric IDs]
[Sends http1_request with ID+1, ID-1 payloads]
[Compares responses for different user data]
[Creates issue_create for confirmed IDOR]
```
> A skill e o scanner integrado do plugin são complementares: o plugin executa a verificação automatizada em segundo plano, enquanto a skill permite a verificação interativa, guiada pelo analista, a partir do seu terminal.
## Documentação
A documentação completa está disponível em **[burp-ai-agent.six2dez.com](https://burp-ai-agent.six2dez.com)**.
- [Instalação](https://burp-ai-agent.six2dez.com/getting-started/installation)
- [Qual build?](https://burp-ai-agent.six2dez.com/getting-started/which-build)
- [Início rápido](https://burp-ai-agent.six2dez.com/getting-started/quick-start)
- [Tour pela interface](https://burp-ai-agent.six2dez.com/user-guide/ui-tour)
- [Perfis de agente](https://burp-ai-agent.six2dez.com/user-guide/agent-profiles)
- [Scanner passivo](https://burp-ai-agent.six2dez.com/scanners/passive)
- [Scanner ativo](https://burp-ai-agent.six2dez.com/scanners/active)
- [Visão geral do MCP](https://burp-ai-agent.six2dez.com/mcp/overview)
- [Modos de privacidade](https://burp-ai-agent.six2dez.com/privacy/privacy-modes)
- [Referência de configurações](https://burp-ai-agent.six2dez.com/reference/settings-reference)
- [Avisos de segurança](https://burp-ai-agent.six2dez.com/security/advisories)
- [Solução de problemas](https://burp-ai-agent.six2dez.com/reference/troubleshooting)
- [Skill de varredura do Burp](https://burp-ai-agent.six2dez.com/examples/burp-scan-skill)
## Playbooks do operador
- [Endurecimento do MCP](https://github.com/six2dez/burp-ai-agent/blob/main/docs/mcp-hardening.md)
- [Guia de segurança da interface](https://github.com/six2dez/burp-ai-agent/blob/main/docs/ui-safety-guide.md)
- [Solução de problemas do backend](https://github.com/six2dez/burp-ai-agent/blob/main/docs/backend-troubleshooting.md)
- [Configuração do backend Anthropic](https://github.com/six2dez/burp-ai-agent/blob/main/docs/anthropic-backend.md)
- [Servidores MCP externos](https://github.com/six2dez/burp-ai-agent/blob/main/docs/external-mcp-servers.md)
### Notas de privacidade e segurança
- **Segredos em repouso — o que a criptografia faz e não faz.** Todas as chaves de API e tokens armazenados (Anthropic, token bearer do MCP, senha do keystore TLS, etc.) são criptografados com AES-256-GCM usando uma chave mestra aleatória por instalação (`SecretCipher`). **Essa chave mestra é armazenada nas Preferências do Burp, codificada em Base64, ao lado do texto cifrado que protege** (preferência `secret.master.key.v1`). Qualquer pessoa que consiga ler suas Preferências do Burp pode, portanto, também ler a chave e descriptografar os segredos. Ela **não** protege contra um atacante local ou um processo malicioso executado como seu usuário; trate-a como ofuscação contra a inspeção casual de um arquivo de preferências ou de um projeto exportado. Se uma credencial precisar resistir a esse modelo de ameaça, mantenha-a em um armazenamento de segredos dedicado e cole-a por sessão.
- **Chamadas de ferramentas emitidas pelo modelo exigem sua aprovação.** Uma chamada de ferramenta que a extensão extrai da *saída do modelo* não é executada no Burp até que você decida. Toda ferramenta possui um nível de segurança obrigatório: executar automaticamente (somente leitura e saída limitada), confirmar com uma opção **Aprovar para a sessão**, ou confirmar em cada chamada individual. Um nome de ferramenta que o catálogo não reconhece é resolvido para confirmar-sempre, nunca para automático, e ferramentas externas com namespace `ext:` sempre confirmam a cada chamada. A decisão aparece como um cartão embutido no histórico do chat, em vez de uma caixa de diálogo modal, e cada decisão é registrada — um evento de auditoria mais uma linha na aba Output do Burp, já que o registro de auditoria fica desativado por padrão. Negar retorna ao modelo um resultado neutro de "não autorizado, não tentar novamente" em vez de um erro. Esse nível é independente do interruptor **Modo Inseguro**: o Modo Inseguro determina se uma ferramenta pode *alguma vez* ser executada, o nível determina se o modelo pode executá-la *sem perguntar*. Justificativa de design: [`DECISIONS.md`](https://github.com/six2dez/burp-ai-agent/blob/main/DECISIONS.md) ADR-15. Runbook do operador: [docs/ui-safety-guide.md](https://github.com/six2dez/burp-ai-agent/blob/main/docs/ui-safety-guide.md).
- O modo de privacidade STRICT anonimiza hosts usando HKDF real (extração/expansão HMAC-SHA256). O modo BALANCED redige cookies, tokens e cabeçalhos de autenticação. O modo OFF envia o tráfego como está.
- As saídas de servidores MCP externos são envolvidas em um marcador de limite de confiança antes de entrar no prompt da IA, prevenindo injeção de prompt a partir de respostas de servidores não confiáveis (apenas build completo).
As configurações são versionadas por esquema internamente (`settings.schema.version`) e migradas de forma aditiva no carregamento para atualizações seguras.
## Requisitos
- **Burp Suite** Community ou Professional, 2026.2 ou mais recente
- **Recursos de IA na versão da BApp Store** — A versão da BApp Store funciona no Burp Community e no Burp Professional; ela envia solicitações de IA apenas enquanto a configuração "Use AI" do Burp estiver habilitada para a extensão, e com ela desativada a extensão carrega e recusa todas as solicitações de IA. Os backends HTTP e CLI da versão completa do GitHub não dependem do "Use AI" do Burp (o Burp AI e as ferramentas MCP `ai_analyze` e `ai_passive_scan` ainda dependem); consulte [Which Build?](https://burp-ai-agent.six2dez.com/getting-started/which-build).
- **Java 21** (incluído no Burp moderno para execução; necessário separadamente para compilar a partir do código-fonte)
- Pelo menos um backend de IA configurado (consulte a tabela acima)
## Licença
Este projeto está licenciado sob a [MIT License](https://github.com/six2dez/burp-ai-agent/blob/main/LICENSE).
## Aviso legal
O uso do Custom AI Agent para atacar alvos sem consentimento prévio é ilegal. É responsabilidade do usuário obedecer a todas as leis aplicáveis. Os desenvolvedores não assumem qualquer responsabilidade por uso indevido ou danos causados por esta ferramenta. Use com responsabilidade.
## Contribuindo
Issues e pull requests são bem-vindos. Consulte [CONTRIBUTING.md](https://github.com/six2dez/burp-ai-agent/blob/main/CONTRIBUTING.md) para configuração de desenvolvimento e diretrizes, ou a [documentação do desenvolvedor](https://burp-ai-agent.six2dez.com/developer/architecture) para detalhes de arquitetura.