

Decepticon v1.1.44
Agente Autônomo de Hacking para Red Team
Decepticon — Agente Autônomo de Red Team
"Mais um hacker de IA? Deixa a gente adivinhar — ele roda nmap e escreve um relatório."


☁️ Não quer hospedar por conta própria? O Decepticon está disponível na nuvem.
Pule a configuração do Docker — execute engajamentos autônomos de red team direto do seu navegador.

Instalação
Pré-requisitos: Docker e Docker Compose v2. Compatível com macOS (Apple Silicon + Intel), Linux (amd64 + arm64) e Windows (amd64 + arm64) — nativo via PowerShell ou via WSL2 (Ubuntu / Kali).
macOS / Linux / WSL2
curl -fsSL https://decepticon.red/install | bash
decepticon onboard   # Interactive setup wizard (provider, API key, model profile)
decepticon           # Start the core stack and drop into the terminal CLI
A inicialização padrão sobe o plano de gerenciamento principal (LiteLLM, PostgreSQL, Neo4j, Skillogy, LangGraph, sandbox) e inicia a CLI do terminal. Cargas de trabalho especializadas (BloodHound CE, Sliver C2, Ghidra MCP, …) e o painel web sobem sob demanda — o orquestrador cria especialistas via ops_start("ad") etc., e você sobe o painel de dentro da CLI com /web (veja Web Dashboard).
Windows (PowerShell, nativo)
irm https://decepticon.red/install.ps1 | iex
decepticon onboard
decepticon
→ Início rápido · Passo a passo completo de configuração
Usar a partir do Claude Code ou Codex
Após iniciar o Decepticon, registre seu servidor MCP no seu agente de codificação:
claude mcp add --scope user decepticon -- decepticon mcp serve
codex mcp add decepticon -- decepticon mcp serve
Use o comando para o agente de codificação que você tem instalado, depois execute
decepticon skill install para adicionar o guia do operador a ambos os agentes. Veja o
guia de agente externo para o Agent Skill,
o fluxo de trabalho das ferramentas e o caminho de instalação a partir do código-fonte.
Usar como biblioteca (pip)
Construindo em cima dos agentes — um produto, uma integração de pesquisa ou um orquestrador personalizado? Instale o SDK do PyPI:
pip install decepticon              # core SDK
pip install "decepticon[neo4j]"     # + the knowledge-graph attack-chain tools
decepticon é um SDK cliente: ele fornece as fábricas de agentes, middleware, ferramentas e skills, e encaminha chamadas de LLM e execução em sandbox para serviços de runtime via HTTP (DECEPTICON_LLM__PROXY_URL, SANDBOX_URL). Executar agentes ainda exige esses serviços — use a stack Docker acima ou aponte as URLs para seus próprios equivalentes. Veja Decepticon como biblioteca para a superfície de override das fábricas, plugins declarativos PluginBundle e o gate de segurança.
💖 Apoie o Decepticon
Estamos construindo o Decepticon em direção a uma Vacina Ofensiva para o cenário de ameaças impulsionado por IA. Se você acredita no red teaming autônomo como um caminho para uma defesa mais forte, considere apoiar o projeto.
Benchmark
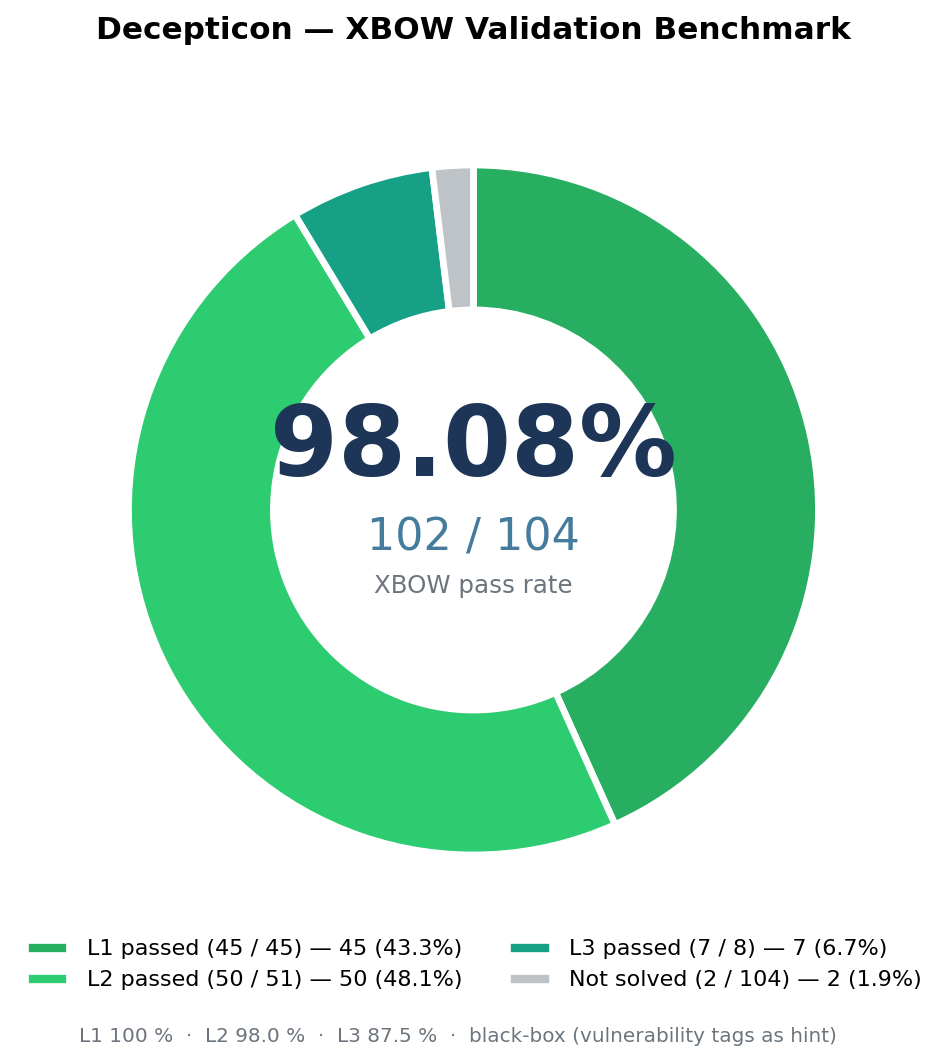
| Benchmark | Dificuldade | Taxa de Sucesso |
|---|---|---|
| XBOW validation-benchmarks | Fácil (Nível 1) | 45 / 45 (100 %) |
| XBOW validation-benchmarks | Médio (Nível 2) | 50 / 51 (98.0 %) |
| XBOW validation-benchmarks | Difícil (Nível 3) | 7 / 8 (87.5 %) |
| XBOW validation-benchmarks | Todos os níveis | 102 / 104 (98.08 %) |
- Índice completo por desafio, matriz de classes de ataque e traces do LangSmith
- Comparação com outros agentes de pentest de IA (Strix, PentestGPT, MAPTA, Cyber-AutoAgent, XBOW comercial, …)
O que é o Decepticon?
O espaço de "IA + hacking" está cheio de demos que rodam nmap e imprimem um relatório. Não é disso que se trata aqui.
O Decepticon é um agente autônomo profissional de Red Team. Ele executa cadeias de ataque realistas — reconhecimento, exploração, escalação de privilégios, movimento lateral, C2 — como um adversário real faria, não como um scanner faz.