
emba v2.0.4-summer_edition
EMBA - O analisador de segurança de firmware


EMBA
O analisador de segurança para firmware de dispositivos embarcados
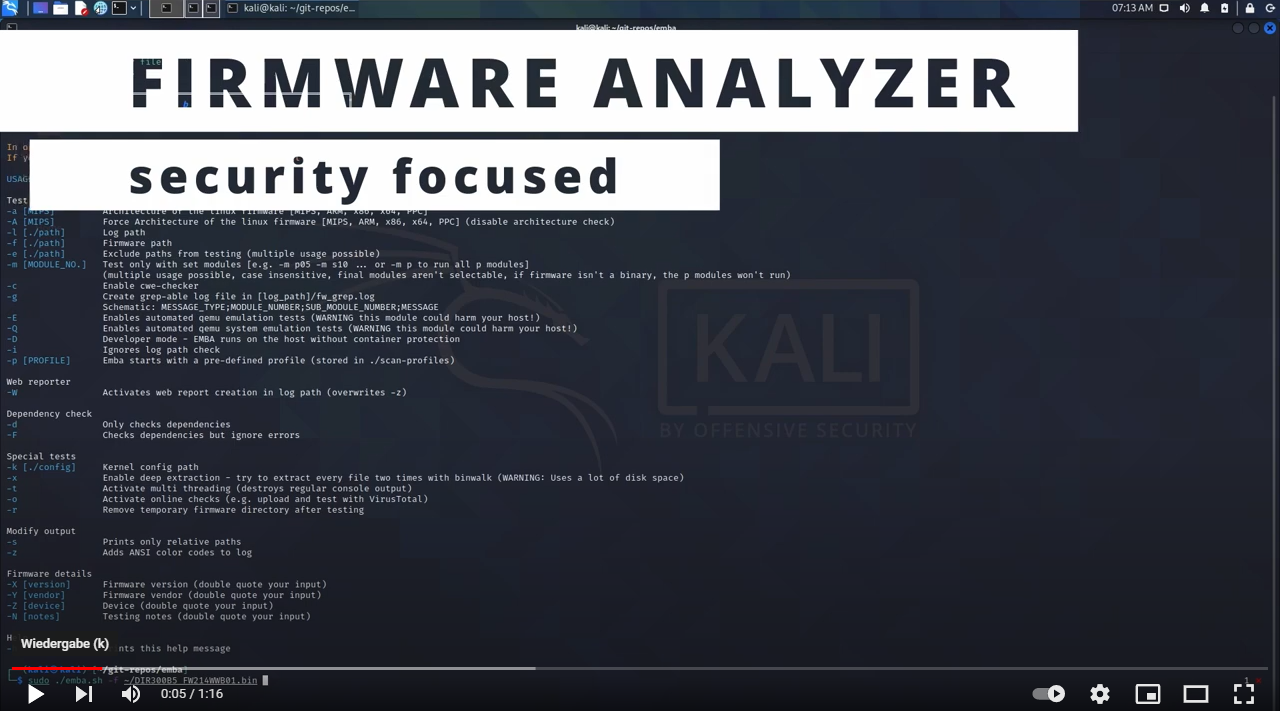
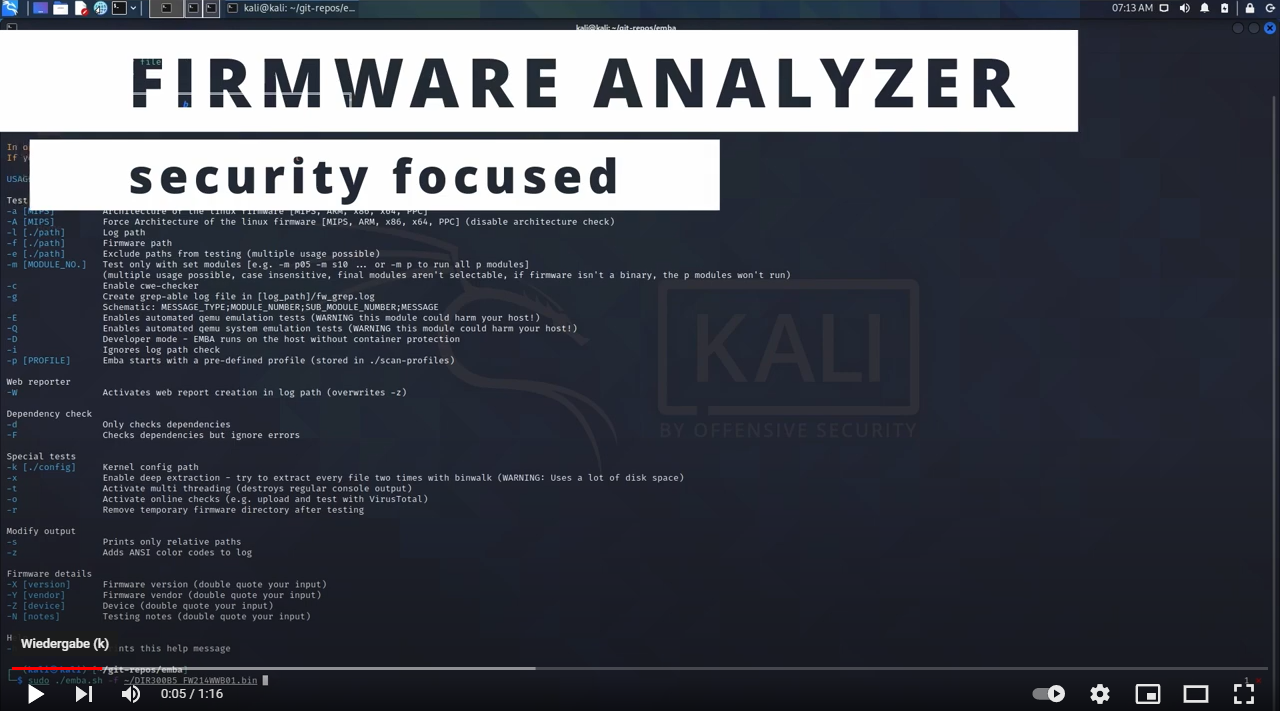
EMBA foi projetado como a ferramenta central de análise de firmware e SBOM para testadores de penetração, equipes de segurança de produtos, desenvolvedores e gerentes de produto responsáveis. Ele suporta o processo completo de análise de segurança, começando com a extração de firmware, realizando análise estática e análise dinâmica via emulação, construindo o SBOM e, finalmente, gerando um relatório de vulnerabilidades baseado na web. EMBA descobre automaticamente possíveis pontos fracos e vulnerabilidades no firmware. Exemplos são binários inseguros, componentes de software antigos e desatualizados, scripts potencialmente vulneráveis ou senhas codificadas. EMBA é uma ferramenta de linha de comando com a possibilidade de gerar um relatório web fácil de usar para análise posterior.
EMBA auxilia os testadores de penetração, equipes de segurança de produtos e desenvolvedores na identificação de pontos fracos e vulnerabilidades na imagem de firmware. EMBA fornece o máximo de informações possível sobre o firmware, para que o testador possa decidir sobre as áreas de foco e seja responsável por verificar e interpretar os resultados.
Últimas notícias
- EMBA v2.0.4 - edição de verão
- Relatório de demonstração do EMBA disponível
- Feliz 6º aniversário EMBA
- Confira a possibilidade de apoio via ko-fi para o EMBA
- Black Hat Arsenal - demonstração do EMBArk - EUA 2026
- Black Hat Arsenal - laboratório EMBA - EUA 2026
- Gravação da palestra TROOPERS25 "SBOMs the right way" disponível
- O livro do EMBA está disponível
- A nova loja de produtos do EMBA está online - confira seus produtos agora
- EMBArk v0.3 - We are TROOPERS
- EMBA alcançou o próximo marco. 3000 estrelas no GitHub conquistadas.
- FLOSS Weekly Episódio 802: EMBA – Camadas Sobre Camadas de Bash
- Artigo do EMBA no Medium disponível
- Gravação do BsidesLV disponível
- Gravação da sessão do Arsenal da Black Hat EU 2022 disponível
- EMBA agora faz parte da Metodologia de Teste de Segurança de Firmware da OWASP
Links para a wiki com informações mais detalhadas
Instalação
Antes de executar o EMBA, certifique-se de que você instalou todas as dependências com o script de instalação e atendeu aos pré-requisitos
git clone https://github.com/e-m-b-a/emba.git
cd emba
sudo ./installer.sh -d
Início rápido com o perfil de varredura padrão:
sudo ./emba -l ~/log -f ~/firmware -p ./scan-profiles/default-scan.emba
Início rápido com o perfil SBOM padrão:
Para mais detalhes sobre os recursos de SBOM do EMBA, consulte a wiki
sudo ./emba -l ~/log -f ~/firmware -p ./scan-profiles/default-sbom.emba
Início rápido com o perfil de varredura de emulação de sistema:
Para mais detalhes sobre o mecanismo de emulação de sistema do EMBA, consulte a wiki.
sudo ./emba -l ~/log -f ~/firmware -p ./scan-profiles/default-scan-emulation.emba
EMBA suporta múltiplas opções de teste e relatório. Para mais detalhes, consulte a wiki.
Participe
A IoT está crescendo, o desenvolvimento está em andamento e há muitos novos recursos que queremos adicionar. Acolhemos pull requests e issues no GitHub. Confira também a documentação CONTRIBUTING e CONTRIBUTORS para mais detalhes sobre como fazer parte da comunidade EMBA.
Equipe
Patrocine o EMBA e o EMBArk:
O ambiente EMBA é gratuito e de código aberto!
Dedicamos muito tempo e energia a essas ferramentas e pesquisas relacionadas para tornar isso possível. Agora é possível que você contribua como patrocinador!
Se você gosta do EMBA, tem a chance de apoiar o desenvolvimento futuro tornando-se um Patrocinador
Obrigado ❤️ Torne-se um Patrocinador
Você também pode nos pagar uma cerveja aqui ❤️ Buy me a coffee
Para mostrar seu amor pelo EMBA com camisetas bonitas ou outros produtos, confira nossa Spreadshop
EMBA - análise de segurança de firmware no seu melhor