
isms-builder v1.37.5.3
Sistema de Gestão de Segurança da Informação auto-hospedado — ISO 27001, NIS2, GDPR/DSGVO, BSI IT-Grundschutz
ISMS Builder
Sistema de Gestão de Segurança da Informação auto-hospedado — código aberto, sem necessidade de nuvem



📖 Wiki — Uso da imagem Docker & variáveis de ambiente, arquitetura & módulos, FAQ, contribuir (DE/EN)
⚠️ Aviso de Segurança: Repositórios falsos e cópias que distribuem malware
O ISMS Builder não tem "releases" empacotados, instaladores ou ficheiros ZIP para descarregar — a única fonte legítima é este repositório, clonado ou descarregado diretamente do GitHub como código-fonte simples. Temos conhecimento de pelo menos um repositório malicioso que se faz passar por este projeto (README falso, botão "Download" falso que aponta para um ZIP disfarçado de captura de ecrã, contendo um carregador de malware para Windows — cadeia de payload
.cmd→.exe→ Lua-DLL). Não descarregue nem execute qualquer ZIP/instalador/exe "isms_builder" de qualquer outro local que não seja este repositório. Se encontrar um repositório ou site suspeito que se faça passar por este projeto, por favor abra uma issue ou uma discussion para que possamos sinalizá-lo.
Estado: Desenvolvimento ativo — ainda não é um produto acabado. Os módulos principais são funcionais e estão em uso, mas algumas funcionalidades estão incompletas e a plataforma continua a crescer. Contribuições, feedback e testes em cenários reais são muito bem-vindos — é exatamente por isso que este projeto foi aberto.
🛡️ Projeto relacionado: NIS2 Quick-Check — uma autoavaliação NIS2 gratuita e autónoma (10 domínios × 5 perguntas, todos os 27 Estados-Membros da UE, todas as 24 línguas oficiais da UE). Funciona inteiramente no navegador, sem backend, sem instalação. Não faz parte do ISMS Builder e não é necessário para o utilizar — apenas uma ferramenta complementar para uma primeira orientação rápida.
O que é o ISMS Builder?
O ISMS Builder é uma plataforma web auto-hospedada para gerir um Sistema de Gestão de Segurança da Informação (ISMS). Cobre todo o ciclo de vida de conformidade — desde a elaboração de políticas até à evidência de auditoria — para ISO 27001:2022, NIS2, RGPD/DSGVO, BSI IT-Grundschutz e outros referenciais.
Sem nuvem. Sem taxas SaaS. Os seus dados ficam no seu servidor.
Concebido para PMEs, equipas de TI e consultores que precisam de uma ferramenta ISMS real sem um contrato com fornecedores de cinco dígitos.
Utilização Prevista e Âmbito
Este projeto começou como uma ferramenta de trabalho para um único profissional de ISMS e cresceu a partir daí. É código aberto porque o trabalho pode ser útil a outros — não porque seja um produto comercial disfarçado. Ser explícito quanto a isso ajuda-o a decidir se se adequa à sua situação.
Para que foi concebido. Uma pequena equipa de SGSI — muitas vezes uma só pessoa, por vezes um punhado — que redige e mantém a documentação de um sistema de gestão: políticas, riscos, ativos, controlos, evidências. Espera-se que o número de pessoas que precisam de uma conta se mantenha pequeno. Alcançar um público alargado funciona sem contas: os reconhecimentos de políticas são enviados como links baseados em tokens, para que os destinatários leiam e confirmem um documento sem nunca iniciarem sessão, e sem aparecerem em qualquer lista de utilizadores.
O que espera de si. O ISMS Builder é auto-alojado, e tudo o que daí decorre é da sua responsabilidade: implementação, TLS, endurecimento, cópias de segurança, atualizações, controlo de acessos e as obrigações de proteção de dados relativas a tudo o que nele armazenar. O projeto disponibiliza uma configuração predefinida razoável, não um serviço gerido.
O que não é. Não existe uma oferta SaaS alojada, nem um contrato de suporte comercial, nem um acordo de nível de serviço. Não é um produto de alojamento multi-inquilino. Não o certifica segundo qualquer norma, e não constitui aconselhamento jurídico — ajuda-o a organizar e a evidenciar o trabalho, mas a avaliação continua a ser sua e do seu auditor.
Quem o mantém. Uma pessoa, a par de um emprego a tempo inteiro. As issues e discussões são lidas e respondidas, geralmente em poucos dias; os relatórios de segurança são prioritários. Os pedidos de funcionalidades são bem-vindos e moldam genuinamente o roteiro, mas competem por noites limitadas. Se a sua organização depende de um prazo fixo ou de uma resposta garantida, um fornecedor comercial é a recomendação honesta — e isso não é razão para evitar o projeto, apenas uma razão para planear de forma realista.
Capturas de ecrã
| Início de sessão | Painel |
|---|---|
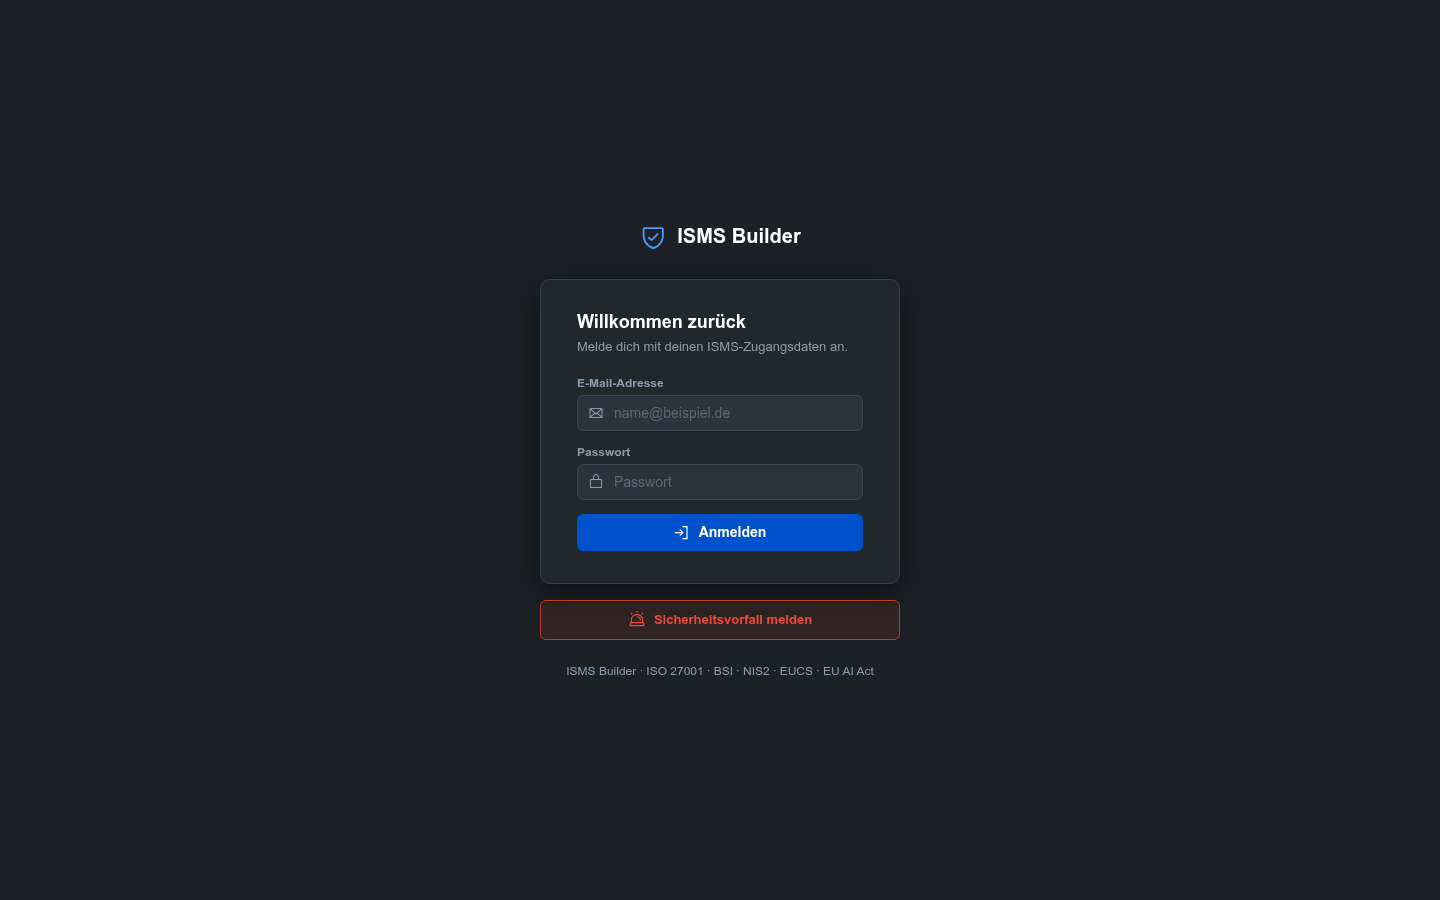 |  |
| Declaração de Aplicabilidade | Gestão de Riscos |
|---|---|
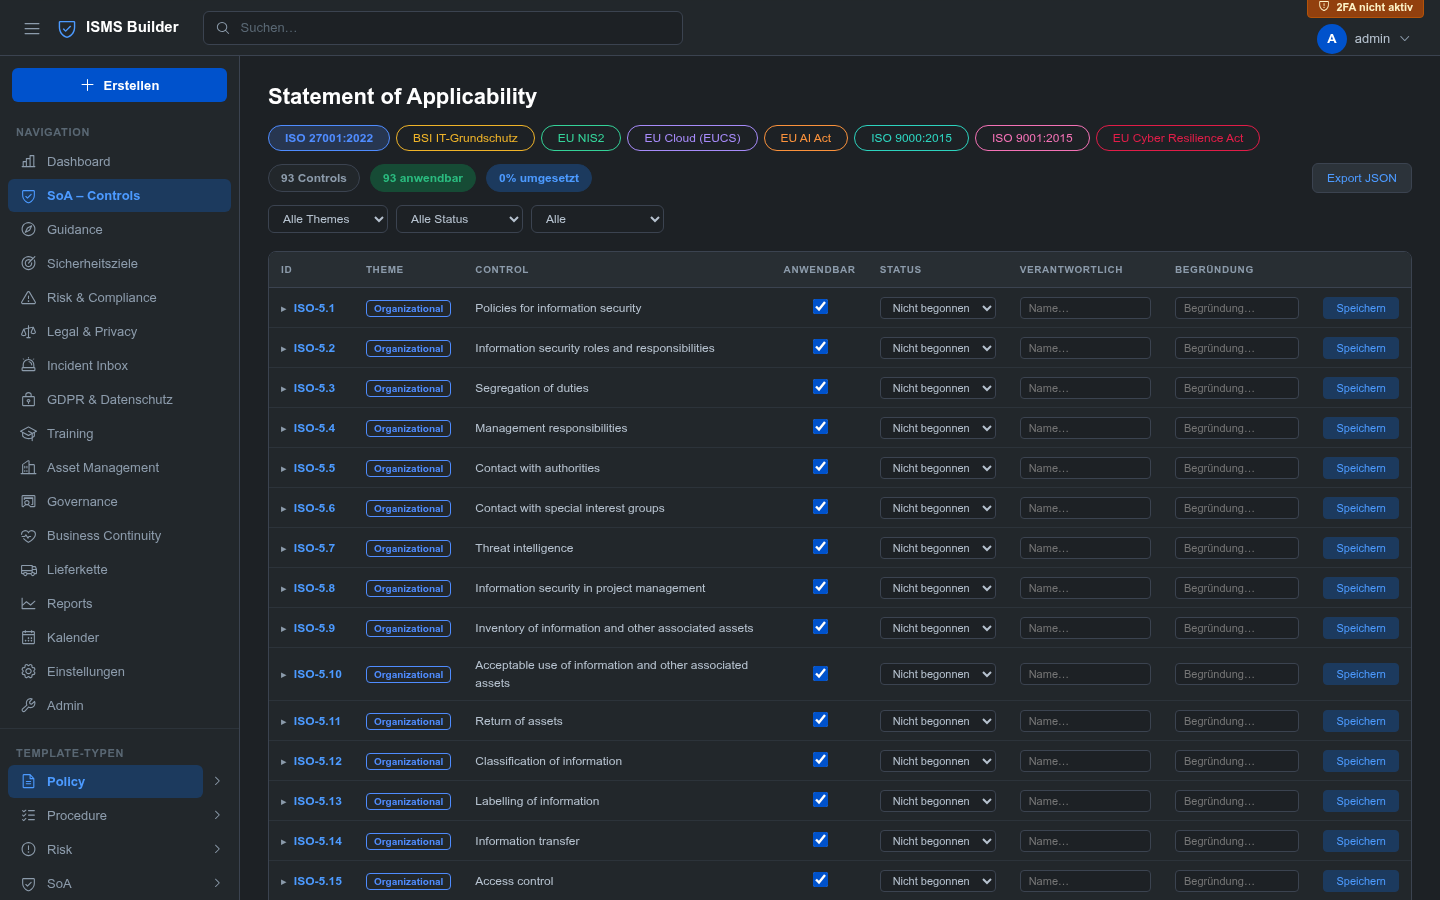 | |
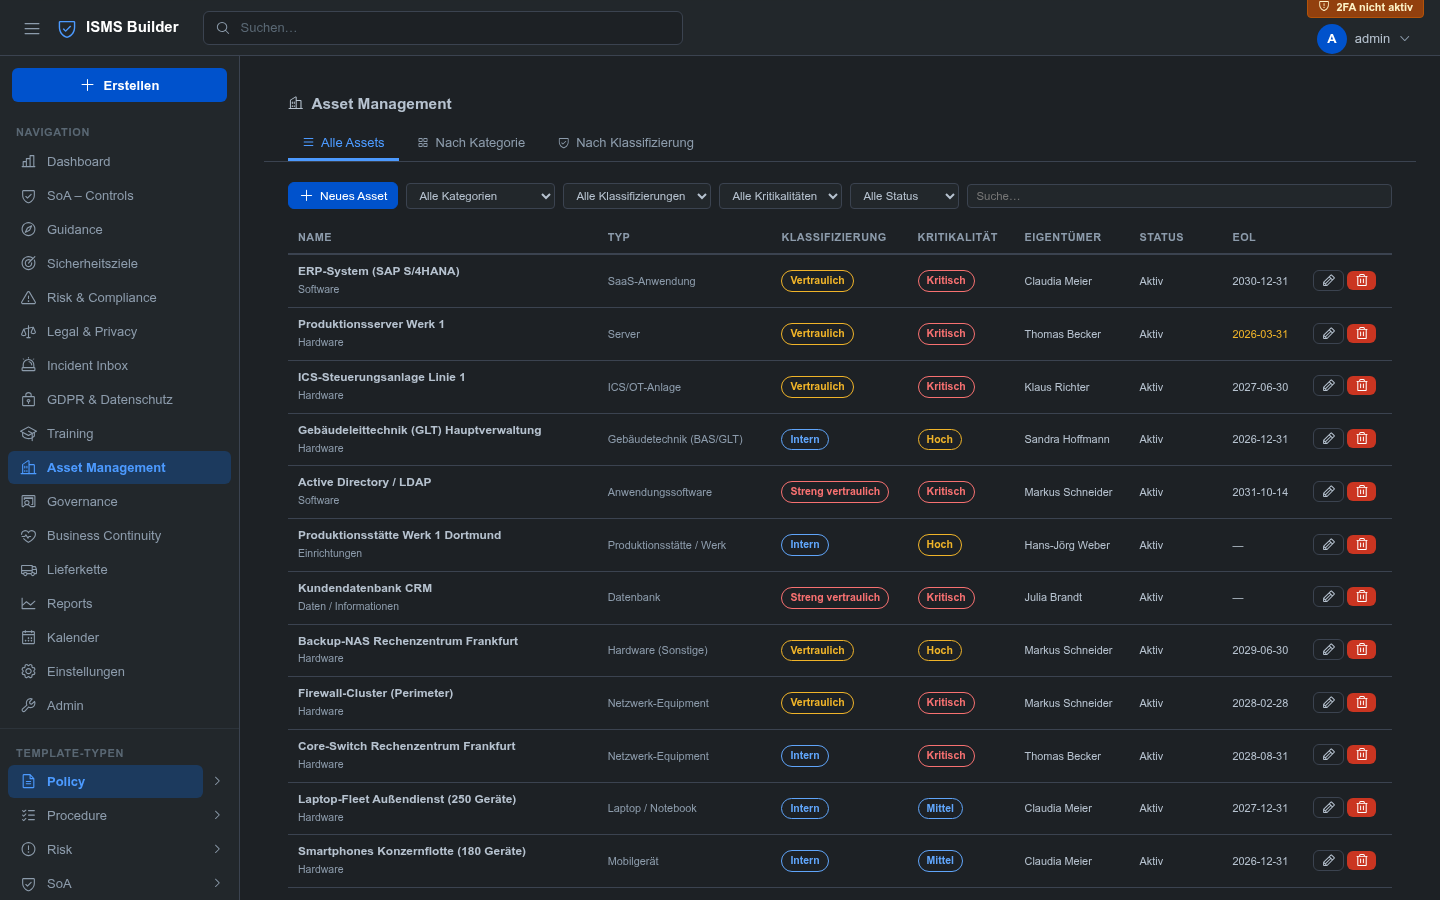
| GDPR & Proteção de Dados | Gestão de Ativos |
|---|---|
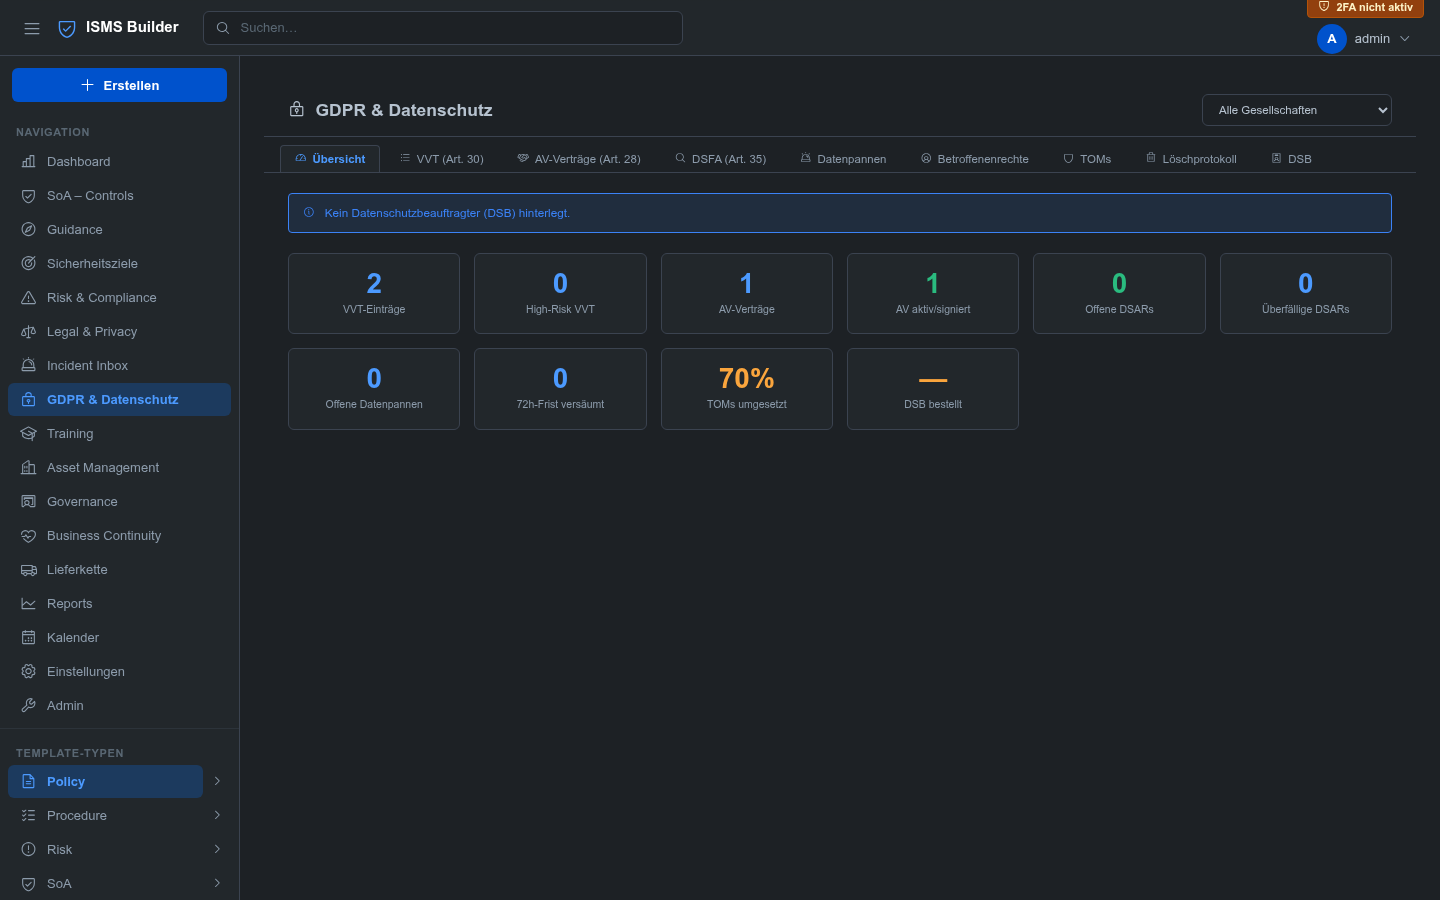 | 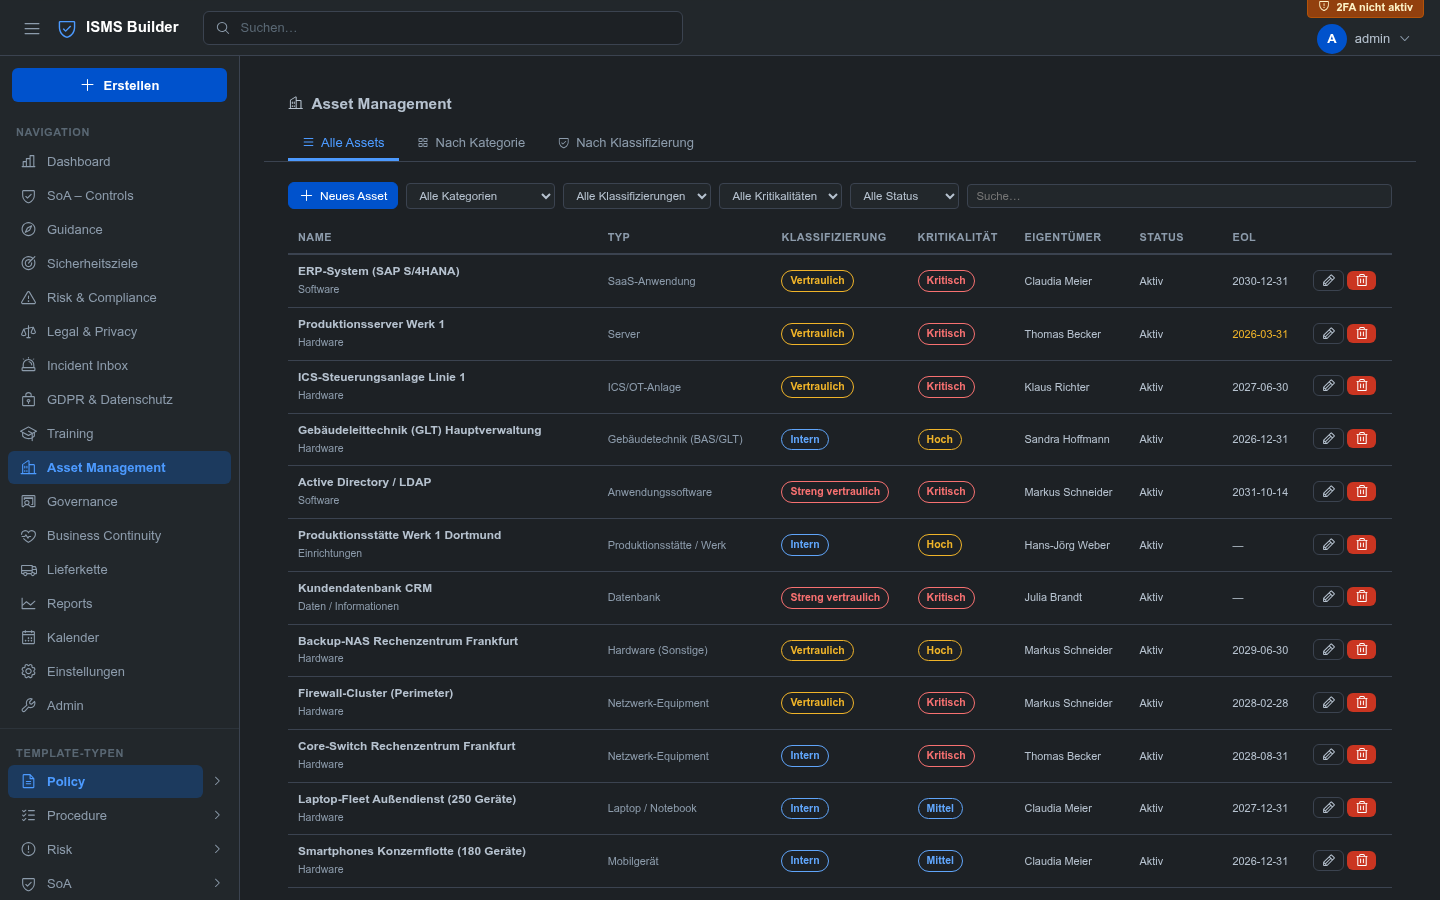 |
| Orientação & Documentação | Relatórios |
|---|---|
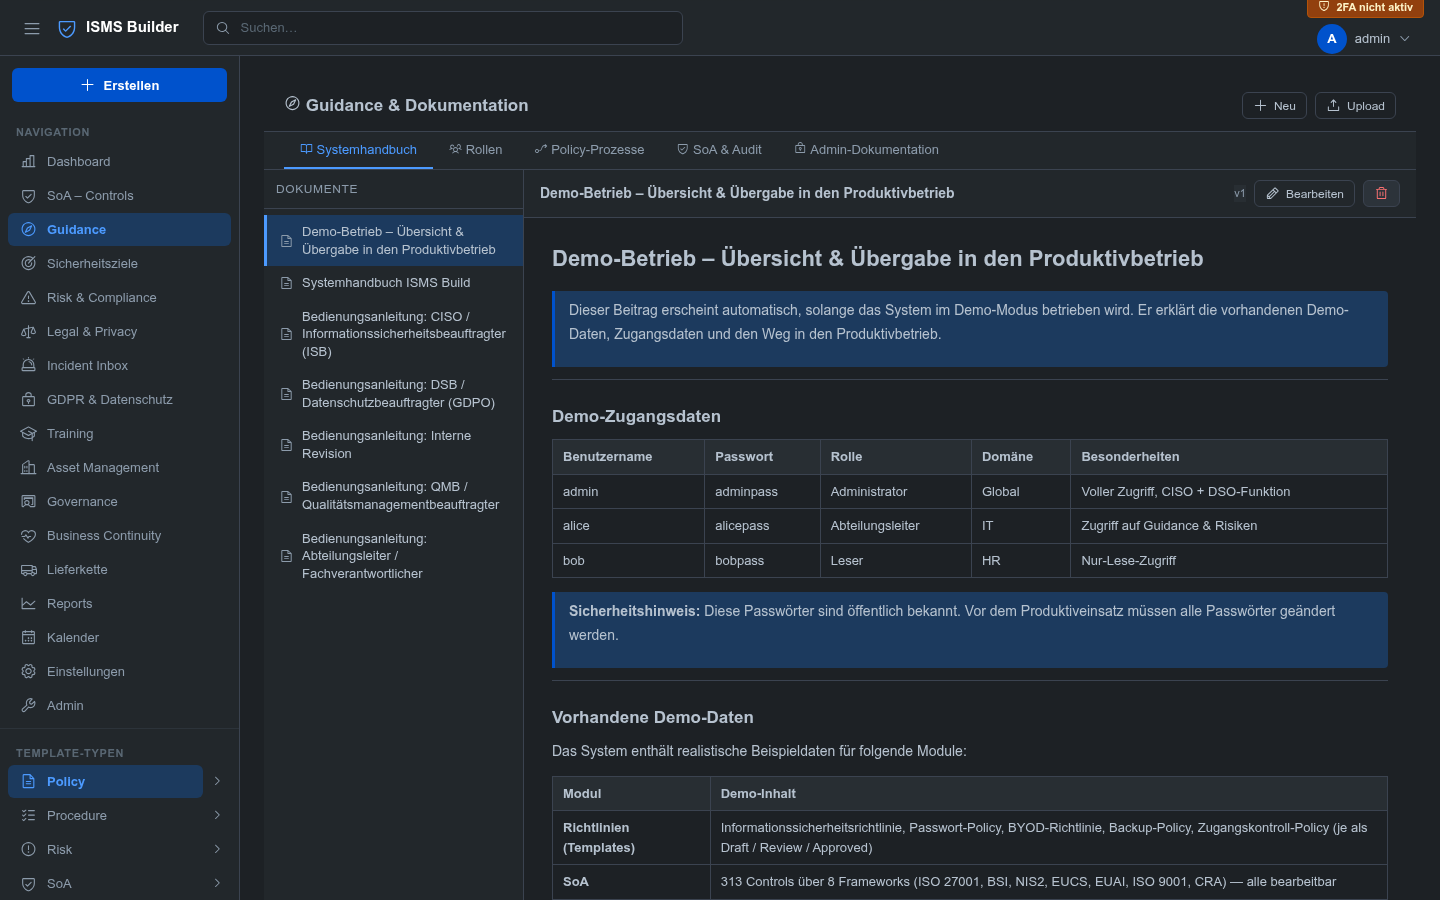 | 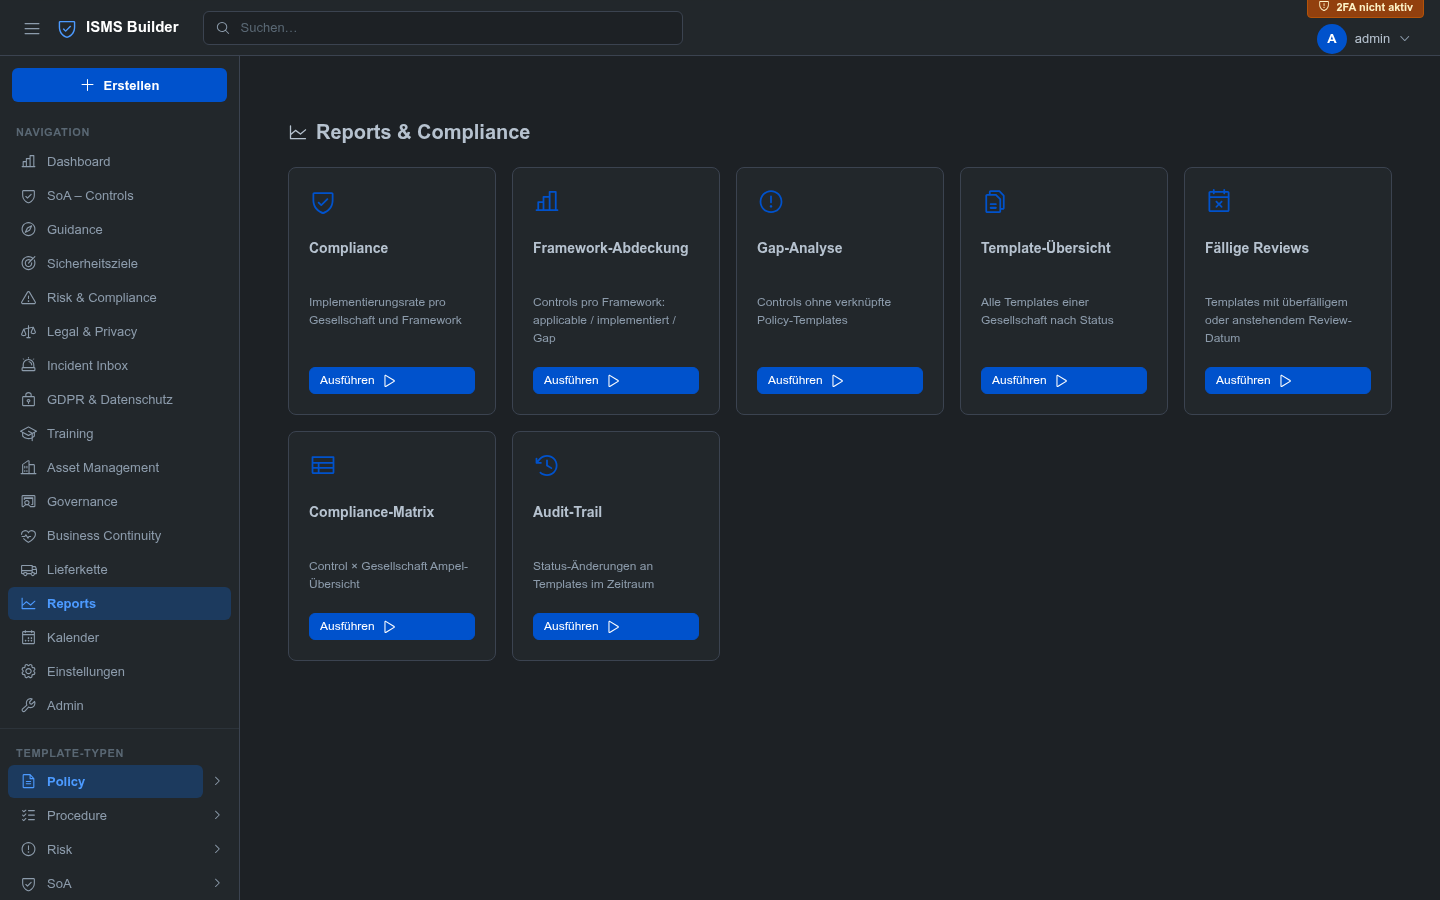 |