

checkov v3.3.12
Ferramenta de análise estática para infraestrutura como código que detecta configurações incorretas em nuvem, vulnerabilidades e segredos em Terraform, Kubernetes, CloudFormation e imagens de contêiner durante o tempo de build.






Checkov é uma ferramenta de análise estática de código para infraestrutura como código (IaC) e também uma ferramenta de análise de composição de software (SCA) para imagens e pacotes de código aberto.
Ela examina infraestrutura de nuvem provisionada usando Terraform, Terraform plan, Cloudformation, AWS SAM, Kubernetes, Helm charts, Kustomize, Dockerfile, Serverless, Bicep, OpenAPI, ARM Templates ou OpenTofu e detecta configurações incorretas de segurança e conformidade usando varredura baseada em grafos.
Ela realiza a varredura de Análise de Composição de Software (SCA), que é uma varredura de pacotes de código aberto e imagens em busca de Vulnerabilidades e Exposições Comuns (CVEs).
O Checkov também alimenta o Prisma Cloud Application Security, a plataforma developer-first que codifica e simplifica a segurança de nuvem ao longo de todo o ciclo de vida de desenvolvimento. O Prisma Cloud identifica, corrige e previne configurações incorretas em recursos de nuvem e arquivos de infraestrutura como código.
Índice
Recursos
- Mais de 1000 políticas integradas cobrem as melhores práticas de segurança e conformidade para AWS, Azure e Google Cloud.
- Examina arquivos de template Terraform, Terraform Plan, Terraform JSON, CloudFormation, AWS SAM, Kubernetes, Helm, Kustomize, Dockerfile, Serverless framework, Ansible, Bicep, ARM e OpenTofu.
- Examina arquivos de workflow Argo Workflows, Azure Pipelines, BitBucket Pipelines, Circle CI Pipelines, GitHub Actions e GitLab CI
- Suporta políticas de reconhecimento de contexto baseadas em varredura em memória com grafos.
- Suporta o formato Python para políticas de atributos e o formato YAML tanto para políticas de atributos quanto compostas.
- Detecta credenciais AWS em EC2 Userdata, variáveis de ambiente do Lambda e providers do Terraform.
- Identifica segredos usando expressões regulares, palavras-chave e detecção baseada em entropia.
- Avalia configurações do Terraform Provider para regular a criação, o gerenciamento e as atualizações de IaaS, PaaS ou SaaS gerenciados por meio do Terraform.
- As políticas suportam a avaliação de variáveis em relação ao seu valor padrão opcional.
- Suporta supressão in-line de riscos aceitos ou falsos positivos para reduzir falhas recorrentes de varredura. Também suporta a omissão global usando a CLI.
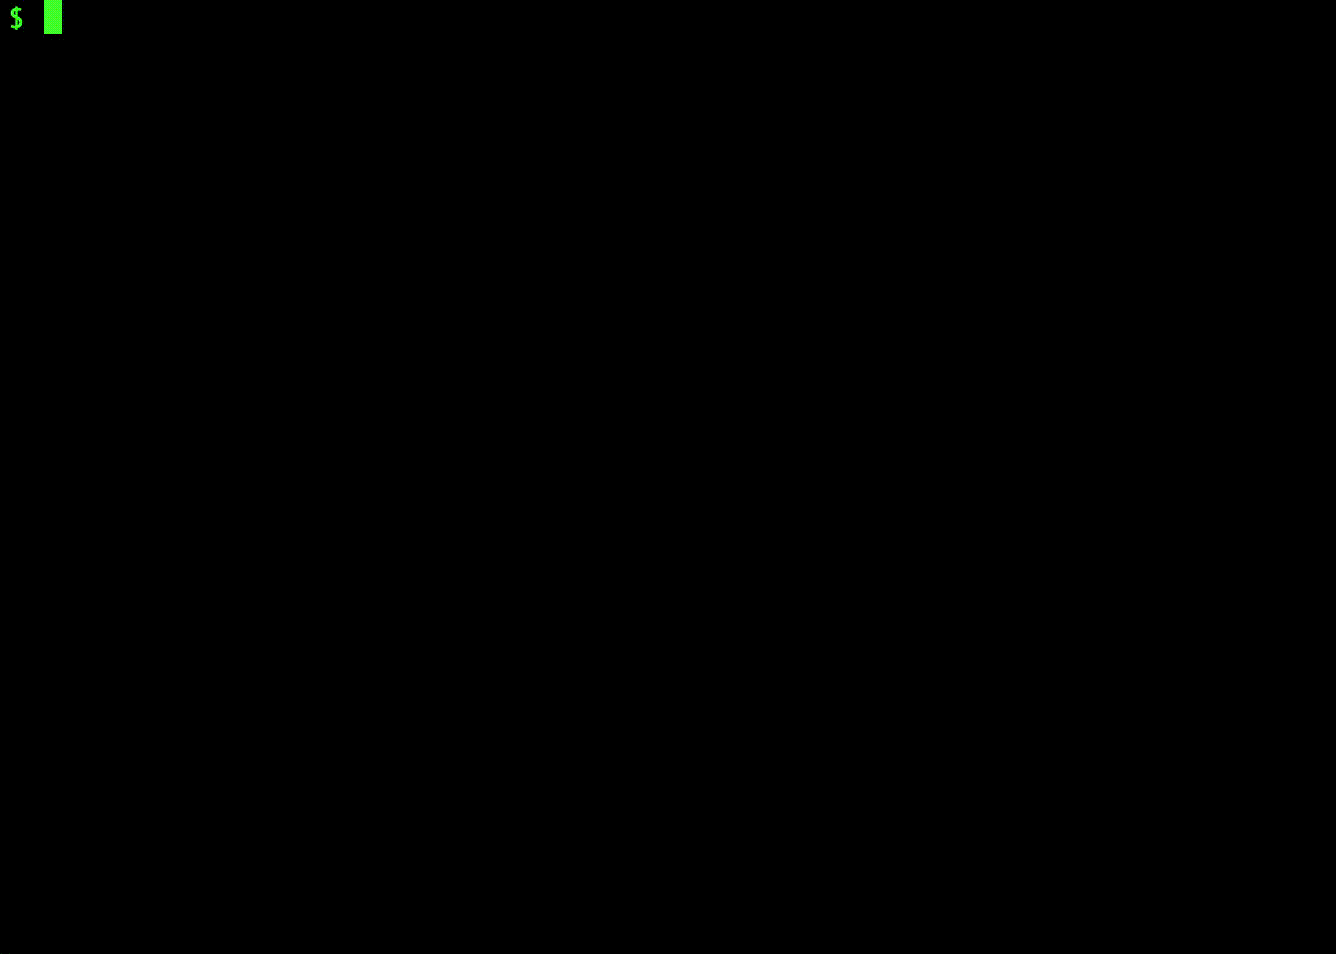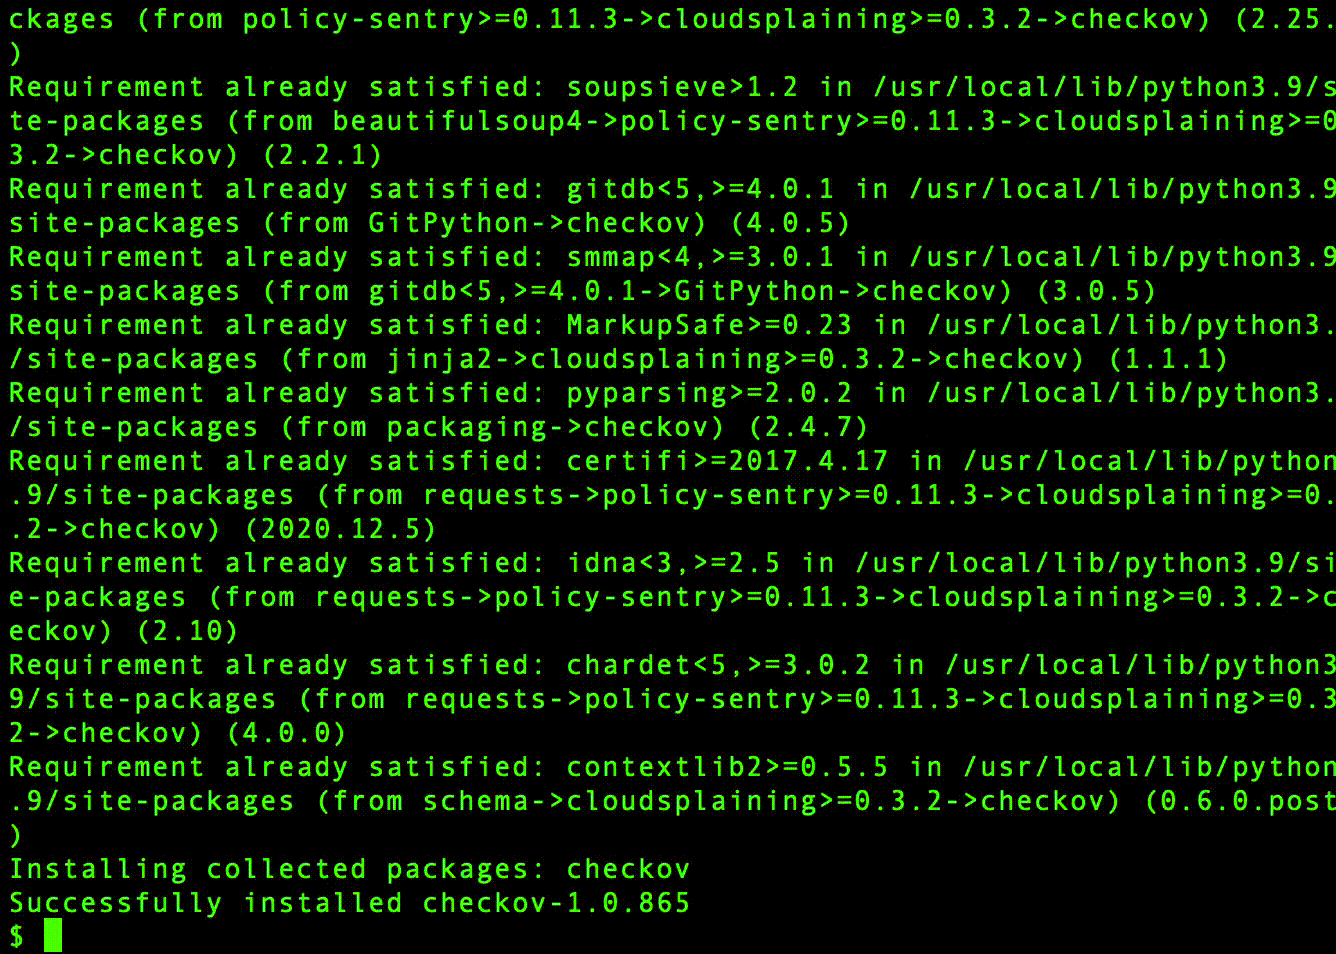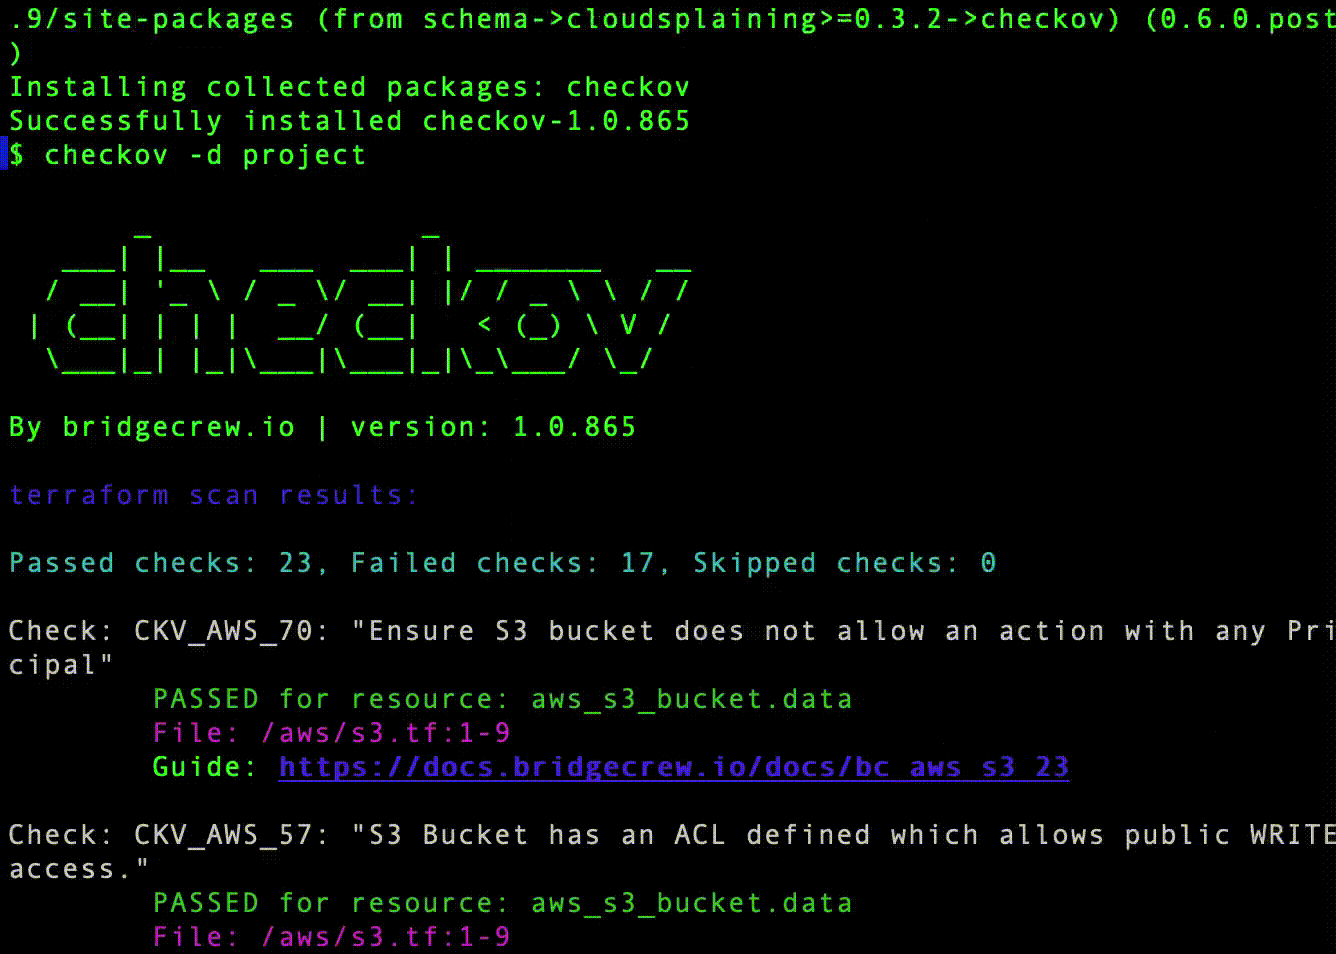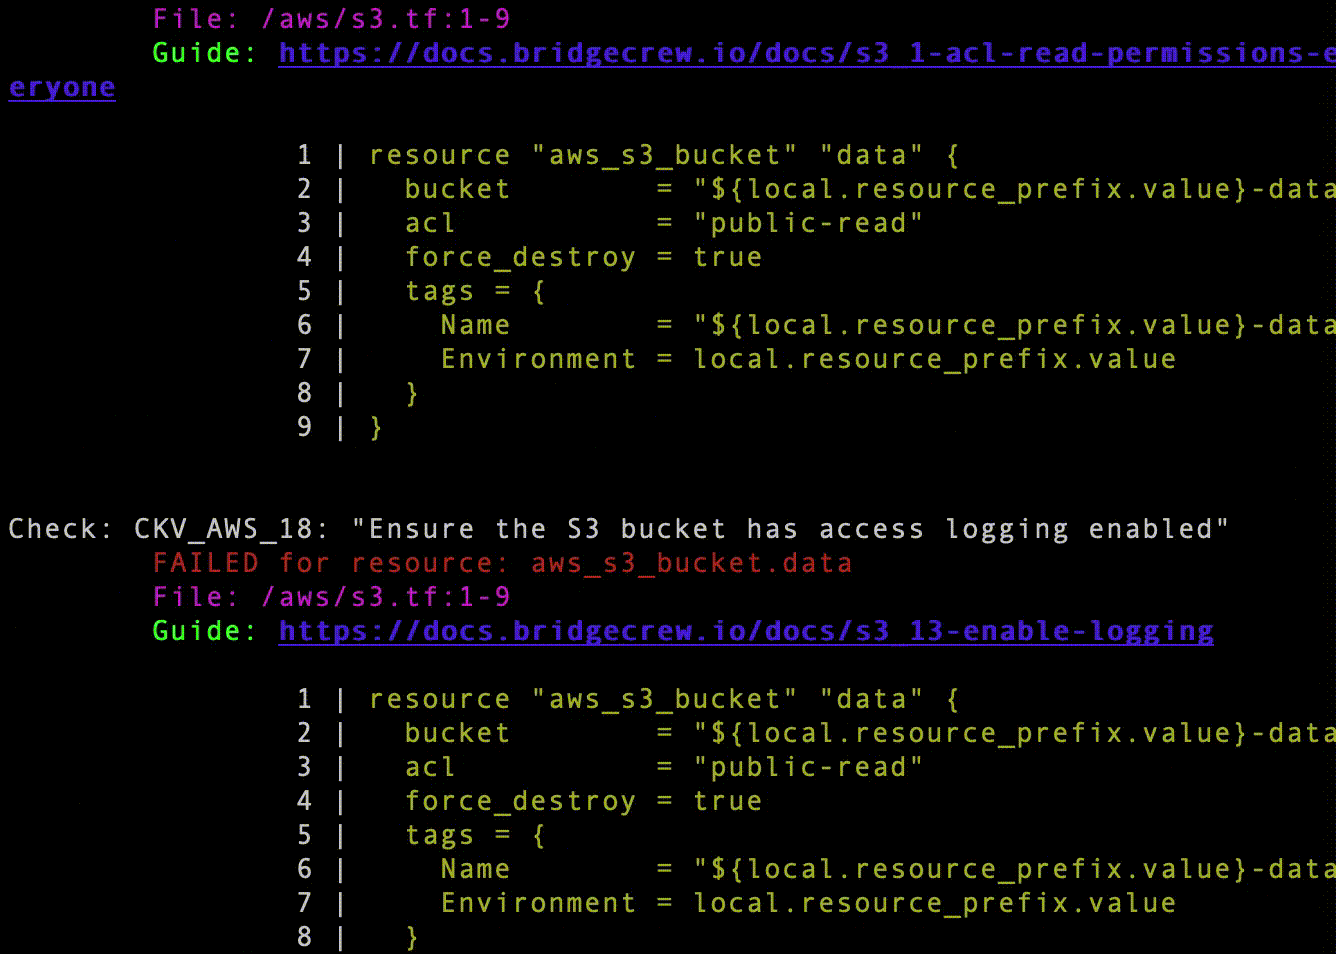
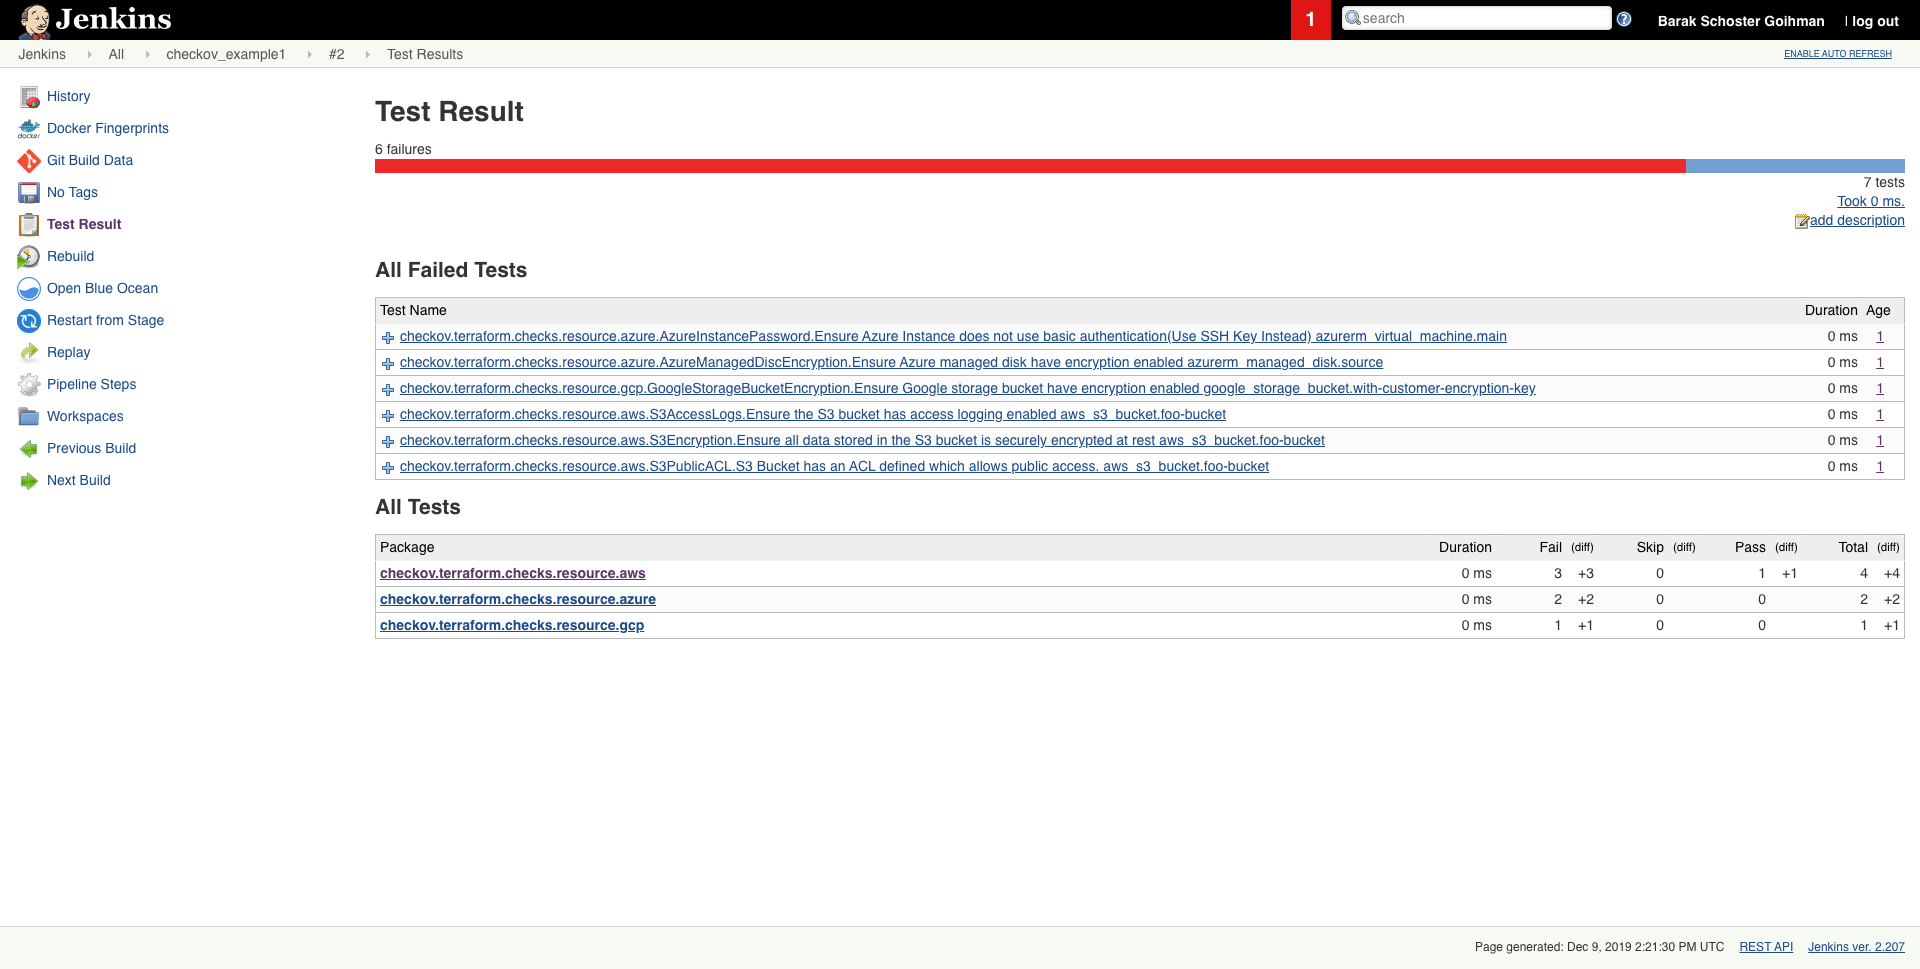
- Saída atualmente disponível como CLI, CycloneDX, JSON, JUnit XML, CSV, SARIF e markdown do github e link para guias de remediação.
Capturas de tela
Resultados da varredura na CLI
Resultado da varredura agendada no Jenkins
Primeiros passos
Requisitos
- Python >= 3.10, <=3.13
- Terraform >= 0.12
Instalação
Para instalar o pip, siga a documentação oficial
pip3 install checkov
Certos ambientes (por exemplo, Debian 12) podem exigir que você instale o Checkov em um ambiente virtual
# Create and activate a virtual environment
python3 -m venv /path/to/venv/checkov
cd /path/to/venv/checkov
source ./bin/activate

# Install Checkov with pip
pip install checkov